
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/rb-x/pwnflow
Tests d'IntrusionUtilitaires et FrameworksApprentissage et ÉducationRed Teaming
GitHubrb-x/pwnflow

pwnflow

Une plateforme visuelle de suivi de méthodologie conçue pour les évaluations de sécurité offensive

Voir le dépôt
2753924il y a 1 anVérifié par Kitploit
Partager

Pwnflow

🎯 Visualisez votre parcours de tests de sécurité et d'analyse

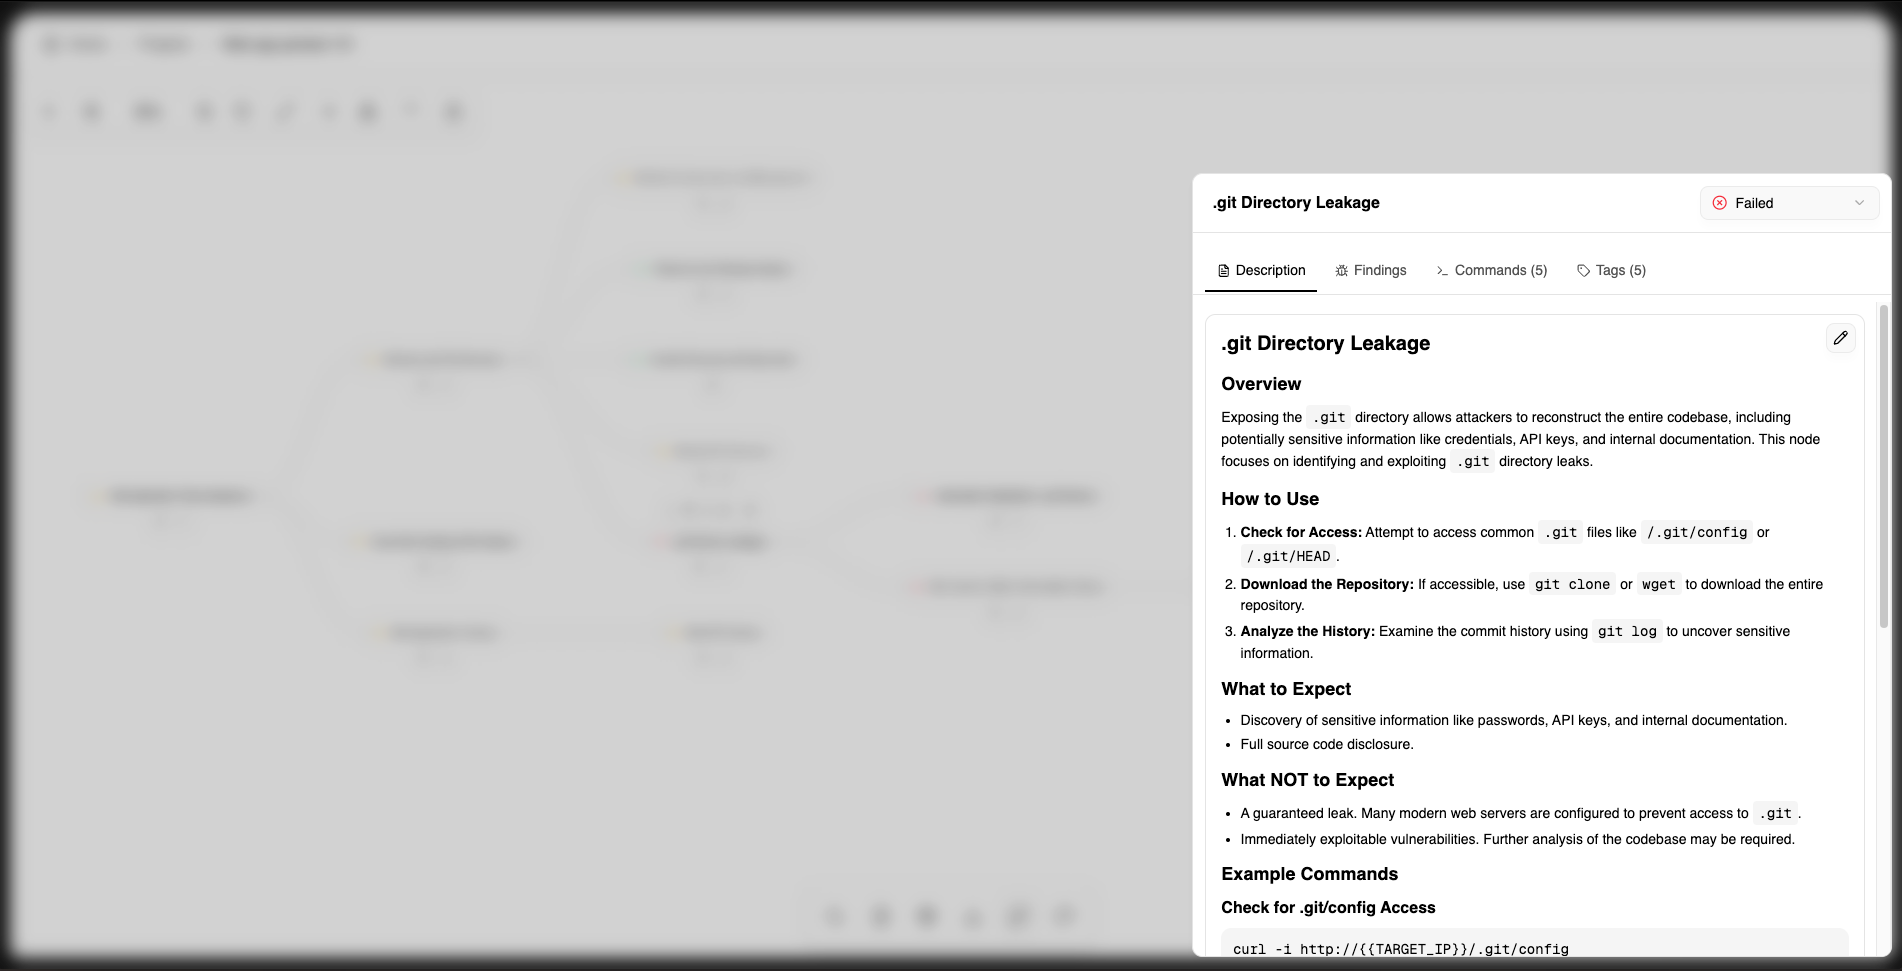
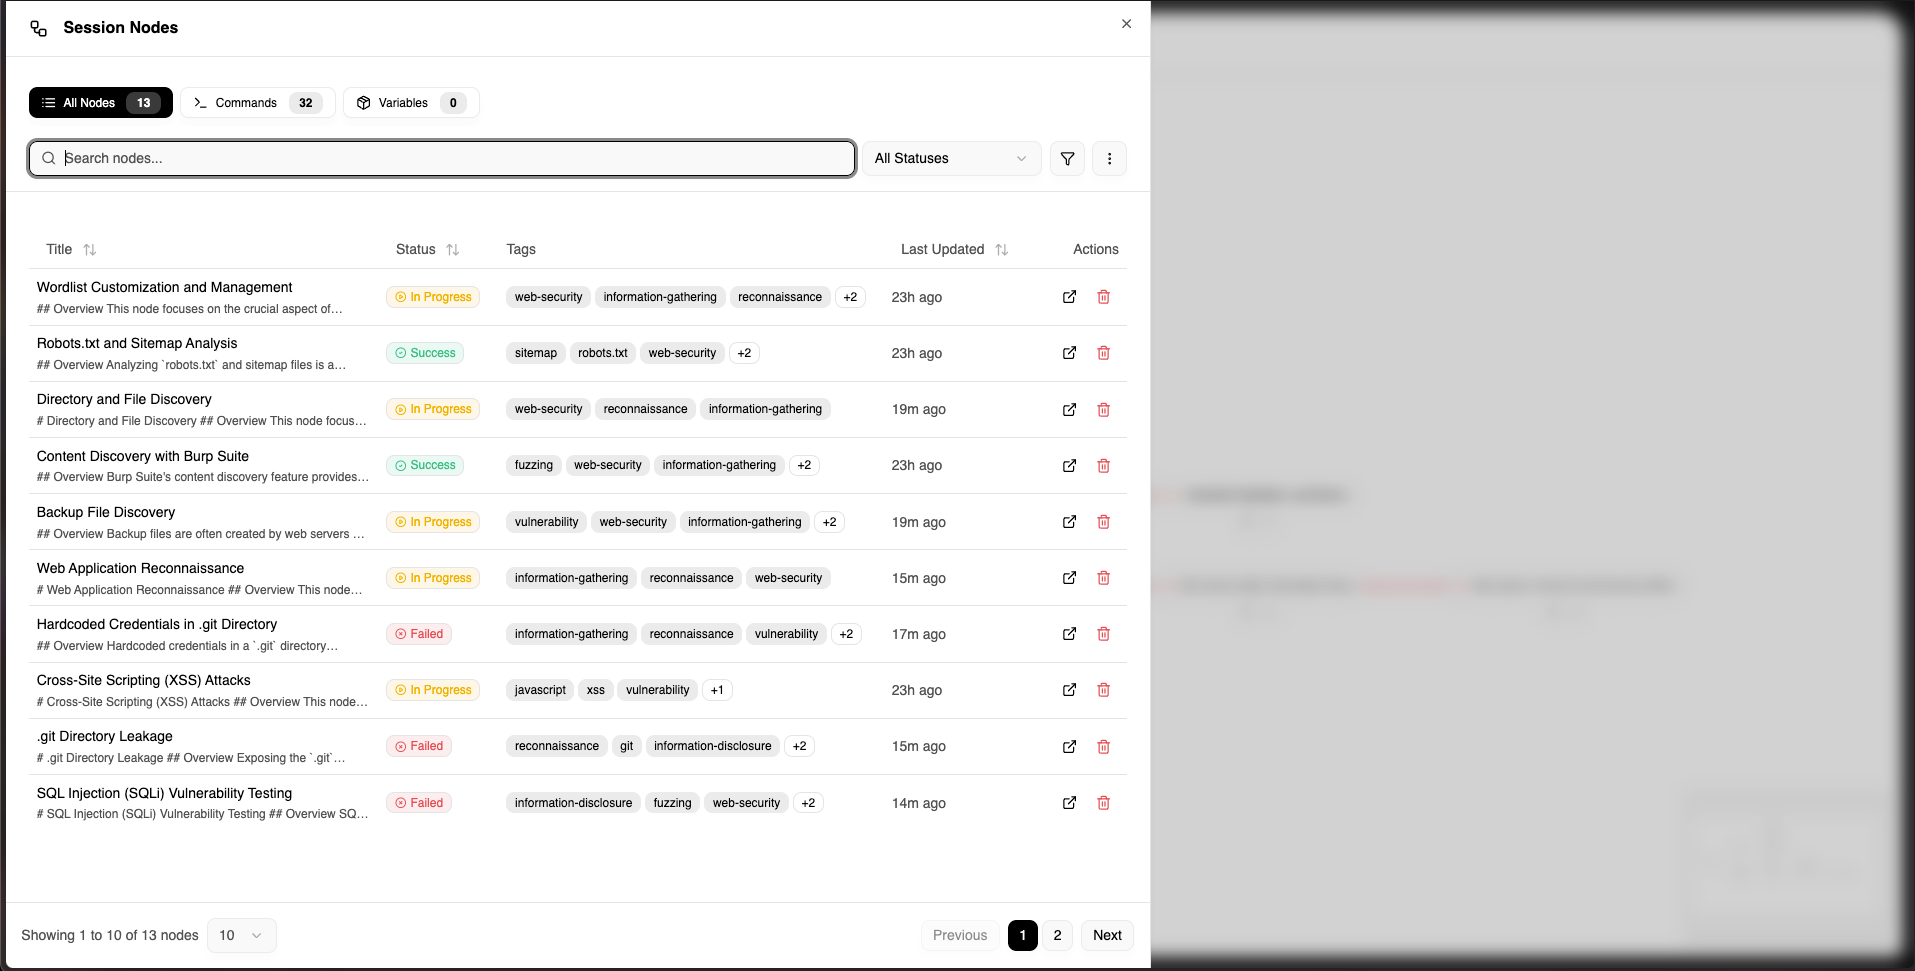
Pwnflow est une plateforme de mind-mapping conçue spécifiquement pour les professionnels de la cybersécurité. Elle vous aide à visualiser, suivre et partager vos méthodologies de tests de sécurité tout en gardant un contrôle total sur vos données sensibles.
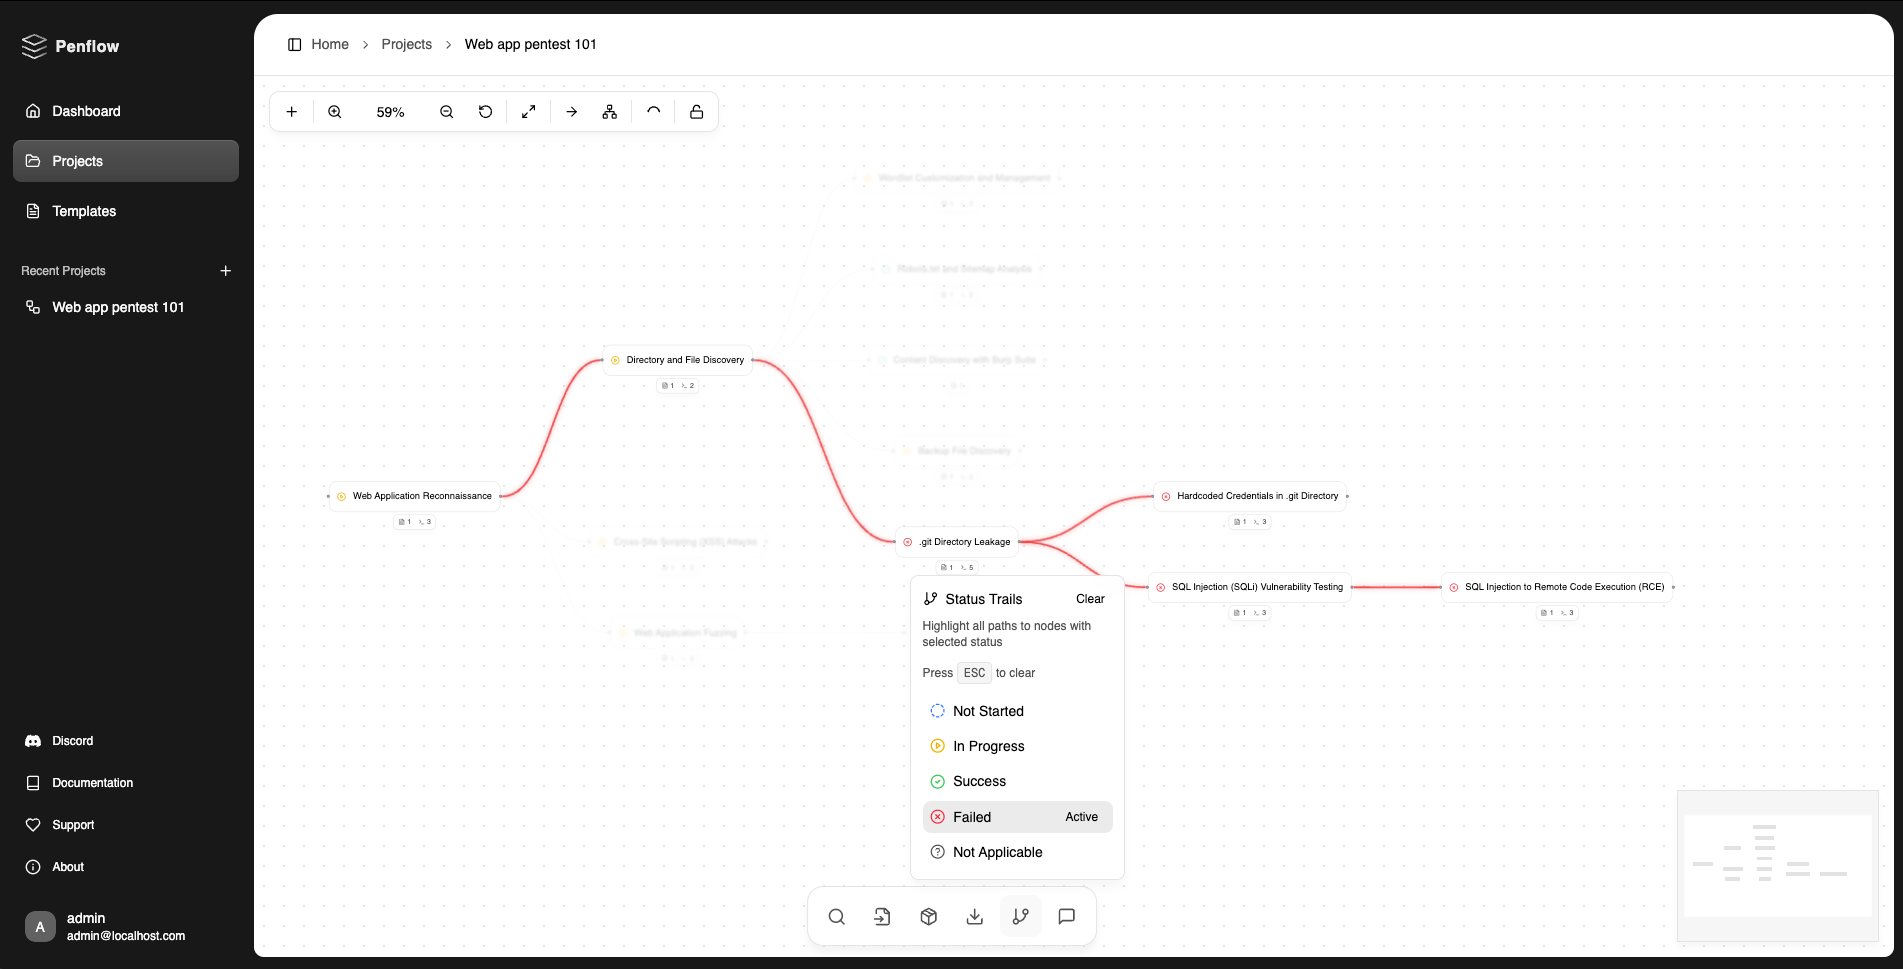
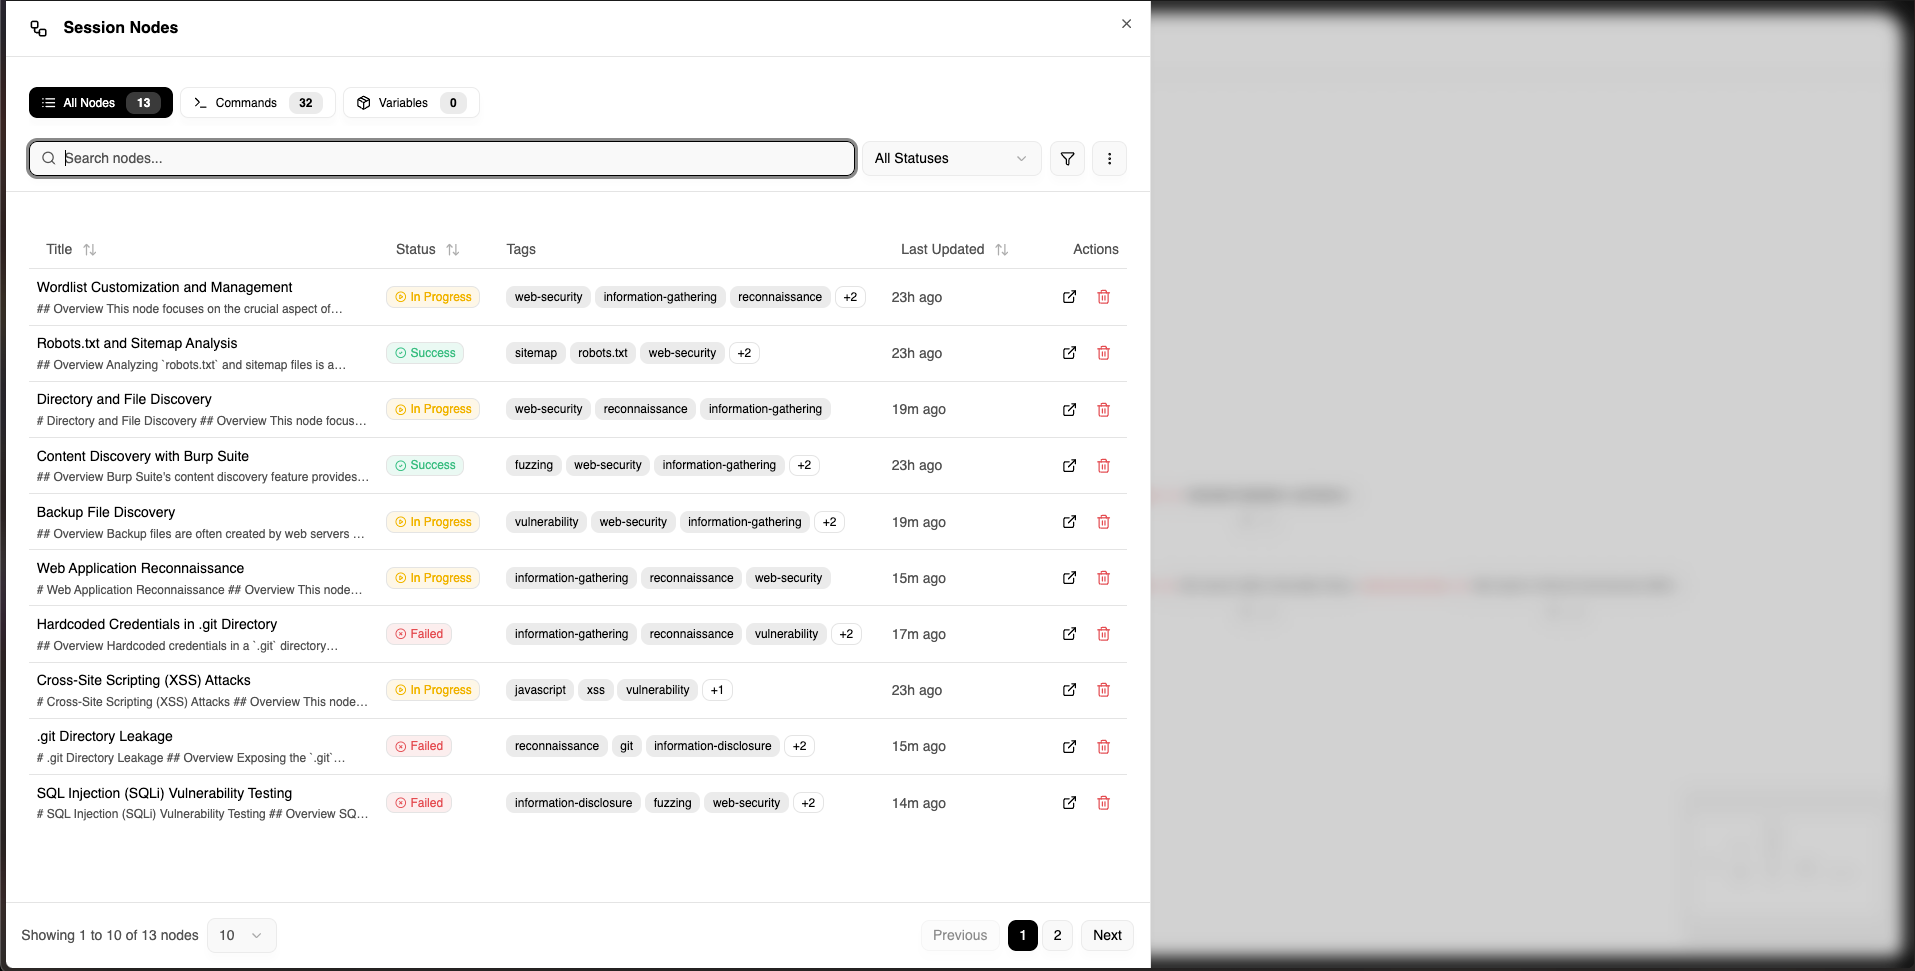
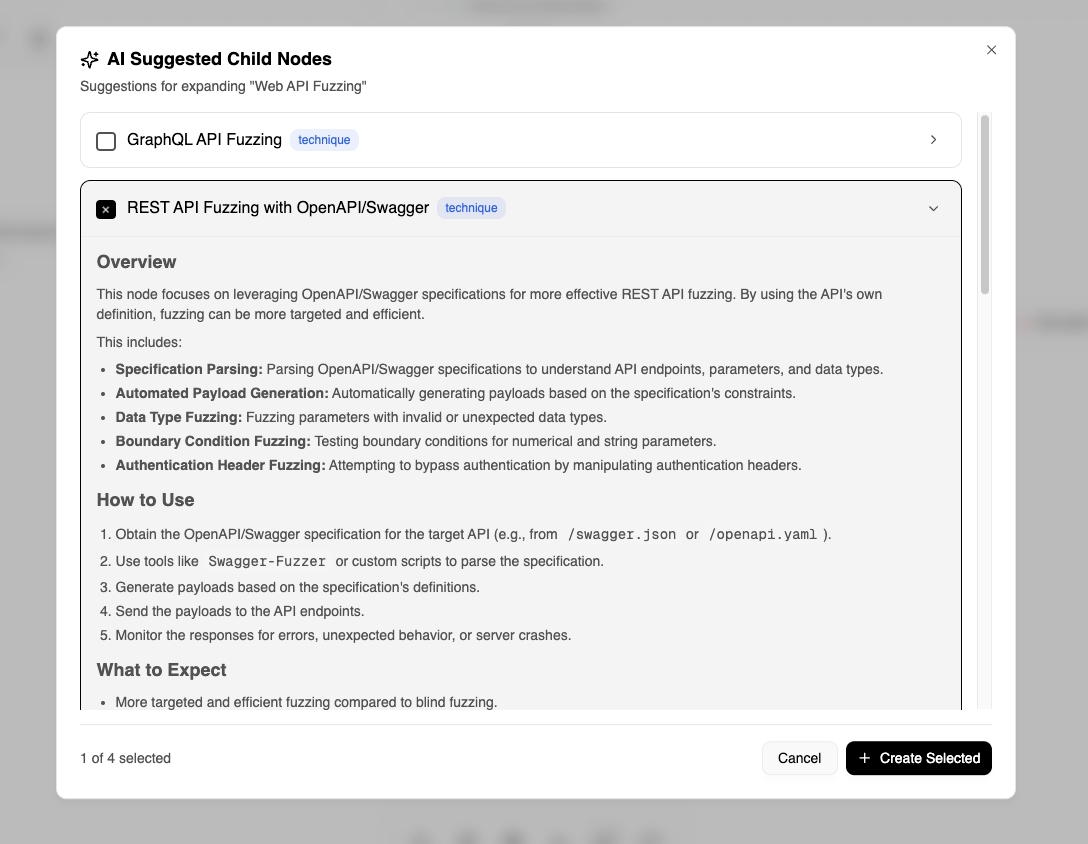
image image image image

🚀 Fonctionnalités clés

Capacités principales

  • 🗺️ Mind Maps interactifs : Créez et naviguez dans des workflows complexes de tests de sécurité avec une interface visuelle intuitive.
  • 🤖 Assistance IA : Générez des suggestions de nœuds et développez votre méthodologie grâce aux capacités IA intégrées.
  • 📋 Modèles de commandes : Enregistrez et réutilisez des commandes CLI avec substitution de variables.
  • 📊 Suivi de progression : Visualisez l'avancement des tests et la couverture de la méthodologie.

Sécurité & Confidentialité

  • 🔐 Option auto-hébergée : Exécution entièrement sur votre infrastructure.
  • 🔒 Exportations chiffrées : Chiffrement AES-256-GCM pour un partage sécurisé des Projets et Modèles.
  • 🔏 Authentification/Autorisation : Authentification par jeton avec contrôle d'accès par ressource.
  • 🤖 Confidentialité IA : Seules les données non sensibles (titres/descriptions des nœuds) sont partagées avec l'IA – aucune commande ni détail sensible.

Import/Export

  • 📥 Import de modèles : Chargez des méthodologies depuis GitHub ou des dépôts privés.
  • 📤 Formats d'export multiples : CSV et formats chiffrés.
  • 🔄 Migration héritée : Import depuis les versions précédentes de Pwnflow.
  • 📦 Opérations groupées : Exportez plusieurs projets ou modèles en une fois.

🏗️ Architecture

  • Frontend : React 19 + TypeScript + Vite

    • TailwindCSS pour le style
    • XYFlow pour la visualisation des mind maps
    • Zustand pour la gestion d'état
  • Backend : FastAPI (Python 3.12)

    • Neo4j (base de données graphe) pour stocker les relations
    • Redis

🚀 Pour commencer

Prérequis

  • Docker et Docker Compose
  • Node.js 18+ et pnpm (pour le développement)
  • Python 3.12+ (pour le développement backend)

Démarrage rapide avec Docker

  1. Clonez le dépôt :
git clone https://github.com/rb-x/pwnflow.git
cd pwnflow
  1. Rendez le script exécutable :
chmod +x run.sh
  1. Démarrez l'environnement de développement :
./run.sh dev

Cela va automatiquement :

  • Vérifier Docker et Docker Compose
  • Créer .env.development avec des valeurs par défaut sécurisées (mot de passe Neo4j : password)
  • Pour activer la fonctionnalité IA, appuyez sur CTRL+C. Ensuite, ajoutez votre clé API Gemini dans votre fichier .env et redémarrez l'application avec ./run.sh dev
  • Démarrer tous les services (Frontend, Backend, Neo4j, Redis)
  • Afficher les URLs des services
  1. Accédez à l'application :
  • Frontend : http://localhost:5173
  • API Backend : http://localhost:8000
  • Documentation de l'API : http://localhost:8000/docs
  • Interface Neo4j : http://localhost:7474
  • Redis Commander : http://localhost:8081

Autres commandes

./run.sh prod   # Démarrer l'environnement de production (avec nginx)
./run.sh stop   # Arrêter tous les conteneurs
./run.sh clean  # Arrêter et supprimer tous les conteneurs et volumes

Configuration de développement

Option 1 : Utiliser Docker (recommandé)

./run.sh dev

Cela démarre tous les services avec rechargement à chaud. Parfait pour le développement full-stack.

Option 2 : Configuration manuelle

Si vous préférez exécuter les services individuellement sans Docker :

Développement Frontend

cd frontend
pnpm install
pnpm dev          # Tourne sur http://localhost:5173

Développement Backend

cd backend
pipenv install --dev
pipenv shell
python main.py    # Tourne sur http://localhost:8000

Remarque : Pour une configuration manuelle, vous aurez besoin de Neo4j et Redis en local :

  • Neo4j : Téléchargez depuis neo4j.com
  • Redis : brew install redis (macOS) ou apt install redis (Linux)

📁 Structure du projet

pwnflow/
├── frontend/           # Application React TypeScript
│   ├── src/
│   │   ├── components/ # Composants UI
│   │   ├── pages/      # Pages de routage
│   │   ├── services/   # Services API
│   │   └── store/      # Gestion d'état
│   └── package.json
├── backend/            # Application FastAPI
│   ├── api/           # Points d'API
│   ├── crud/          # Opérations base de données
│   ├── models/        # Modèles de données
│   ├── schemas/       # Schémas Pydantic
│   └── services/      # Logique métier
└── docker-compose.*.yml

🔧 Configuration

Le script run.sh gère automatiquement toute la configuration d'environnement :

  • Développement (./run.sh dev) : Crée .env.development avec des valeurs par défaut sécurisées.
  • Production (./run.sh prod) : Crée .env.production avec des mots de passe forts.

Pour ajouter des fonctionnalités IA, éditez simplement le fichier .env.development ou .env.production généré et ajoutez votre GOOGLE_API_KEY.

Déploiement en production

Pour un déploiement en production :

  1. Lancez la configuration de production :
./run.sh prod

Cela va :

  • Vérifier l'existence du fichier .env.production
  • Générer des mots de passe et secrets sécurisés si nécessaire
  • Vous inviter à mettre à jour les origines CORS pour votre domaine
  • Exécuter une checklist de sécurité avant de démarrer
  • Démarrer tous les services derrière le proxy nginx
  1. Lors du premier lancement, mettez à jour .env.production :
  • Définissez votre domaine dans BACKEND_CORS_ORIGINS
  • Ajoutez votre GOOGLE_API_KEY pour les fonctionnalités IA (optionnel)
  • Vérifiez tous les mots de passe générés
  1. Créez votre premier utilisateur (l'inscription est désactivée par défaut pour des raisons de sécurité) :
# Créer un utilisateur admin via CLI (dans le conteneur backend)
docker exec -it pwnflow-backend-prod python create_user.py create admin [email protected]

# Ou avec docker-compose :
docker compose -f docker-compose.prod.yml exec backend python create_user.py create admin [email protected]

# Le script affichera :
# User created successfully:
# Username: admin
# Password: <mot-de-passe-aléatoire-sécurisé>
# Email: [email protected]
  1. Étapes supplémentaires pour la production :

⚠️ Avis de sécurité : Nous déconseillons absolument d'exposer Pwnflow sur Internet. Si vous devez le faire :

  1. Mettez en liste blanche les adresses IP de confiance via votre WAF ou pare-feu.
  2. L'inscription est désactivée par défaut – seule la création manuelle d'utilisateurs via SSH est possible.
  • Configurez des certificats SSL/TLS (Let's Encrypt recommandé).
  • Mettez en place une surveillance et des journaux.
  • Appliquez des mises à jour de sécurité régulières.

📚 Documentation

🚧 La documentation est actuellement mise à jour pour la nouvelle architecture full-stack.

🎯 Cas d'utilisation

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →