

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
PPLwindow — Preuve de concept de contournement PPL exploitant l'appel système NtUserGetWindowProcessHandle pour obtenir un handle vers des processus Windows protégés sans privilèges administrateur. | Kitploit
Outils/GitHubGitHub/r41n3rzuf477/pplwindow
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationPost-ExploitationTests d'IntrusionRed TeamingExploitation de Binaires
GitHubr41n3rzuf477/pplwindow

PPLwindow

Preuve de concept de contournement PPL exploitant l'appel système NtUserGetWindowProcessHandle pour obtenir un handle vers des processus Windows protégés sans privilèges administrateur.

Voir le dépôt
57390il y a 10 moisVérifié par Kitploit
Partager

PPLwindow

PPLwindow est une preuve de concept pour un contournement de PPL qui affecte Windows 10 1809 à Windows 11 23H2. L'appel système NtUserGetWindowProcessHandle du pilote win32kfull.sys ne vérifie pas correctement si un processus est un processus protégé sur les versions de Windows mentionnées. Cela peut être exploité pour obtenir un handle de processus avec PROCESS_QUERY_LIMITED_INFORMATION | PROCESS_VM_OPERATION | PROCESS_VM_READ | PROCESS_VM_WRITE | PROCESS_DUP_HANDLE vers un processus protégé depuis un processus non protégé.

Le processus protégé cible a besoin d'une fenêtre pour que ce contournement fonctionne. Le PoC exploite WerFaultSecure.exe et obtient PP-WinTcb. Pour ce contournement, aucun privilège administrateur n'est requis. Il a été corrigé dans Windows 11 24H2.

J'ai vu ce post de James Forshaw : https://infosec.exchange/@tiraniddo/115539156769921108 Ma première réaction a été : Attends une seconde. Je connais ça. Je l'ai déjà trouvé en 2023 avec CVE-2023-41772, mais je n'ai pas pu trouver de processus protégé comme cible valide. Donc merci à James Forshaw d'avoir trouvé une bonne cible (WerFaultSecure.exe). J'en ai parlé à Microsoft lorsque j'ai signalé CVE-2023-41772. C'est peut-être la raison pour laquelle cela a été corrigé dans Windows 11 24H2.

Pour Windows 10 1809 / Windows Server 2019, vous pouvez utiliser les binaires WerFaultSecure.exe et wer.dll de Windows 10 21H2 / Windows Server 2022. Placez les deux binaires dans un dossier et fournissez le chemin vers WerFaultSecure.exe comme premier argument de ligne de commande à PPLwindow.
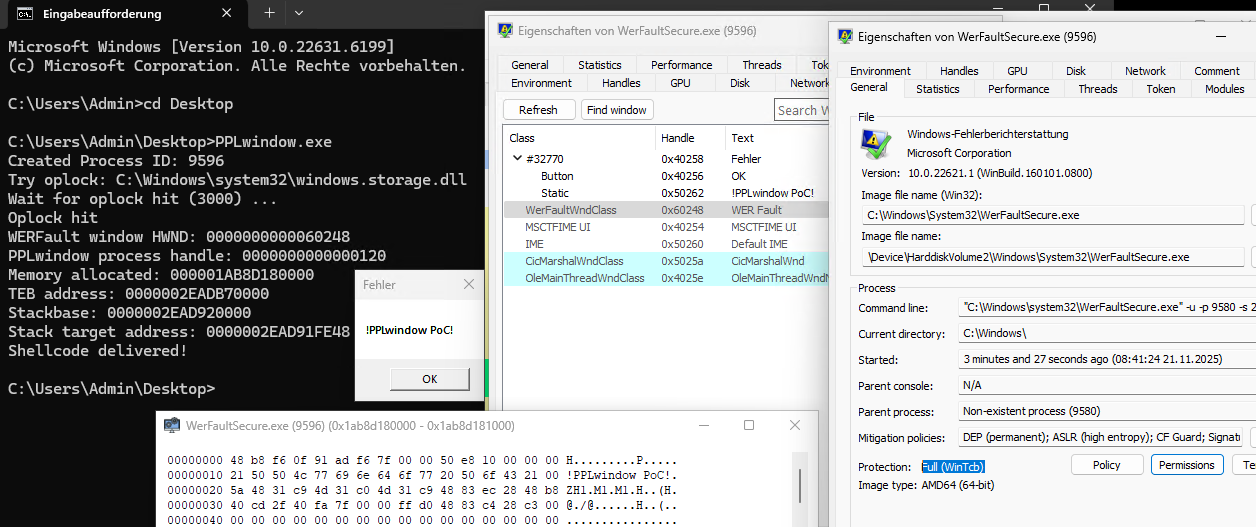

PPLwindow PPL Bypass

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





