

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
postfetch — comme fastfetch mais pour la sécurité et la vie privée. | Kitploit

Outils/GitHubGitHub/r3drun3/postfetch
Outils DéfensifsOutils de Chiffrement/DéchiffrementAudit de ConfigurationSécurité RéseauProtection de la Vie PrivéeAnalyse DNS
GitHubr3drun3/postfetch

postfetch

comme fastfetch mais pour la sécurité et la vie privée.

Voir le dépôt
15184il y a 7 moisPas encore vérifié
Partager

postfetch

Release
License: Unlicense Latest Release

Postfetch (posture fetch) est un outil d'audit de confidentialité et de sécurité pour Linux, écrit en Rust, dans le style de fastfetch.

Au lieu d'informations système cosmétiques, postfetch montre si votre système est configuré pour prendre en charge la confidentialité, la sécurité, le contrôle local et la souveraineté numérique.

Modules

ModuleVérifications
encryptionChiffrement LUKS, périphériques dm-crypt actifs, /etc/crypttab, swap chiffré, puce TPM, chiffrement du dossier home, autres
firewallnftables, iptables, UFW, firewalld, état global du pare-feu, autres
dnsServeurs de noms + étiquette fournisseur, risque de fuite DNS, DNS-over-TLS, DNSSEC, résolveurs locaux (unbound, dnsmasq, dnscrypt), autres
telemetryapport, whoopsie, snapd, geoclue, avahi, systemd-coredump, préférences de télémétrie Firefox, stratégies Chrome gérées, autres
sandboxingFlatpak, Firejail, bubblewrap, AppArmor, SELinux, seccomp (PID 1), Docker, autres
hardeningASLR, kptr_restrict, dmesg_restrict, perf_event_paranoid, ptrace_scope, espaces de noms utilisateur non privilégiés, auditd, autres
networkInterface VPN (tun/wg/proton/mullvad), service Tor + SocksPort, randomisation MAC WiFi, état IPv6, ports ouverts, autres

Démarrage rapide

La commande suivante permet d'exécuter directement le dernier binaire :

curl -sL https://github.com/R3DRUN3/postfetch/releases/download/v0.2.0/postfetch-v0.2.0-x86_64-linux-musl.tar.gz | tar -xz && ./postfetch

Postfetch est également disponible sur aur, vous pouvez l'installer avec yay -S postfetch.

[!TIP] Afin de couvrir toutes les vérifications, il est préférable de l'exécuter en tant que sudo
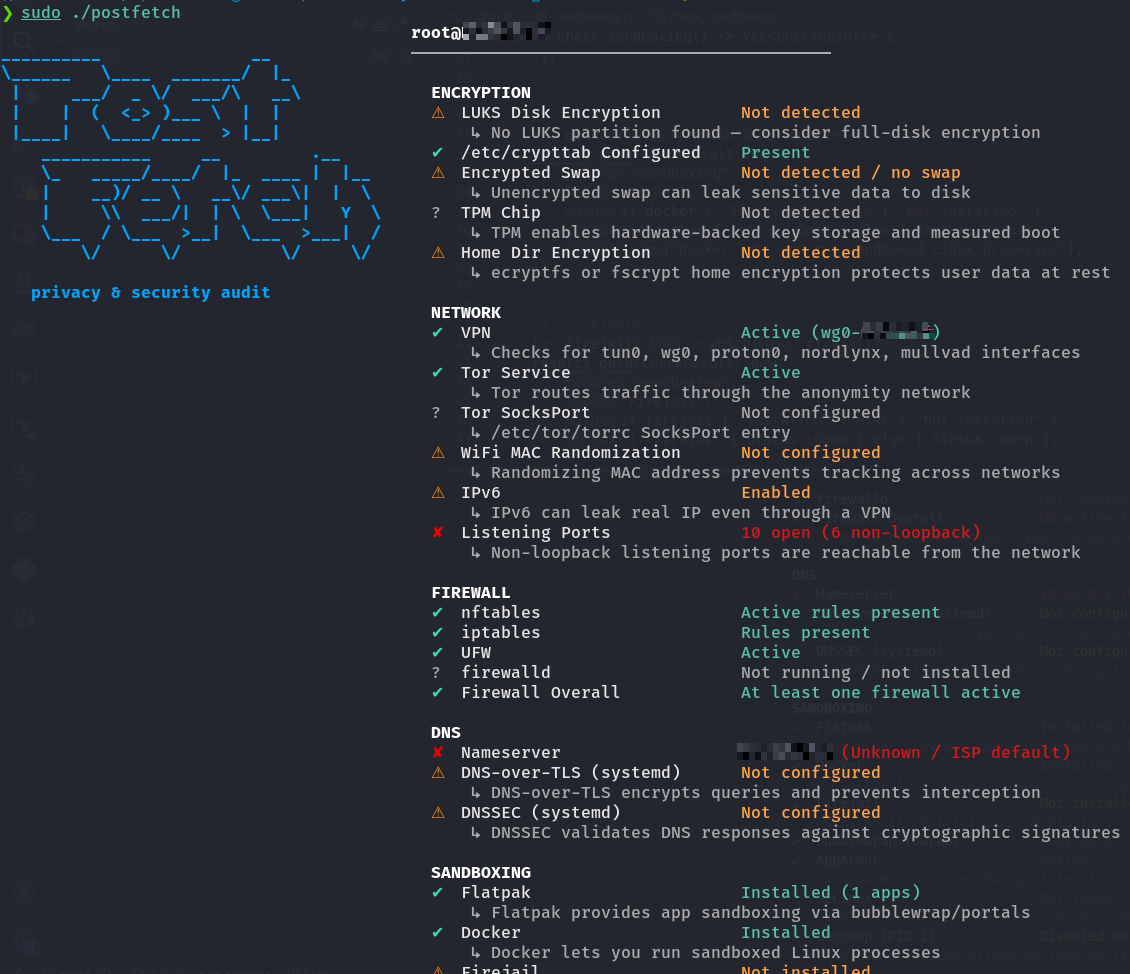
output

Si vous souhaitez réduire la sortie, vous pouvez également exécuter un seul module, par exemple :

sudo ./postfetch --module network

Options

-w, --warnings-only     Afficher uniquement les vérifications non réussies
    --no-color          Désactiver la sortie couleur ANSI
-m, --module <MODULE>   Exécuter un seul module uniquement

Ajouter un nouveau module

  1. Créez src/checks/mymodule.rs —> implémentez pub fn check_mymodule() -> Vec<CheckResult>.
  2. Déclarez-le dans src/checks/mod.rs avec pub mod mymodule;.
  3. Ajoutez une branche dans le match de src/main.rs.

C'est tout, aucune autre modification nécessaire.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





