
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/projectdiscovery/cloudlist
ReconnaissanceCollecte d'InformationsSécurité Cloud
GitHubprojectdiscovery/cloudlist

cloudlist

Cloudlist est un outil pour lister les actifs de plusieurs fournisseurs cloud.

Voir le dépôtSite web
1.0k13045il y a 2 joursVérifié par Kitploit
Partager

cloudlist

Fonctionnalités • Installation • Utilisation • Configuration • Exécuter cloudlist • Fournisseurs pris en charge • Bibliothèque • Rejoindre Discord

Cloudlist est un outil multi-cloud permettant d'obtenir des actifs (Assets) auprès de fournisseurs de cloud. Il est destiné à être utilisé par la blue team pour renforcer les efforts de gestion de la surface d'attaque en maintenant une liste centralisée d'actifs à travers plusieurs clouds avec très peu d'efforts de configuration.

Fonctionnalités

cloudlist

  • Lister les actifs cloud avec plusieurs configurations
  • Prise en charge de plusieurs fournisseurs de cloud
  • Prise en charge de l'authentification sans clé (AWS IRSA / profils d'instance, GCP workload identity)
  • Prise en charge de plusieurs formats de sortie
  • Prise en charge de plusieurs filtres
  • Hautement extensible, ce qui rend l'ajout de nouveaux fournisseurs très simple
  • Prise en charge de stdout pour fonctionner avec d'autres outils dans des pipelines

Utilisation

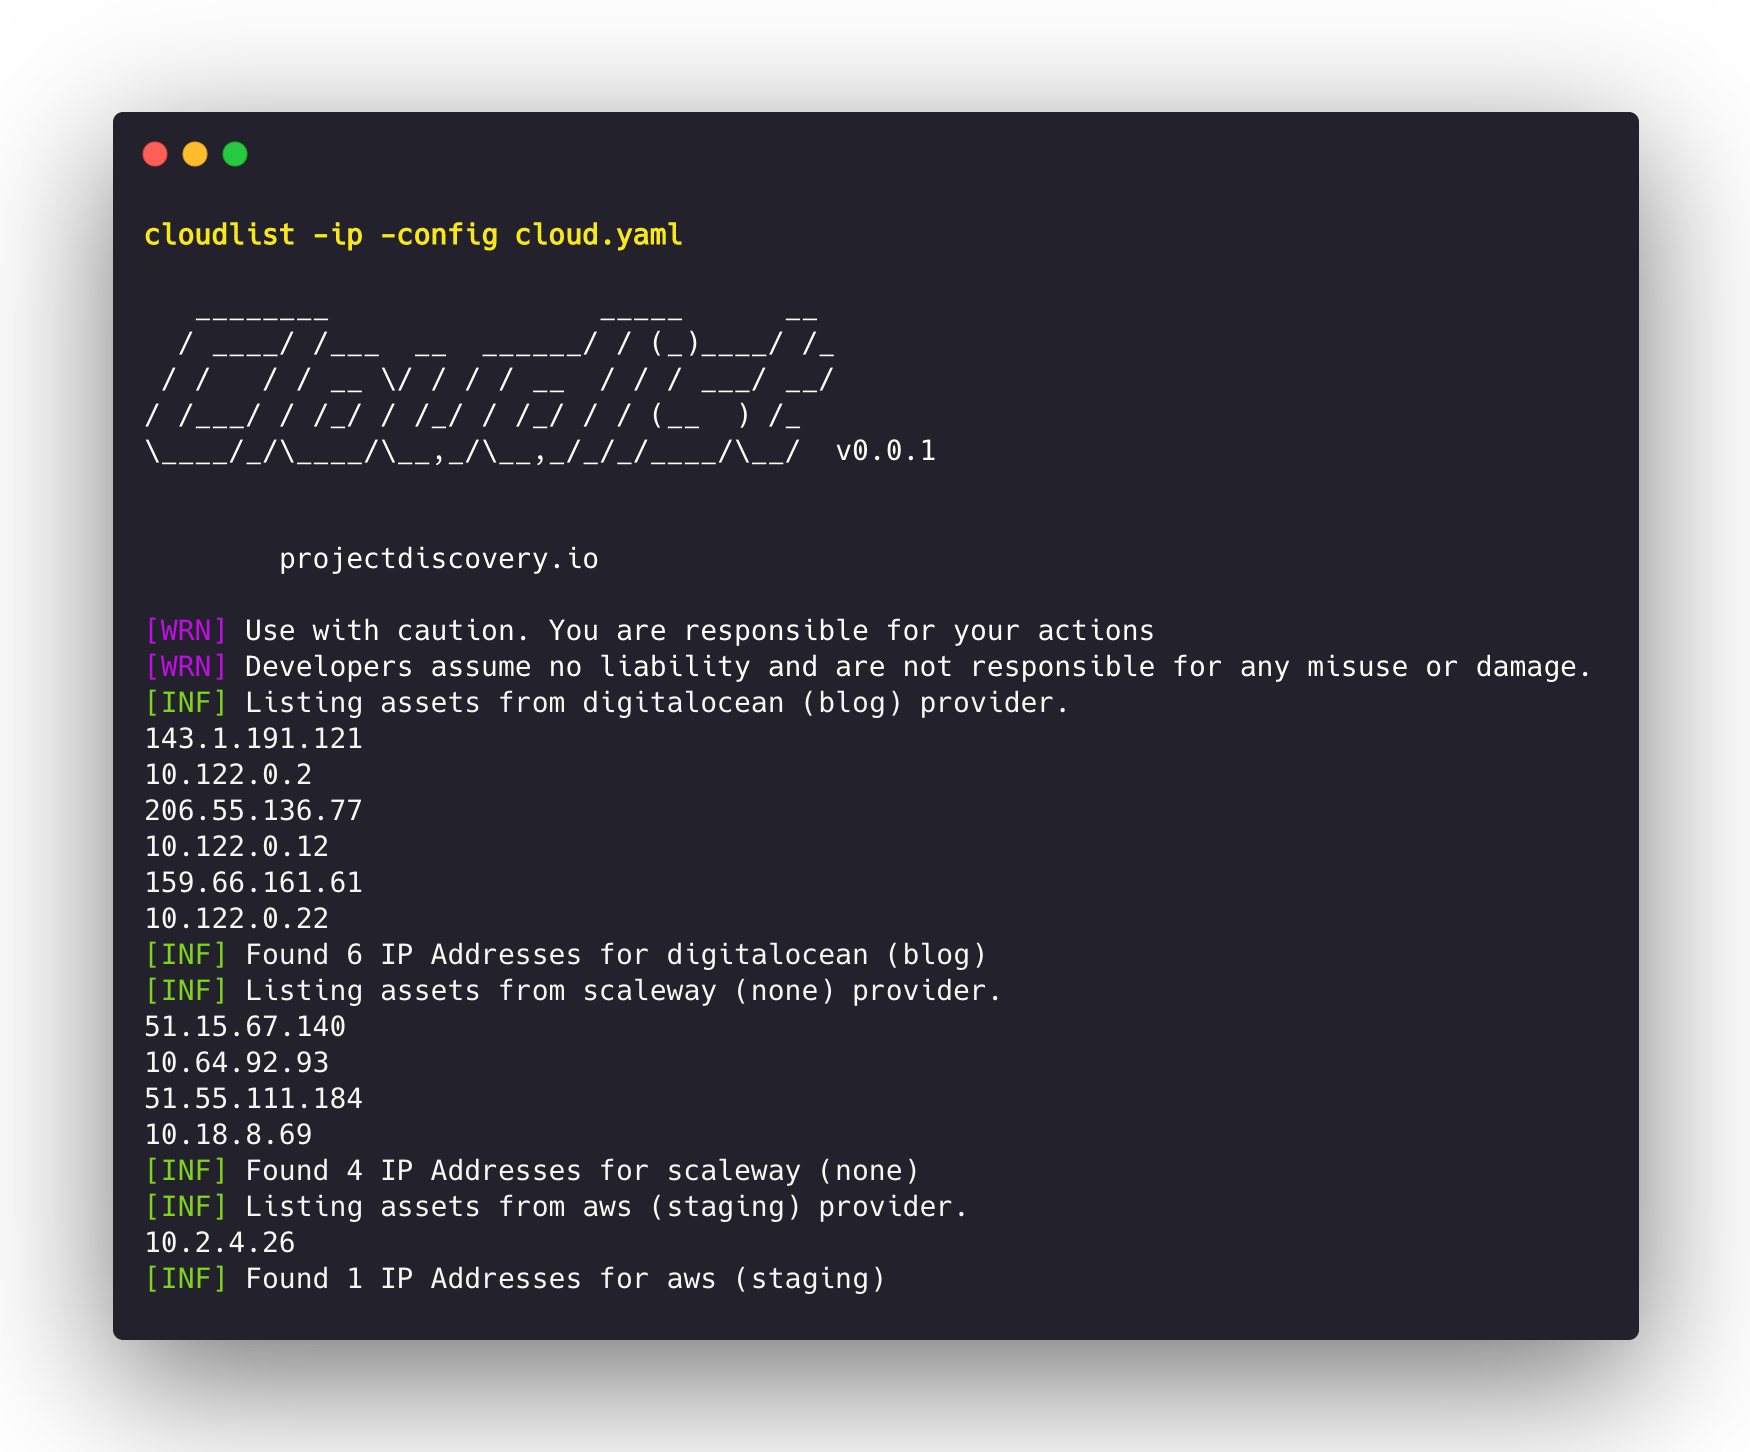
cloudlist -h

Cela affichera l'aide de l'outil. Voici tous les commutateurs qu'il prend en charge.

Cloudlist is a tool for listing Assets from multiple cloud providers.

Usage:
  ./cloudlist [flags]

Flags:
CONFIGURATION:
   -config string                cloudlist flag config file (default "$HOME/.config/cloudlist/config.yaml")
   -pc, -provider-config string  provider config file (default "$HOME/.config/cloudlist/provider-config.yaml")
   -ad, -auto-discovery          discover providers from environment credentials (aws, gcp, azure, kubernetes) instead of the provider config

FILTERS:
   -p, -provider value          display results for given providers (comma-separated) (default linode,fastly,heroku,terraform,digitalocean,consul,cloudflare,hetzner,nomad,do,scw,openstack,alibaba,aws,gcp,namecheap,kubernetes,azure, custom)
   -id string[]                 display results for given ids (comma-separated)
   -host                        display only hostnames in results
   -ip                          display only ips in results
   -s, -service value           query and display results from given service (comma-separated) (default cloudfront,gke,domain,compute,ec2,instance,cloud-function,app,eks,custom,consul,droplet,vm,ecs,fastly,alb,s3,lambda,elb,cloud-run,route53,publicip,dns,service,nomad,lightsail,ingress,apigateway)
   -es, -exclude-service value  services to skip for a provider (comma-separated)
   -ep, -exclude-private        exclude private ips in cli output

UPDATE:
   -up, -update                 update cloudlist to latest version
   -duc, -disable-update-check  disable automatic cloudlist update check

OUTPUT:
   -o, -output string  output file to write results
   -json               write output in json format
   -version            display version of cloudlist
   -v                  display verbose output
   -silent             display only results in output

Documentation

Prise en charge de l'API GCP Asset

Cloudlist prend en charge deux approches pour la découverte des actifs GCP :

  • API Asset au niveau de l'organisation - Découverte complète à l'échelle de l'organisation à l'aide de l'API Cloud Asset Inventory
  • API de services individuels - Découverte rapide spécifique à un projet à l'aide des API de services GCP individuels

Pour des instructions de configuration détaillées, les autorisations requises, la configuration du compte de service et des exemples d'utilisation, voir :

📚 docs/GCP_ASSET_API.md

Contribution

Veuillez consulter PROVIDERS.md et DESIGN.md pour inclure la prise en charge de nouveaux fournisseurs de cloud dans Cloudlist.

  • Forkez ce projet
  • Créez votre branche de fonctionnalité (git checkout -b new-provider)
  • Validez vos modifications (git commit -am 'Added new cloud provider')
  • Poussez vers la branche (git push origin new-provider)
  • Créez une nouvelle Pull Request

Remerciements

Merci pour l'inspiration

  • Smogcloud
  • Cloudmapper

Licence

cloudlist est fait avec 🖤 par l'équipe projectdiscovery et sous licence MIT

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →