

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Triage-CVE-2021-44228-Log4Shell-Log4j- — L'objectif est de trier les attaques bien connues et d'apprendre comment les équipes de sécurité réagissent rapidement. | Kitploit
Outils/GitHubGitHub/probablysecure/triage-cve-2021-44228-log4shell-log4j-
Analyse des VulnérabilitésApprentissage et ÉducationRéponse aux IncidentsLabs et Pratique
GitHubprobablysecure/triage-cve-2021-44228-log4shell-log4j-

Triage-CVE-2021-44228-Log4Shell-Log4j-

L'objectif est de trier les attaques bien connues et d'apprendre comment les équipes de sécurité réagissent rapidement.

Voir le dépôt
26il y a 4 moisPas encore vérifié
Partager

Triage : CVE-2021-44228 (Log4Shell / Log4j)

Pour ce laboratoire, l'objectif était de trier une autre vulnérabilité réelle bien connue, Log4Shell, l'une des vulnérabilités les plus largement exploitées ces dernières années en raison de la fréquence à laquelle la bibliothèque concernée était présente dans les logiciels d'entreprise.

Étape 1 : Ouvrir la CVE dans la NVD

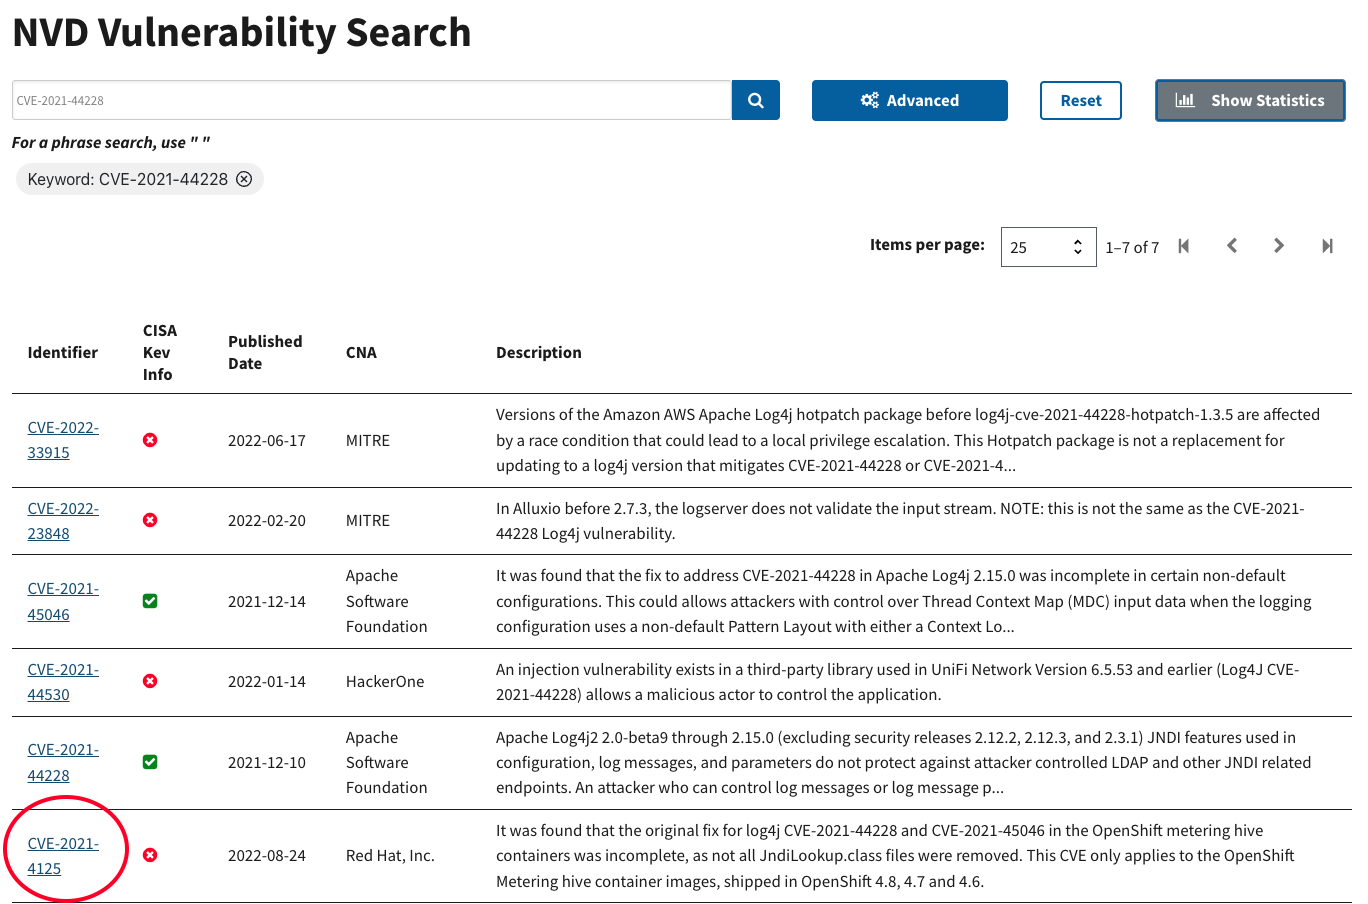
Je me suis rendu sur la National Vulnerability Database et j'ai recherché la CVE :

https://nvd.nist.gov/vuln/search#/nvd/home?resultType=records

J'ai cherché CVE-2021-44228 et ouvert la page de résultat.
image

Étape 2 : Identifier l'actif et l'exposition

Après avoir lu la description, j'ai répondu à quelques questions de base pour comprendre ce qui est réellement en danger :

  • Quel type de logiciel est concerné ? Apache Log4j2, versions 2.0-beta9 à 2.15.0
  • Où ce logiciel s'exécute-t-il généralement ? Un serveur
  • Qu'est-ce qui le rend risqué en entreprise ? Les attaquants peuvent exécuter du code arbitraire en utilisant JNDI pour atteindre un serveur LDAP contrôlé par l'attaquant

Étape 3 : Enregistrer le score CVSS de base et la chaîne vectorielle

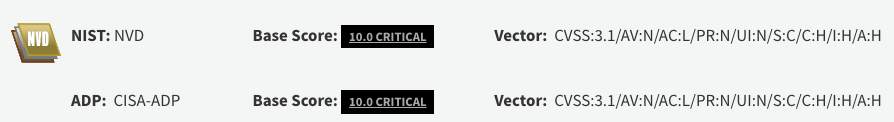
J'ai trouvé le score CVSS et la chaîne vectorielle listés sur la page :
image

Étape 4 : Décomposer la chaîne vectorielle

J'ai parcouru la chaîne vectorielle morceau par morceau pour voir ce que chaque partie signifiait réellement :

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
  • Vecteur d'attaque - Réseau
  • Complexité de l'attaque - Faible
  • Privilèges requis - Aucun
  • Interaction de l'utilisateur - Aucune
  • Portée - Modifiée
  • Confidentialité - Élevée
  • Intégrité - Élevée
  • Disponibilité - Élevée

C'est à peu près aussi grave qu'une chaîne vectorielle peut l'être : aucun privilège requis, aucune interaction de l'utilisateur, accessible via le réseau, et elle peut même affecter des éléments en dehors du composant vulnérable lui-même (Portée : Modifiée). Cette combinaison explique en partie pourquoi Log4Shell a été traitée comme un problème aussi urgent et généralisé lors de sa divulgation.

Étape 5 : Trouver la catégorie CWE

J'ai vérifié la section Weakness Enumeration sur la page NVD pour cette CVE.

La CWE listée est CWE-917 : Improper Neutralization of Special Elements used in an Expression Language Statement. En termes simples, cela signifie que le logiciel prend une entrée et l'évalue comme faisant partie d'une expression sans la vérifier correctement au préalable, ce qui a permis aux attaquants d'introduire des recherches JNDI malveillantes à travers des messages de journal normaux.
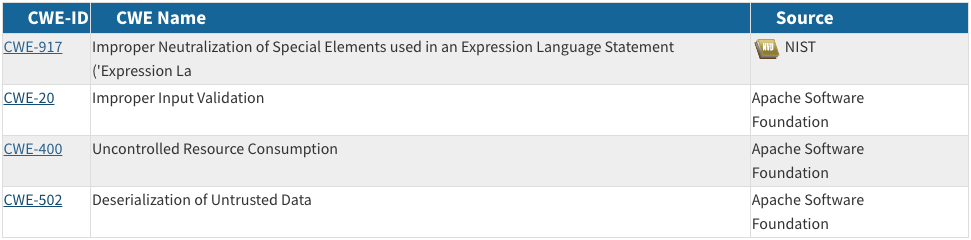
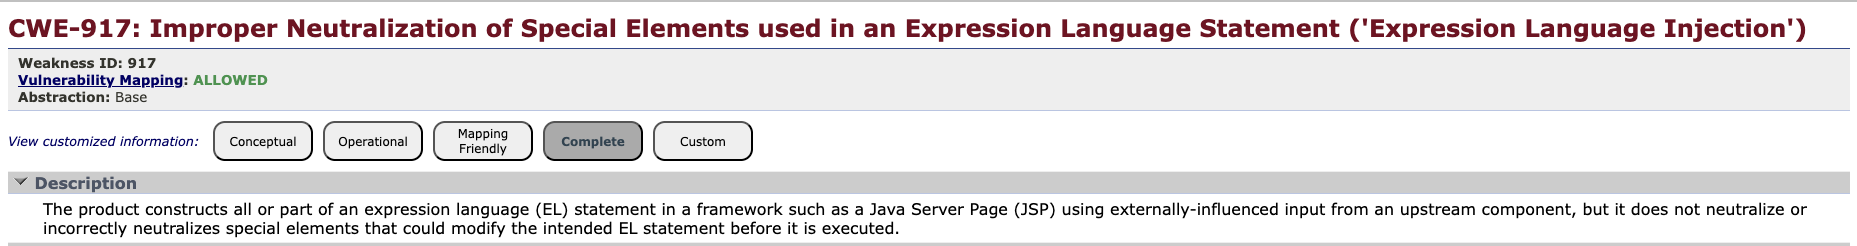
image image

Étape 6 : Répondre à une question de risque

J'ai réfléchi à la question de savoir si je considérerais cela comme un risque plus élevé ou plus faible dans deux scénarios différents.

Scénario 1 : Le logiciel vulnérable est actif et accessible. Risque plus élevé. Cette vulnérabilité permet à un attaquant d'accéder aux instructions EL (Expression Language) et de les modifier, affectant directement la confidentialité et l'intégrité.

Scénario 2 : Le logiciel vulnérable est installé sur une machine éteinte et inaccessible. Risque plus faible. Si le logiciel vulnérable ne peut pas être atteint du tout, la confidentialité et l'intégrité restent intactes car il n'y a aucun moyen pour un attaquant d'interagir avec lui.

Conclusion

Parmi les CVE que j'ai triées jusqu'à présent, celle-ci s'est démarquée par le peu d'éléments dont un attaquant a besoin pour l'exploiter : aucun privilège, aucune interaction de l'utilisateur, uniquement un accès réseau, associé au fait que la vulnérabilité pouvait affecter des systèmes au-delà du composant lui-même. C'est un bon exemple de la raison pour laquelle Log4Shell a provoqué une telle panique généralisée dans l'industrie lors de son apparition.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




