Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-98432-Checker-v-1.0- — Le script effectue une vérification de votre Linux face à cette vulnérabilité, sans rien modifier par défaut : autrement dit, il examine votre noyau — il lit votre version réelle de Linux (uname -r) et la compare à la liste des versions où la faille est déjà corrigée. | Kitploit
Outils/GitHubGitHub/pr0fes0r-x/cve-2026-98432-checker-v-1.0-
Outils DéfensifsScanners de VulnérabilitésAnalyse des VulnérabilitésScripting et AutomatisationAudit de ConfigurationMauvaise ConfigurationRéponse aux Incidents
GitHub
pr0fes0r-x/cve-2026-98432-checker-v-1.0-

CVE-2026-98432-Checker-v-1.0-

Le script effectue une vérification de votre Linux face à cette vulnérabilité, sans rien modifier par défaut : autrement dit, il examine votre noyau — il lit votre version réelle de Linux (uname -r) et la compare à la liste des versions où la faille est déjà corrigée.

Voir le dépôt
6il y a 17 joursPas encore vérifié
Partager

CVE-2026-98432 CHECKER v1.0

Vérifiez si votre machine Linux est vulnérable à CVE-2026-98432 (use-after-free dans IPv4/TCP du noyau).

par Prf@fEsOr X
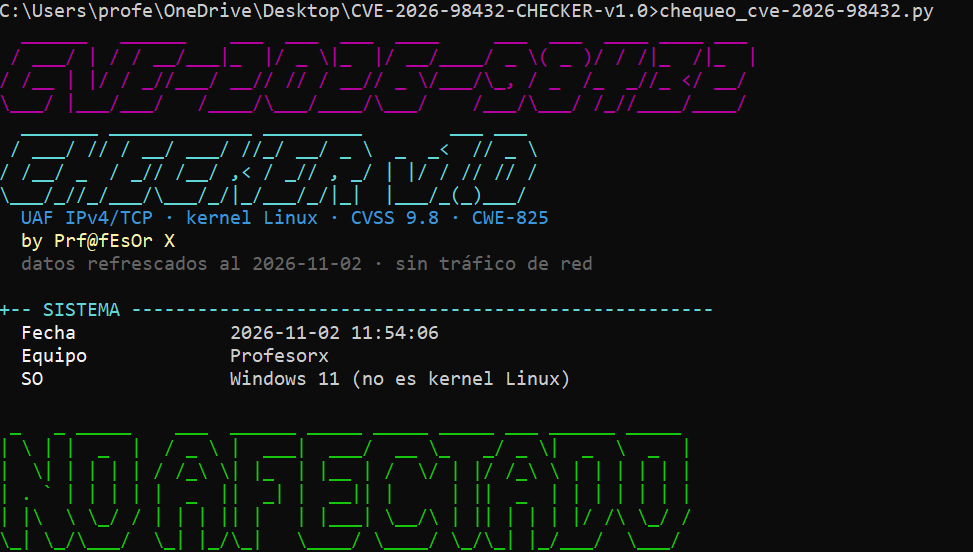
imagen

Prérequis

pip install colorama pyfiglet

Utilisation de base

# Vérifier CETTE machine
python3 CVE_2026_98432_Checker_1h.py

# Analyser la version du noyau d'une AUTRE machine (son uname -r)
python3 CVE_2026_98432_Checker_1h.py --kernel 5.15.0-203-generic

# Sans couleurs (pour les journaux ou les captures d'écran)
python3 CVE_2026_98432_Checker_1h.py --no-color

# Voir l'état des mesures d'atténuation temporaires (sans rien modifier)
python3 CVE_2026_98432_Checker_1h.py --endurecer

# APPLIQUER les mesures d'atténuation temporaires (nécessite root)
sudo CVE_2026_98432_Checker_1h.py --endurecer --aplicar

Options

OptionCe qu'elle fait
(aucune)Vérification de cette machine (noyau + distribution + exposition)
--kernel X.Y.Z[-quelquechose]Analyse cette version de noyau au lieu de la version locale
--endurecerVérifie les mesures d'atténuation temporaires (mode lecture)
--endurecer --aplicarApplique les mesures d'atténuation : tcp_migrate_req=0, MPTCP désactivé et règle nftables de Red Hat
--no-colorSortie sans couleurs
--versionVersion du script

Codes de sortie

CodeSignification
0Non affecté
1VULNÉRABLE
2Nécessite une vérification
3Dépendances manquantes (pip install colorama pyfiglet)
4--aplicar exécuté sans root

Exemple pour automatiser :

python3 CVE_2026_98432_Checker_1h.py --no-color
if [ $? -eq 1 ]; then echo "ALERTE : noyau vulnérable"; fi

Notes

  • Vérification 100 % locale : ne génère aucun trafic réseau et n'exploite rien.
  • Le zip contient également human.py : le même vérificateur sans commentaires et avec des variables prof_x_* ; même fonctionnalité et mêmes codes de sortie.
  • Le verdict utilise la version de votre noyau et l'état de votre distribution selon les trackers officiels (données au 2026-11-02).
  • Les mesures d'atténuation de --endurecer --aplicar sont temporaires : le correctif du noyau est la seule solution complète. Après la mise à jour, redémarrez et relancez le script.
  • Détails complets (CVE, atténuation nftables, annulation, références) : consultez la docstring du script et python3 chequeo_cve-2026-98432.py -h.

par Prf@fEsOr X · CVE-2026-98432 CHECKER v1.0

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    353
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    288

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







