
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
SafeGuard — CLI Encryption tool written in Go only for learning purposes and demonstration of encryption (not secure) | Kitploit
Outils/GitHubGitHub/pingpongplus/safeguard
General Purpose UtilitiesEncryption/Decryption ToolsCryptographyLearning & Education
GitHubpingpongplus/safeguard

SafeGuard

CLI Encryption tool written in Go only for learning purposes and demonstration of encryption (not secure)

Voir le dépôt
81103il y a 6 joursPas encore vérifié
Partager
Contenu non disponible dans la langue demandée. Affichage de la version anglaise.

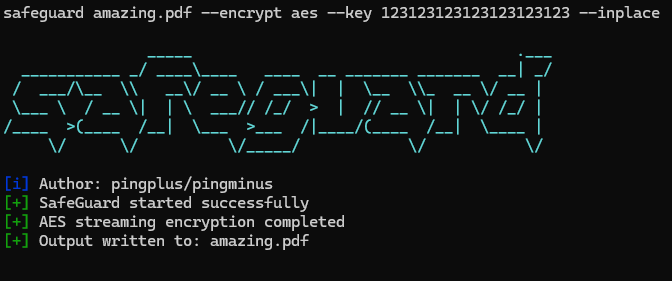
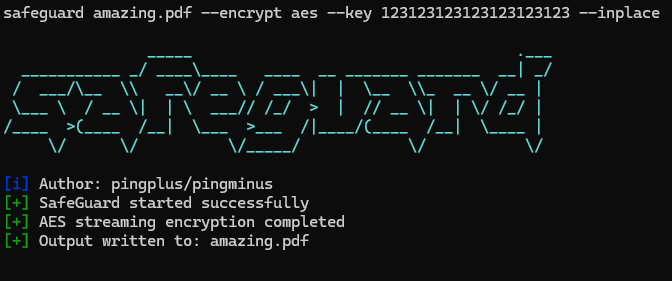
Safeguard-Terminal


Safeguard is a fast, lightweight, cross-platform command-line file encryption tool written in Go.

Security Notice

This project is a learning-oriented file encryption tool.

While it uses standard cryptographic primitives from Go’s standard library (e.g. AES-GCM for authenticated encryption), it does not use a modern, memory-hard password key derivation function such as Argon2 or scrypt.

Instead, keys are derived using a lightweight, standard-library-only method. This means:

  • The encryption is secure against casual inspection
  • Integrity and tampering are detected
  • Passwords are not strongly protected against determined brute-force or GPU-based attacks

Do NOT use this tool fr your key is in plaintext and is getting saved in your terminal history

Intended use:

  • Learning and experimentation
  • Personal or low-risk file protection
  • Open-source collaboration and improvement

Installation

Build (req. Go)

git clone https://github.com/pingplus/SafeGuard.git
cd SafeGuard
go build

Usage

General syntax:

./safeguard <file> <action> <cipher> [options]

Actions:

  • --encrypt or e Encrypt a file
  • --decrypt or d Decrypt a file
  • --decrypt-directory or de Decrypt a whole directory (decrypting directory not available yet sorry :( )

Options:

  • --inplace decrypt/encrypt a file in place (experimental)
  • --key add key
  • --output specify the output name

Supported ciphers:

./safeguard --list-ciphers
[i] Available ciphers:
  xor
  caesar
  aes

AES

Encrypt a file:

./safeguard secret.txt e aes --key "your-strong-password"
# or
./safeguard secret.txt --encrypt aes --key "your-strong-password" --output secret.txt.aes

Decrypt a file:

./safeguard secret.txt d aes --key "your-strong-password"
# or
./safeguard secret.txt --decrypt aes --key "your-strong-password" --output secret.txt.dec

More

  • Encrypt with AES and write in place:
./safeguard secrets.txt e aes --key "123123123123123123123123" --inplace
# -> creates secrets.txt but encrypted
  • Decrypt with AES and specify output file :
./safeguard secrets.txt.aes d aes --key "123123123123123123123123" --output secrets_decrypted.txt

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





