
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/patrickt2017/cve-2026-19193-poc
Analyse des VulnérabilitésExploitationTests d'IntrusionRed TeamingExploitation de Binaires
GitHubpatrickt2017/cve-2026-19193-poc

CVE-2026-19193-PoC

CVE-2026-19193 Preuve de concept

Voir le dépôt
1140il y a 3 moisPas encore vérifié
Partager

CVE-2026-19193 - Preuve de concept

Terminaison arbitraire de processus via un gestionnaire de messages minifiltre non authentifié dans le pilote noyau de Jiangmin Antivirus (kvcore.sys)

Actif concerné :

Produit : Jiangmin Antivirus V21

Composant : kvcore.sys (pilote noyau principal)

Version : 1.23.6.27

Hash SHA-256 : AE4ABB650C7DF1D3654AFC814617DE6F6589DC2C3BE434154B3BE0F6521E2259

Gravité

Élevée - 7.8 (CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)

Description de la vulnérabilité

Le pilote noyau de Jiangmin Antivirus, kvcore.sys, expose un port de communication minifiltre ("\KvCorePortX0") qui accepte les messages de commande des processus en mode utilisateur. Le MessageNotifyCallback du pilote (FUN_140008c60) achemine un code de commande (0x1D / CMD_TERMINATE_PROCESS) vers la fonction FUN_14000cf14, qui termine un processus arbitraire spécifié par PID en utilisant la chaîne de fonctions noyau suivante :
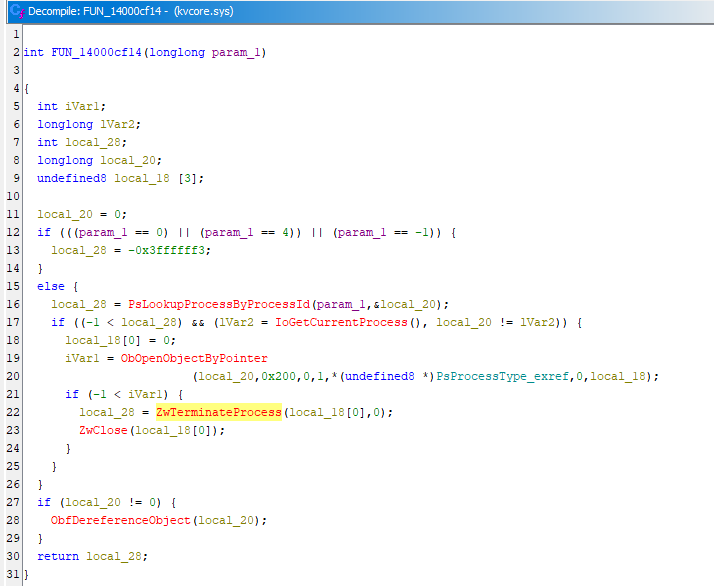
  • PsLookupProcessByProcessId(PID)
  • ObOpenObjectByPointer(PROCESS_TERMINATE)
  • ZwTerminateProcess(handle, 0)

La vulnérabilité existe car, dans FUN_14000688c, le port de communication du filtre est créé en utilisant FltBuildDefaultSecurityDescriptor() avec un masque d'accès trop permissif (0x1F0001), octroyant des droits de connexion à EVERYONE (S-1-1-0). Cela permet à tout processus en mode utilisateur de se connecter.
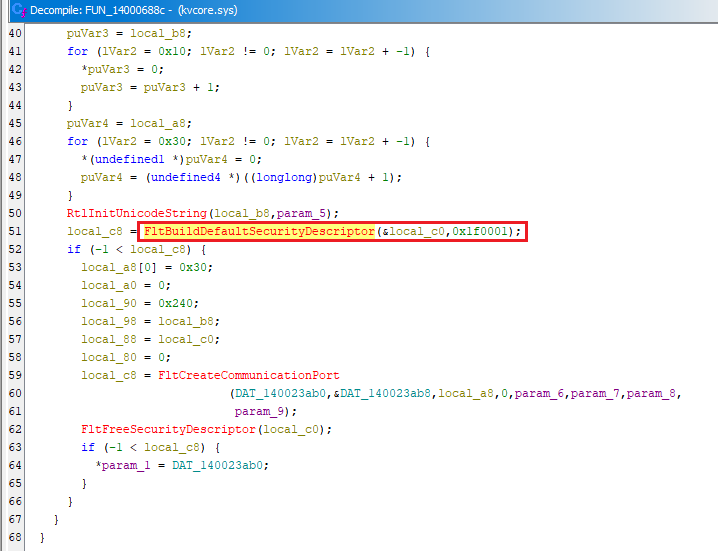
Lorsqu'un processus en mode utilisateur envoie un message au minifiltre KvCorePortX0, la fonction de rappel MessageNotifyCallback (à FUN_140008c60) n'effectue aucune authentification de l'appelant. Il n'y a aucun appel à SeSinglePrivilegeCheck(), aucune validation via PsGetCurrentProcess(), aucune vérification de jeton, ni aucune vérification de liste blanche de processus.

Preuve de concept / Étapes de reproduction

Le PoC doit être exécuté dans une invite de commandes en mode administrateur et le pilote kvcore.sys doit être en cours d'exécution

  • soit Jiangmin Antivirus est en cours d'exécution, soit
  • Utilisez sc.exe pour créer manuellement un service noyau (sc.exe create kvcore type= kernel binPath= <driver-path> ; sc.exe start kvcore)

Exemple :

.\kvcore_kill_poc.exe --name "MsMpEng.exe"
.\kvcore_kill_poc.exe --pid 3340

Résultat du test sous Windows 11 24H2 (Build 26200) :

Mesures d'atténuation et recommandations

  1. Implémenter l'authentification de l'appelant dans le MessageNotifyCallback
    • par exemple, validez l'identité du processus appelant par rapport à une liste blanche de composants Jiangmin de confiance en mode utilisateur, vérifiez le chemin d'image du processus de connexion
  2. Restreindre le descripteur de sécurité du port de communication du filtre
  3. Remplacer FltBuildDefaultSecurityDescriptor(0x1F0001) par une DACL personnalisée qui n'accorde l'accès qu'au compte SYSTEM et au groupe Administrators
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







