
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
O365-Doppelganger — Un script pratique et rapide pour récupérer les identifiants d'un utilisateur lors d'une opération Red Team et obtenir l'exécution d'un fichier de la part de l'utilisateur. | Kitploit
Outils/GitHubGitHub/paranoidninja/o365-doppelganger
HameçonnageIngénierie SocialeRed Teaming
GitHubparanoidninja/o365-doppelganger

O365-Doppelganger

Un script pratique et rapide pour récupérer les identifiants d'un utilisateur lors d'une opération Red Team et obtenir l'exécution d'un fichier de la part de l'utilisateur.

Voir le dépôt
Partager
2543642il y a 4 ansVérifié par Kitploit

O365-Doppelganger

O365-Doppelganger n'est PAS un substitut aux activités de phishing intensives. Il existe plusieurs autres outils qui effectuent la capture OAuth et OTA, ce qui n'est pas l'objectif d'O365-Doppelganger.

O365-Doppelganger est un script pratique et rapide pour récolter les identifiants d'un utilisateur lors d'opérations d'équipes rouges. Ce dépôt est un bricolage rapide d'un de mes anciens scripts d'engagement d'équipe rouge que j'ai utilisé plusieurs fois pour capturer des identifiants et les utiliser pour fabriquer des jetons d'accès Windows en vue d'un mouvement latéral. Ce code source effectue essentiellement les tâches suivantes :

  • Le code GO :
    • héberge le portail O365 (peut être remplacé par n'importe quoi dans index.html). Il est recommandé d'utiliser un certificat et une clé valides (LetsEncrypt ?) au lieu de ceux fournis dans le répertoire
    • enregistre toute l'activité de l'utilisateur sur le portail web dans un fichier journal séparé sur le serveur
    • enregistre les identifiants capturés dans un fichier journal séparé sur le serveur
    • peut également être utilisé pour renvoyer un fichier valide à l'utilisateur après avoir capturé les identifiants. Cela se fait en remplaçant le fichier nommé MacroFile.doc dans le répertoire courant par un fichier HTA/ISO/MSI ou tout autre élément souhaité par l'attaquant. Il y a aussi un petit bout de code dans le code GO qui doit être modifié pour préciser le nom du fichier à renvoyer : content, err := ioutil.ReadFile("MacroFile.doc")
    • Une fois modifié, l'utilisateur cible, après avoir saisi un identifiant email et un mot de passe valides, sera invité à enregistrer le fichier ci-dessus. Ce nom de fichier peut être modifié à l'aide du code suivant dans le fichier GO : response.Header().Set("Content-Disposition", "attachment; filename=Darkvortex Privacy Policy.doc")
  • Le code index.html :
    • affiche un portail O365 accompagné d'une petite regex qui vérifie le nom de domaine de l'utilisateur pour donner un aspect plus légitime. Le code regex ressemble à ceci : pattern="^([a-zA-Z0-9_\-\.]+)@darkvortex\.([a-zA-Z]{2,5})$" title=" Identifiant email darkvortex valide"

    • La regex ci-dessus vérifie si le nom d'utilisateur saisi contient une adresse email complète valide ; sinon, elle invite l'utilisateur à saisir un nom d'utilisateur correct comme suit :

  • Cette même vérification est également effectuée dans le code GO afin d'éviter que les utilisateurs n'utilisent des outils comme Burp pour contourner la vérification : if strings.Contains(value[i], "@darkvortex") {

  • Il est recommandé de remplacer le nom darkvortex dans le fichier index.html par le nom de votre propre entreprise cible.

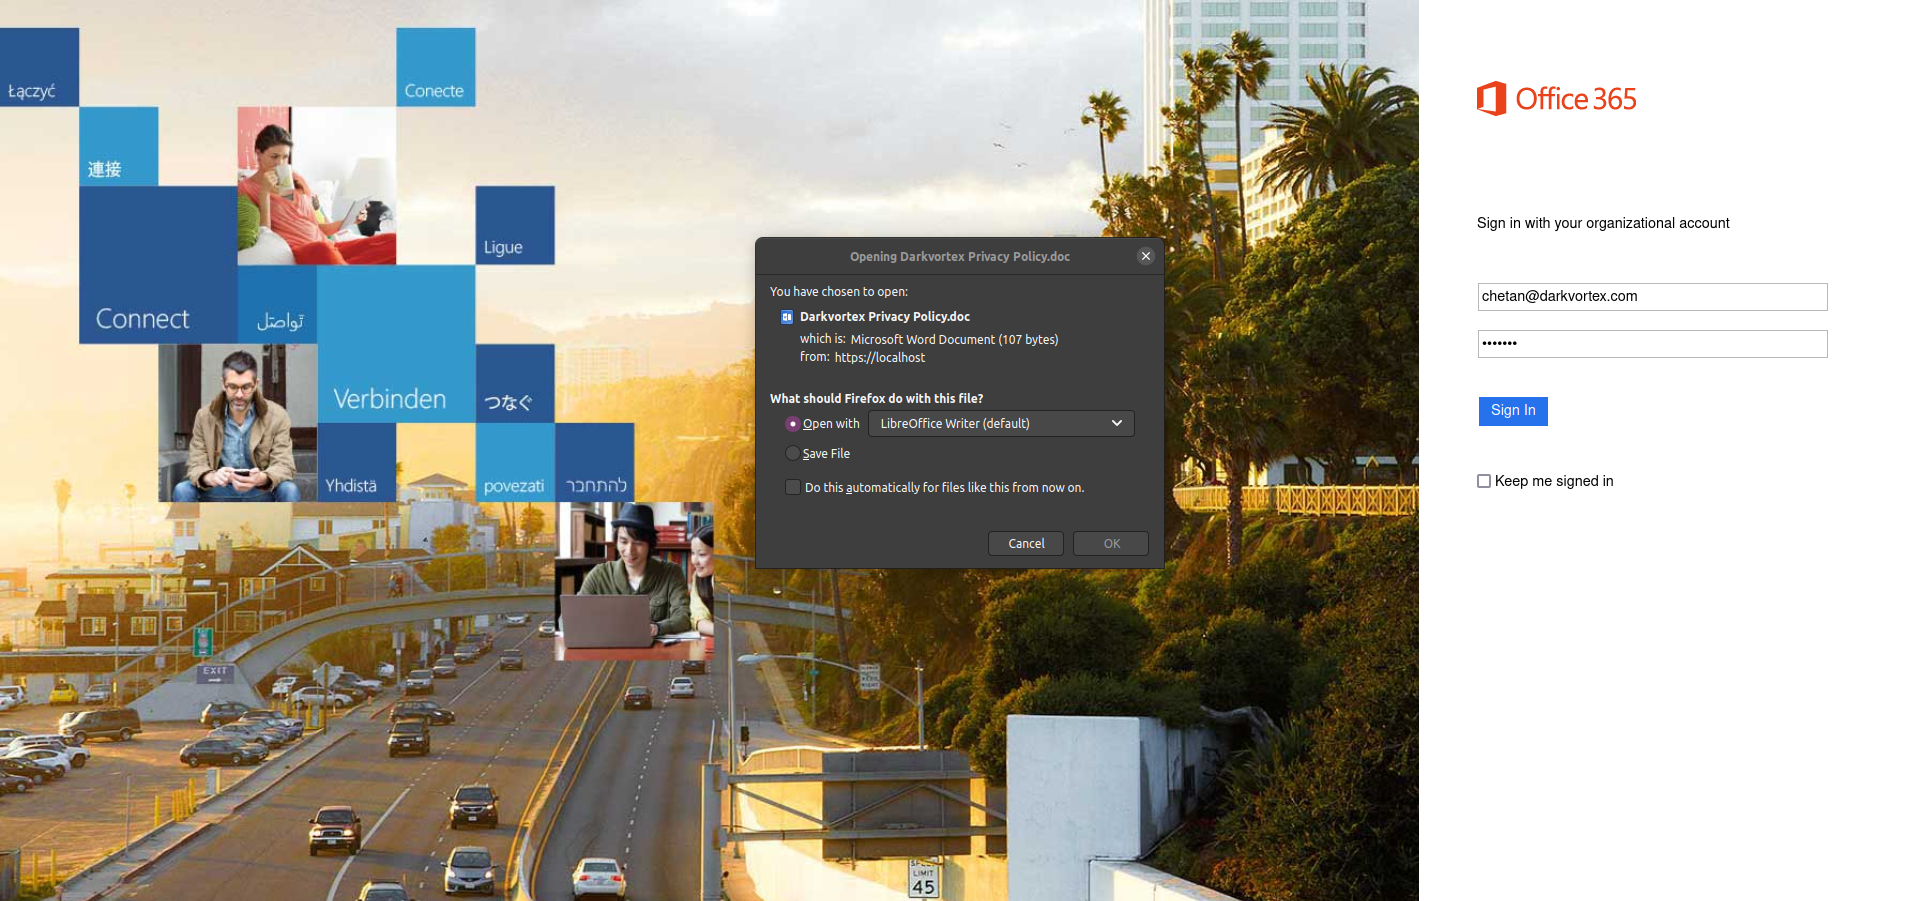
  • Une fois l'identifiant email et le mot de passe corrects saisis, l'utilisateur sera invité à enregistrer le fichier fourni comme suit :

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





