
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
DDoS-Ripper — Outil d'attaque DDoS basé sur Python pour inonder des cibles de trafic via la spécification d'IP et de port. Conçu pour des tests de résistance éducatifs et l'évaluation de la résilience réseau. | Kitploit
Outils/GitHubGitHub/palahsu/ddos-ripper
Sécurité RéseauTests d'IntrusionApprentissage et Éducation
GitHubpalahsu/ddos-ripper

DDoS-Ripper

Outil d'attaque DDoS basé sur Python pour inonder des cibles de trafic via la spécification d'IP et de port. Conçu pour des tests de résistance éducatifs et l'évaluation de la résilience réseau.

Voir le dépôt
2.9k68767il y a 5 moisVérifié par Kitploit
Partager

DDoS-Ripper

Qu'est-ce qu'une attaque DDoS ?

Un serveur d'attaque par déni de service distribué (DDoS) qui coupe les cibles ou leur infrastructure environnante par un flot de trafic Internet.

Les attaques DDoS atteignent leur efficacité en utilisant plusieurs systèmes informatiques compromis comme source de trafic d'attaque. Les moteurs de recherche peuvent inclure des ordinateurs et d'autres ressources réseau telles que des appareils IoT. À un niveau plus élevé, l'attaque DDoS est comme un embouteillage inattendu bloqué sur une autoroute, empêchant le trafic normal d'atteindre sa destination.
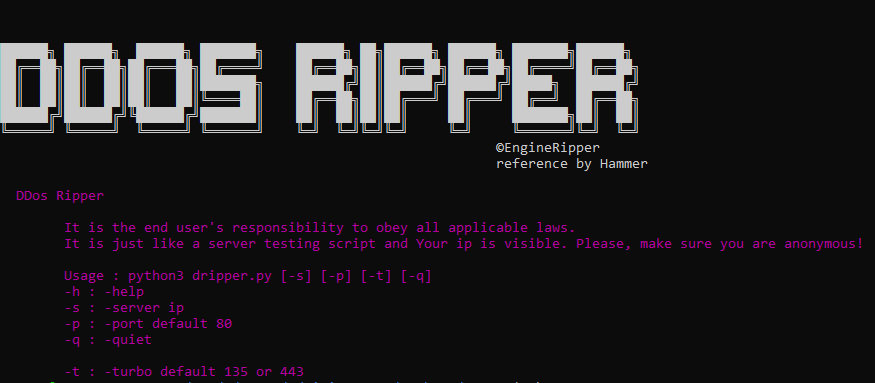
NOTE (Veuillez vous assurer que vous avez installé python 3)

dddd

<a href="https://ipstress.st/register?ref=ripper"><img src="https://assets.kitploit.com/production/public/readmes/259/0396f05a1677a5c8465d7b912b993a38c6707c4487e85b8a6e0dbb0211d9d584.gif" width="728" height="90" alt="aeza"></a>

Pour Termux

Pour utiliser DRipper, tapez les commandes suivantes dans Termux :

pkg install git -y

pkg install python -y

pkg install python3 -y

git clone https://github.com/palahsu/DDoS-Ripper.git

cd DDoS-Ripper $ ls

$ python3 DRipper.py

UTILISATION

python3 DRipper.py -s [ip Address] -t 135

example: python3 DRipper.py -s 0.00.00.00 -t 135

Pour les distributions GNU/Linux basées sur Debian

Pour utiliser l'application, tapez les commandes suivantes dans le terminal GNU/Linux.

sudo apt install git git clone https://github.com/palahsu/DDoS-Ripper.git cd DDoS-Ripper $ ls $ python3 DRipper.py OR python2 DRipper.py

Pour Windows

git clone https://github.com/palahsu/DDoS-Ripper

cd DDoS-Ripper ls

python3 DRipper.py OR python DRipper.py

python3 DRipper.py -s [ip Address] -t 135

example: python3 DRipper.py -s 0.00.00.00 -t 135

Pour MacOS

Installez Brew et installez les dépendances (python 3)

Remarque :

Si vous rencontrez un problème, veuillez écrire sur GitHub Issues et sur notre groupe Telegram. Ne l'utilisez pas pour vous venger ! Assurez votre anonymat ! Il est fait uniquement à des fins de test. Nous ne sommes pas responsables des abus ou dommages causés par ce programme. Uniquement à des fins éducatives. Merci.

Prérequis ▶

●🖥Système d'exploitation Linux (Kali 🐉 Ubuntu)

●📱Termux >

●🖥Windows

●🖥MAC

Modifié par @palahsu

Pour toute aide, support, paiement, suggestion ou demande, contactez-moi sur Telegram :

Ou Facebook

Suivez sur :

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






