
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/owasp/threat-modeling-playbook
Analyse des VulnérabilitésDevSecOpsRenseignement sur les MenacesApprentissage et ÉducationRessources OrganiséesParcours et Cours
GitHubowasp/threat-modeling-playbook

threat-modeling-playbook

Playbook structuré pour intégrer la modélisation des menaces dans la sécurité des produits, couvrant l'adhésion des parties prenantes, l'intégration organisationnelle, la formation, le renforcement des processus et l'innovation technologique.

Voir le dépôt
391449il y a 4 ansVérifié par Kitploit
Partager

CC BY 4.0

Introduction

Nous visons à améliorer la sécurité des produits et des logiciels avec notre nouveau manuel de modélisation des menaces. Nous considérons la modélisation des menaces comme une activité fondamentale pour améliorer votre assurance logicielle. Nous sommes convaincus qu'une bonne pratique de modélisation des menaces réduira de manière mesurable les problèmes de sécurité des produits livrés.

En tant que fervents défenseurs de l'open source, contributeurs actifs d'OWASP et pour accroître notre impact au-delà de nos clients Toreon, nous offrons ce manuel de modélisation des menaces à la communauté.

Nous espérons que vous utiliserez ce manuel pour améliorer votre pratique de la modélisation des menaces. Nous vous encourageons également à fournir des commentaires à notre communauté OWASP OWASP threat modeling afin d'améliorer ce manuel pour notre prochaine version.

Je remercie nos collaborateurs (par ordre alphabétique) : Jonas Muylaert, Joris Van den Broeck, Sebastien Deleersnyder, Steven Wierckx et Thomas Heyman pour nous avoir aidés à créer cette première version. Je remercie également Toreon pour sa décision d'offrir ce travail à la communauté de la modélisation des menaces.

Sebastien Deleersnyder

CEO Toreon

Bénévole OWASP

10 septembre 2020

Version PDF

Nous avons publié notre modélisation des menaces ici en markdown. Si vous êtes intéressé par la version PDF, elle est disponible en téléchargement sur notre site web.
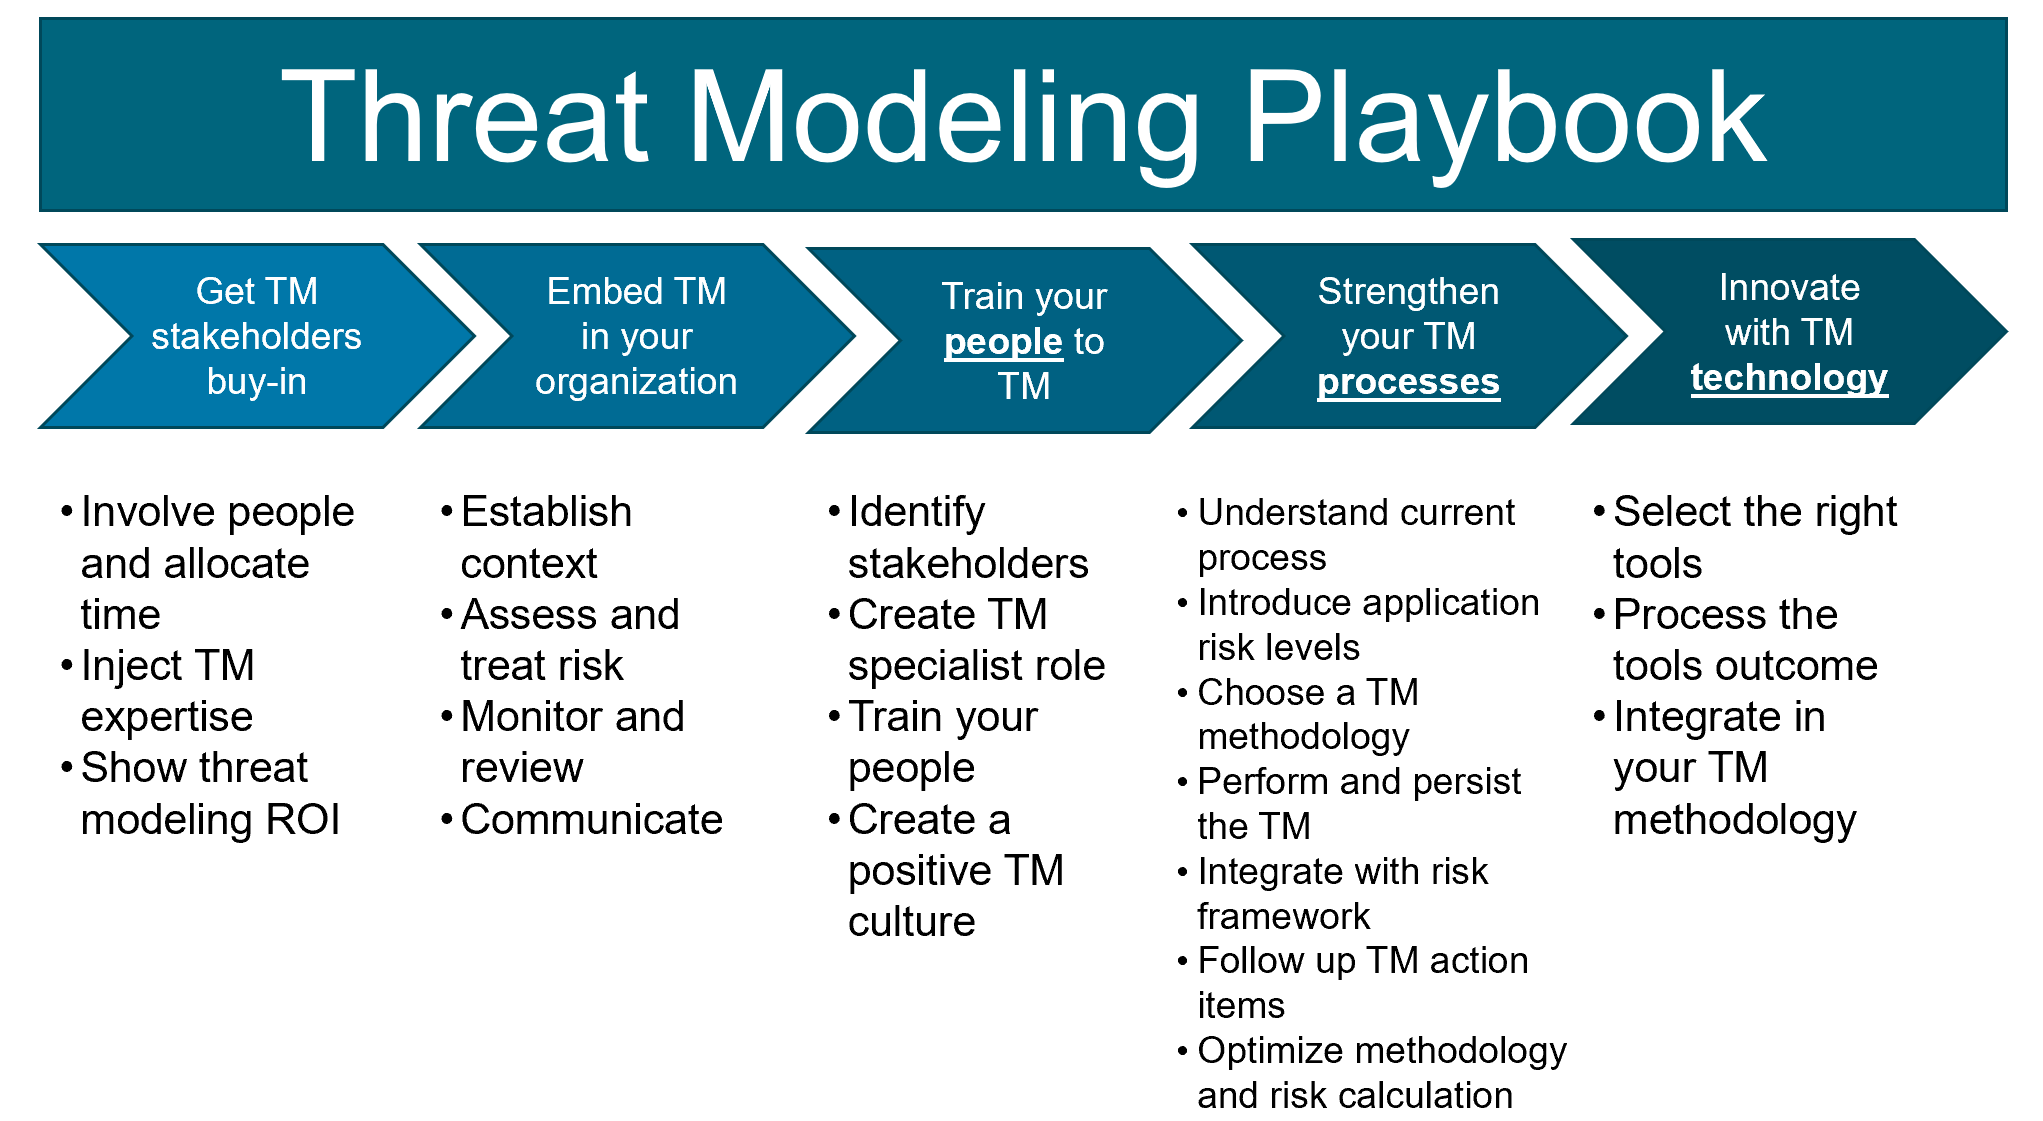
Diagramme

texte alternatif

Table des matières

1. Introduction

2. Obtenir l'adhésion des parties prenantes

3. Intégrer dans votre organisation

4. Former votre personnel à la modélisation des menaces

5. Renforcer vos processus de modélisation des menaces

6. Innover avec la technologie de modélisation des menaces

Auteurs

  • Sebastien Deleersnyder

  • Steven Wierckx

  • Joris Van Den Broeck

  • Thomas Heyman

  • Jonas Muylaert

Licence

Ce travail est sous licence Creative Commons Attribution 4.0 International.

CC BY 4.0

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






