Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
OWASP-Open-Source-Intelligence-Standard — Un standard de vérification ouvert et neutre vis-à-vis des fournisseurs pour un renseignement open source traçable, vérifiable et respectueux des droits. Version actuelle : OOVS v0.1.0. | Kitploit
Outils/GitHubGitHub/owasp/owasp-open-source-intelligence-standard
OSINT (Renseignement de Sources Ouvertes)Protection de la Vie PrivéeRenseignement sur les MenacesRessources OrganiséesLabs et Pratique
GitHubowasp/owasp-open-source-intelligence-standard

OWASP-Open-Source-Intelligence-Standard

Un standard de vérification ouvert et neutre vis-à-vis des fournisseurs pour un renseignement open source traçable, vérifiable et respectueux des droits. Version actuelle : OOVS v0.1.0.

Partager
Voir le dépôtSite web
6141il y a 1 moisPas encore vérifié
OOVS, the OWASP OSINT Verification Standard. Evidence, not assertion. Version 0.1.0.

Le renseignement en sources ouvertes éclaire désormais des décisions qui touchent à la liberté, à la sécurité et à la sûreté nationale.
OOVS est un standard ouvert qui rend ces décisions défendables.

Chaque jugement traçable jusqu'à son origine · chaque exigence testable selon des critères publiés · la sortie d'IA jamais confondue avec une preuve

Latest release Validation status Ten requirements Ten acceptance tests

OWASP Incubator project Licensed CC BY-SA 4.0 Published site Python 3.10 or newer

Lire le standard · Les dix exigences · Pour les évaluateurs · Page du projet OWASP


Le problème n'est pas la donnée. C'est la confiance.

Un produit de renseignement ne vaut que par le compte rendu que l'on peut en faire. La plupart des travaux en sources ouvertes ne peuvent répondre à quatre questions sous examen :

QuestionCe qu'OOVS exige
01D'où cela vient-il ?L'origine, le moment, la méthode et l'historique de traitement accompagnent chaque élément, et les originaux restent distinguables des copies
02Est-ce corroboré de manière indépendante ?L'indépendance se compte par origines distinctes, non par mentions. Les repartages et les reformulations automatiques d'une même source ne deviennent jamais une confirmation par répétition
03Qui est responsable du jugement ?Observation, inférence, hypothèse et inconnu sont énoncés séparément. La sortie automatisée est une aide, jamais un témoin, et une personne nommée reste redevable
04La réserve survit-elle au contact ?La confiance, les limites et les contraintes de traitement voyagent jusqu'au point d'action, et une correction peut atteindre tous ceux qui ont reçu le produit
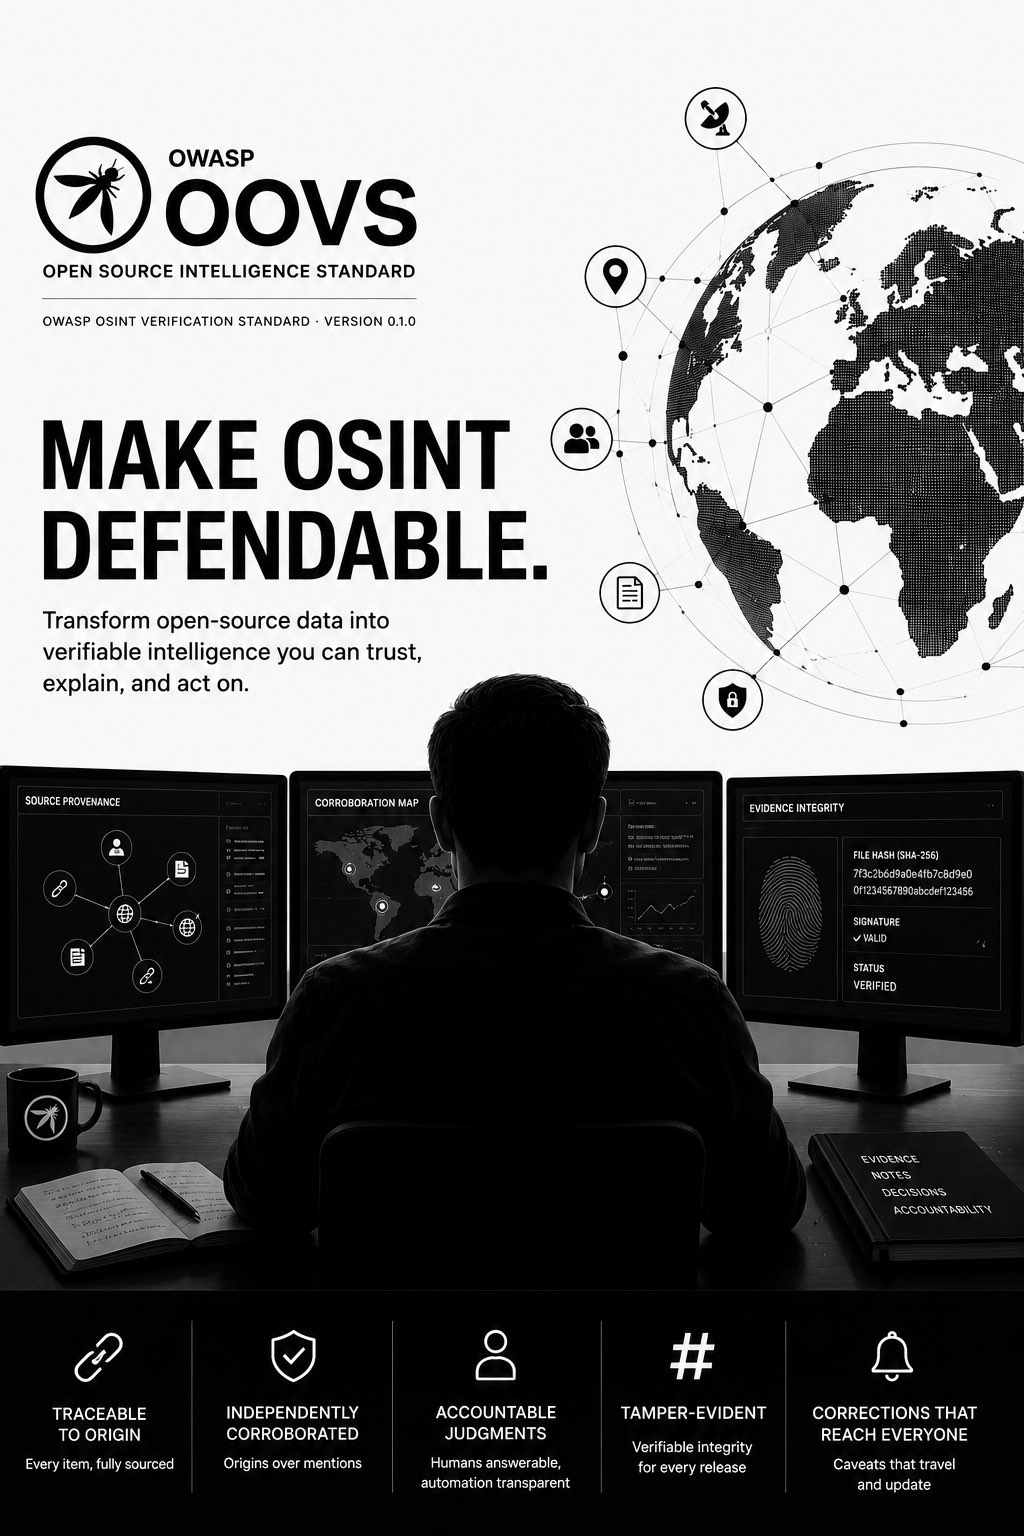
OOVS overview panel: an analyst reviewing source provenance, a corroboration map, and evidence integrity with a SHA-256 file hash marked verified, above five principles: traceable to origin, independently corroborated, accountable judgments, tamper-evident, and corrections that reach everyone.

Ce que le standard demande à un analyste en exercice.
Provenance tracée jusqu'à l'origine · corroboration établie de manière indépendante · jugements attribués à une personne nommée
publications hachées pour qu'un destinataire puisse vérifier sa copie · corrections qui atteignent tous ceux qui ont vu l'original


Commencez ici

Le lire

Le texte normatif, dix exigences avec objectifs, preuves, procédures et critères de réussite.

oovs/v0.1/standard.md

L'automatiser

Exigences et tests d'acceptation publiés sous forme de données, avec JSON Schema, pour que les outils puissent les consommer.

requirements.json · tests.json

Enregistrer un résultat

Un format d'évaluation portable, avec un exemple synthétique complet que vous pouvez copier.

assessment.schema.json · exemple

À lire également : les notes de version, la politique de sûreté, de droits et de mésusage, la gouvernance, et comment OOVS se situe face aux travaux antérieurs.


Les dix exigences d'OOVS v0.1.0

Chaque exigence énonce une obligation, les preuves qui la démontrent, la manière dont un évaluateur la teste, et ce qui compte comme un échec. Aucune ne dépend d'un outil, d'un fournisseur ou d'une plateforme particulière.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →