 owasp/mosaic
Structure de coordination pour les normes et directives de sécurité de l'IA, réduisant la fragmentation et fournissant des orientations claires pour sécuriser les systèmes d'IA dans les organisations.


MOSAIC fournit une structure de coordination pour les organisations qui élaborent des normes et des lignes directrices en matière de sécurité de l'IA, afin de réduire les incohérences, les travaux en double, les désalignements et les lacunes. L'objectif final est que le paysage des normes et des lignes directrices offre des orientations claires pour sécuriser et superviser les systèmes d'IA que nous connectons de plus en plus à tout et auxquels nous confions nos données sensibles.
Voir les organisations membres de MOSAIC.
Voir la feuille de route.
Voir la charte.
Voir MOSAICstandards.org.
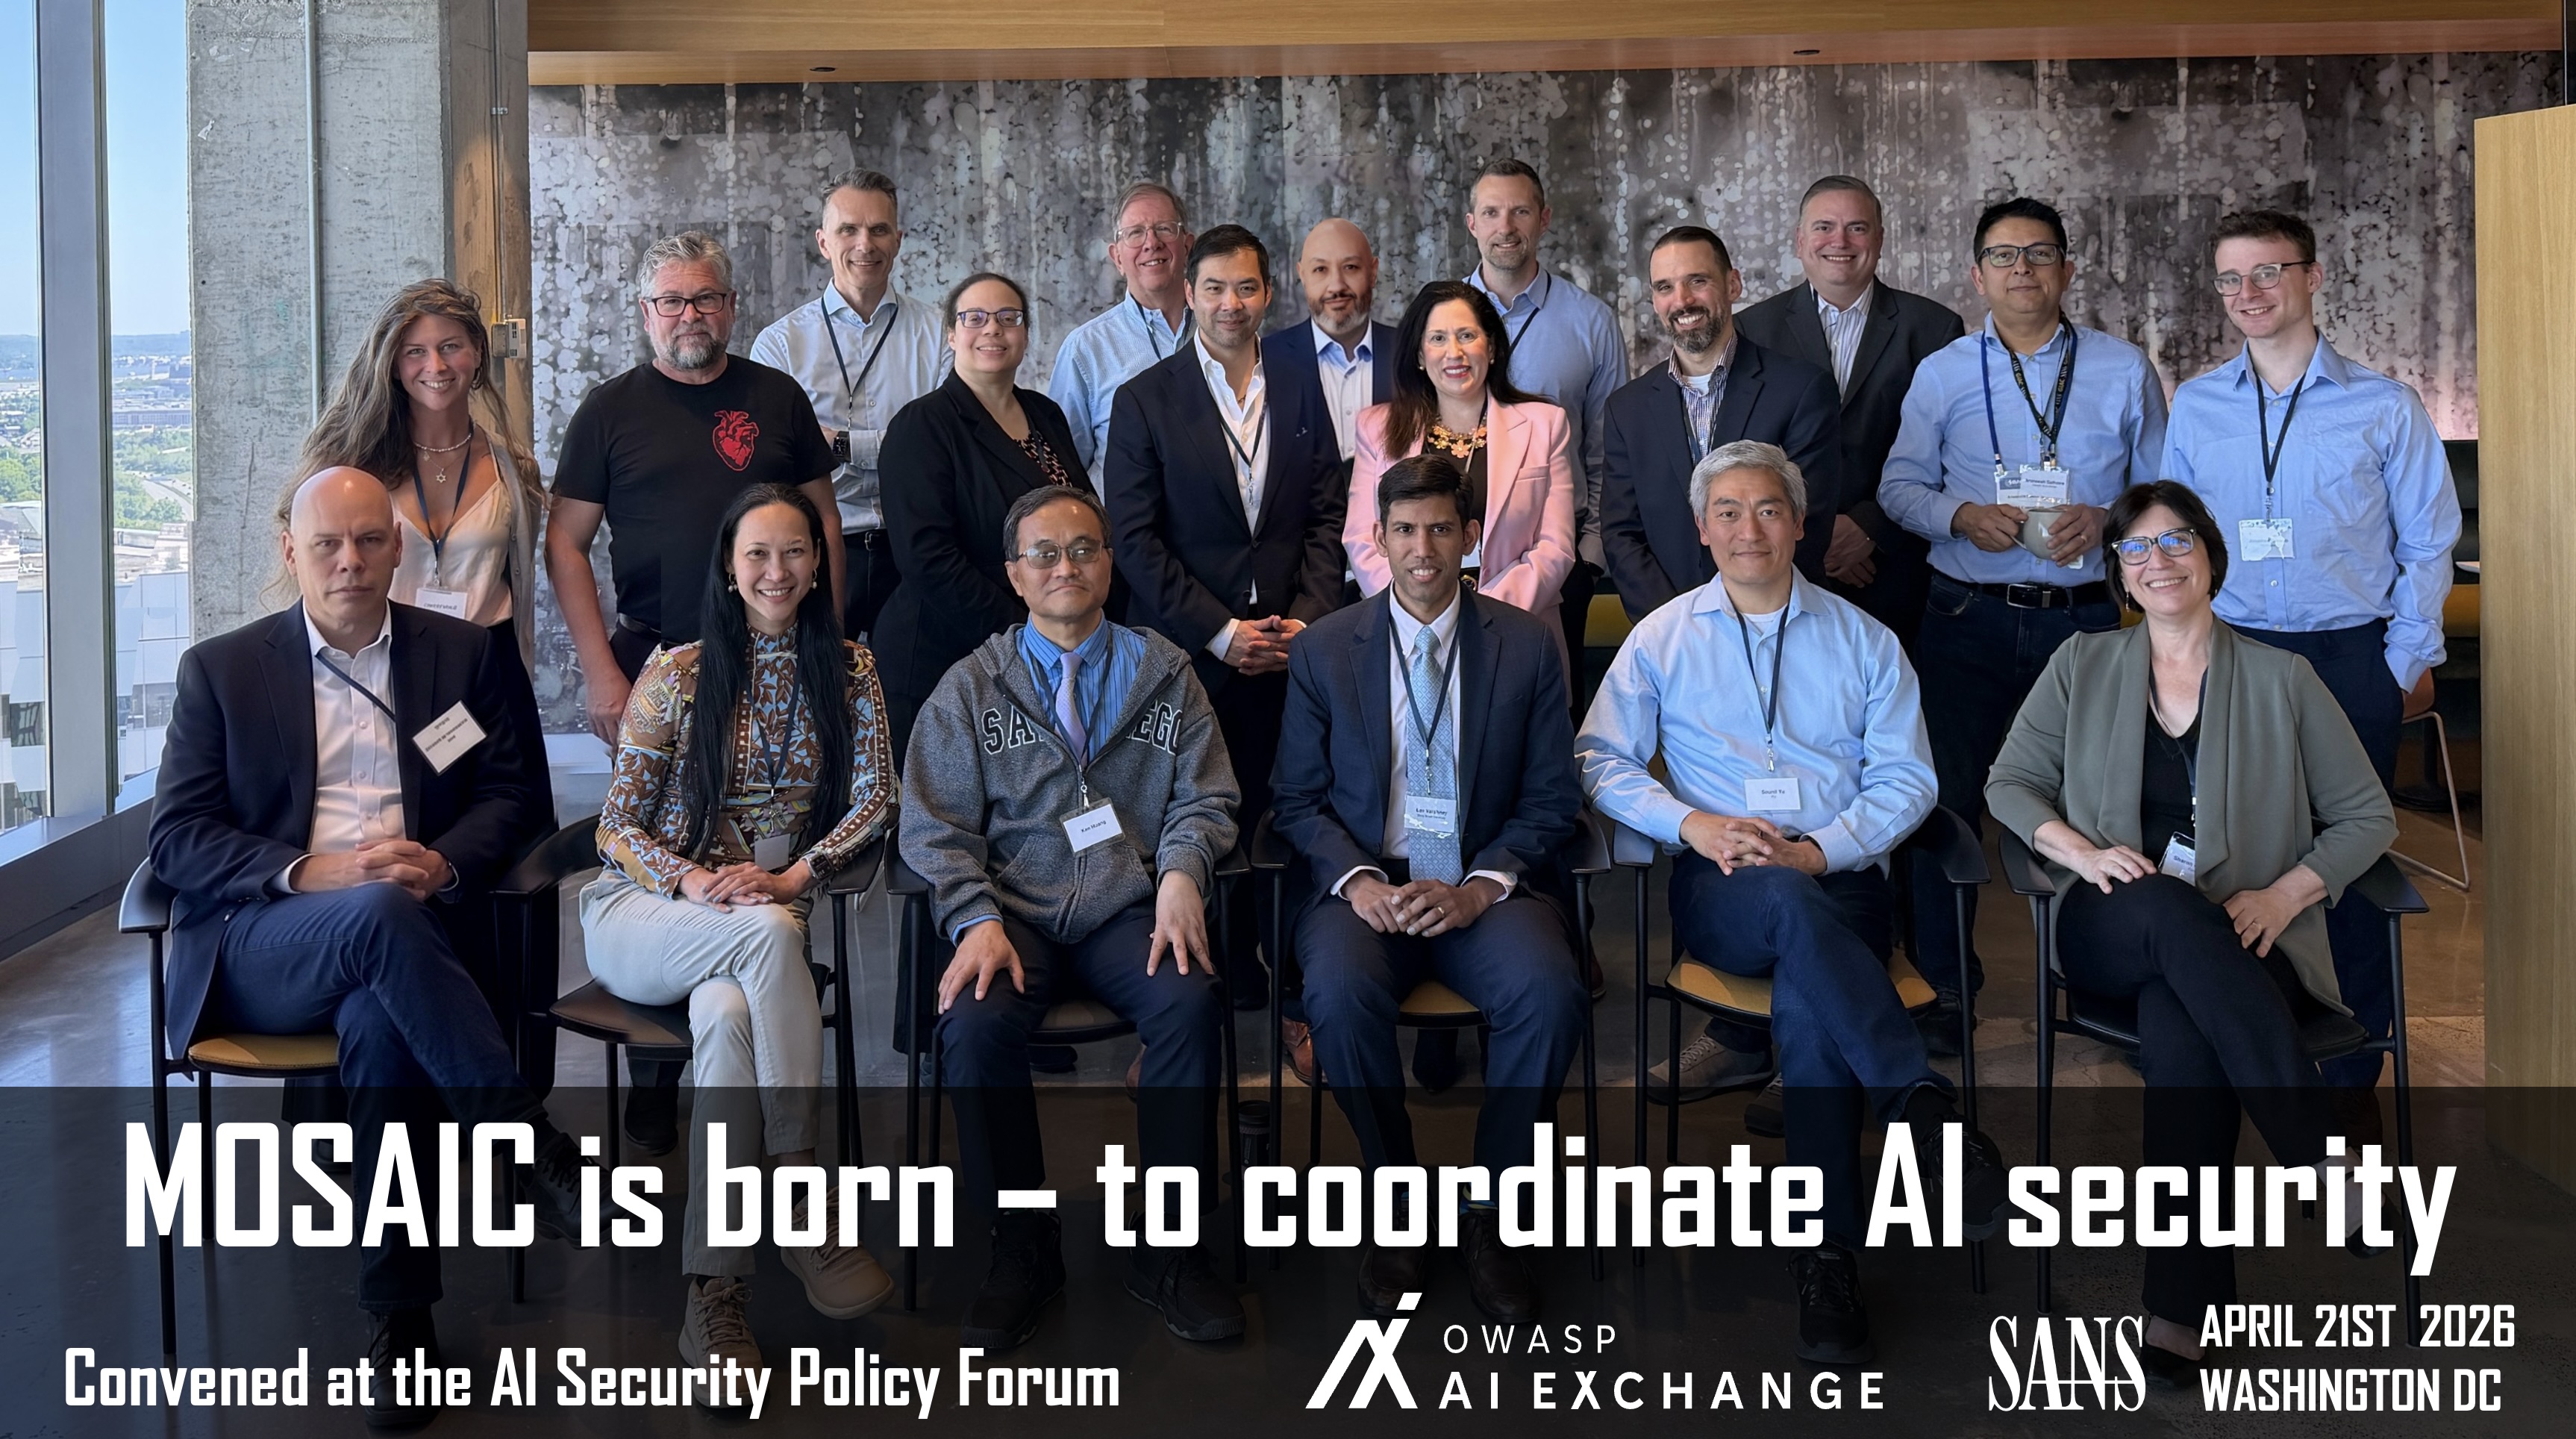
Plus d'informations dans ce post LinkedIn et dans les notes de la réunion de lancement.
Pour participer : voir le guide de contribution. Les discussions sont disponibles ici.
Pour lire : voir ce README, le dossier docs, ou le site web.
Types d'utilisateurs :
La promesse de l'IA pousse les organisations à la connecter à tout et à lui confier des données sensibles. Dans tous les secteurs, cette exploration se déroule à grande vitesse.
En même temps, l'IA introduit de nouveaux risques. Les systèmes sont vulnérables à des types d'attaques existants et nouveaux, qui nécessitent des contre-mesures spécifiques. De nombreuses organisations n'y sont pas encore préparées. Par conséquent, les systèmes d'IA deviennent rapidement des cibles attractives pour les adversaires.
Nous le constatons déjà dans un nombre croissant d'incidents. Lorsque les risques se matérialisent, l'innovation ralentit : les projets sont mis en pause, les conceptions sont revues, et des efforts considérables sont consacrés à la réponse aux incidents et à la reprise. Ce qui ressemble à de la vitesse au départ conduit souvent à des retards par la suite.
Il existe un besoin clair d'orientations pratiques : comment identifier les menaces spécifiques à l'IA, et que faire face à elles. Cela n'a pas besoin d'être complexe. Bien fait, cela accélère même le développement en évitant les reprises et en réduisant l'incertitude.
Aujourd'hui, de nombreuses initiatives travaillent sur ces orientations. Cependant, le paysage est fragmenté. Les praticiens sont confrontés à de multiples référentiels, des recommandations qui se chevauchent et une terminologie incohérente. Chaque initiative a ses forces, mais aussi ses angles morts.
Le résultat est la confusion. Les équipes ont du mal à décider quoi suivre, combinent des approches incompatibles, ou se désengagent complètement et s'en remettent à l'espoir. C'est une position risquée, surtout dans un domaine où les défaillances peuvent prendre de l'ampleur rapidement.
Un appétit pour le risque élevé dans un domaine en évolution rapide comme l'IA est compréhensible. Mais opérer sans orientations de sécurité claires et alignées n'est pas un risque calculé — c'est une exposition. L'IA appelle à une exploration stratégique.
Les avancées récentes dans la découverte de vulnérabilités de l'IA, comme le système de découverte de vulnérabilités Mythos AI, accroissent encore l'urgence. Elles montrent que les faiblesses des systèmes d'IA peuvent désormais être trouvées plus rapidement et à grande échelle — souvent avant que les développeurs n'en soient conscients. Cela fait pencher la balance en faveur des attaquants et réduit la marge d'erreur.
C'est pourquoi la coordination compte. Aligner les normes et les orientations entre les initiatives réduit la fragmentation, améliore la clarté et donne aux praticiens un chemin cohérent à suivre. Cela permet aux organisations d'avancer rapidement sans perdre le contrôle.
S'aligner avec MOSAIC signifie s'aligner avec le travail qui se déroule au sein des membres de MOSAIC — car MOSAIC est le mécanisme de coordination.
Ce qu'il faut faire :
Un excellent moyen de s'aligner sur la taxonomie et de se référer aux travaux existants est de lier les exigences de votre norme à la taxonomie des exigences sur OpenCRE.org.
L'IA peut être un excellent outil pour soutenir l'alignement, car les LLM sont puissants pour comparer de longs documents et identifier les chevauchements, les lacunes et les divergences. Dans le projet open source OpenCRE, nous développons des outils pour soutenir ce processus, et aussi pour libérer le contenu des membres de MOSAIC.
Enfin et surtout, un alignement réussi des normes exige par définition des sacrifices et des compromis. Un bon alignement conduit généralement à abandonner certaines convictions de longue date, et à « tuer ses chéris ». Il est parfois préférable de déprécier certaines parties de texte qui ont demandé un travail acharné, et de se référer plutôt à une autre source qui couvre le sujet. Le résultat de ce processus parfois douloureux est : moins de travail de maintenance, plus de concentration sur le contenu clé, plus d'alignement, plus de clarté pour les praticiens, et donc : de meilleurs systèmes d'information, pour un monde meilleur.
Le site public est un site statique Hugo (contenu markdown, layouts partagés, CSS dans static/assets/), déployé sur Firebase Hosting depuis GitHub Actions.
