
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
TestCitrixException — Outil minimal pour tester l'atténuation de la CVE-2025-6759 | Kitploit

Outils/GitHubGitHub/olljanat/testcitrixexception
Analyse des VulnérabilitésExploitationTests d'IntrusionArticles et RechercheApprentissage et Éducation
GitHubolljanat/testcitrixexception

TestCitrixException

Outil minimal pour tester l'atténuation de la CVE-2025-6759

Voir le dépôt
134il y a 1 anPas encore vérifié
Partager

Test Citrix Exception (test de l'atténuation CVE-2025-6759)

La documentation Citrix sur CVE-2025-6759 contient une atténuation alternative consistant à désactiver le gestionnaire d'exceptions Citrix via le registre.

Cependant, cette documentation ne répond pas à la question : Ce changement nécessitera-t-il un redémarrage du service VDA ou du serveur ou non ? Cet outil a donc été créé pour le tester.

Sources :

  • CTX676735 fournit un peu plus d'informations sur le fonctionnement de ce gestionnaire d'exceptions et de ses clés de registre.
  • Article de blog de Rapid 7 nous indique que les processus liés à cette vulnérabilité sont GfxMgr.exe et CtxGfx.exe
    • REMARQUE ! Il semble que le fichier GfxMgr.exe n'existe pas du tout dans les environnements où la fonctionnalité HDX 3D Pro/HDX Graphics n'est pas installée. Il est donc fort probable que cette vulnérabilité ne les affecte même pas, mais il est impossible d'en être certain à moins que Citrix ne nous fournisse plus d'informations sur ce problème.

Recherche

Comment le gestionnaire d'exceptions est-il chargé ?

Sur une installation standard, le gestionnaire d'exceptions se trouve dans le dossier C:\Program Files\Citrix\ExceptionHandler et avec Process Explorer on peut voir que les processus CtxGfx.exe s'exécutant sur les serveurs VDA n'ont pas de DLL du gestionnaire d'exceptions chargées.

Cela signifie que ces DLL ne sont chargées dynamiquement qu'en cas de besoin et c'est pourquoi les modifications des paramètres du registre devraient s'activer immédiatement, même pour les processus VDA déjà en cours d'exécution.

Test avec TestCitrixException.exe

Vous pouvez trouver la version binaire de TestCitrixException.exe dans les versions.

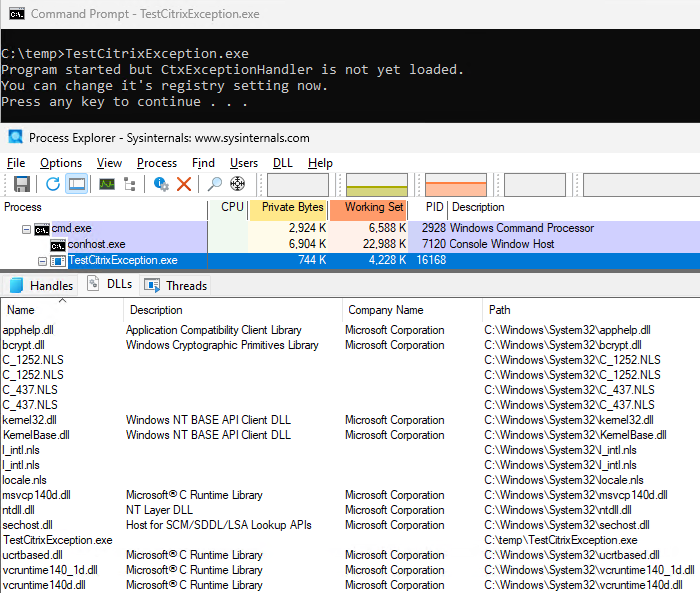
Lorsqu'il est exécuté, il s'arrête pour attendre "Press any key to continue..." et vous pouvez voir avec Process Explorer qu'à ce stade les DLL du gestionnaire d'exceptions ne sont pas encore chargées : TestCitrixException.exe loaded DLLs
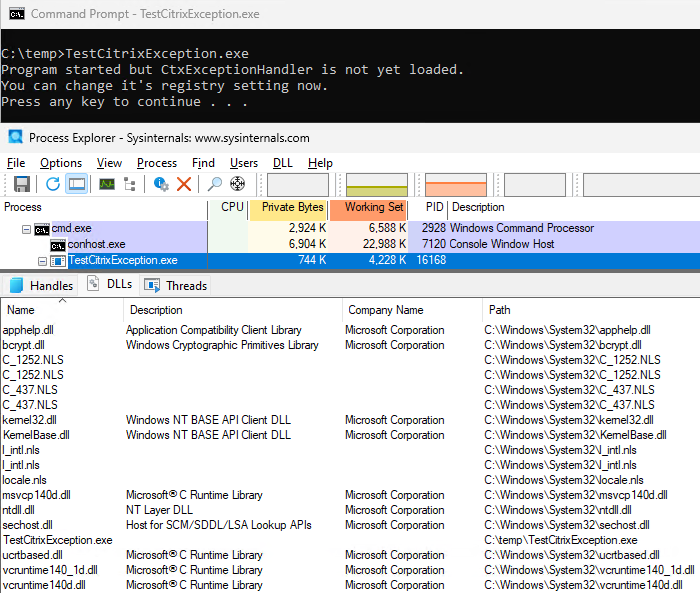
Lorsque vous poursuivez ce processus, le gestionnaire d'exceptions créera le dossier C:\ProgramData\Citrix\CDF\Reports\TestCitrixException.exe et y déposera un dump mémoire.

Si vous refaites la même opération mais en modifiant cette fois la clé de registre, le dump mémoire ne sera pas créé 🎉


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




