
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Superset_auth_bypass_check — Outil de détection de la vulnérabilité de contournement d'authentification Apache Superset (CVE-2023-27524) | Kitploit
Outils/GitHubGitHub/okaytc/superset_auth_bypass_check
Authentification et AutorisationScanners de VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHubokaytc/superset_auth_bypass_check

Superset_auth_bypass_check

Outil de détection de la vulnérabilité de contournement d'authentification Apache Superset (CVE-2023-27524)

Voir le dépôt
11545il y a 3 ansPas encore vérifié
Partager

Superset_auth_bypass_check

Outil de détection de contournement d'authentification Apache-Superset (CVE-2023-27524)


Date de correction : 2023.8.3

  • Correction de l'échec de session dû à l'expiration du temps de session codé en dur, en utilisant l'outil flask_session_cookie_manager pour générer une session en temps réel pour la détection.
  • Correction du bug où, en raison de la non-désactivation des redirections, la navigation vers /login/ correspondait au code d'état 200.

Remerciements au collègue nplookges pour ses retours.


Environnement de développement : python3

Pour éviter les échecs d'exécution dus au nommage de l'environnement Python, vous pouvez modifier le programme d'exécution Python en python3 et l'ajouter aux variables d'environnement.

Mode d'emploi (prend en charge la détection individuelle et par lots) :
// l'URL a été traitée pour la conformité, prend en charge la saisie au format ip, ip:port

Détection individuelle : python3 superset_auth_bypass_check.py -u

Exemple : python3 superset_auth_bypass_check.py -u http://192.168.1.1/

Détection par lots : python3 superset_auth_bypass_check.py -f

Exemple : python3 superset_auth_bypass_check.py -f url.txt

Captures d'écran de démonstration :

Détection individuelle : Image
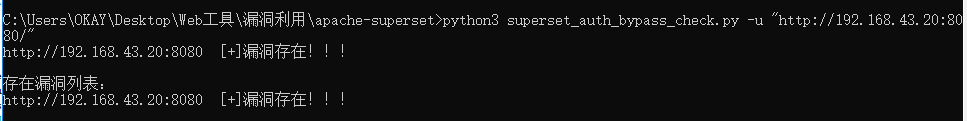
Détection par lots : Image


Avertissement

Cet outil est destiné uniquement à des fins éducatives et de recherche, afin d'améliorer la sensibilisation à la sécurité et les pratiques de développement logiciel. Avant d'utiliser cet outil, assurez-vous de respecter les lois, réglementations et normes éthiques en vigueur. Après utilisation, veuillez supprimer cet outil. L'utilisateur est seul responsable de toute activité illégale, telle que des attaques non autorisées, résultant de l'utilisation de cet outil ; l'auteur décline toute responsabilité.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




