

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2020-1337 — CVE-2020-1048 bypass : PoC de plantation de binaire | Kitploit

Outils/GitHubGitHub/neofito/cve-2020-1337
Escalade de PrivilègesMécanismes de PersistanceAnalyse des VulnérabilitésExploitationPost-ExploitationDéveloppement de Charges UtilesExploitation de Binaires
GitHubneofito/cve-2020-1337

CVE-2020-1337

CVE-2020-1048 bypass : PoC de plantation de binaire

Voir le dépôt
32650il y a 6 ansVérifié par Kitploit
Partager

CVE-2020-1337 - Binary Planting (contournement de CVE-2020-1048)

Peleg Hadar (@peleghd) et Tomer Bar de SafeBreach (@safebreach) ont été remerciés par Microsoft pour le CVE-2020-1048, une vulnérabilité du spooler Windows qui permet une élévation de privilèges sur Windows 7 et versions ultérieures.

Certains détails ont été divulgués par Alex Ionescu (@aionescu) et Yarden Shafir (@yarden_shafir) dans leur excellent article de blog PrintDemon: Print Spooler Privilege Escalation, Persistence & Stealth (CVE-2020-1048 & more). En m'appuyant sur ces connaissances, j'ai trouvé un contournement du correctif utilisant des points de jonction et des symlinks Windows (merci à James Forshaw @tiraniddo).

Mon rapport était un doublon car la cause racine avait déjà été signalée par quelqu'un d'autre et le rapport a été attribué au CVE-2020-1337, un CVE vraiment c00l :-)

Ce code C# permet de placer une DLL malveillante dans le répertoire local C:\windows\system32 afin qu'elle soit chargée par une application ou un service vulnérable au détournement de DLL.

Article de blog : CVE-2020-1337: my two cents ; également en espagnol.

Comment compiler

Utilisez Visual Studio pour obtenir un binaire autonome. La magie opère grâce aux paquets Nuget suivants :

  • NtApiDotNet
  • IlMerge 3.0.40
  • MSBuild.ILMerge.Task

Comment l'utiliser

Placez le binaire et votre fichier malveillant dans le même chemin et exécutez la première étape :
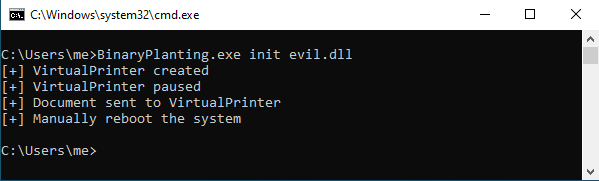
Première étape

Redémarrez manuellement le système et exécutez la deuxième étape pour enfin placer votre DLL sous son nom final :
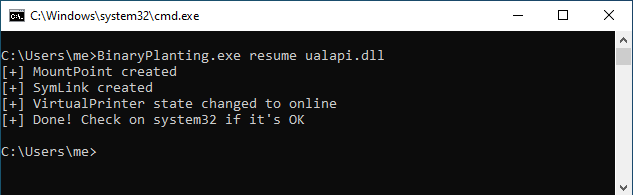

Deuxième étape

Remerciements

  • Alex Ionescu (@aionescu) et Yarden Shafir (@yarden_shafir)
  • Peleg Hadar (@peleghd) et Tomer Bar
  • James Forshaw (@tiraniddo)
  • BC Security (@BCSecurity1)
  • Tous les partenaires qui m'ont aidé à tester le PoC : Marc (@h4ng3r), Ignasi (@Ny4nyi), Iñaki (@virtualminds_es) et Hector (@3v4Si0N).
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





