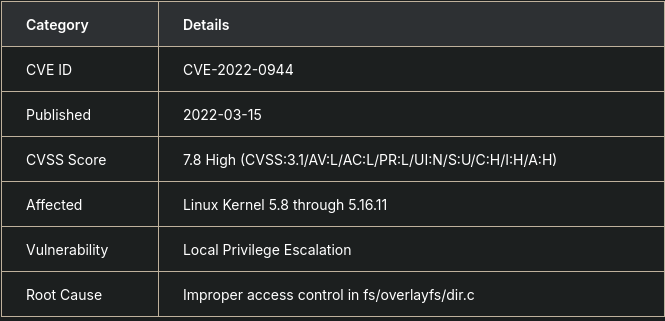
 neoartemis37/overlayfs-privesc-cve-2022-0944
Exploit éducatif pour CVE-2022-0944 escalade de privilèges OverlayFS avec livraison de payload reverse shell et scripts de détection de version du noyau.

Matériel de recherche Linux historique avec un identifiant nécessitant vérification.
Le nom du dépôt contient un identifiant CVE historique. Cette mise à jour de la documentation n'établit pas que l'identifiant correspond au code ni que les affirmations d'origine sur la vulnérabilité sont exactes.
Artefact de recherche Python et fichier SECURITY.md existant. Le code et son historique sont conservés ; ce README constitue une mise à jour de présentation et de provenance.
Aucune nouvelle revendication de licence ou de paternité n'est introduite par cette mise à jour de la documentation. Vérifiez la provenance et les autorisations applicables avant toute réutilisation.
Maintenu dans le cadre de la collection de projets et d'apprentissage d'Artemis.






