
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
fake-sms — Un simple outil en ligne de commande grâce auquel vous pouvez passer outre la vérification par SMS basée sur un numéro de téléphone en utilisant un numéro de téléphone temporaire qui agit comme un proxy. | Kitploit
Outils/GitHubGitHub/narasimha1997/fake-sms
Utilitaires GénérauxOSINT (Renseignement de Sources Ouvertes)Collecte d'InformationsProtection de la Vie Privée
GitHubnarasimha1997/fake-sms

fake-sms

Un simple outil en ligne de commande grâce auquel vous pouvez passer outre la vérification par SMS basée sur un numéro de téléphone en utilisant un numéro de téléphone temporaire qui agit comme un proxy.

Voir le dépôt
2.8k18486il y a 4 ansVérifié par Kitploit
Partager

Fake-SMS

Un outil en ligne de commande simple qui vous permet de contourner la vérification SMS par numéro de téléphone en utilisant un numéro temporaire agissant comme un proxy.

Mise à jour récente : L'outil n'utilise plus upmasked.com, car le service est tombé. Nous utilisons un autre fournisseur qui propose plus de numéros de téléphone dans davantage de pays. Assurez-vous de tirer la branche principale avant de compiler.

Fonctionnalités :

  • Écrit en Go-1.15 (avec prise en charge des modules activée)
  • Fournit une CLI interactive, plus facile à utiliser.
  • Fournit une base de données locale basée sur des fichiers pour enregistrer et gérer une liste de faux numéros de téléphone afin de vous aider à les mémoriser et à les réutiliser.

Prérequis :

  • Langage de programmation Go - 1.15+

Pour compiler :

Le processus de compilation est simple, comme pour tout autre module Go. Suivez les étapes ci-dessous :

export GOBIN=$PWD/bin
go install

Cela compilera le binaire et le placera dans bin/. Vous pouvez également envisager d'utiliser le binaire pré-compilé qui est disponible dans bin/.
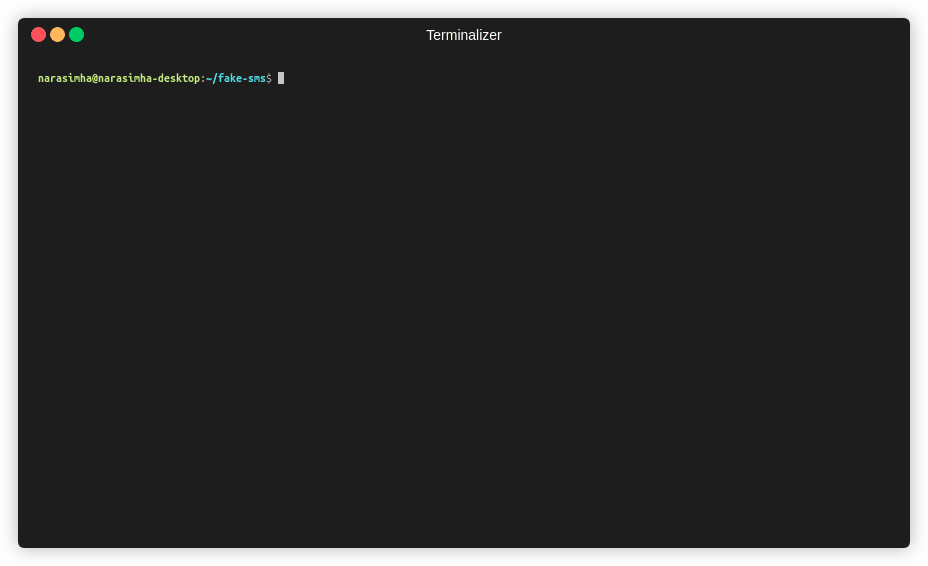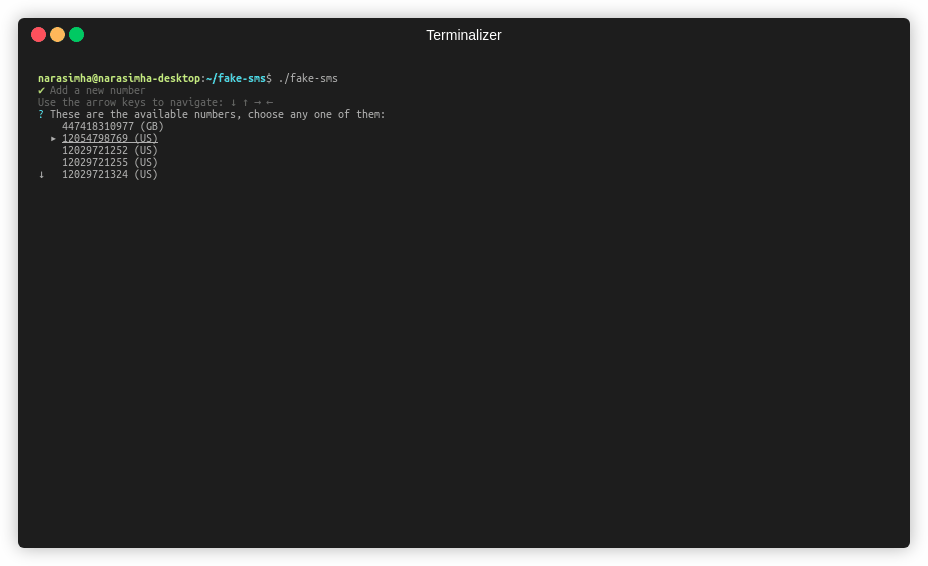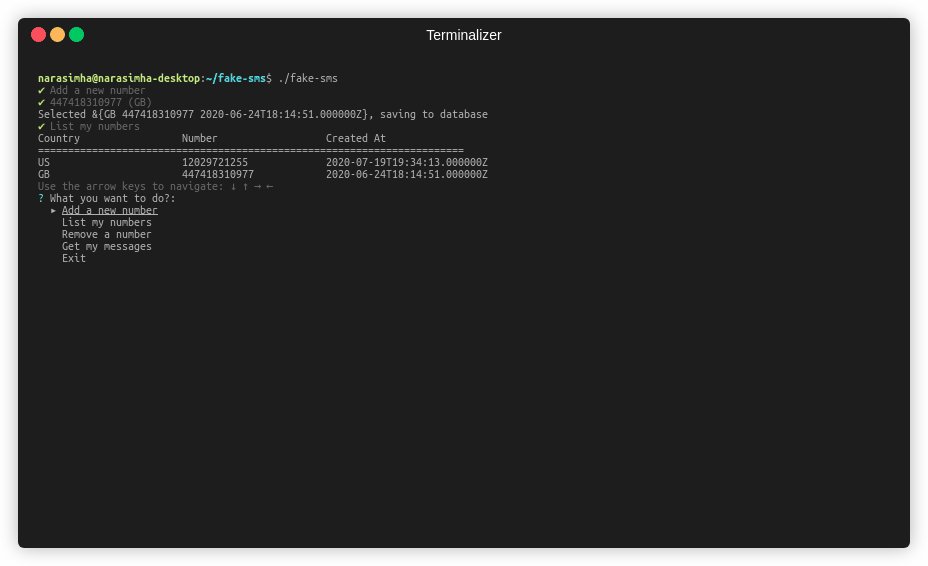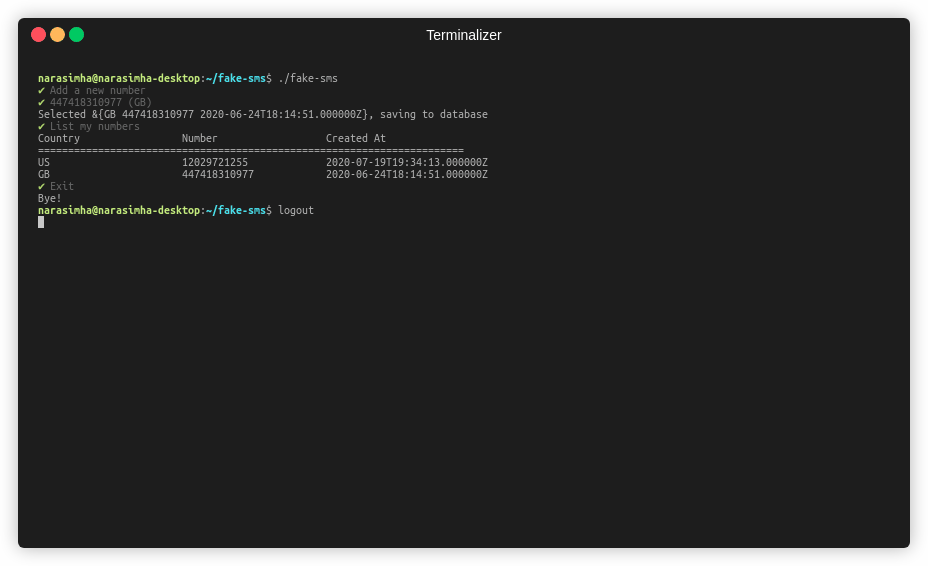
Étapes d'utilisation :

  1. Enregistrer un numéro dans la base de données locale : Vous pouvez enregistrer un numéro en sélectionnant l'un des numéros disponibles, comme illustré ci-dessous.

register-number

  1. Obtenir les messages d'un numéro enregistré : Vous pouvez sélectionner un numéro enregistré à l'étape 1 et afficher ses messages sous forme de liste. L'outil enregistrera également le dump au format JSON sous la forme ${PWD}/selected-phone-number.json. Comme illustré ci-dessous :

get-messages

  1. Optionnellement, vous pouvez choisir de supprimer les numéros mémorisés ou de les lister.

Remerciements

Un outil similaire est également disponible en pur script shell. Regardez ceci.

Contribution

L'outil est très simple et je ne pense pas qu'il manque de fonctionnalités majeures. Mais j'accueillerai volontiers toute suggestion, amélioration ou correction de bug de la communauté. Veuillez ouvrir une issue pour discuter ou faire directement une PR !


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




