
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
WhoAmIMailBot — Service auto-hébergé de masquage d'alias email utilisant Postfix et un bot Telegram pour créer des adresses jetables lors des inscriptions, avec un contrôle total sur l'infrastructure email. | Kitploit
Outils/GitHubGitHub/mthbernardes/whoamimailbot
Protection de la Vie PrivéeUtilitaires et FrameworksAuthentificationSécurité des Emails
GitHubmthbernardes/whoamimailbot

WhoAmIMailBot

Service auto-hébergé de masquage d'alias email utilisant Postfix et un bot Telegram pour créer des adresses jetables lors des inscriptions, avec un contrôle total sur l'infrastructure email.

Voir le dépôt
682344il y a 8 ansVérifié par Kitploit
Partager

Who Am I Mail Bot

Qu'est-ce que c'est ?

Who Am I Mail Bot est un service pour masquer vos e-mails. Il a été inspiré par Blur, où vous pouvez créer un alias pour votre e-mail et l'utiliser pour vous inscrire sur des applications. Le problème avec Blur est que tous les e-mails passent par leur infrastructure et je n'ai pas besoin/je ne veux pas que quelqu'un regarde mes e-mails, j'ai donc réalisé ce projet. WhoAmIMailBot est similaire au service Blur mais fonctionne sur votre propre infrastructure !

Comment ça marche ?

Vous aurez besoin :

  • Un domaine (pour ne pas dépenser d'argent, vous pouvez utiliser des services no-ip) ;
  • Un VPS autorisant le smtp sortant ;
  • Un ID de bot Telegram ;
  • Votre ID utilisateur Telegram ;
  • Ce projet.

Votre VPS exécutera un postfix qui redirigera les e-mails en utilisant la fonction d'alias virtuel de postfix (où vous pouvez définir une adresse e-mail pour rediriger tous les messages entrants vers un autre e-mail), le domaine no-ip sera le domaine que vous utiliserez sur vos e-mails d'alias et le bot Telegram gérera votre alias. Donc :
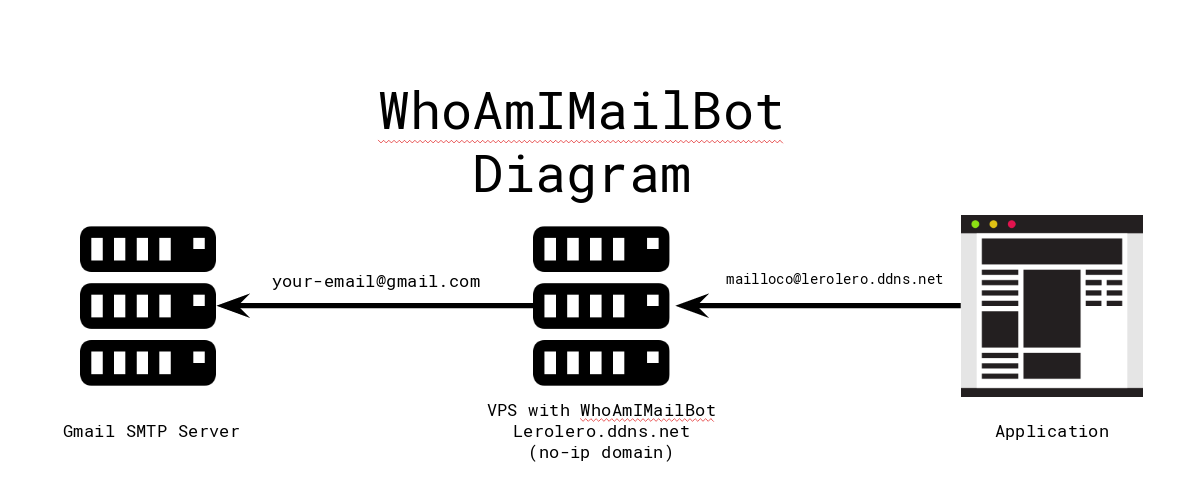
diagram

Installation

  • Depuis les sources
git clone https://github.com/mthbernardes/WhoAmIMailBot.git
cd WhoAmIMailBot
docker build -t whoamimailbot .
docker run -d -p 25:25 --name whoamimailbot -v /data/postfix/:/data -e TELEGRAM_BOT_TOKEN="BOT_TOKEN" -e TELEGRAM_USER_ID="USER_ID" -e FAKE_DOMAIN="mail.example.com" whoamimailbot
  • Depuis Docker Hub

Vous pouvez télécharger l'image en utilisant la commande suivante :

docker pull btamburi/whoamimailbot

ou

docker run -d -p 25:25 --name whoamimailbot -v /data/postfix/:/data -e TELEGRAM_BOT_TOKEN="BOT_TOKEN" -e TELEGRAM_USER_ID="USER_ID" -e FAKE_DOMAIN="mail.example.com" btamburi/whoamimailbot

Variables d'environnement

Cette image utilise des variables d'environnement pour permettre la configuration de certains paramètres au moment de l'exécution :

  • TELEGRAM_BOT_TOKEN: Token du bot Telegram. (Utilisez : @BotFather)
  • TELEGRAM_USER_ID: Votre ID Telegram. (Utilisez : @my_id_bot)
  • FAKE_DOMAIN: Votre faux domaine pour recevoir des e-mails. (Exemple : mailbot.ddns.net )

Utilisation

Sur votre bot Telegram, vous disposez des commandes suivantes,

CommandDescription
/listLister tous les alias disponibles
/new [email protected]Créer un nouvel alias pour l'adresse e-mail donnée
/delete stringSupprimer l'alias par une chaîne donnée
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






