
 msnightmare/signdrop
Vulnérabilité 0day d'élévation de privilèges locale par authentification Windows Common Log FileSystem

Cette vulnérabilité n'affectera pas toutes les machines Windows, mais j'estime qu'environ 80 % des installations Windows dans le monde y sont vulnérables. Pour vérifier, vous devez exécuter la preuve de concept ou vérifier la configuration de votre registre ; si elle ouvre un shell SYSTEM, vous êtes vulnérable. Et vous êtes généralement vulnérable si votre installation Windows date de plus de 90 jours, il est donc raisonnable de supposer que toute personne lisant ceci est définitivement vulnérable.
Vous pourriez vous demander pourquoi : c'est parce que cela dépend si l'atténuation d'authentification CLFS est activée ou non, à cause de ceci :
D'après Microsoft :
Actuellement, la période d'adoption dure 90 jours, à compter du moment où le système a été démarré pour la première fois avec cette version de CLFS. Une fois cette période d'adoption de 90 jours écoulée, le pilote passera automatiquement en mode d'application stricte lors de son prochain démarrage, après quoi CLFS s'attendra à ce que tous les fichiers journaux contiennent des codes d'authentification valides. Notez que cette valeur de 90 jours peut changer à l'avenir.
Depuis le 28 octobre 2025, Microsoft a publié l'atténuation d'authentification CLFS dans le canal de publication officiel afin de freiner l'exploitation des vulnérabilités CLFS, car CLFS était une cible facile à exploiter puisqu'il analysait des fichiers journaux complexes en mode noyau. Ainsi, si quelque chose se passe mal, c'est une corruption de mémoire qui peut être exploitée pour obtenir des privilèges élevés. Après la mise en œuvre de l'atténuation, on a observé un net déclin des vulnérabilités CLFS exploitées publiquement, car elle ne représentait plus une surface d'attaque massive, mais l'atténuation a introduit une nouvelle vulnérabilité que j'appelle « SignDrop »
La faille spécifique existe dans clfs.sys, dans la manière dont il gère la création du fichier d'authentification « .cnpf », lors de la création d'un nouveau fichier journal en accédant au périphérique exposé dans \CLFS
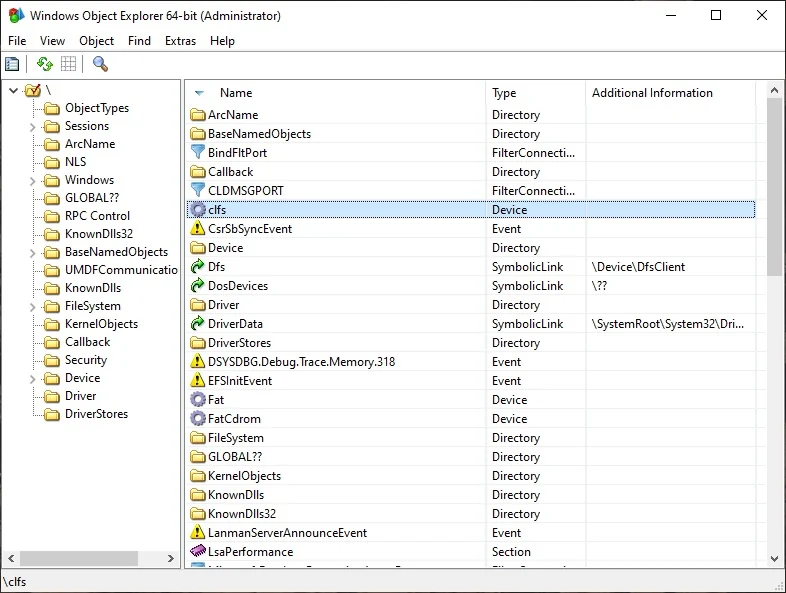
Le pilote créera pour vous un fichier journal avec l'extension « .blf » ; vous pouvez également créer des fichiers journaux associés au journal initial en appelant AddLogContainer, vous pouvez spécifier le chemin du nouveau journal, ce nouveau journal sera également signé avec un autre fichier d'authentification se terminant par C:\Controlled\Path.cnpf. Jusqu'ici, CLFS ne fait rien de mal puisqu'il applique correctement la vérification d'accès en spécifiant OBJ_FORCE_ACCESS_CHECK, de sorte que les nouveaux objets sont créés dans le contexte du processus appelant.
Dans la routine CclfsContainer::Create, on trouve ce qui suit,
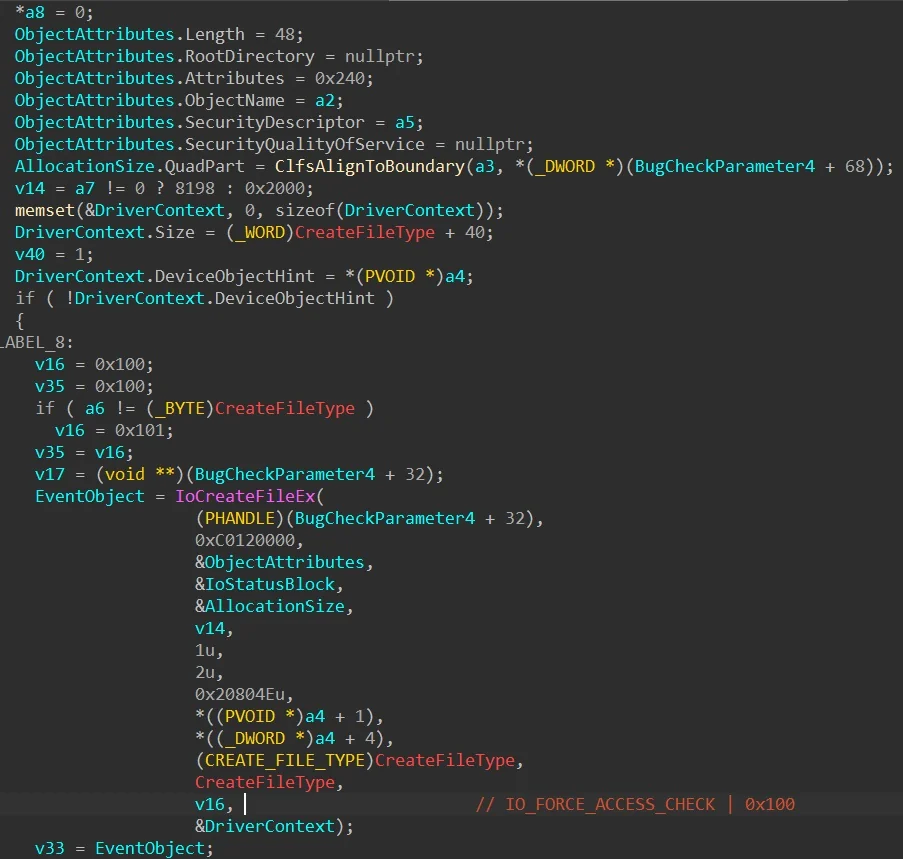
Ce code est responsable de la création/ouverture des fichiers conteneurs ainsi que des fichiers d'authentification ; la partie intéressante est que, si vous associez un fichier journal au conteneur d'origine, le conteneur associé sera toujours ouvert également si le conteneur « .blf » d'origine est ouvert. J'ai découvert un comportement intéressant dans CLFS : si le fichier conteneur nouvellement associé est vide, CLFS tentera de signer le fichier, que le fichier de signature existe ou non, ce qui est intéressant... Encore une fois, jusqu'ici, l'implémentation est correcte puisque tout est fait dans le contexte du processus appelant, donc rien ne peut mal tourner, n'est-ce pas ?
Le problème peut survenir si le processus appelant change, car l'ouverture d'un fichier journal ne nécessite aucun indicateur spécial à spécifier dans NtCreateFile, il suffit de spécifier le bon chemin, par exemple "\CLFS??\C:\test\t" ouvrira "t.blf" et le fichier journal sera ouvert, dans ce cas précis, si le fichier spécifie un fichier journal associé alors le fichier associé sera également ouvert.
Dans ce cas, nous pouvons contraindre n'importe quel processus privilégié à ouvrir le fichier journal après qu'il a été configuré en tant qu'utilisateur standard, dans ce cas Windows Defender est contraint d'ouvrir les fichiers conteneurs en appelant ServerMpUpdateEngineSignature, en manipulant les liens symboliques du gestionnaire d'objets, vous pouvez tromper Windows Defender pour qu'il ouvre le conteneur CLFS dans le contexte du moteur antimalware et il utilisera le chemin de fichier spécifié dans le conteneur d'origine pour ouvrir le conteneur associé et si le fichier de signature est absent alors il sera créé.
Puisque le processus appelant est privilégié, le fichier d'authentification sera créé en tant que SYSTEM... Et ce qui aggrave la situation est le fait que CLFS créera toujours le nouveau fichier d'authentification avec la DACL du fichier d'origine
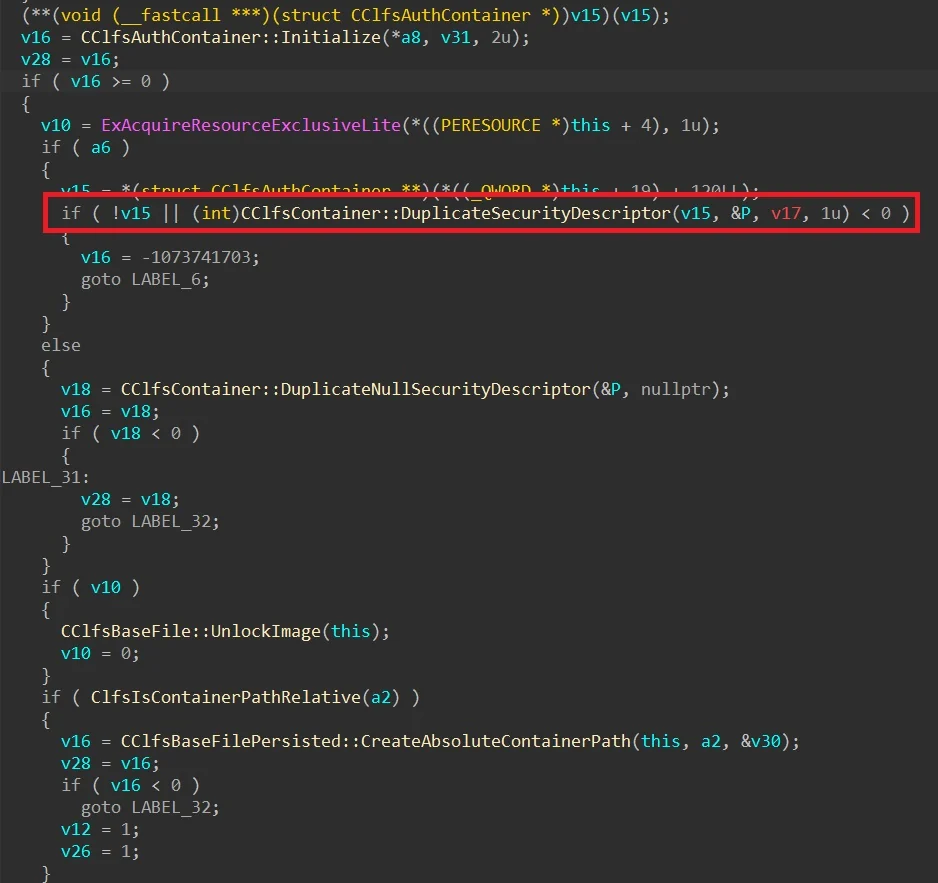
Si tout est correctement enchaîné, ironiquement cette atténuation de sécurité légitime peut être utilisée contre elle-même et permettre une élévation de privilèges. Tout est fait correctement par Microsoft ici mais la logique permet un abus. Ce qui est encore plus amusant est le fait qu'elle peut être utilisée contre n'importe quel moteur antimalware pour contourner leur mécanisme d'autodéfense (ou de protection contre les falsifications) car vous pouvez déclencher la création arbitraire de fichiers dans le contexte de leur propre processus antimalware, donc du point de vue de leurs pilotes noyau, la demande de création de fichier provient de leur propre processus légitime, elle est donc acceptée, ce qui rend cette vulnérabilité unique car elle peut être utilisée pour désactiver n'importe quel antivirus/EDR.

La vulnérabilité a été testée sous Windows 11 26H2, Windows 11 26H2 Experimental, Windows Server 2025 Experimental
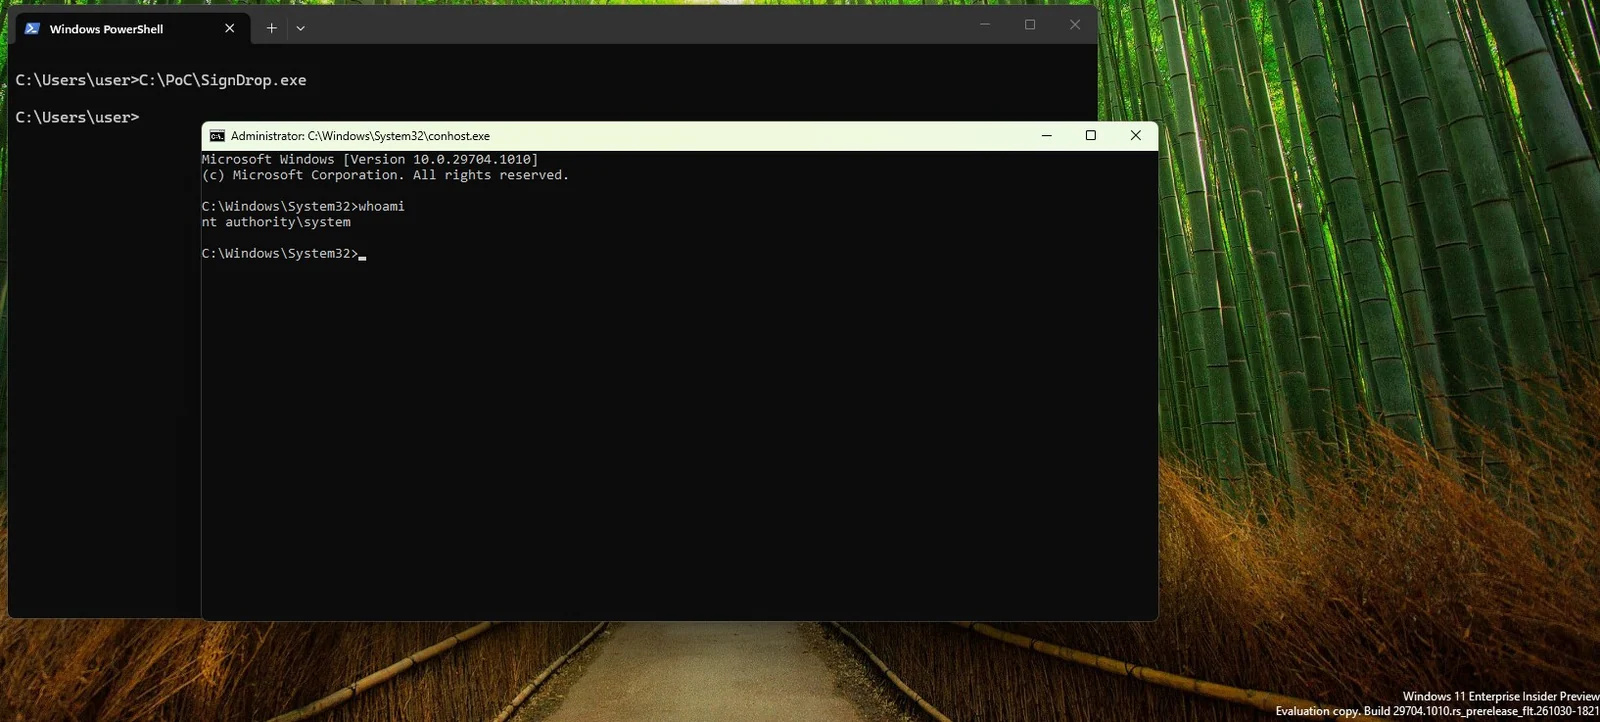
Pour vérifier si cette vulnérabilité vous affecte, vérifiez votre mode d'authentification CLFS, s'il est en mode apprentissage ou en mode application, alors vous êtes vulnérable et le PoC devrait lancer un shell SYSTEM.






