 msnightmare/fastunlock
Preuve de concept pour un contournement de l'écran de verrouillage de Windows Narrator permettant d'obtenir l'exécution de code en tant que WsiAccount et de déjouer BitLocker avec un accès physique.

FastUnlock : Vulnérabilité 0day de contournement de l'écran de verrouillage via le Narrateur Windows
La vulnérabilité réside dans la manière dont le Narrateur gère l'interface utilisateur dans le contexte d'un compte verrouillé ; une exploitation réussie permet de contourner BitLocker et d'exécuter du code dans le contexte du compte de l'écran de verrouillage « WsiAccount ».
Il a fallu au total 5 minutes entre la découverte de cette faille et la compromission d'une machine entièrement chiffrée par BitLocker sous Windows 11 26H2 avec la mise à jour de novembre installée, un problème causé par une négligence totale de la part de Microsoft... La vulnérabilité semble extrêmement constante sur toutes les machines sur lesquelles je l'ai testée ; autrement dit, si vous savez contrôler correctement le Narrateur en arrière-plan ou si vous appuyez simplement sur la bonne combinaison de touches, vous obtiendrez également une exécution de code sur la machine cible.
De toute évidence, cela nécessite un accès physique et qu'au moins un compte de la machine soit lié à un compte en ligne ; cela brise la garantie qu'une machine correctement sécurisée par BitLocker ne peut pas être accédée même si l'attaquant dispose d'un accès physique, alors gardez vos machines Windows à l'abri jusqu'à ce que Microsoft corrige ce problème.
En donnant un nouveau look au Narrateur, Microsoft a oublié de s'assurer que la nouvelle interface ne s'exécute pas dans le cas où elle s'exécutait dans le contexte d'un utilisateur de l'écran de verrouillage (curieusement, l'ancien code qui empêche l'ouverture de la fenêtre si elle s'exécute en tant que SYSTEM est toujours présent).
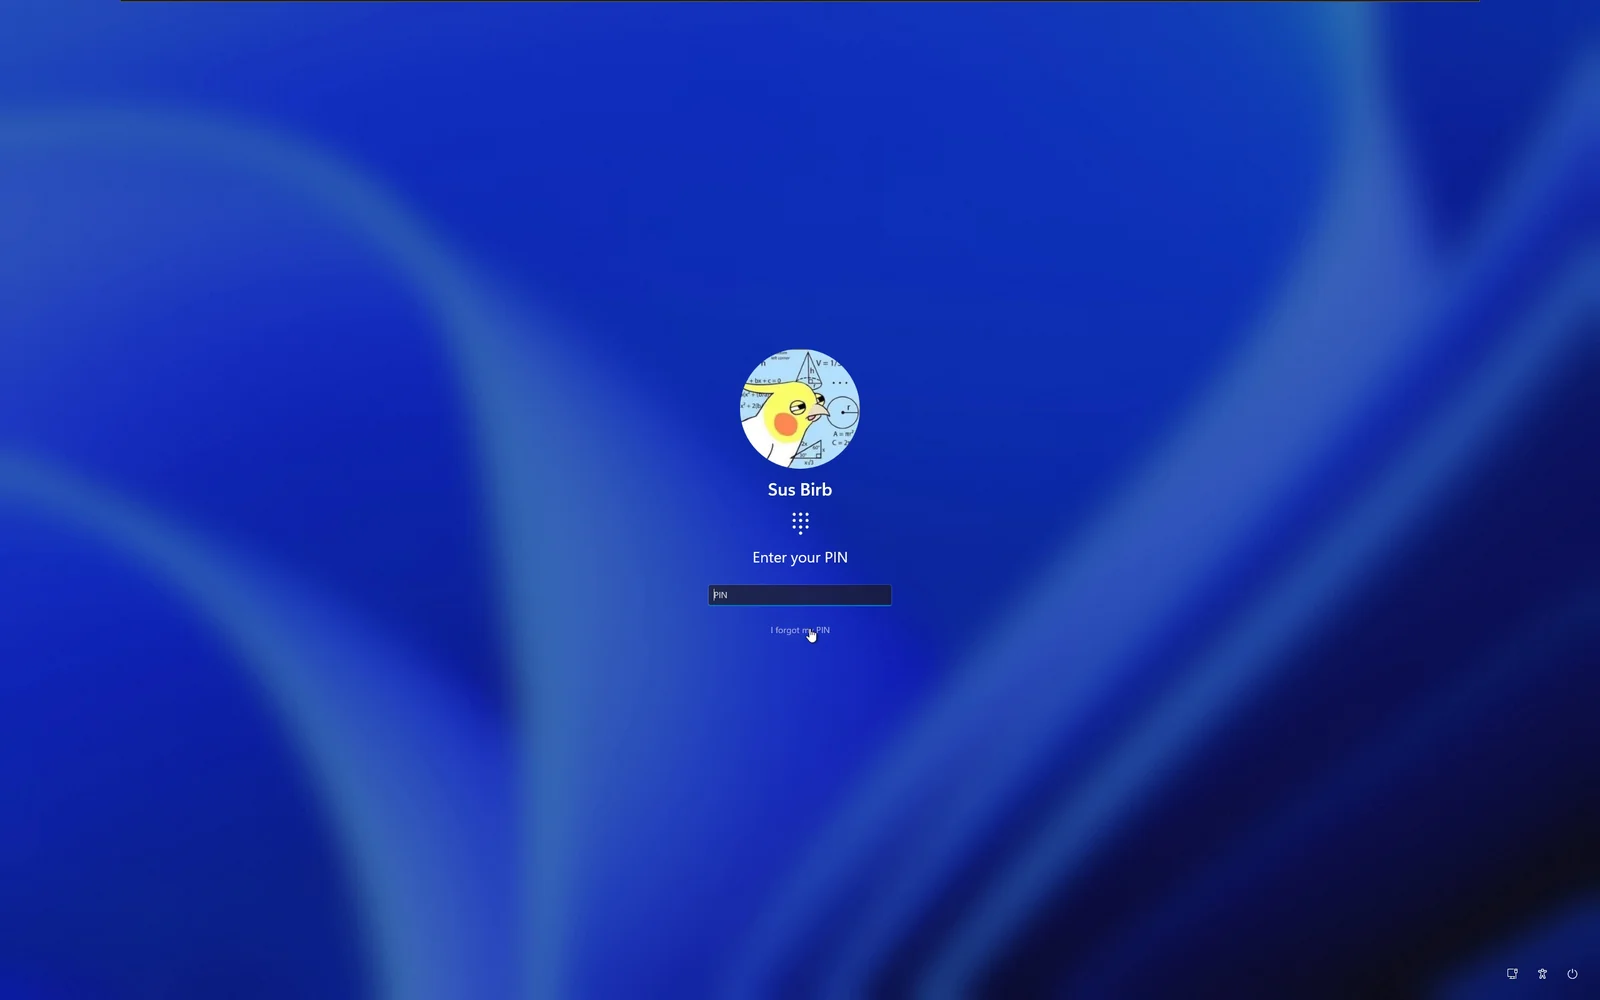
Contrairement aux précédents bugs de contournement de l'écran de verrouillage que j'ai trouvés par le passé (par exemple ZDI-21-1053), celui-ci est extrêmement pratique à utiliser : lorsque vous cliquez sur « J'ai oublié mon code PIN » (ou mon mot de passe, peu importe),
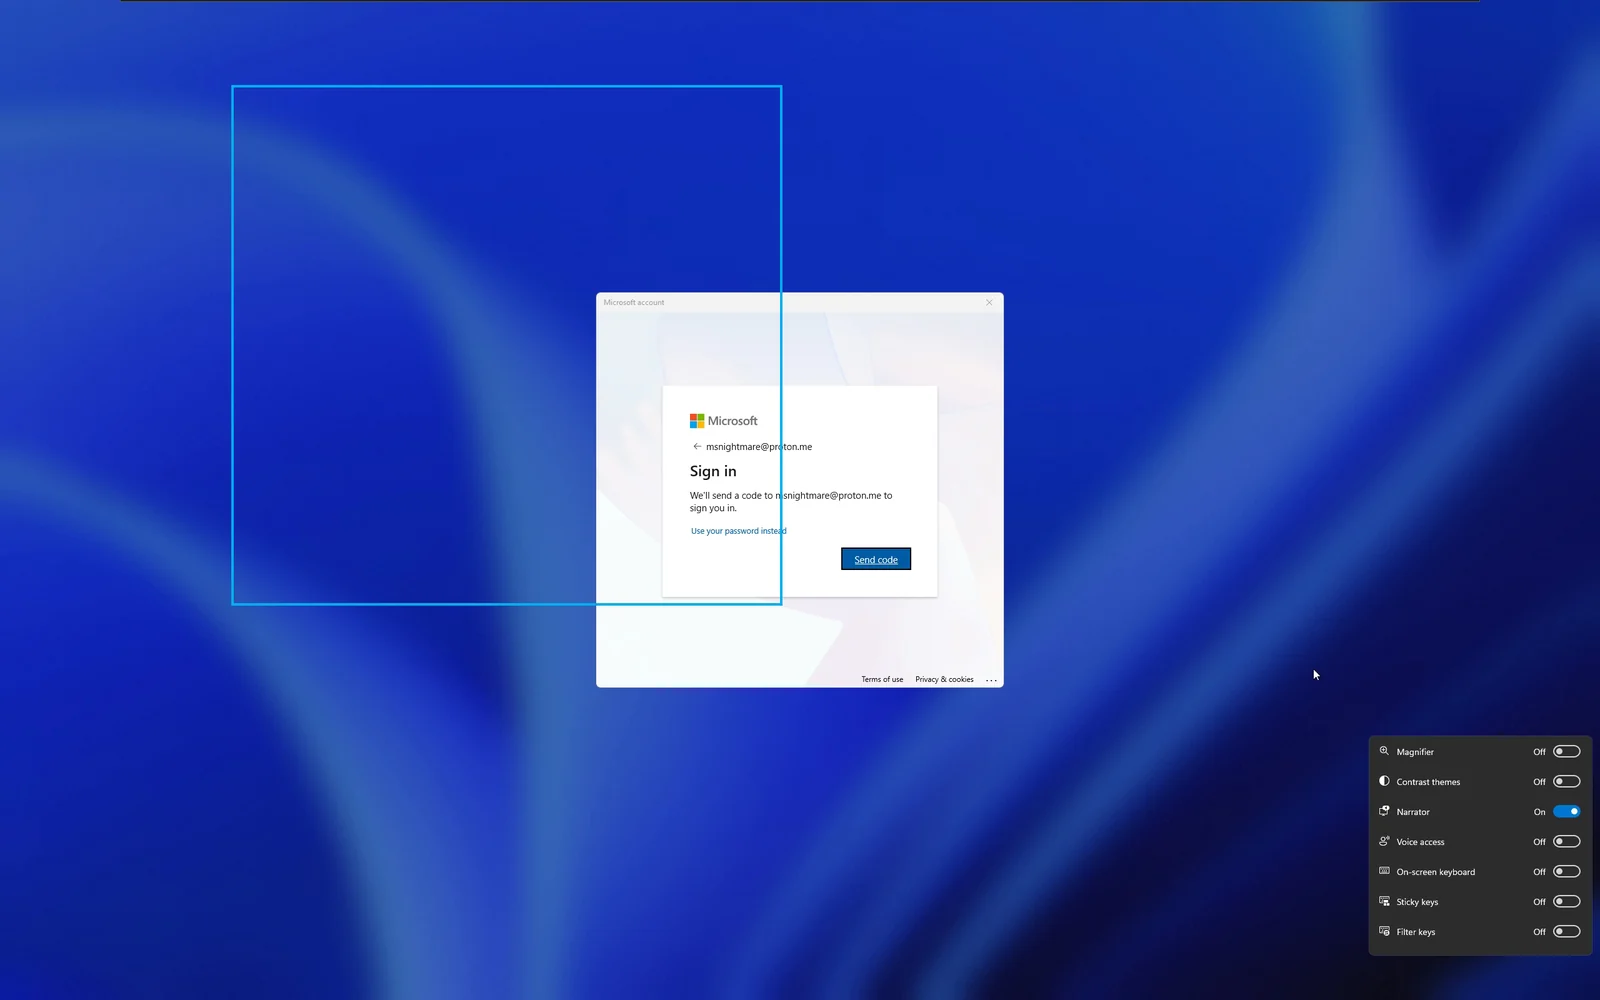
Dès que la fenêtre du compte Microsoft vous invite à effectuer une action pour réinitialiser le compte, appuyez sur Win+U et cliquez sur Narrateur,
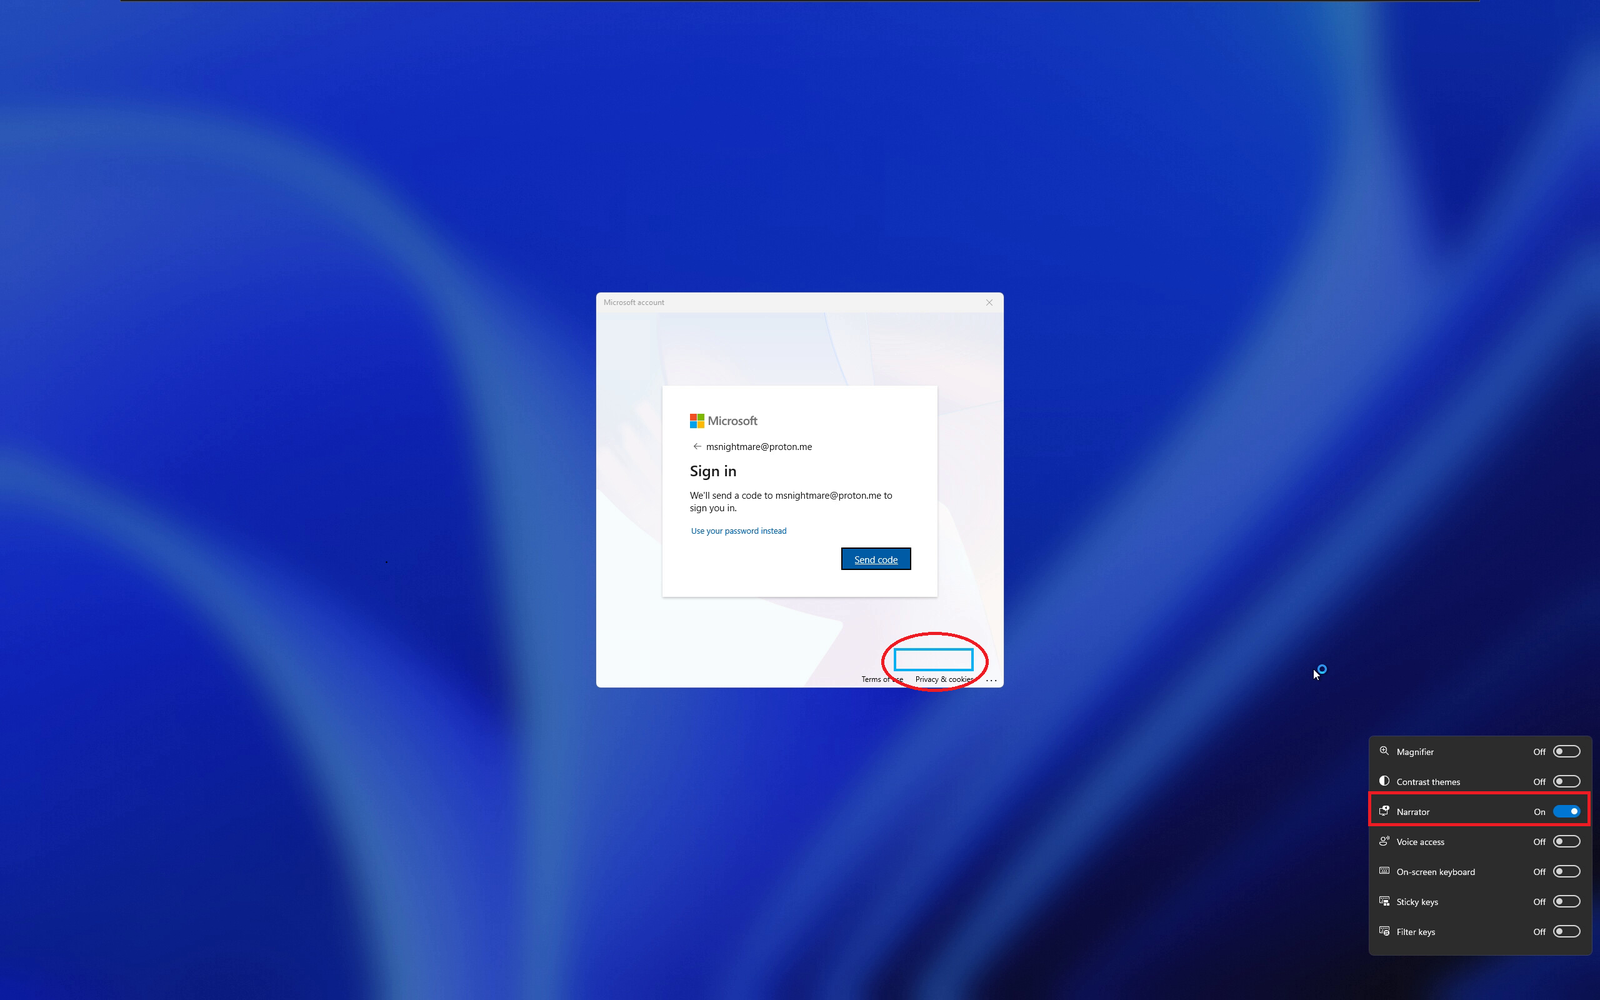
À l'instant où vous activez le Narrateur, celui-ci se focalise immédiatement sur une fenêtre d'arrière-plan qui lui appartient ; cette fenêtre précise se trouvera en arrière-plan mais vous ne pourrez pas la voir
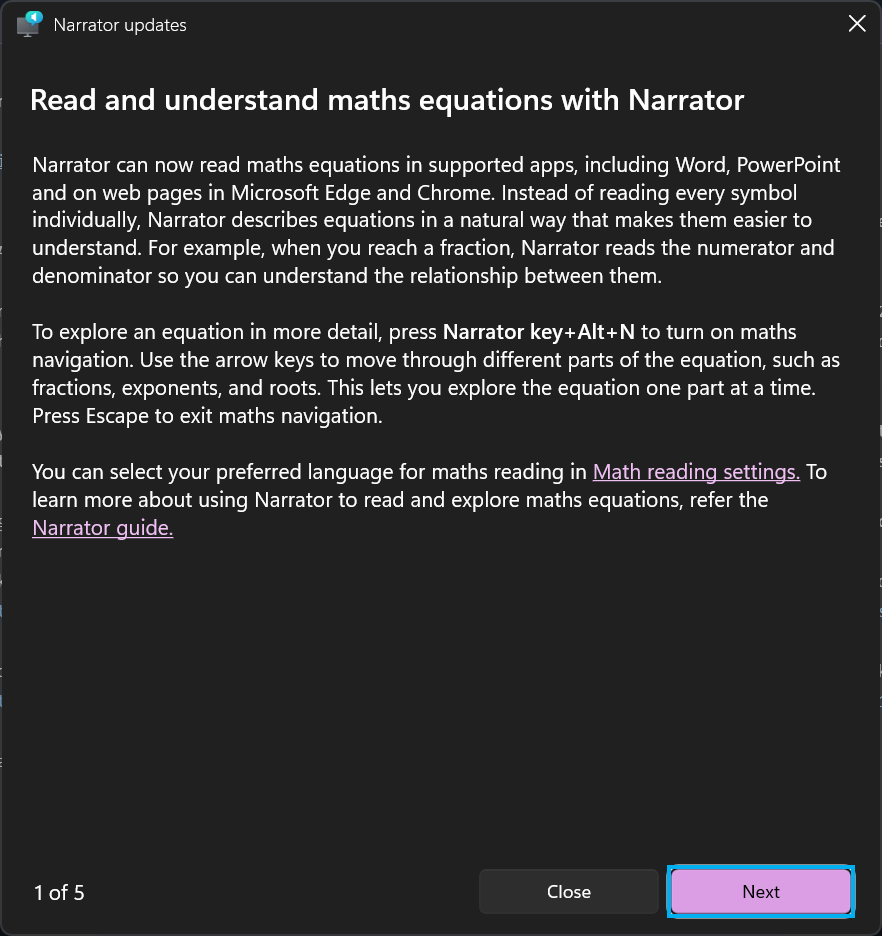
Comme vous pouvez le voir, le Narrateur est focalisé sur le bouton « Suivant » ; pour naviguer, maintenez la touche Verr. Maj (ne la relâchez pas) et utilisez les touches fléchées pour vous déplacer. Votre prochain objectif est évident : cliquez sur « Paramètres de lecture des mathématiques » ; pour cliquer sur le lien proprement dit, vous pouvez appuyer sur CAPS + Entrée, ce qui vous mènera à l'étape suivante, la fenêtre des paramètres
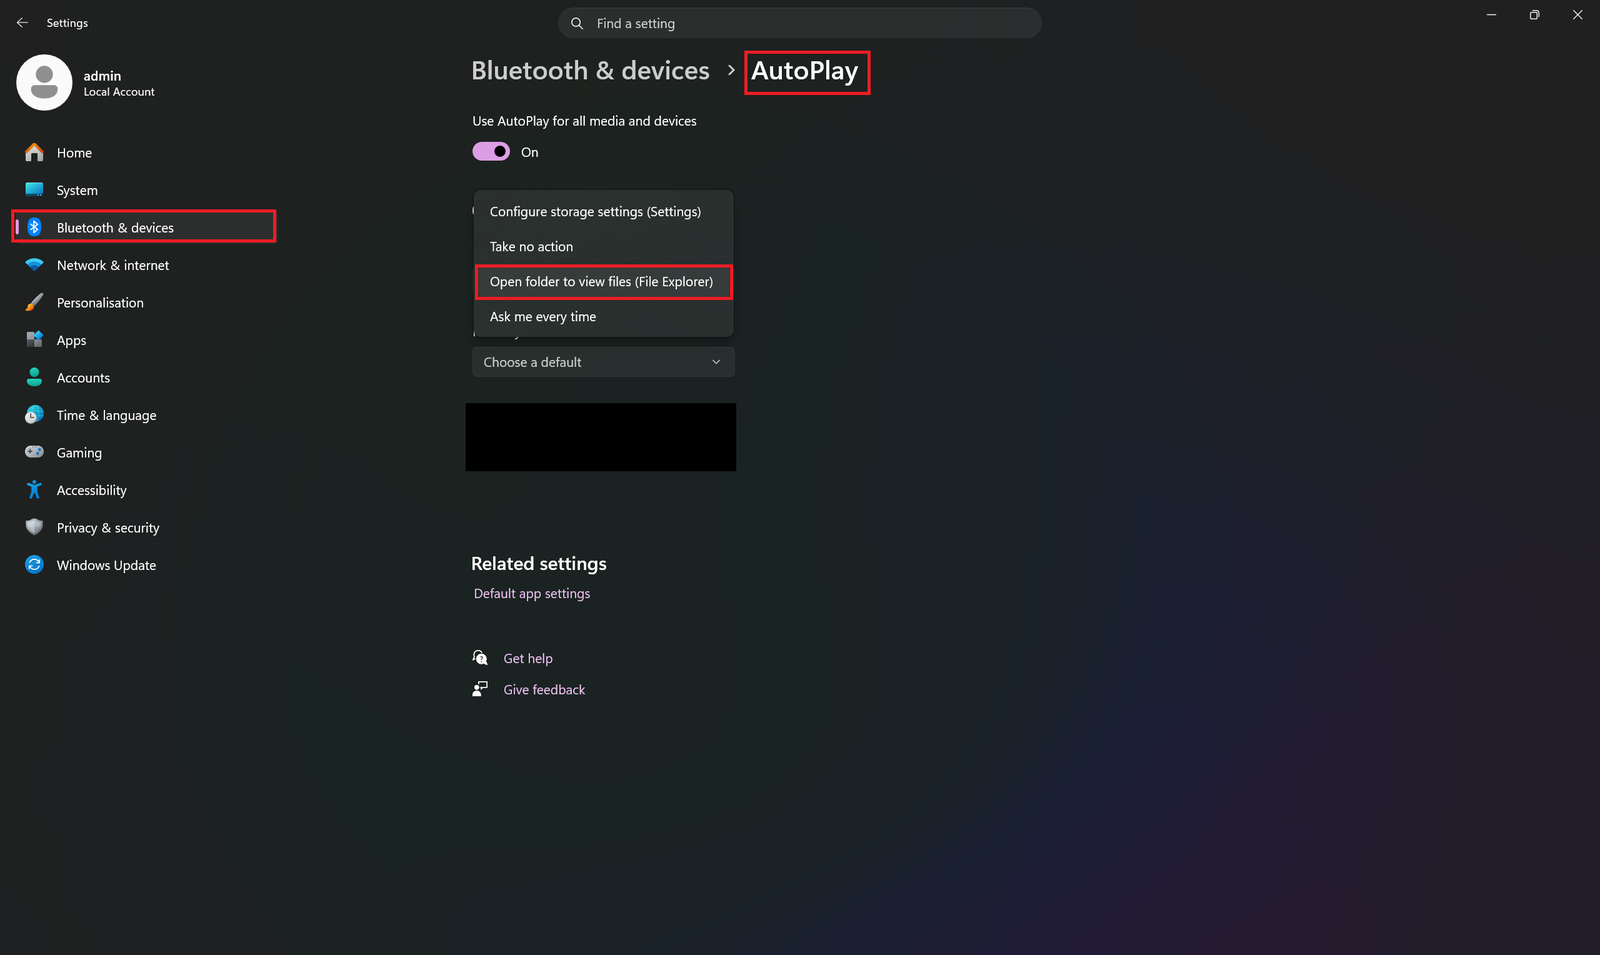
À partir de là, il ne tient qu'à vous de choisir comment exécuter du code ; avoir le focus sur la fenêtre des paramètres permet de multiples façons d'obtenir une exécution de code dans le contexte de l'utilisateur « WsiAccount ». Pour ma part, je préfère naviguer vers « Bluetooth et appareils », puis « Lecture automatique », puis « Lecteur amovible » et enfin « Ouvrir le dossier pour afficher les fichiers (Explorateur de fichiers) »
Comme montré respectivement dans la vidéo de démonstration,
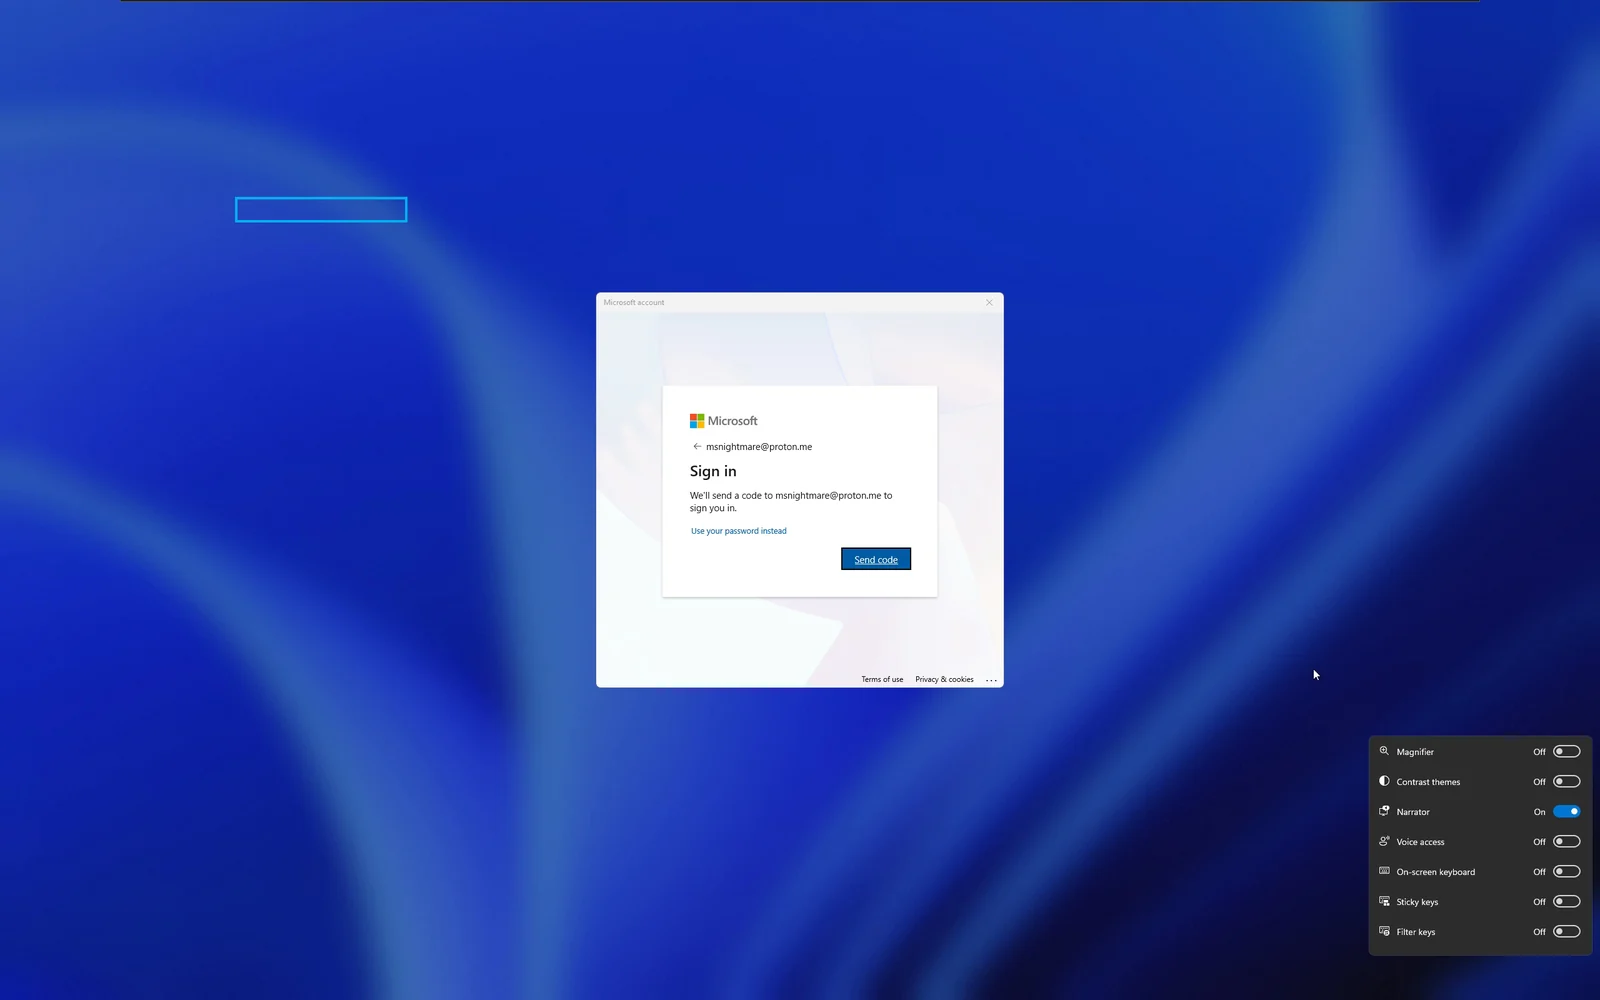
Je n'ai pas montré la démonstration complète de l'exécution de code car je n'ai pas vraiment de clé USB, mais je l'ai déjà fait suffisamment de fois pour savoir ce qui se passe ensuite : votre étape suivante consiste à brancher une clé USB ; dès que vous le faites, le Narrateur se focalise sur l'Explorateur affichant le contenu de votre stockage monté et vous pouvez simplement naviguer avec la même combinaison de touches (VERR. MAJ + touches fléchées/Entrée/Espace). Si vous faites tout correctement, le binaire présent sur votre clé USB sera exécuté dans le contexte de « WsiAccount »
Je n'ai pas vérifié les autres versions de Windows, donc je ne suis pas vraiment sûr que cela fonctionne sur Windows 10.






