Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
PwnedCheck — Un outil en ligne de commande pour vérifier si des mots de passe ont été exposés lors de fuites de données en utilisant l'API Have I Been Pwned (HIBP). | Kitploit
Outils/GitHubGitHub/mohamedation/pwnedcheck
Cassage de Mots de PasseOutils de Chiffrement/DéchiffrementAnalyse des VulnérabilitésProtection de la Vie PrivéeUtilitaires et FrameworksSécurité des API
GitHubmohamedation/pwnedcheck

PwnedCheck

Un outil en ligne de commande pour vérifier si des mots de passe ont été exposés lors de fuites de données en utilisant l'API Have I Been Pwned (HIBP).

Voir le dépôt
359il y a 1 moisPas encore vérifié
Partager

PwnedCheck

PwnedCheck est un outil en ligne de commande permettant de vérifier si des mots de passe sont apparus dans des fuites de données connues, en utilisant l'API Have I Been Pwned et prenant en charge les exports chiffrés de coffres Bitwarden.

Go Version Go Reference Test codecov License: GPL v3

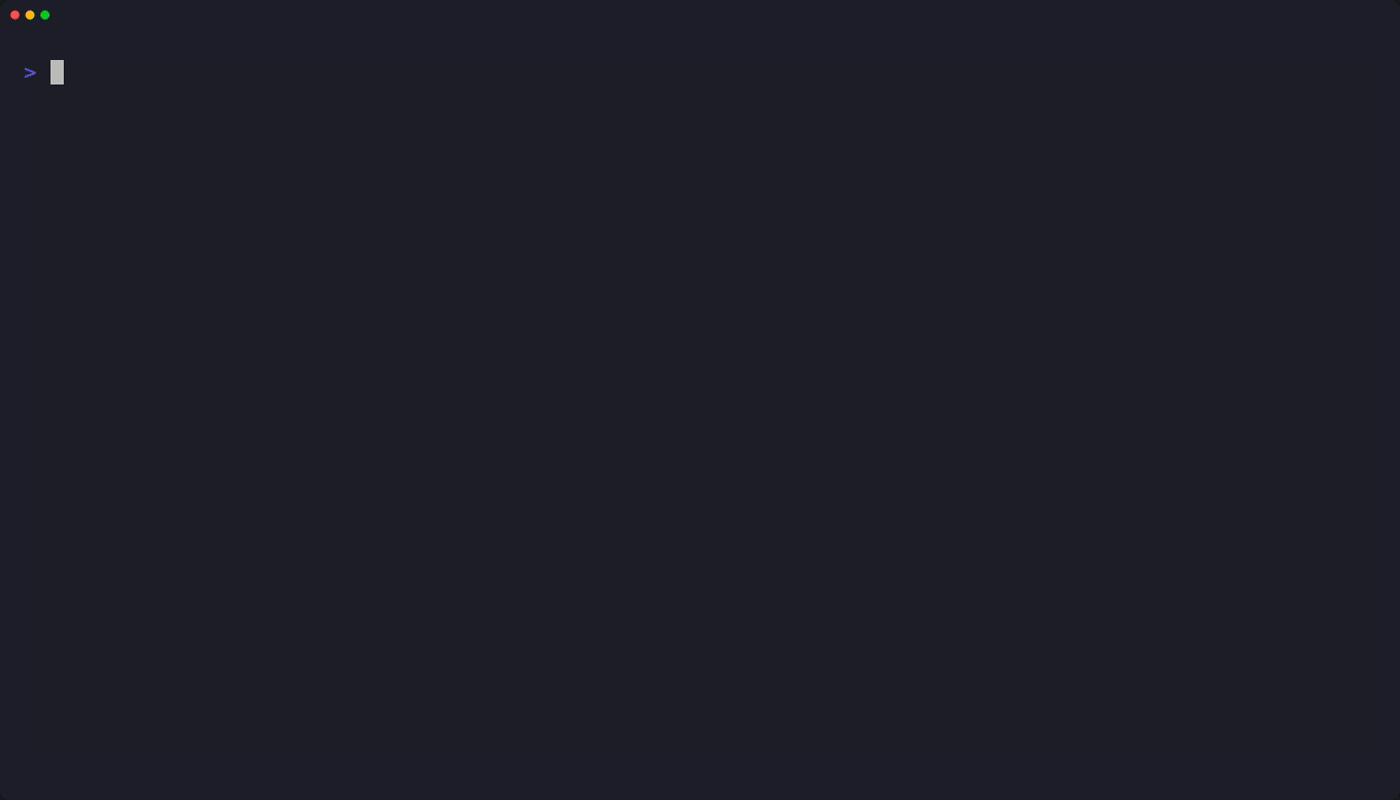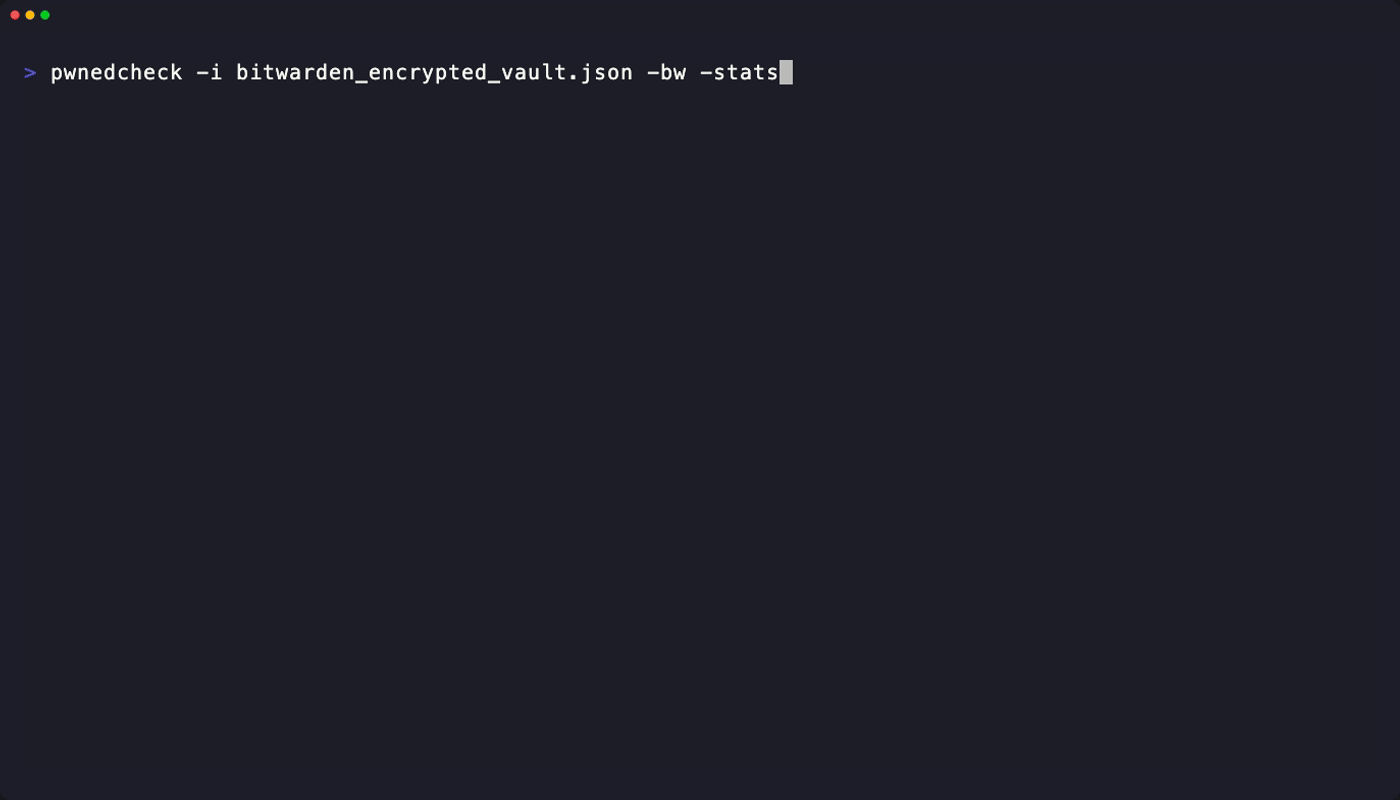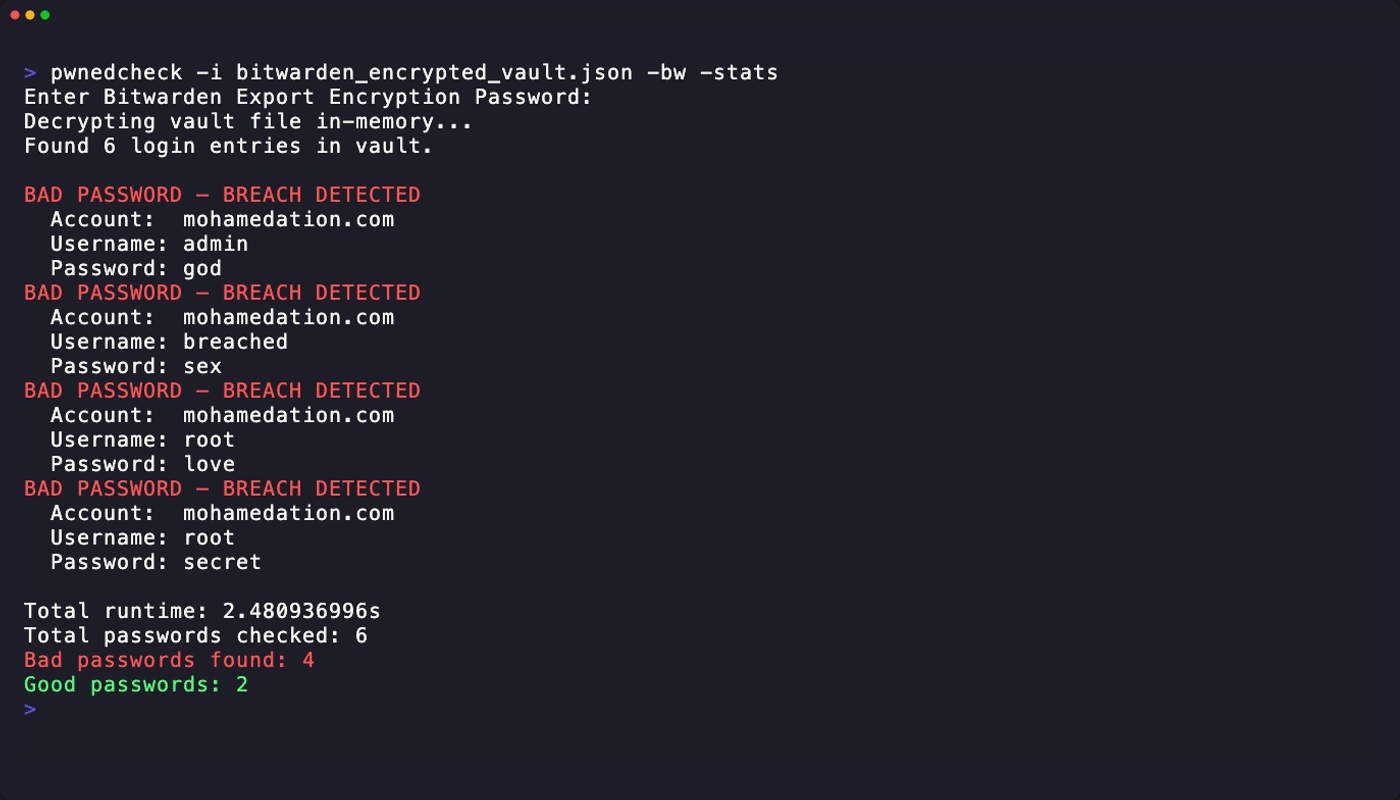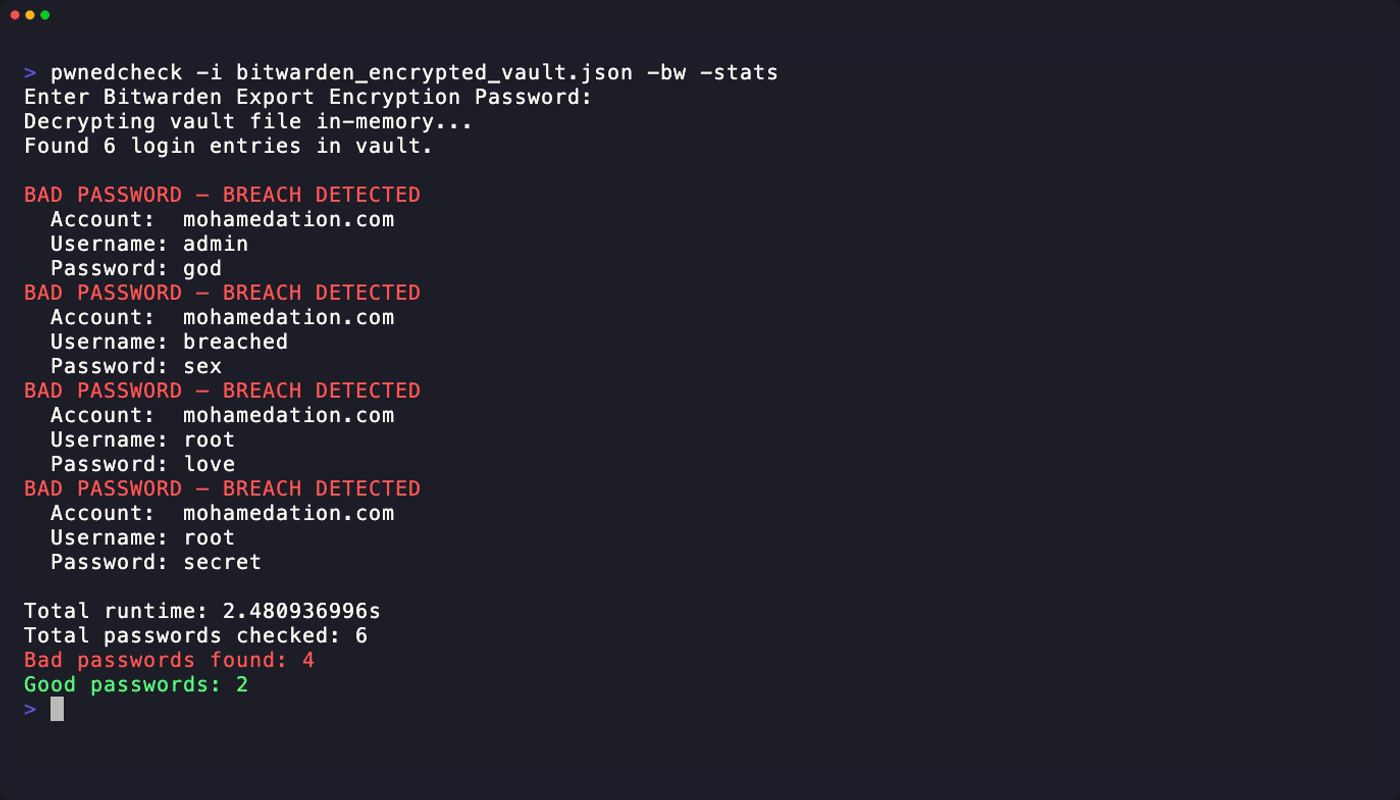
PwnedCheck Bitwarden Decryption Demo

Fonctionnalités

  • Vérifier un mot de passe unique depuis la ligne de commande
  • Traiter des mots de passe depuis un fichier
  • Accepter une entrée SHA-1 pré-hachée avec -hashed
  • Vérifier les exports chiffrés Bitwarden avec -bw
  • Masquer les mots de passe en clair dans la sortie avec -hide
  • Afficher les diagnostics HIBP au niveau des requêtes avec -v
  • Afficher les statistiques de fin d'exécution avec -stats

Installation

Version précompilée

Vous pouvez télécharger un binaire statique précompilé adapté à votre système d'exploitation directement depuis la page des releases :

  1. Rendez-vous sur la Page des Releases.
  2. Téléchargez l'archive correspondant à votre plateforme et architecture :
    • Linux : pwnedcheck_x.x.x_linux_amd64.tar.gz (ou arm64)
    • macOS : pwnedcheck_x.x.x_darwin_amd64.tar.gz (ou arm64)
    • Windows : pwnedcheck_x.x.x_windows_amd64.zip
  3. Extrayez le contenu de l'archive pour obtenir le fichier exécutable.

Exécution de l'exécutable

Linux / macOS : Ouvrez votre terminal dans le répertoire extrait, rendez le binaire exécutable, puis lancez-le :

chmod +x pwnedcheck
./pwnedcheck -h

Windows : non testé, mais vos retours sont appréciés

Ouvrez PowerShell ou l'invite de commandes dans le dossier contenant le fichier pwnedcheck.exe extrait et exécutez :

.\pwnedcheck.exe -h

Avec Go

Installez le CLI dans votre répertoire bin Go :

go install github.com/mohamedation/PwnedCheck/cmd/pwnedcheck@latest

Depuis les sources avec Make

git clone https://github.com/mohamedation/PwnedCheck.git
cd PwnedCheck
make install

Cela installe le binaire de l'hôte actuel dans votre répertoire bin Go.

Compiler des binaires spécifiques à une plateforme

Utilisez le Makefile pour produire des binaires de release pour Linux ou macOS :

make build-linux
make build-macos

Les binaires sont écrits dans dist/ avec votre architecture Go actuelle dans le nom de fichier.

Si vous souhaitez que le binaire soit copié dans votre répertoire bin Go avec un nom spécifique à l'OS, utilisez :

make install-linux
make install-macos

Ces commandes installent sous le nom pwnedcheck.

Utilisation

Exécuter depuis les sources :

go run ./cmd/pwnedcheck -v god

Ou exécuter le binaire installé :

pwnedcheck -i passwords.list -stats

Exemples courants

Vérifier un mot de passe unique :

pwnedcheck password123

Vérifier plusieurs mots de passe :

pwnedcheck love sex secret god
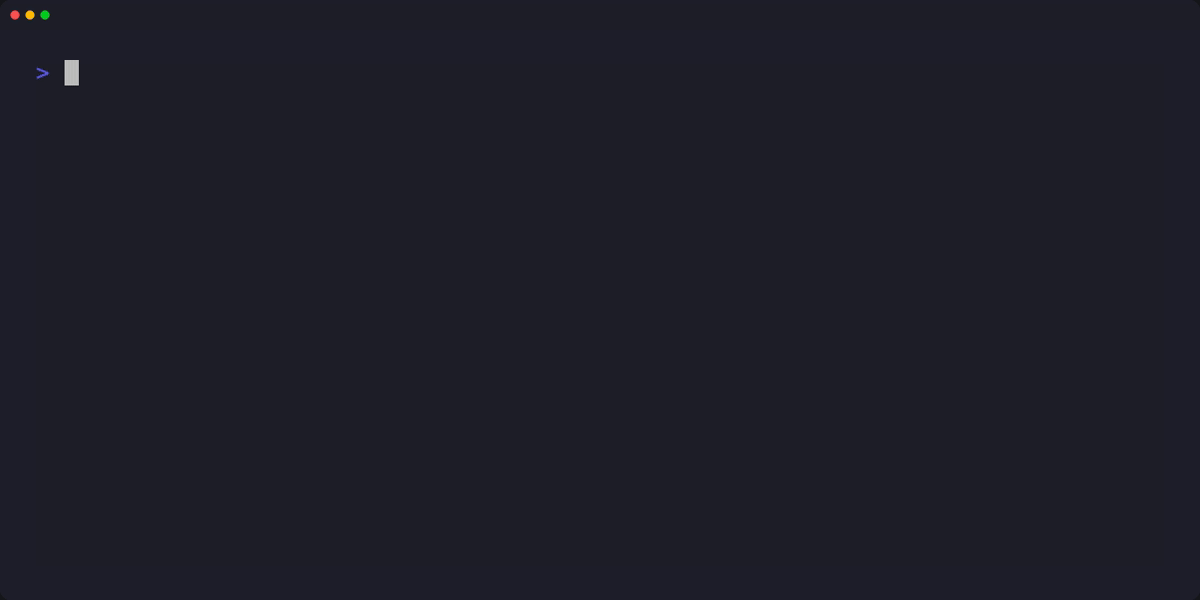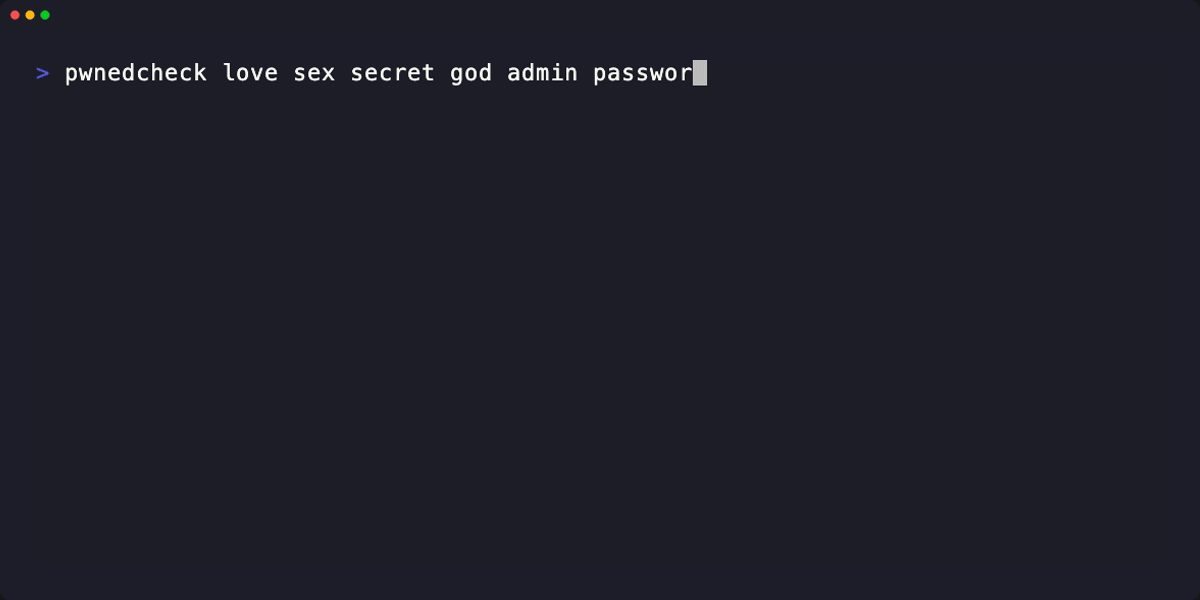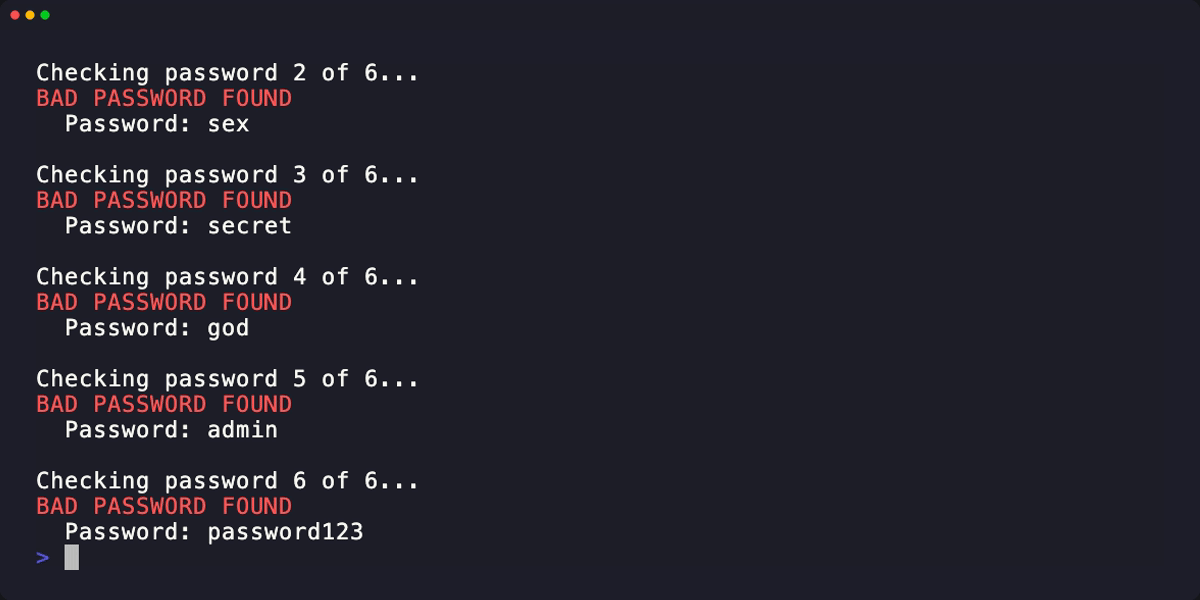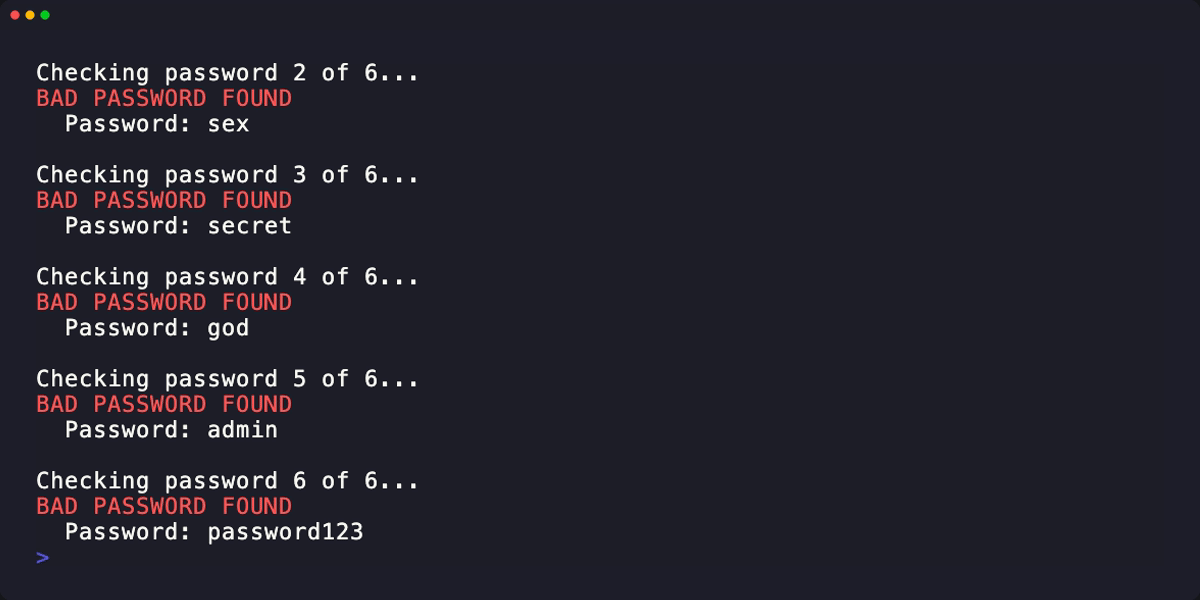
Inline Password Check

Vérifier des mots de passe depuis un fichier :

pwnedcheck -i passwords.list

Vérifier des valeurs SHA-1 pré-hachées :

pwnedcheck -hashed -i passwords.list
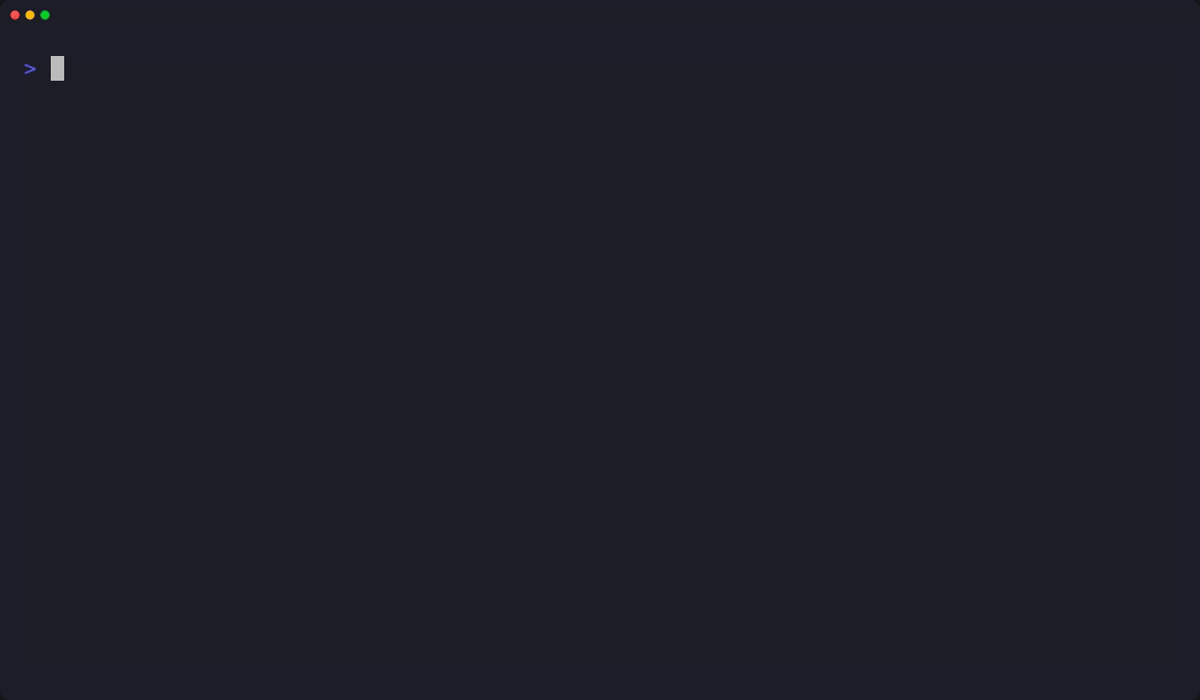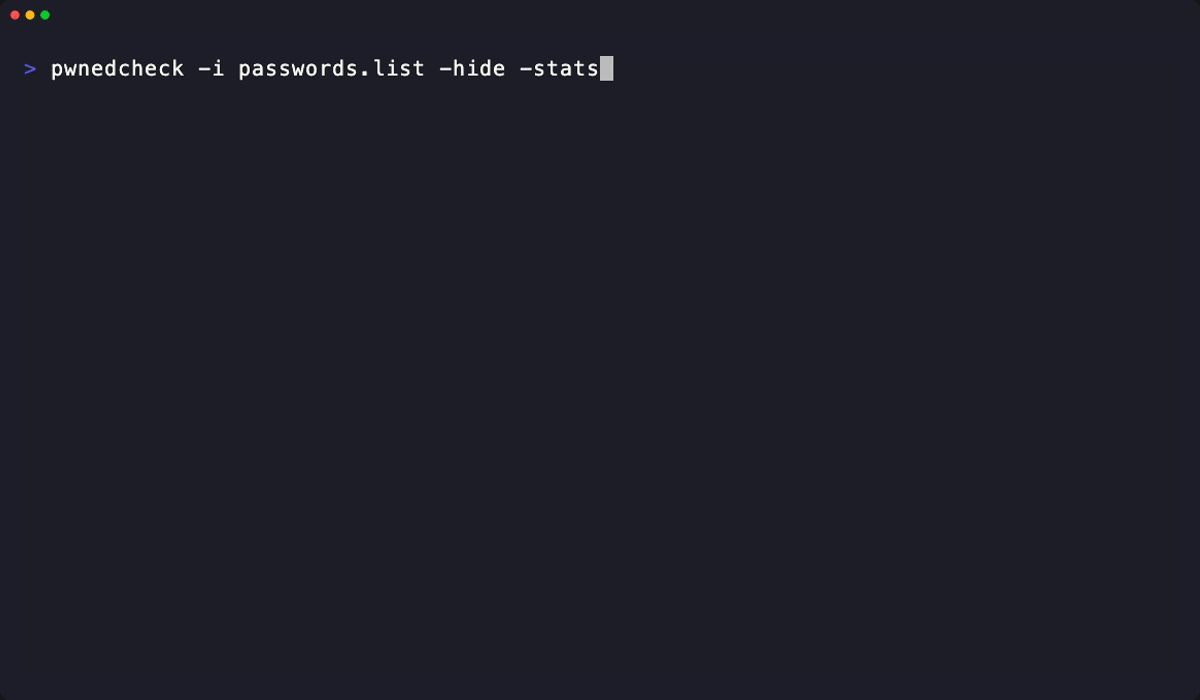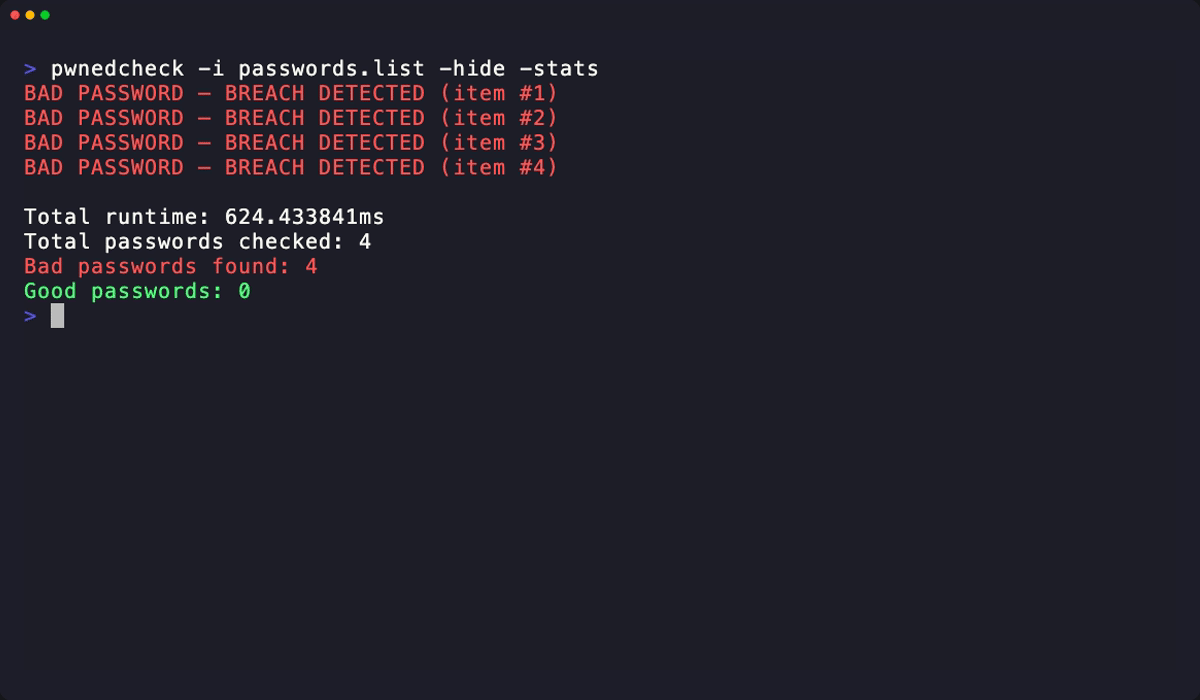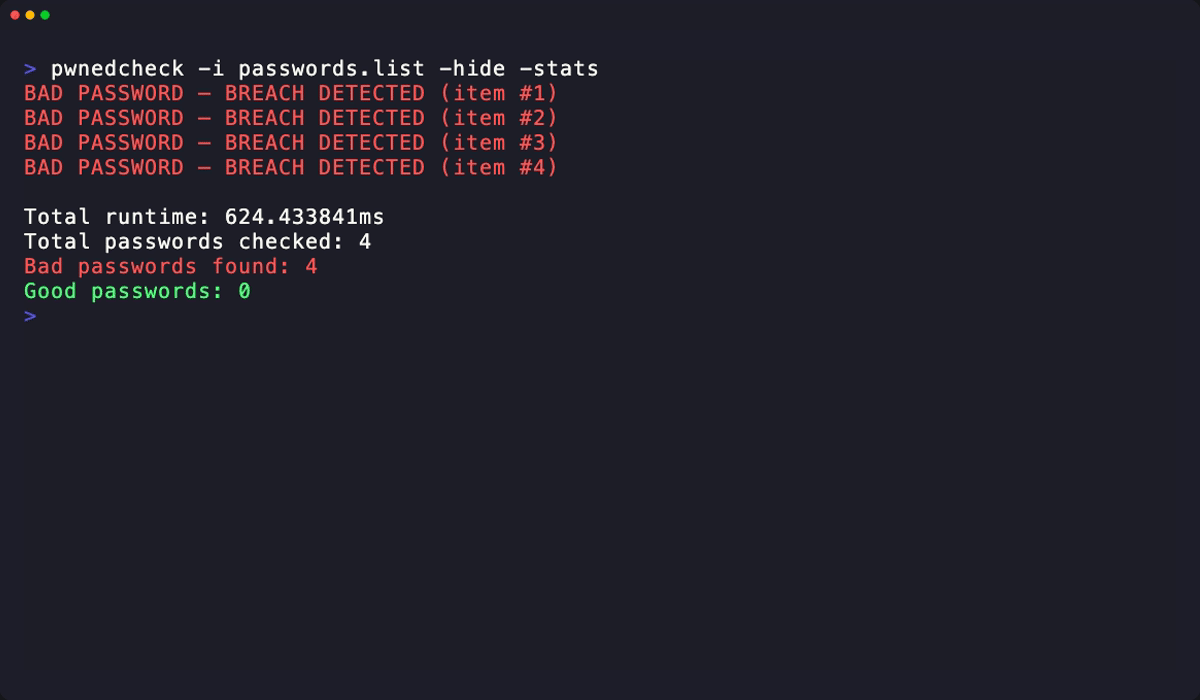
Inline Password Check

Vérifier un export chiffré Bitwarden :

pwnedcheck -bw -i bitwarden_encrypted_export.json -hide -stats

Activer la journalisation détaillée des requêtes HIBP :

pwnedcheck -v password123

Options

  • -i, --input <string> : Fichier d'entrée contenant les mots de passe ou l'export JSON (par défaut "passwords.txt")
  • -bw, --bitwarden : Traiter le fichier d'entrée comme un export JSON chiffré et protégé par mot de passe Bitwarden
  • -H, --hashed : Traiter l'entrée comme des hachages SHA-1 pré-calculés au lieu de texte en clair
  • -x, --hide : Masquer les mots de passe en clair dans la sortie console
  • -s, --stats : Afficher le temps d'exécution et le résumé des résultats après la fin
  • -v, --verbose : Afficher chaque requête HIBP et le statut de la réponse pour montrer les diagnostics de l'API
  • -c, --credits : Afficher les crédits
  • -h, --help : Afficher l'aide

Modèle de sécurité

PwnedCheck utilise l'approche de k-anonymat employée par HIBP :

  • Seuls les 5 premiers caractères du hachage SHA-1 sont envoyés à l'API
  • Le mot de passe complet n'est jamais transmis
  • Les exports Bitwarden sont déchiffrés localement en mémoire avant vérification

Exemple de sortie

[1/2] Checking...
BAD PASSWORD — BREACH DETECTED (item #1)
	Password: 123456

Total runtime: 1.5s
Total passwords checked: 2
Bad passwords found: 1
Good passwords: 1

Organisation du dépôt

  • cmd/pwnedcheck : point d'entrée du CLI et analyse des flags
  • internal/checker : boucle d'exécution et formatage de la sortie
  • internal/hibp : client HIBP et hachage des mots de passe
  • internal/bitwarden : déchiffrement des exports Bitwarden

Développement

make test    # run unit tests
make cover   # run tests with coverage summary

Docs : pkg.go.dev · Couverture : Codecov

Licence

GNU General Public License v3.0

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →