
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-2859 — CVE-2023-2859 Medium Blog | Kitploit
Outils/GitHubGitHub/mnqazi/cve-2023-2859
Analyse des VulnérabilitésExploitationSécurité WebArticles et RechercheApprentissage et Éducation
GitHubmnqazi/cve-2023-2859

CVE-2023-2859

CVE-2023-2859 Medium Blog

Voir le dépôt
232il y a 3 ansPas encore vérifié
Site web
Partager

CVE-2023-2859 : Injection HTML stockée dans folderName affectant l'administrateur dans TeamPass < 3.0.9 - M Nadeem Qazi

Bonjour,

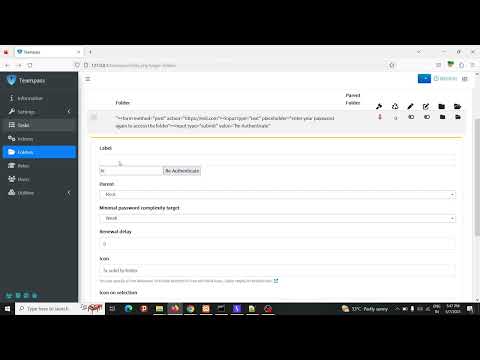
J'ai découvert une vulnérabilité majeure dans l'application nilsteampassnet/teampass qui implique une injection HTML stockée dans le champ FolderName. En insérant du code HTML malveillant dans le champ FolderName, un attaquant est en mesure de modifier les noms des dossiers.

Détails de la vulnérabilité

  • Type de vulnérabilité : Injection HTML stockée
  • CVE : CVE-2023-2859
  • Version du logiciel : TeamPass < 3.0.9
  • Auteur : M Nadeem Qazi

Description

La charge utile injectée peut être exécutée lorsqu'un administrateur interagit avec un dossier compromis, ouvrant la porte à une variété d'attaques potentielles. Le code HTML injecté pourrait contenir des scripts malveillants, des iframes ou d'autres composants créés pour attaquer le système de l'administrateur et compromettre sa sécurité.

Preuve de concept (PoC)

PoC

Impact

Si cette vulnérabilité est exploitée, de graves conséquences pourraient en résulter :

  • Vol de données : Lorsque l'administrateur interagit avec le dossier concerné, du code malveillant pourrait être injecté pour collecter des données privées. Cela inclut les informations de connexion, les informations personnelles et d'autres données sensibles. Les données volées peuvent être exploitées pour des fraudes financières, des usurpations d'identité et d'autres activités malveillantes.

  • Attaques de redirection : Le code inséré peut rediriger l'administrateur vers un site web contrôlé par l'attaquant. Cela donne à l'attaquant la capacité d'influencer la navigation web de l'administrateur, en l'exposant potentiellement à davantage d'attaques ou de tentatives de hameçonnage.

Atténuation

Cette vulnérabilité a été corrigée dans la version 3.0.9 de TeamPass.

Ressources supplémentaires

Si vous souhaitez en savoir plus sur mes découvertes, consultez le lien du rapport sur huntr.dev.

Vous pouvez également me suivre pour des mises à jour sur mes recherches et d'autres sujets liés à la sécurité :

  • Instagram : @mnqazi
  • Twitter : @mnqazi
  • Facebook : @mnqazi
  • LinkedIn : M_Nadeem_Qazi

Restez prudents !

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







