
 mmakingdom/cve-2025-63420
CrushFTP11 avant 11.3.7_57 est vulnérable à une injection HTML stockée dans le panneau d'administration CrushFTP (Rapports / « Qui a créé le dossier »), permettant une exécution HTML persistante dans les sessions administrateur.

CrushFTP11 avant 11.3.7_57 est vulnérable à une injection HTML stockée dans le panneau d'administration de CrushFTP (Rapports / « Who Created Folder »), permettant une exécution HTML persistante dans les sessions d'administration.
CWE-79 — Neutralisation incorrecte des entrées lors de la génération de pages web (Cross-site Scripting)
AV:N/AC:L/PR:L/UI:R/S:C/C:N/I:L/A:N
Comme indiqué dans le journal des modifications du fournisseur ( https://crushftp.com/version11_build.html ), les versions 11.3.7_57 et ultérieures ne sont pas affectées.
_57 : correction de l'URL de connexion et correction de l'expulsion de session, ainsi qu'une HTMLi mineure pour les rapports : CVE-2025-63420
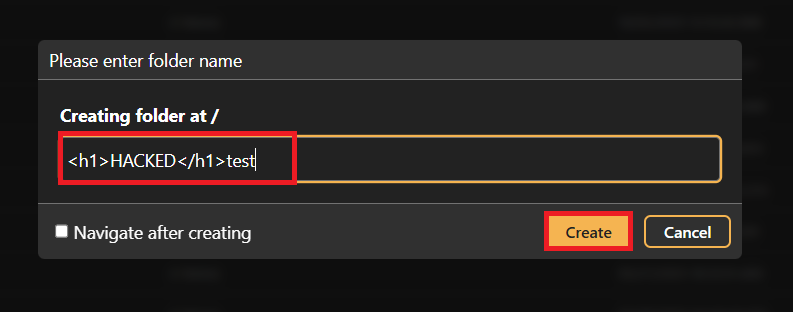
Une vulnérabilité HTMLi stockée dans le panneau d'administration de CrushFTP (Rapports / « Who Created Folder ») permet à des attaquants authentifiés disposant des permissions de création de dossiers d'injecter du code HTML malveillant.
<h1>HACKED</h1>test



Muntadhar Ahmed






