 mmakingdom/cve-2025-63419

CrushFTP avant 11.3.7_60 est vulnérable à l'injection HTML. Le serveur Web-Based dispose d'une fonctionnalité permettant aux utilisateurs de partager des fichiers, et cette fonctionnalité reflète le nom du fichier dans un champ emailbody sans aucune désinfection, ce qui entraîne une injection HTML.
CrushFTP avant 11.3.7_60 est vulnérable à une injection HTML. Le serveur Web dispose d'une fonctionnalité permettant aux utilisateurs de partager des fichiers ; cette fonctionnalité reflète le nom du fichier dans un champ de corps d'e-mail sans aucune sanitisation, ce qui conduit à une injection HTML.
CWE-79 — Neutralisation incorrecte des entrées lors de la génération de pages web (Cross-site Scripting)
CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:N/I:L/A:N
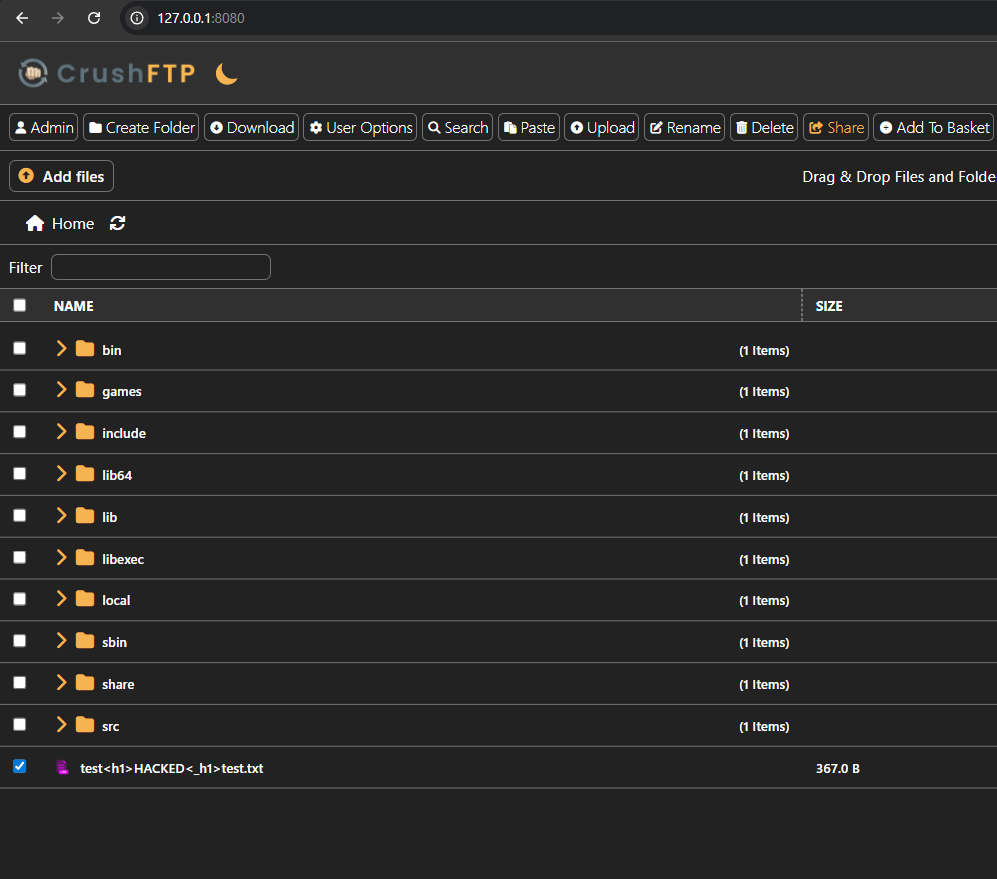
Le serveur Web CrushFTP dispose d'une fonctionnalité permettant aux utilisateurs de partager des fichiers ; cette fonctionnalité reflète le nom du fichier dans un champ de corps d'e-mail sans aucune sanitisation, ce qui conduit à une HTMLi. Bien que la fonctionnalité prenne intentionnellement en charge un usage limité de code HTML, l'absence de sanitisation rend cette injection non intentionnelle et présente un faible impact sur l'intégrité.
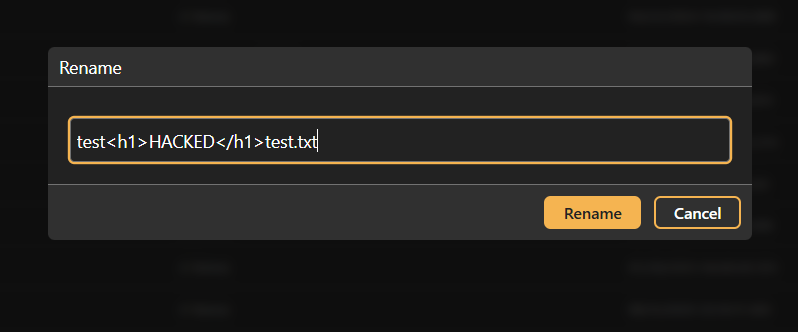
test<h1>HACKED</h1>test.txt

Muntadhar Ahmed






