LDAP Watchdog : un outil de surveillance LDAP en temps réel compatible Linux pour détecter les modifications d'annuaire, offrant une visibilité sur les ajouts, les modifications et les suppressions pour les administrateurs et les chercheurs en sécurité.

LDAP Watchdog est un outil conçu pour surveiller en temps réel les modifications d'enregistrements dans un annuaire LDAP.
Il fournit un mécanisme pour suivre et visualiser les modifications, ajouts et suppressions d'entrées d'utilisateurs et de groupes, permettant aux utilisateurs de corréler les changements attendus avec les changements réels et d'identifier d'éventuels incidents de sécurité.
Il a été créé en pensant à OpenLDAP et Linux, et nécessite un serveur qui attribue à chaque entrée un entryUUID (RFC 4530), de sorte qu'Active Directory, qui utilise objectGUID à la place, n'est pas pris en charge.
Il est écrit en Python et nécessite la bibliothèque ldap3, ainsi que requests pour les notifications Slack.
Ce logiciel a été écrit par Joshua Rogers.
Si l'un des éléments suivants vous intéresse, alors LDAP Watchdog est fait pour vous :
En plus de surveiller les modifications, ajouts et suppressions dans un annuaire LDAP, il peut être configuré pour ignorer des attributs spécifiques, ou même affiné pour ignorer des attributs précis selon leurs anciennes/nouvelles valeurs.
Les modifications sont toujours affichées dans le terminal, et sont également transmises à un webhook Slack si l'un est configuré. La sortie colorée peut être désactivée.
Anciennement nommé LDAP-Stalker (parce que surveiller les modifications d'un annuaire LDAP est un excellent moyen de traquer les changements dans une entreprise : apprendre les promotions avant qu'elles ne soient annoncées, les nouvelles recrues, les départs, etc.), un article de blog sur les détails et l'historique de ce projet est disponible ici.
Remarque : dans les exemples ci-dessous, les modifications de entryCSN et modifyTimestamp sur les entrées existantes peuvent être ignorées en définissant LDAP_WATCHDOG_IGNORED_ATTRIBUTES=entryCSN,modifyTimestamp.
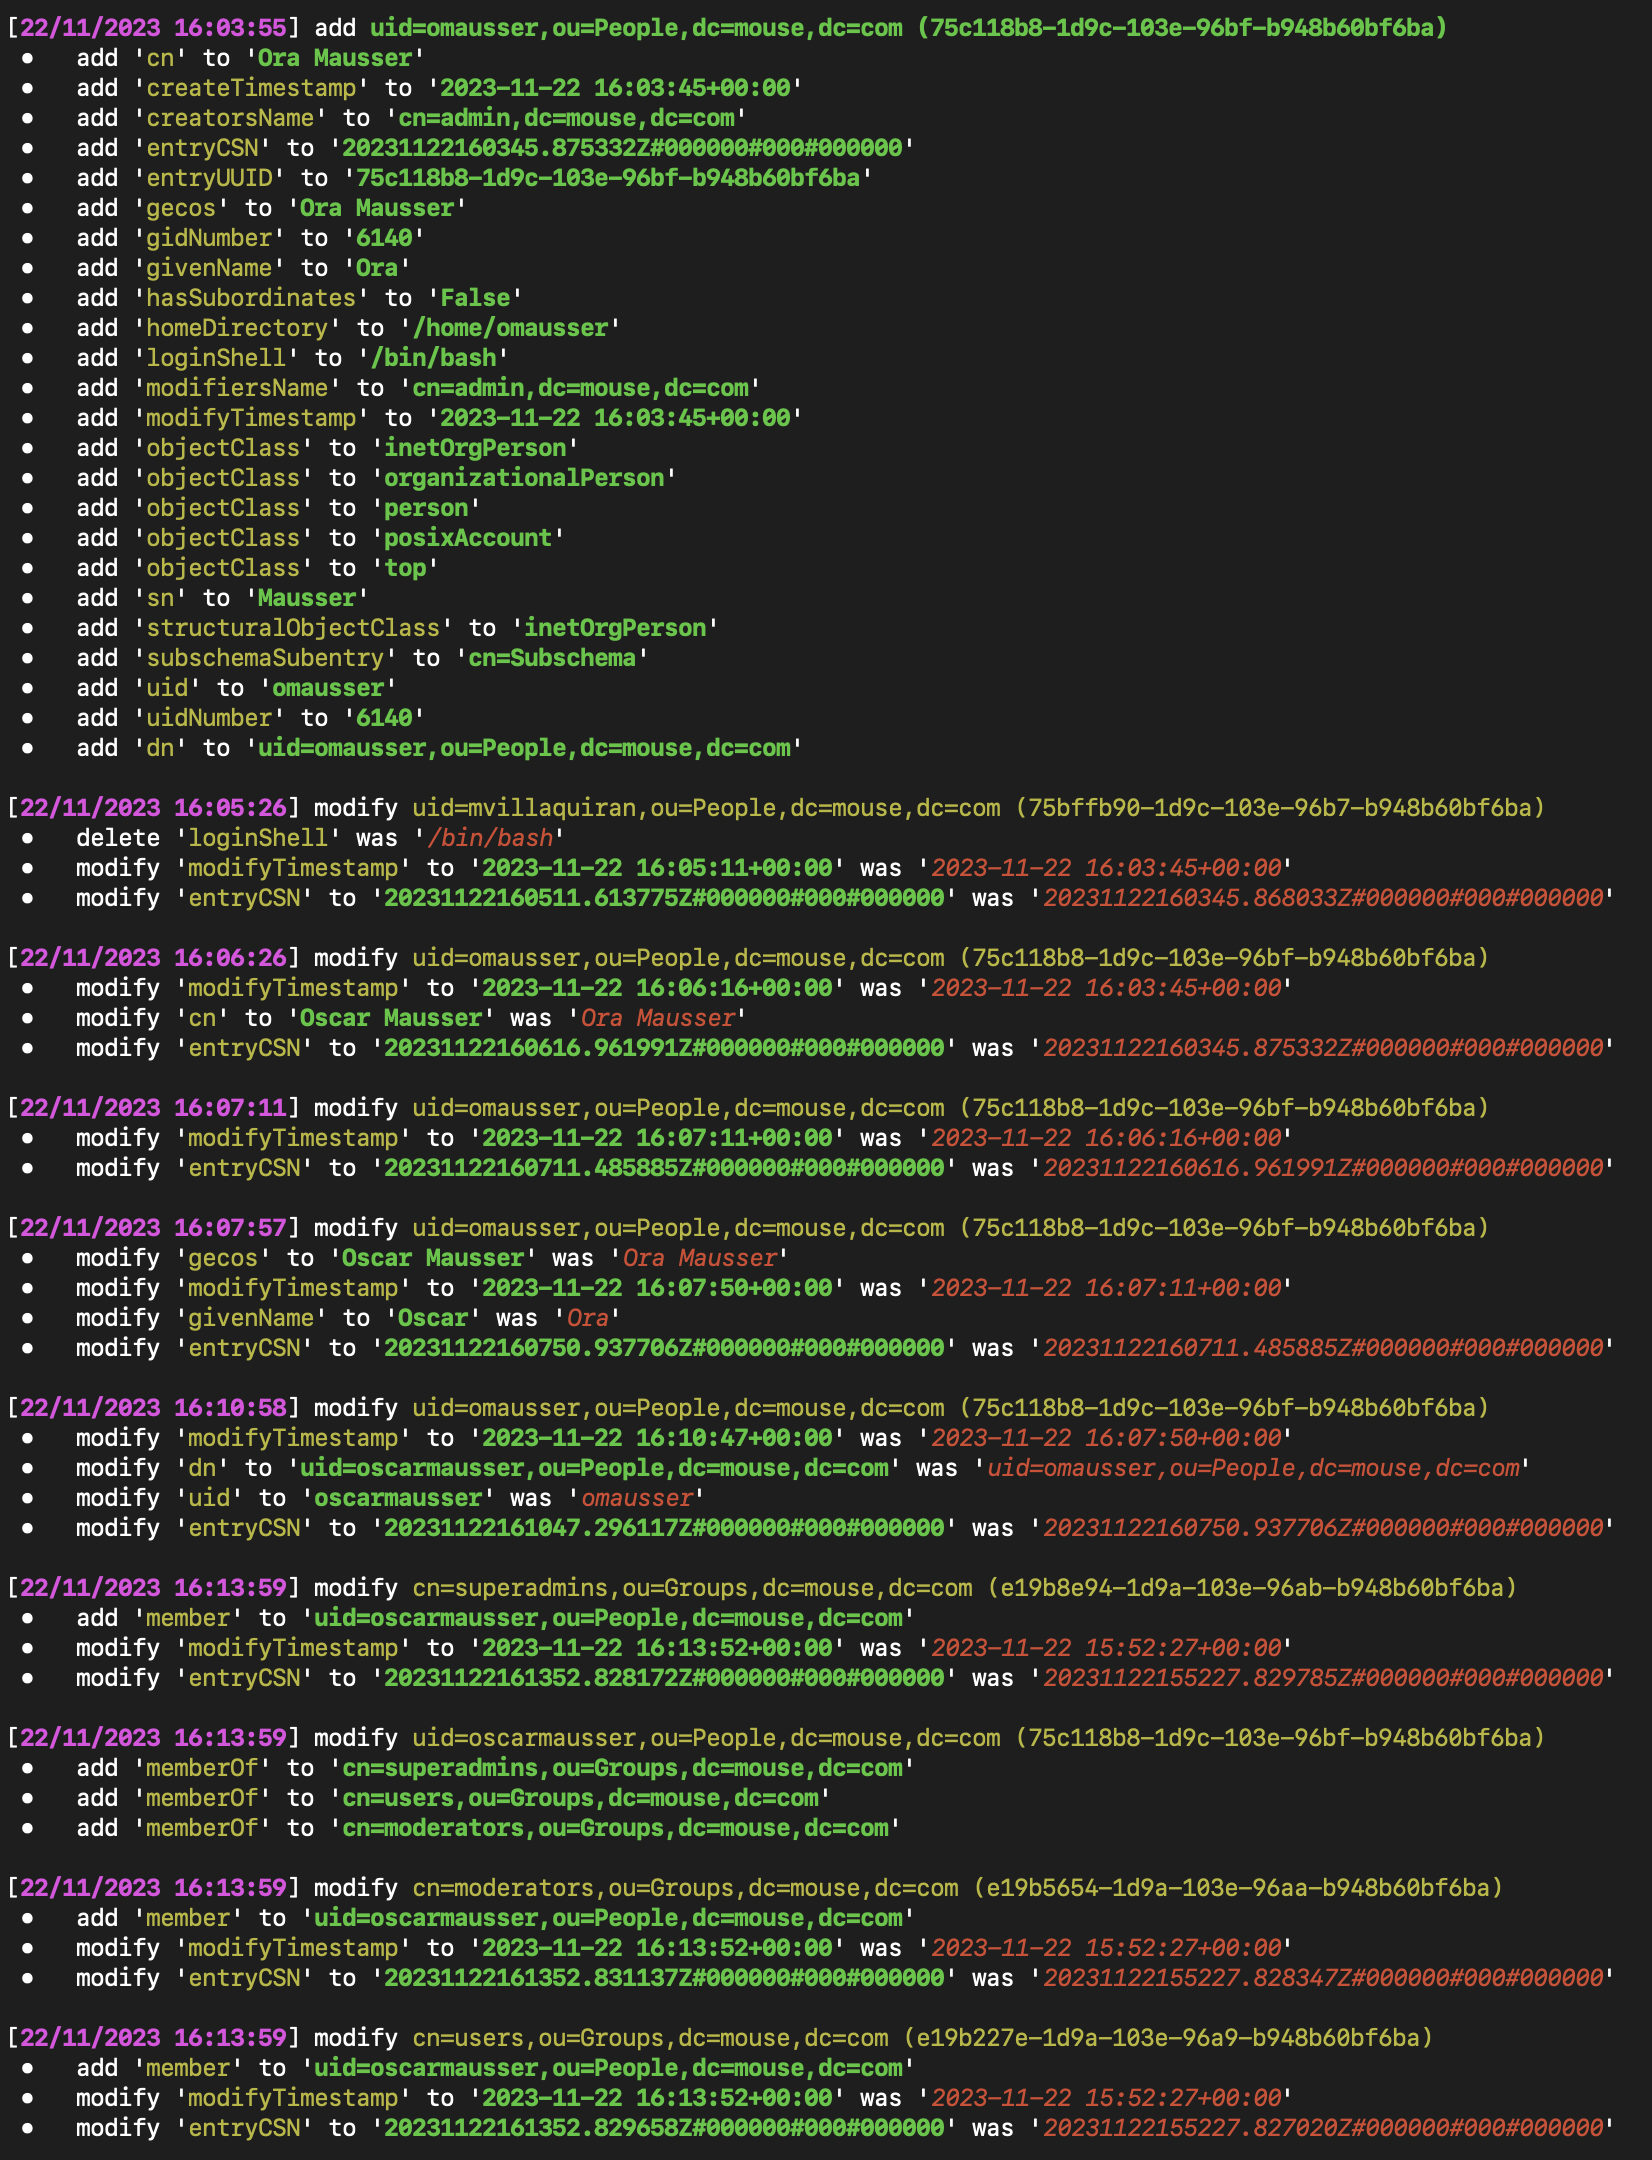
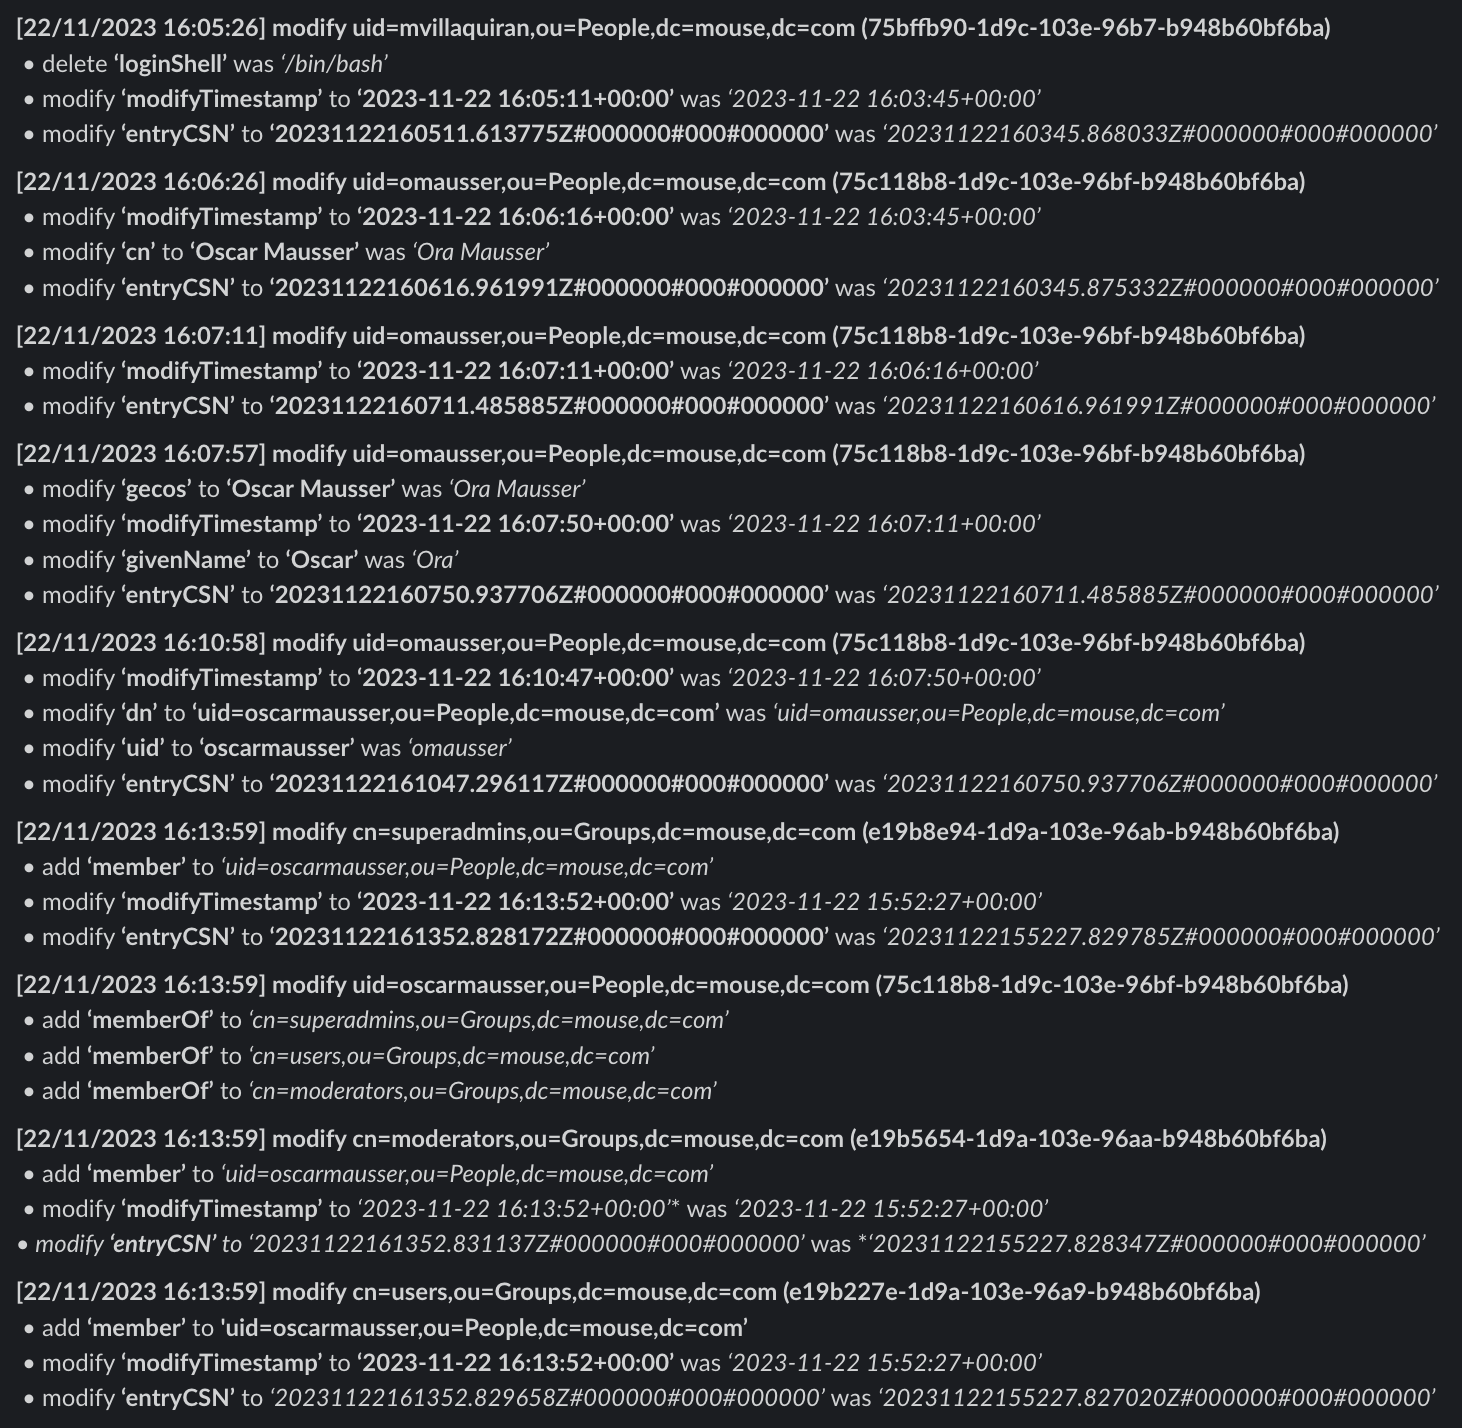
Surveillance en temps réel : LDAP Watchdog surveille en continu un annuaire LDAP pour détecter les modifications des entrées d'utilisateurs et de groupes.
Comparaison des modifications : L'outil compare les modifications entre des recherches LDAP consécutives, en mettant en évidence les ajouts, les modifications et les suppressions.
Vérification de l'utilisateur de contrôle : LDAP Watchdog prend en charge un mécanisme d'utilisateur de contrôle, déclenchant une erreur si les modifications de l'utilisateur de contrôle ne sont pas trouvées.
Filtrage LDAP flexible : Les utilisateurs peuvent personnaliser le filtrage LDAP à l'aide de la variable d'environnement LDAP_WATCHDOG_SEARCH_FILTER pour se concentrer sur des classes d'objets ou des attributs spécifiques.
Intégration Slack : Recevez des notifications en temps réel sur Slack pour les entrées LDAP ajoutées, modifiées ou supprimées.
Sortie personnalisable : La sortie console fournit des indications claires et colorées des ajouts, modifications et suppressions pour une visibilité facile.
Entrées et attributs ignorés : Les utilisateurs peuvent spécifier des UUID et des attributs à ignorer lors de la comparaison des modifications apportées aux entrées existantes.
Attributs ignorés conditionnellement : Les utilisateurs peuvent ignorer les modifications d'un attribut uniquement lorsqu'elles impliquent des valeurs spécifiques, comme un groupe dans memberOf.
ldap3. Si vous utilisez un webhook Slack, le paquet requests est également requis.pip install LDAP-Monitor
Pour inclure la prise en charge des webhooks Slack :
pip install "LDAP-Monitor[slack]"
docker pull megamansec/ldap-monitor
Ou depuis GitHub Container Registry :
docker pull ghcr.io/megamansec/ldap-monitoring-watchdog
git clone https://github.com/MegaManSec/LDAP-Monitoring-Watchdog.git
cd LDAP-Monitoring-Watchdog
pip install ".[slack]"
Depuis 1.x : Depuis 2.0.0, les connexions LDAPS vérifient le certificat du serveur et qu'il correspond au nom d'hôte ou à l'adresse IP dans LDAP_WATCHDOG_SERVER ; la version 1.0.0 ne vérifiait ni l'un ni l'autre. Avant la mise à niveau, définissez LDAP_WATCHDOG_CA_CERTS_FILE si le certificat est auto-signé ou provient d'une AC privée, et s'il ne correspond pas à ce nom, utilisez un certificat correspondant ou définissez LDAP_WATCHDOG_TLS_VERIFY=false (voir les notes TLS sous Configuration). Les notes de version listent les autres changements.
Depuis 1.x ou 2.0.0 : Depuis 2.0.1, les paramètres booléens n'acceptent que les valeurs listées sous Configuration. Les versions antérieures interprétaient toute valeur autre que true, 1 ou yes comme false. Désormais, une valeur non reconnue arrête le processus au démarrage, une valeur vide signifie la valeur par défaut, et on ou un "true" entre guillemets signifie true. Par exemple, un LDAP_WATCHDOG_USE_SSL vide avec un nom d'hôte nu se connecte désormais avec LDAPS sur le port 636 au lieu de LDAP simple sur le port 389.
export LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan'
export LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com'
export LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com'
export LDAP_WATCHDOG_PASSWORD='qwerty123'
ldap-watchdog
Ou en utilisant python -m :
python -m ldap_watchdog
docker run -d --restart unless-stopped \
  -e LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan' \
  -e LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_PASSWORD='qwerty123' \
  -e SLACK_WEBHOOK_URL='https://hooks.slack.com/services/[...]' \
  -e LDAP_WATCHDOG_IGNORED_ATTRIBUTES='entryCSN,modifyTimestamp,telephoneNumber,roomNumber,gecos' \
  -e LDAP_WATCHDOG_DISABLE_COLOR_OUTPUT='true' \
  megamansec/ldap-monitor
Un script d'installation pour les systèmes basés sur Debian, install.sh, est fourni. Il nécessite Python 3.10 ou une version ultérieure ainsi que le paquet python3-venv. Lorsqu'il est exécuté en tant que root depuis un clone de ce dépôt, ce script :








