🔒 CVE-2025-64155 : Vulnérabilité critique FortiSIEM
📌 Présentation
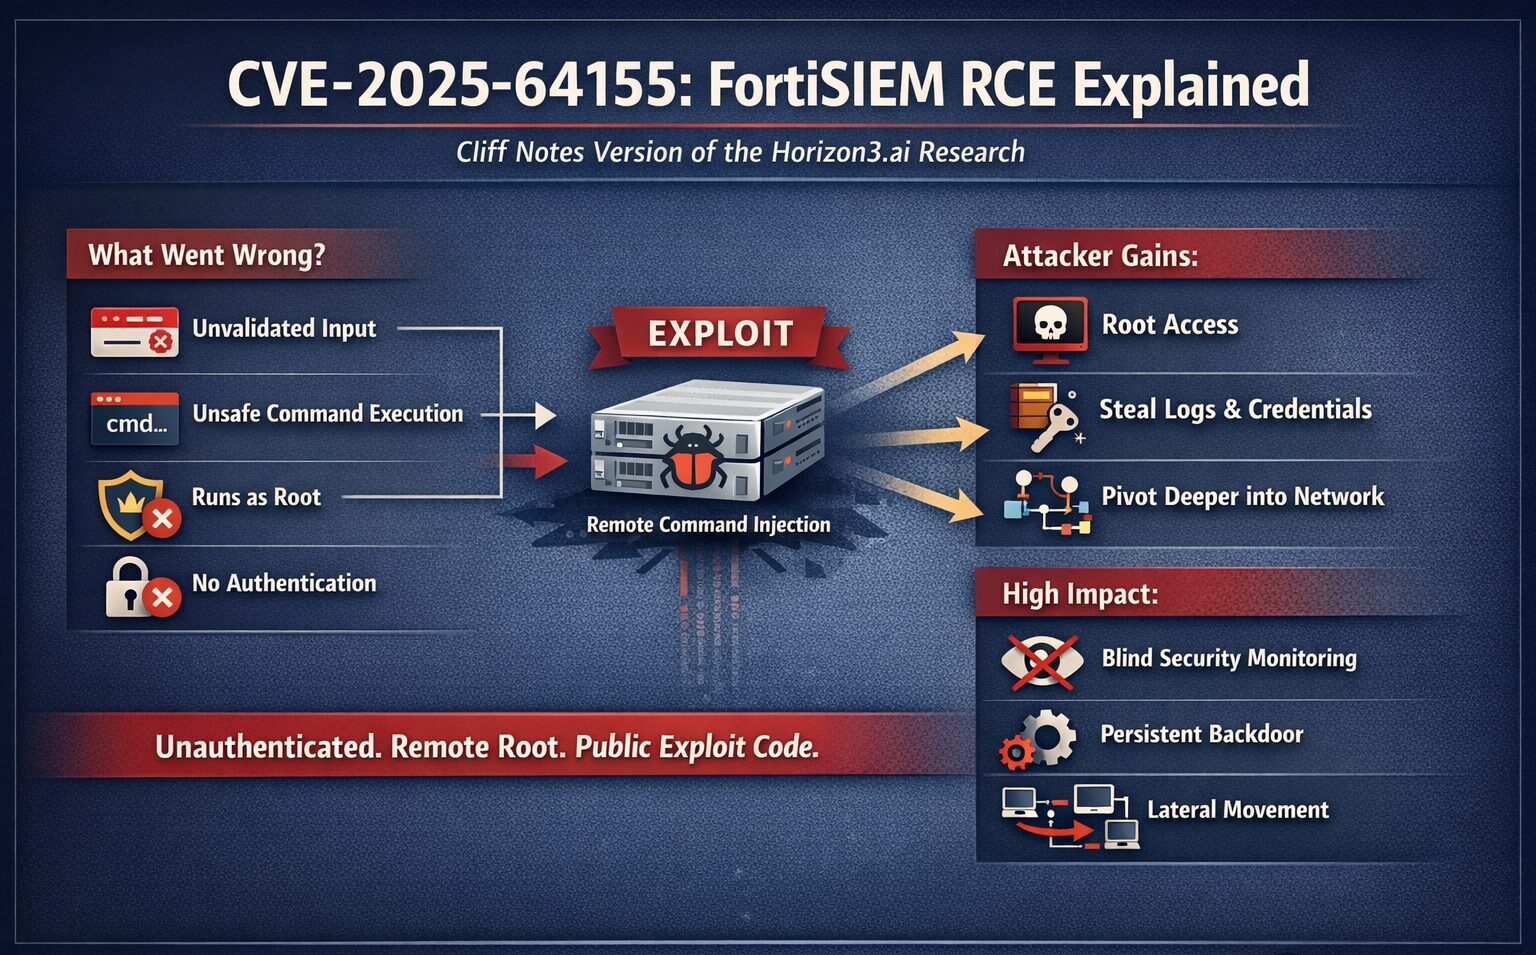
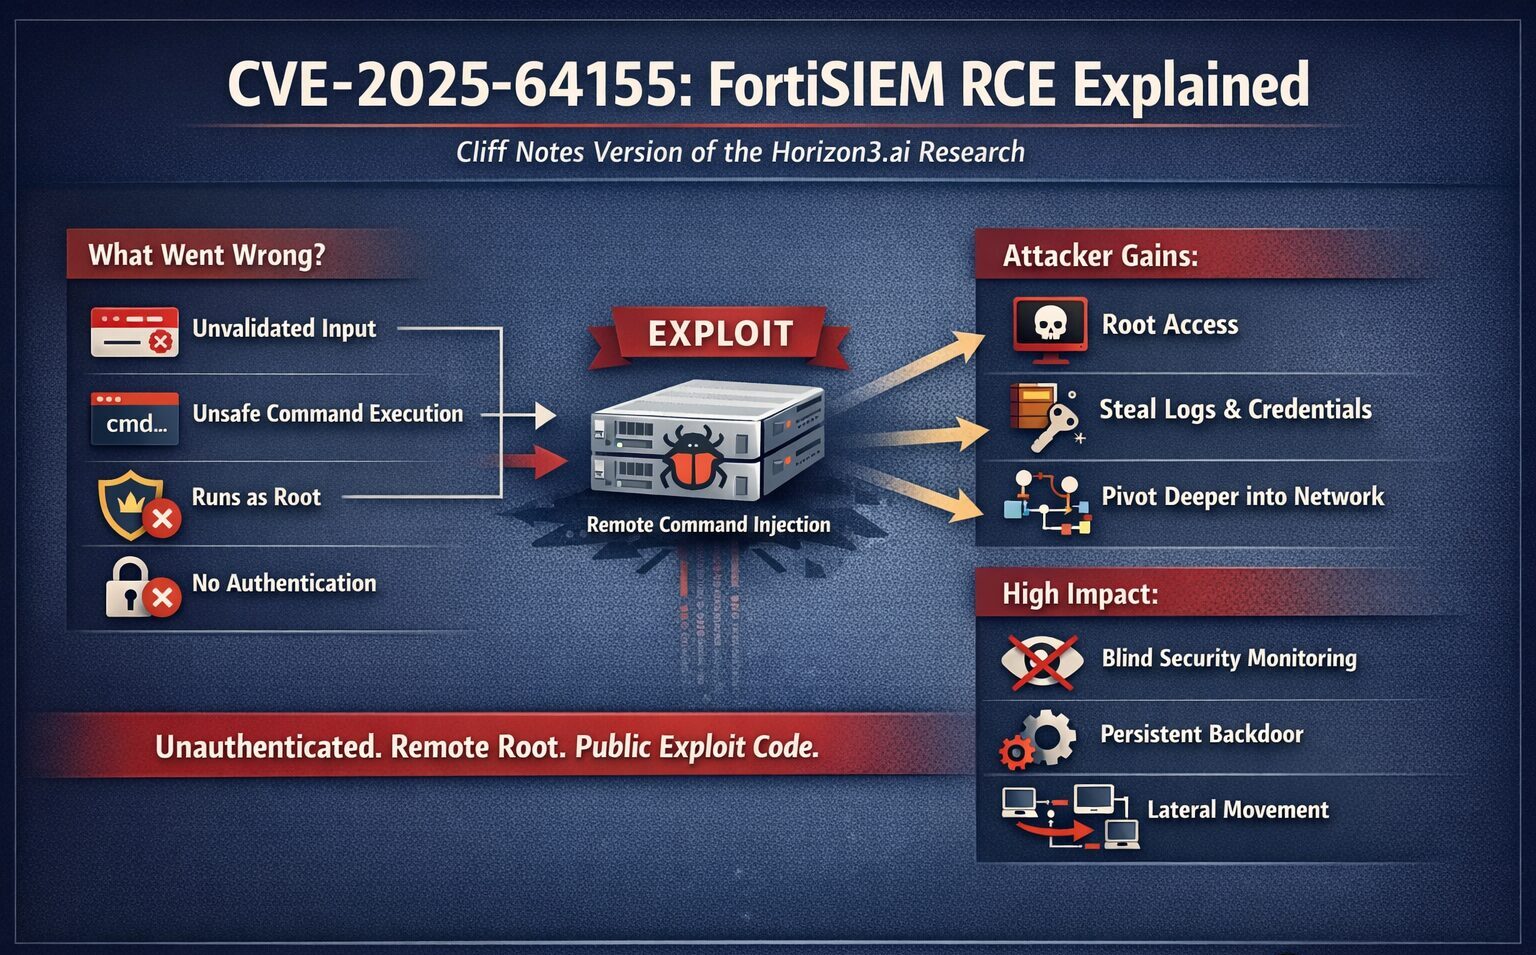
CVE-2025-64155 est une vulnérabilité de sécurité critique dans Fortinet FortiSIEM, une plateforme populaire de gestion d'informations et d'événements de sécurité. Divulguée publiquement le 13 janvier 2026, elle permet à des attaquants distants non authentifiés d'exécuter des commandes système arbitraires.
⚠️ Détails de la vulnérabilité
- Type : Injection de commandes système (CWE-78)
- Impact : Exécution de code à distance (RCE) avec privilèges root
- Vecteur d'attaque : Réseau (port TCP 7900)
- Privilèges requis : Aucun
- Interaction utilisateur : Aucune
- Complexité de l'attaque : Faible
- Sévérité : CVSS 3.x 9.8 (Critique)
Description : Un attaquant peut envoyer des requêtes spécialement conçues aux services FortiSIEM (comme phMonitor) pour exécuter des commandes arbitraires, compromettant potentiellement l'ensemble du système.
🖥 Produits/Versions concernés
- FortiSIEM 6.7.0 – 6.7.10
- FortiSIEM 7.0.0 – 7.0.4
- FortiSIEM 7.1.0 – 7.1.8
- FortiSIEM 7.2.0 – 7.2.6
- FortiSIEM 7.3.0 – 7.3.4
- FortiSIEM 7.4.0
Remarque : Les versions cloud et les dernières versions patchées (par ex., 7.4.1, 7.3.5, 7.2.7, 7.1.9) ne sont pas concernées.
🔥 Impact
-
Exploitation à distance non authentifiée possible
-
Compromission complète du système (accès root)
-
Actions potentielles de l'attaquant :
- Installer des logiciels malveillants/portes dérobées
- Exfiltrer les journaux et les identifiants
- Altérer ou désactiver la surveillance
- Pivoter vers les systèmes internes
FortiSIEM contient souvent des données sensibles de télémétrie et d'administration, donc une compromission peut gravement affaiblir la sécurité de l'organisation.
📈 Statut d'exploitation
- Preuve de concept (PoC) publique disponible
- Exploitation active signalée dans la nature
- Pas encore listé dans certains catalogues officiels de vulnérabilités gouvernementales, mais hautement urgent
🛡 Atténuation et correction
Actions immédiates :
- Patchez FortiSIEM immédiatement : mettez à niveau vers les versions 7.4.1, 7.3.5, 7.2.7 ou 7.1.9
- Restreignez l'accès réseau : autorisez uniquement les hôtes de confiance à atteindre le port TCP 7900
- Segmentez et isolez FortiSIEM de l'exposition réseau générale
- Surveillez les journaux : recherchez des connexions inhabituelles ou des actions administratives inattendues
Solution de contournement temporaire :
- Bloquez le trafic entrant vers le port TCP 7900 jusqu'à ce que le patch soit appliqué
🧠 Résumé
CVE-2025-64155 est une vulnérabilité critique d'injection de commandes système dans FortiSIEM, permettant un accès root à distance non authentifié. Avec des exploits PoC disponibles publiquement, les organisations doivent patcher, isoler et surveiller immédiatement pour éviter une compromission complète du système.
Références :
 mefhika120/ashwesker-cve-2025-64155







