

Interface terminal rapide pour vos hôtes SSH : recherche floue et connexion en deux frappes, transfert de fichiers SFTP à double volet, et redirection de port en arrière-plan. Il conserve sa propre base de données d’hôtes et génère la commande ssh — sans jamais modifier ~/.ssh/config.
Recherchez vos hôtes SSH par correspondance floue et connectez-vous en deux frappes.
sshelf tient sa propre liste d'hôtes, construit la commande ssh pour vous, puis s'efface.
Il cède le terminal au véritable OpenSSH et ne touche jamais à ~/.ssh/config.



macOS et Linux, x86_64 et arm64. Les paquets précompilés ne nécessitent aucune toolchain Rust. À l'exécution, sshelf requiert OpenSSH 8.4+, d'où provient la fourniture automatique du mot de passe.
Homebrew (macOS ou Linux) :
brew install max-rh/tap/sshelf
Installateur Shell (binaire précompilé, sélectionne votre plateforme) :
curl --proto '=https' --tlsv1.2 -LsSf https://github.com/max-rh/sshelf/releases/latest/download/sshelf-installer.sh | sh
Debian/Ubuntu : récupérez le .deb depuis la
dernière version, puis
sudo apt install ./sshelf_*_amd64.deb (ou *_arm64.deb).
Fedora / RHEL / Rocky / openSUSE : récupérez le .rpm (build statique, fonctionne sur toute
distribution RPM) depuis la dernière version, puis
sudo dnf install ./sshelf-*.x86_64.rpm (ou .aarch64.rpm).
Gentoo : overlay maintenu par la communauté (non officiel, merci à @masterwolf-git). Lancez
eselect repository enable masterwolf && emerge --sync && emerge --ask app-admin/sshelf.
Cargo (depuis crates.io ; nécessite Rust 1.88+) :
cargo install sshelf.
La complétion automatique du shell est fournie avec chaque paquet. Ouvrez un nouveau shell après l'installation. Sous Linux,
les secrets utilisent un backend Secret Service en pur Rust (aucune dépendance de build libdbus/OpenSSL).
Détails complets et configuration des complétions : Guide d'installation.
Je gère une bonne vingtaine de machines (un homelab, quelques VPS, quelques machines derrière un bastion), et
je tapais sans cesse ssh -J bastion -i ~/.ssh/some-key -p 2222 user@host de mémoire ou en fouillant mon
historique de shell pour le retrouver. Chaque gestionnaire SSH que j'ai essayé voulait soit posséder ~/.ssh/config, soit
me faire créer un compte et synchroniser mes hôtes via le serveur de quelqu'un d'autre. Je ne voulais ni l'un ni l'autre. Je voulais
un lanceur qui garde sa propre liste, construit la commande et se fait oublier. Et un endroit
pour conserver les mots de passe des quelques hôtes qui ne peuvent pas utiliser de clés, sans jamais les mettre
dans un fichier. Alors je l'ai créé.
Tapez pour filtrer. Entrée connecte. Vos hôtes les plus utilisés remontent d'eux-mêmes en haut
(fréquence : nombre d'utilisations, pondéré par la récence), et tag:prod / site:homelab restreignent encore la liste.
Ctrl-y copie la commande construite au lieu de l'exécuter. Depuis le shell,
sshelf prod-web se connecte par nom et sshelf - se reconnecte au dernier hôte, les deux sans
ouvrir la TUI.
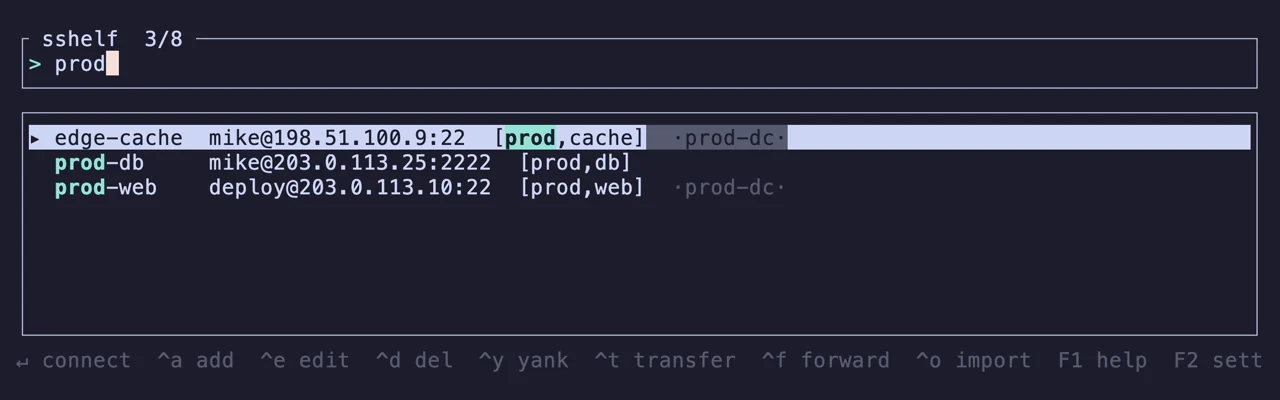
sshelf pick ouvre la même liste dans les lignes sous votre invite, comme le fait Ctrl-r, affiche
le nom que vous choisissez et ne se connecte à rien. Votre invite reste là où vous l'aviez laissée ensuite. Les
plugins zsh et bash dans contrib/ le lient à Alt-s : sur une ligne vide vous obtenez sshelf web-01
prêt à être exécuté, au milieu d'une ligne vous obtenez le nom à l'emplacement de votre curseur, et les lignes marquées vous donnent chaque
nom pour une boucle.
Intégration shell.
Les hôtes qui partagent un mot de passe de connexion peuvent partager un seul secret stocké : nommez-le une fois, pointez-les dessus,
et sa rotation devient une seule écriture au lieu d'une par hôte. Ctrl-s marque les hôtes dans la liste et
Ctrl-k applique un mot de passe à tous, ou les lie à un identifiant partagé. Le mot de passe
reste dans votre keyring ou coffre-fort, et hosts.toml ne contient que le nom.
Mots de passe, clés et 2FA.
exec() dans votre sshsshelf construit l'argv à partir de l'enregistrement de l'hôte, démonte sa propre interface, puis se remplace
par OpenSSH. Il n'y a aucun wrapper entre vous et la session : un vrai TTY, votre ssh, vos
options sans config. Quand la session se termine, vous revenez à votre shell, pas dans un menu. La
commande qu'il exécute est exactement celle que Ctrl-y vous montre.
Comment la commande est construite.
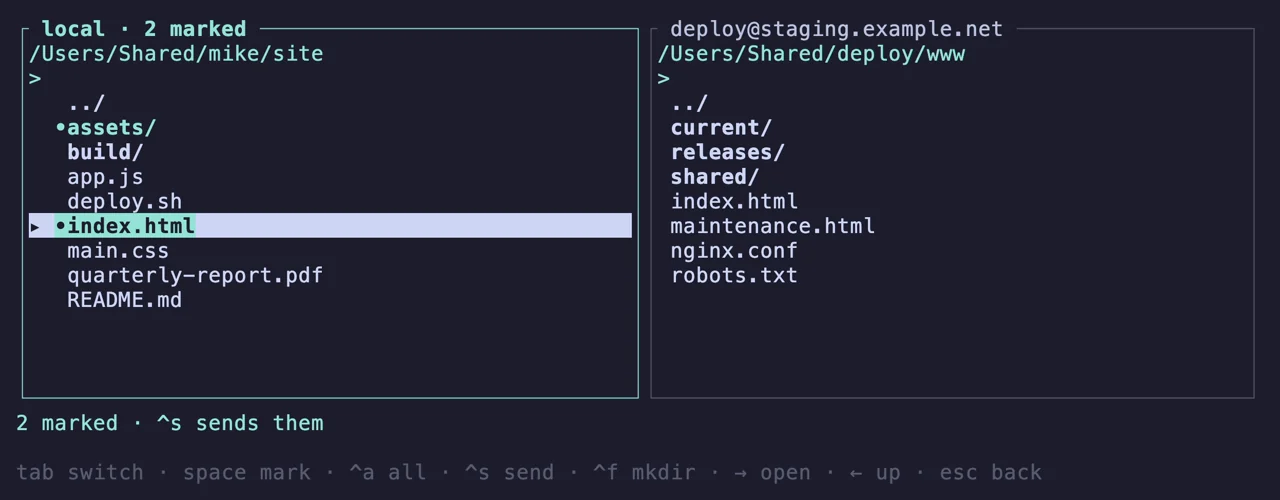
Ctrl-t ouvre vos fichiers à gauche et ceux de l'hôte à droite, sur une seule connexion
authentifiée. Espace marque, Ctrl-a marque tout ce que le filtre affiche, Ctrl-s envoie
l'ensemble dans un sens ou dans l'autre, F7 crée un répertoire. Un nom déjà présent à la destination est ignoré,
jamais écrasé.
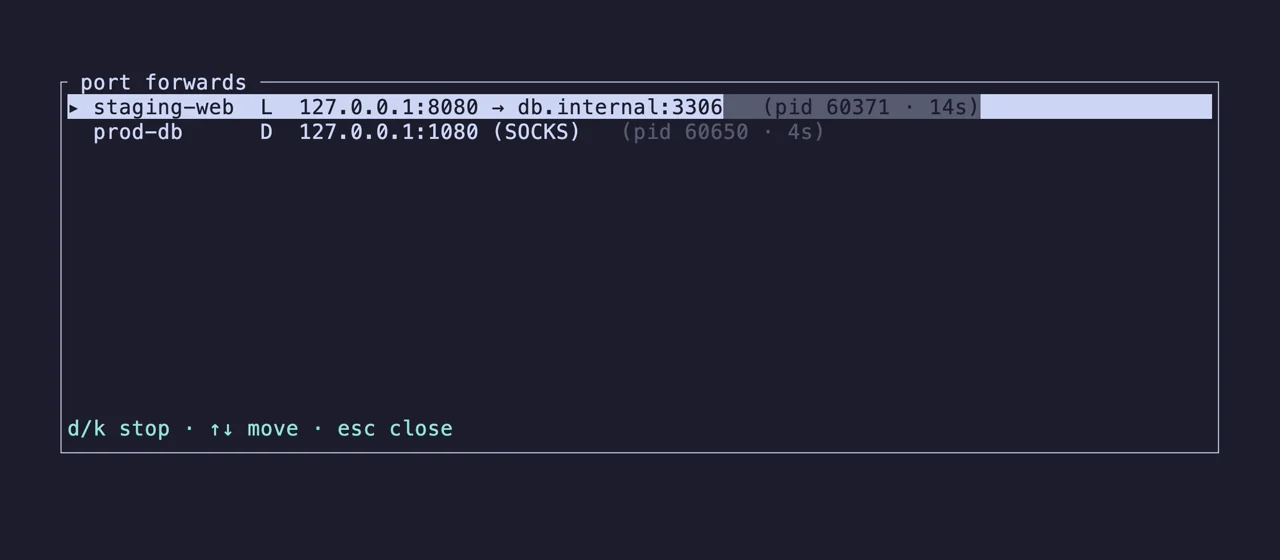
Ctrl-f ouvre un tunnel Local, Remote ou SOCKS qui continue de fonctionner après avoir quitté sshelf,
et après avoir fermé le terminal. F4 les liste tous sur l'ensemble des hôtes et arrête celui
que vous choisissez. Ils sont suivis par pid et réconciliés avec les processus réellement
en cours d'exécution, donc rien ne subsiste dans une liste après sa mort. Pas de démon, pas de superviseur.
Définissez tmux = "window" ou "pane" et Enter ouvre l'hôte dans une nouvelle fenêtre tmux (nommée d'après
l'hôte) ou un nouveau panneau au lieu de remplacer sshelf. Terminez la session et le sélecteur est toujours
là, toujours en cours d'exécution.







